Foaia de parcurs NIS2: șapte pași pentru punerea în aplicare a NIS2, pentru conducere
Șapte pași, în ordinea în care apar: verificați dacă NIS2 se aplică, înregistrați-vă la BSI, instruiți conducerea, listați ce aveți, implicați furnizorii, puneți în aplicare măsurile și, la final, aprobați și supravegheați. Fiecare pas spune cine îl face și ce prevedere îl cere.



Verificați dacă NIS2 vi se aplică
Dacă firma dumneavoastră contează ca entitate esențială sau importantă depinde de sector, de numărul de angajați și de cifra de afaceri. În Germania, verificarea aplicabilității de la BSI vă conduce prin întrebări. BSI precizează că rezultatul ei nu este obligatoriu din punct de vedere juridic. În caz de îndoială, o analiză juridică a cazului concret lămurește situația.
- Temei legal
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Cine
- Conducerea sau o persoană desemnată de ea
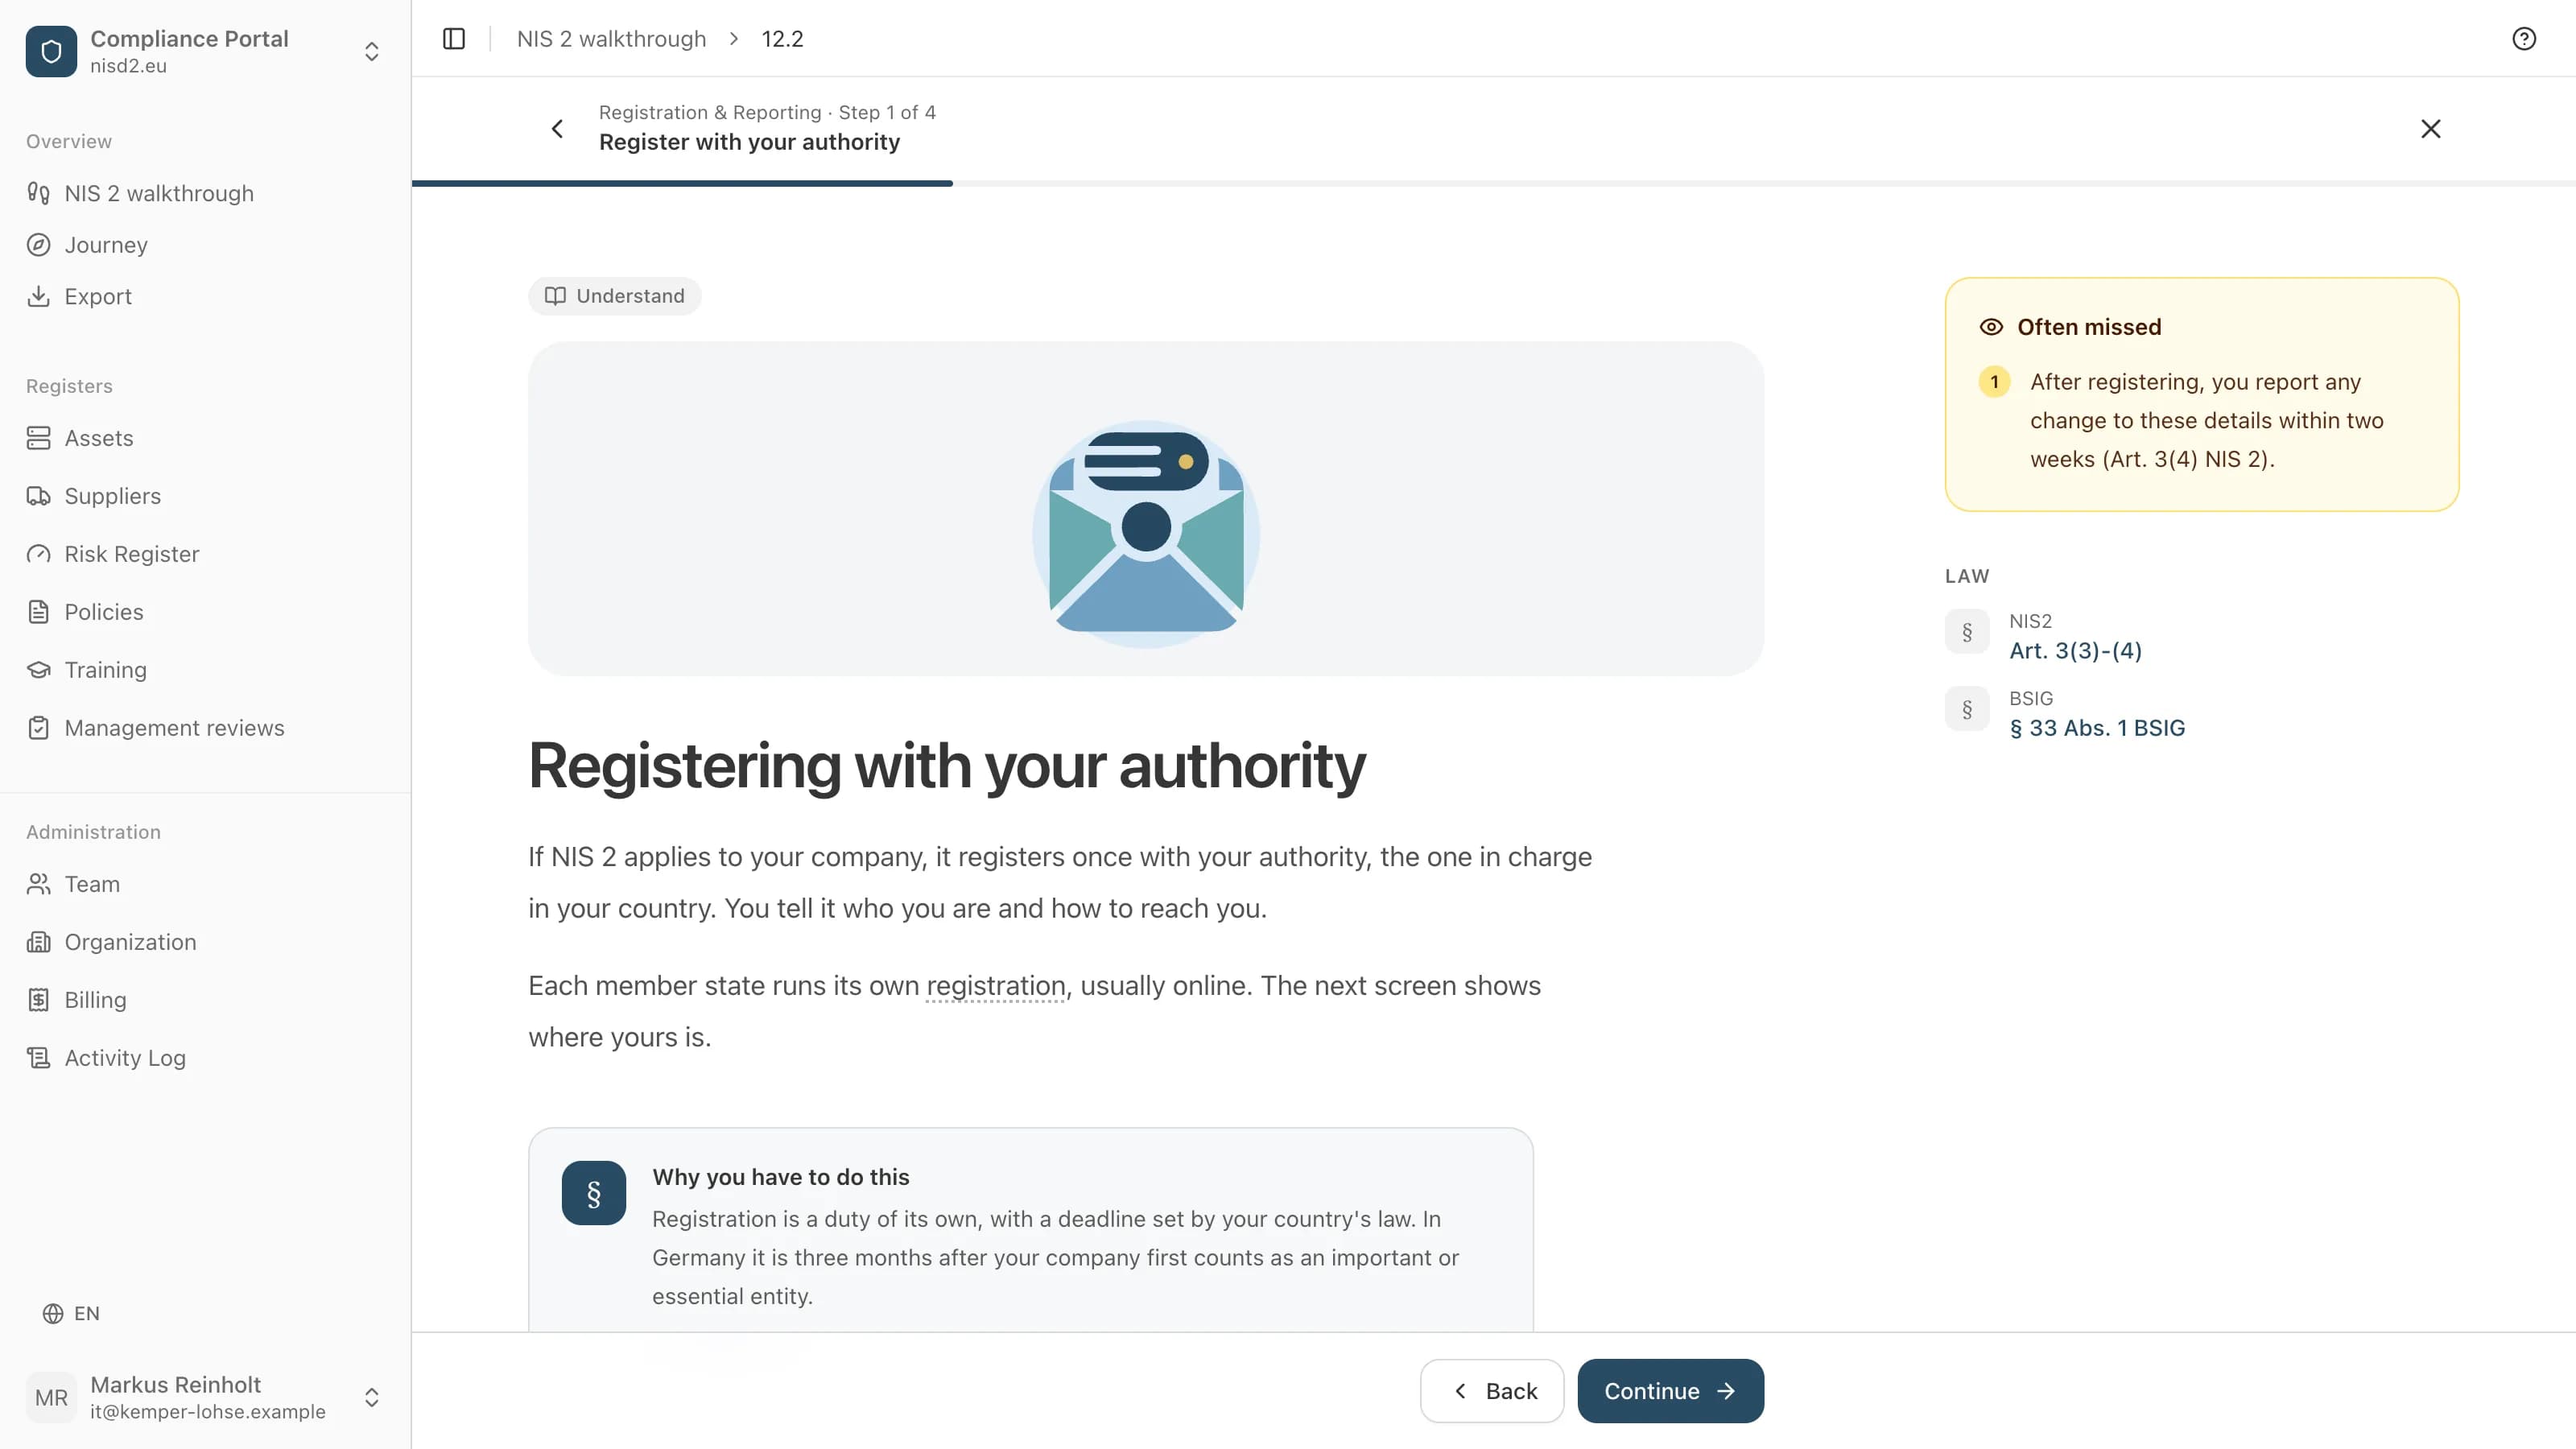
Înregistrați-vă la autoritatea dumneavoastră
Cel târziu la trei luni după ce firma dumneavoastră devine vizată, o înregistrați la BSI, prin portalul BSI, cu contul companiei. Un certificat de organizație ELSTER existent, de exemplu din declarațiile fiscale, poate fi refolosit. Unul nou se activează prin scrisoare; potrivit Mein Unternehmenskonto, aceasta durează cel puțin cinci zile lucrătoare. Dacă aveți sedii în alte țări UE, vă înregistrați și acolo.
- Temei legal
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Cine
- Cine deține contul companiei (ELSTER)
Instruiți conducerea
Fiecare membru al conducerii participă regulat la instruiri, pentru a identifica și evalua riscurile și practicile de gestionare a riscurilor în securitatea informației. Legea nu stabilește un interval. Expunerea de motive înțelege prin „regulat” o instruire oferită cel puțin o dată la trei ani. Legea nu cere nici o durată minimă, nici o autorizare a furnizorului.
- Temei legal
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Cine
- Conducerea, personal
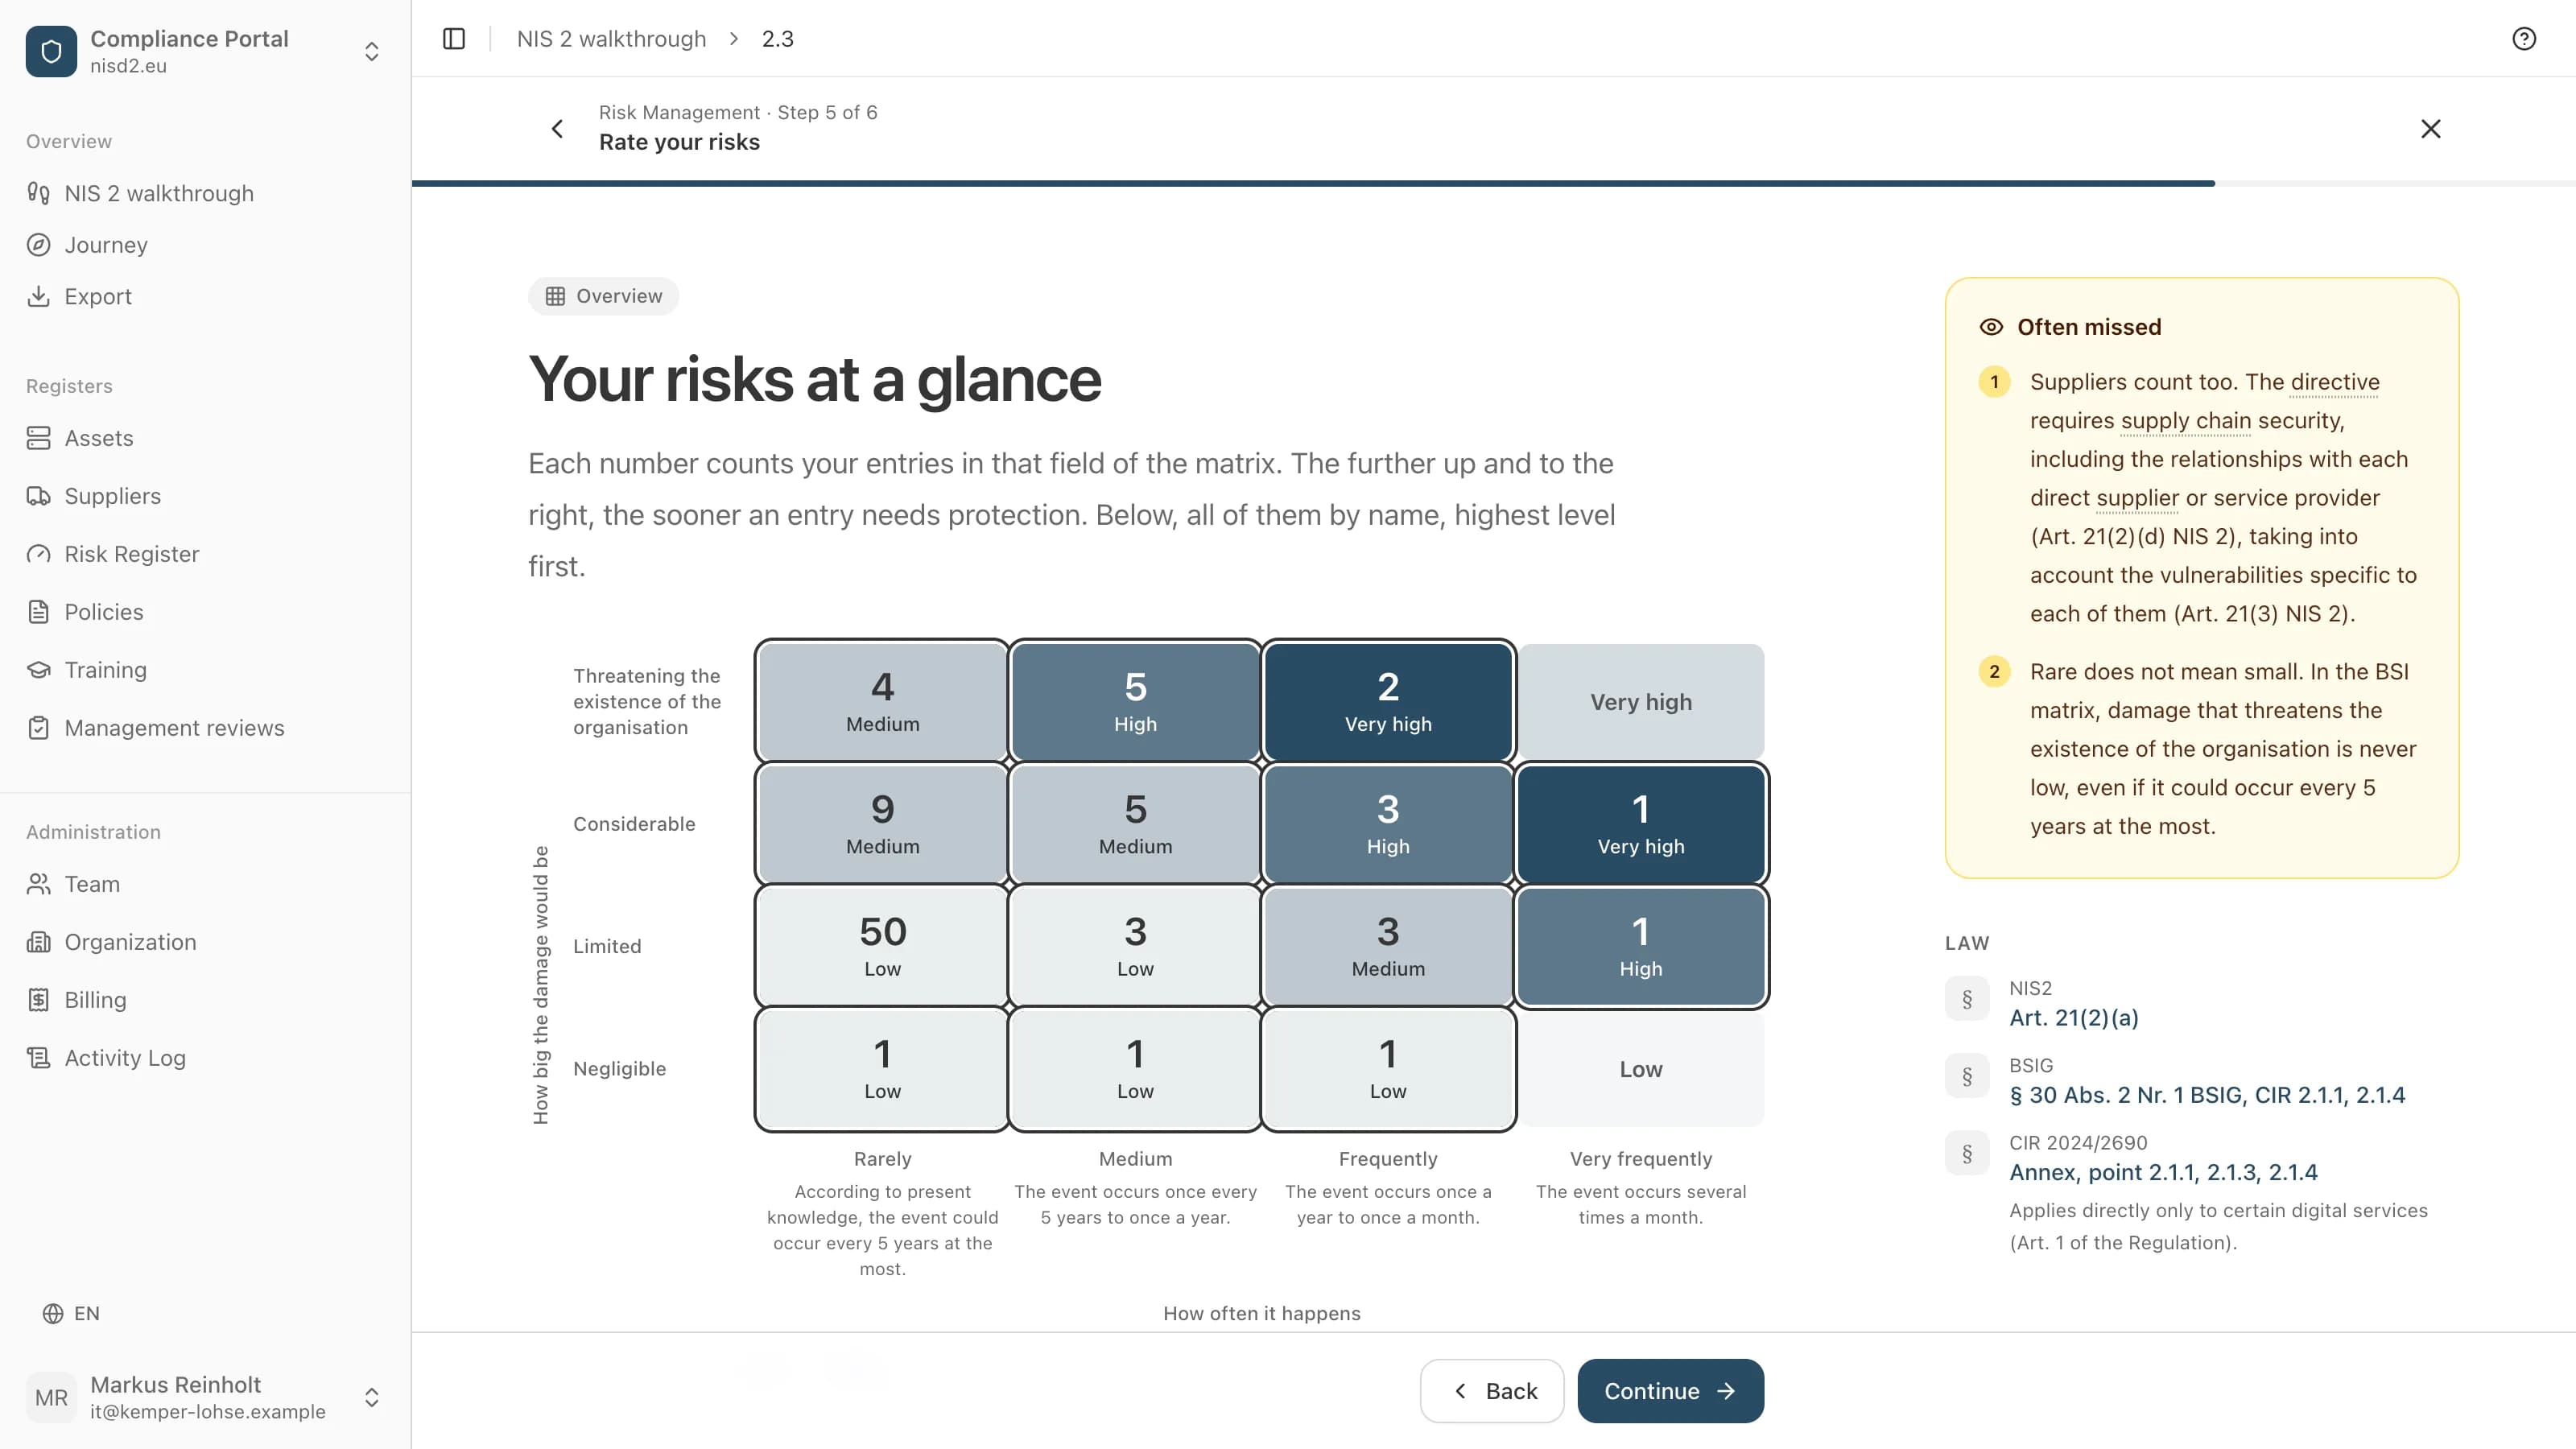
Listați ce aveți și evaluați riscurile
Întâi lista: software-ul, dispozitivele, serviciile și procesele de care depinde activitatea dumneavoastră. Apoi, pentru fiecare element, ce se poate întâmpla și cât de grav ar fi. Cât de amănunțit trebuie să fiți depinde de mărimea și de riscul companiei (§ 30(1) teza a doua BSIG). Ce decideți, consemnați (teza a treia).
- Temei legal
- Art. 21(2)(a), (i) NIS 2 · § 30(2) nr. 1, 9 BSIG (DE)
- Cine
- Responsabilul IT, împreună cu departamentele
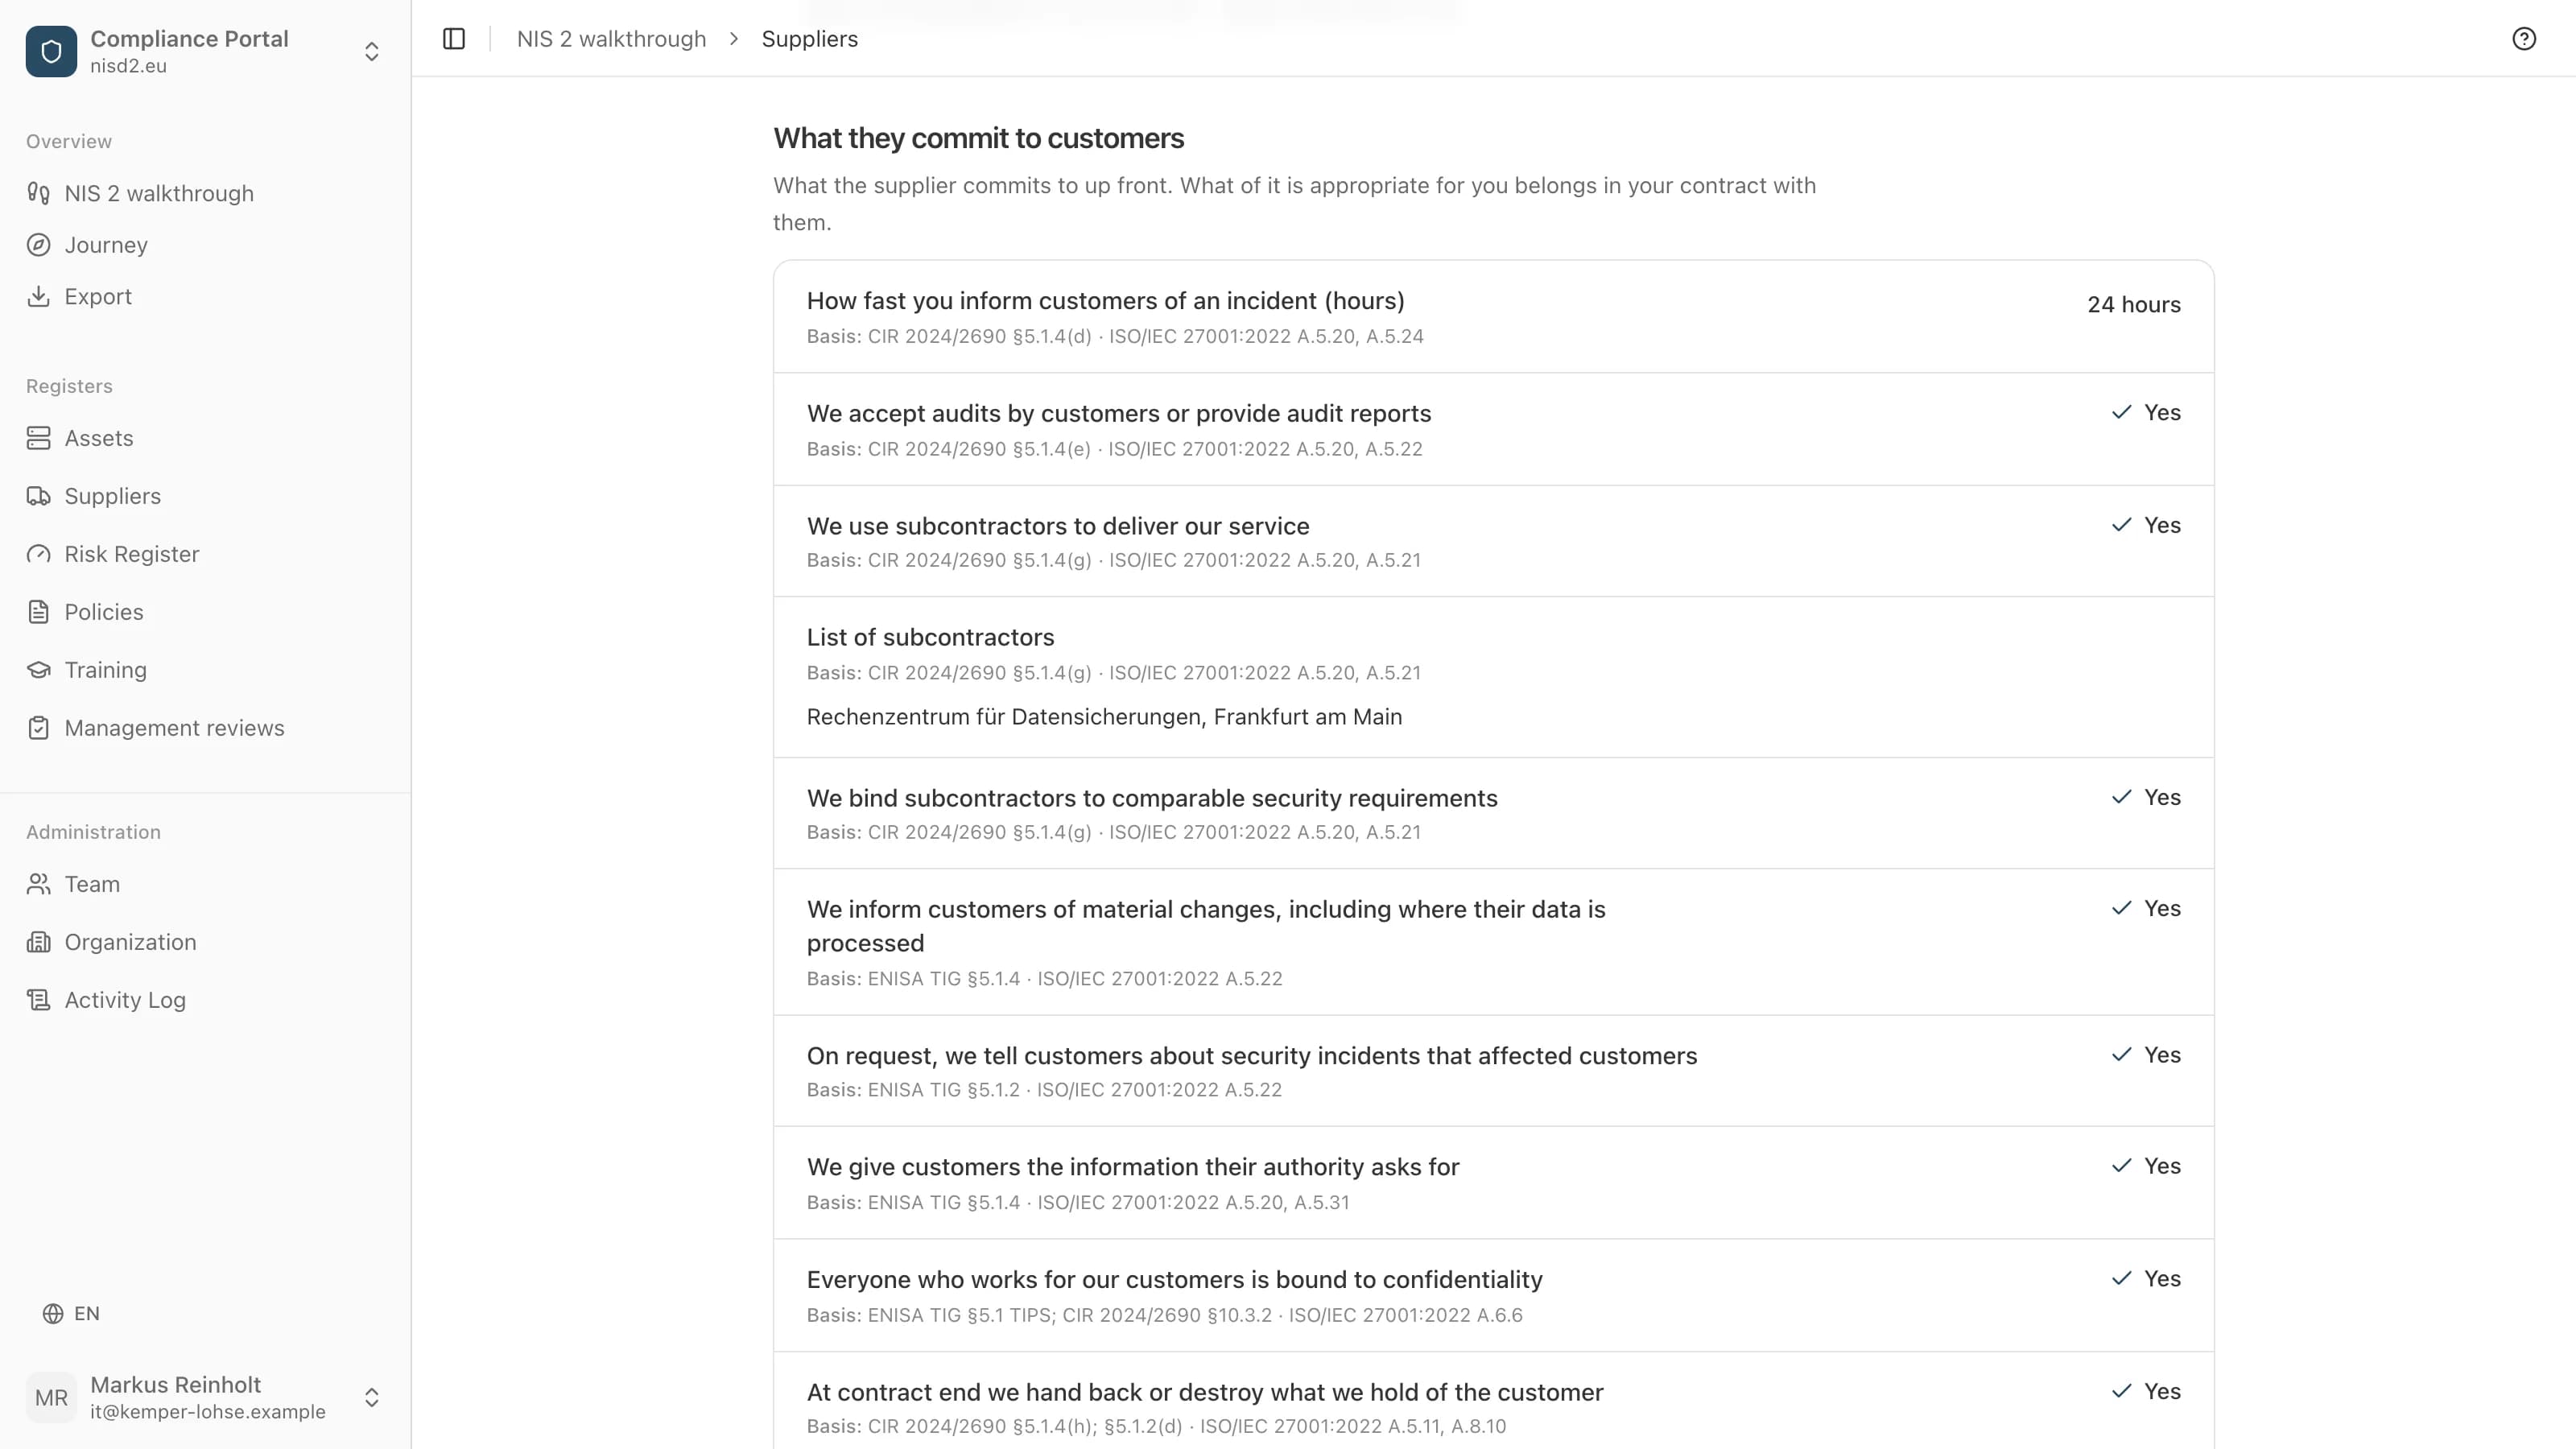
Implicați furnizorii
Este vorba de toți furnizorii și prestatorii de servicii direcți, nu doar de IT. Consemnați cine lucrează pentru dumneavoastră, cât de mult depinde activitatea de fiecare și ce ați convenit cu ei privind securitatea.
- Temei legal
- Art. 21(2)(d) NIS 2 · § 30(2) nr. 4 BSIG (DE)
- Cine
- Achizițiile sau responsabilul IT
Puneți în aplicare măsurile și consemnați-le
§ 30(2) BSIG numește zece domenii, de la gestionarea incidentelor de securitate, prin copiile de siguranță și lanțul de aprovizionare, până la al doilea factor la autentificare. Cât de amănunțită trebuie să fie fiecare măsură depinde de mărime și de risc. Incidentele semnificative le raportați la biroul comun de raportare al BSI și al Oficiului federal pentru protecție civilă și asistență în caz de dezastre: o avertizare timpurie în 24 de ore, o notificare a incidentului în 72 de ore și un raport final la o lună după notificare (§ 32(1) BSIG).
- Temei legal
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Cine
- Responsabilul IT sau responsabilul cu securitatea informației
Aprobați și supravegheați punerea în aplicare
Conducerea este obligată să pună în aplicare măsurile și să supravegheze punerea lor în aplicare (§ 38(1) BSIG). Directiva UE cere în plus ca ea să aprobe măsurile (Art. 20(1) NIS 2). Legea nu stabilește cât de des verifică conducerea stadiul.
- Temei legal
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Cine
- Conducerea, personal
Ce înseamnă asta pentru o companie cu 50 până la 150 de angajați
Cei șapte pași se aplică fiecărei companii vizate. Câtă muncă cere fiecare depinde de mărime și de risc.
Doi pași rămân personal la conducere: instruirea, precum și aprobarea cu supravegherea. Pe ceilalți îi fac de obicei responsabilul IT, achizițiile sau un furnizor de servicii IT.
Înregistrarea este pasul cu un termen fix: cel târziu la trei luni după ce compania dumneavoastră devine vizată. Celelalte obligații se aplică din aceeași zi.
§ 30(1) teza a doua · § 33(1) · § 38 BSIG
Un exemplu
O firmă inventată: un producător de mașini de ambalat cu 110 angajați și un director general.
Verificare: construcția de mașini este enumerată în Anexa 2 a BSIG. Cu 110 angajați, firma este o entitate importantă.
Înregistrare: are deja un certificat de organizație ELSTER pentru taxe. Îl folosește pentru înregistrarea în portalul BSI.
Instruire: directorul general participă la un curs de instruire pentru conducere și consemnează data și conținutul.
Listă: responsabilul IT notează de ce depinde activitatea: ERP, software de proiectare, controlul producției, e-mail. Pentru fiecare element evaluează ce se poate întâmpla.
Furnizori: achizițiile pornesc de la lista din contabilitatea furnizorilor. Furnizorul de servicii IT și producătorul ERP sunt în frunte.
Măsuri: de aici rezultă politica de securitate și planul de răspuns la incidente. Planul spune și cine raportează un incident.
Aprobare: directorul general citește documentele și le aprobă. O dată pe an verifică stadiul împreună cu responsabilul IT; firma a ales singură acest interval.
Cum face asta parcursul ghidat
Parcursul ghidat de pe nisd2.eu vă conduce prin punerea în aplicare în această ordine, câte un pas pe rând.
20 de pași. Operatorii de instalații critice au unul în plus.
Lângă fiecare pas se află legea, explicată în cuvinte simple.
Ce nu puteți face încă lăsați deoparte și mergeți mai departe.
Dacă decideți să nu puneți în aplicare un punct, notați de ce. Conducerea semnează și această decizie.
La final, conducerea aprobă documentele în aplicație, autentificată cu propriul cont. Numele și data apar apoi pe fiecare document.
Întrebări frecvente
Ce cuprinde o foaie de parcurs NIS2?
Șapte pași: verificați dacă NIS2 se aplică, înregistrați-vă la BSI, instruiți conducerea, listați ce aveți și evaluați riscurile, implicați furnizorii, puneți în aplicare măsurile și consemnați-le, aprobați și supravegheați.
Ce pași trebuie să facă conducerea însăși?
Instruirea și supravegherea punerii în aplicare (§ 38(1) și (3) BSIG). Restul muncii îl poate preda altora, dar nu și obligația de a se asigura că se întâmplă.
Ce termene există?
Înregistrarea este datorată cel târziu la trei luni după ce compania dumneavoastră devine vizată (§ 33(1) BSIG). Incidentele semnificative se raportează în 24 de ore, 72 de ore și o lună (§ 32(1) BSIG). Măsurile se aplică din ziua în care compania devine vizată.
Avem nevoie de o certificare precum ISO 27001?
Legea nu cere una. Consemnați în scris ce puneți în aplicare (§ 30(1) teza a treia BSIG). Un certificat vă poate susține dovezile.
Surse
- Legea BSI (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Directiva (UE) 2022/2555 (NIS 2), Art. 2, 3, 20, 21, 23, EUR-Lex
- Expunerea de motive la NIS2UmsuCG, documentul Bundestag 21/1501, p. 154 (la § 38(3))
- BSI: verificarea aplicabilității NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: ajutor privind certificatul de organizație ELSTER, info.mein-unternehmenskonto.de
Cât costă parcursul ghidat
4.800 EUR net pe an, plus TVA
Banii înapoi în 30 de zilePe bază de factură, scadentă în 30 de zile. Anulare în primele 30 de zile: factura se anulează sau banii se returnează.
Implementare NIS 2 ghidată, pas cu pas
Un istoric al modificărilor și aprobărilor, pe care să îl puteți arăta autorității de supraveghere
Termene și mementouri pentru fiecare cerință
Chestionar de securitate pentru furnizorii dumneavoastră
Export în PDF sau CSV oricând
Vi s-a cerut să vă ocupați de NIS2?
Vă ghidăm pas cu pas. Dumneavoastră completați, noi explicăm fiecare punct pe înțelesul tuturor, iar la final semnează conducerea.
