Vanta-Alternative: der quelloffene Weg zu NIS 2
Vanta ist die bekannteste Plattform für Compliance-Automatisierung weltweit. Sie ist zugleich in den USA gebaut, nur per Vertriebsgespräch bepreist und gemietet, nie besessen. Diese Seite ist der ehrliche Vergleich: was Vanta gut kann, wo es für einen europäischen Mittelständler nicht passt, und wann Sie es trotzdem wählen sollten.

Was Vanta ist, und warum Menschen nach einer Alternative suchen
Vanta, 2018 in San Francisco gegründet, führt die Kategorie Compliance-Automatisierung an. Das Produkt ist um SOC 2 herum entstanden, das Audit, das US-Softwarekäufer von ihren Anbietern verlangen, und deckt heute über 35 Rahmenwerke ab, darunter ISO 27001, DSGVO und seit Oktober 2024 auch NIS 2. Das Kernversprechen: automatische Nachweiserhebung über Integrationen in Cloud- und SaaS-Werkzeuge.
Drei Dinge treiben die Suche nach einer Alternative. Preise gibt es nur im Vertriebsgespräch: die Preisseite nennt vier Stufen und keine Zahlen (geprüft am 08.09.2026). Die Plattform ist US-SaaS zur Miete, Ihre Compliance-Daten liegen in der Cloud des Anbieters. Und die NIS 2 Unterstützung ist ein Eintrag in einem großen Katalog, gebaut als länderübergreifendes Kontrollset, das in jedem Land funktioniert. Das ist eine andere Formulierung dafür, dass es nicht aus dem nationalen Gesetz gebaut ist, das Ihre Aufsicht tatsächlich zitieren wird.
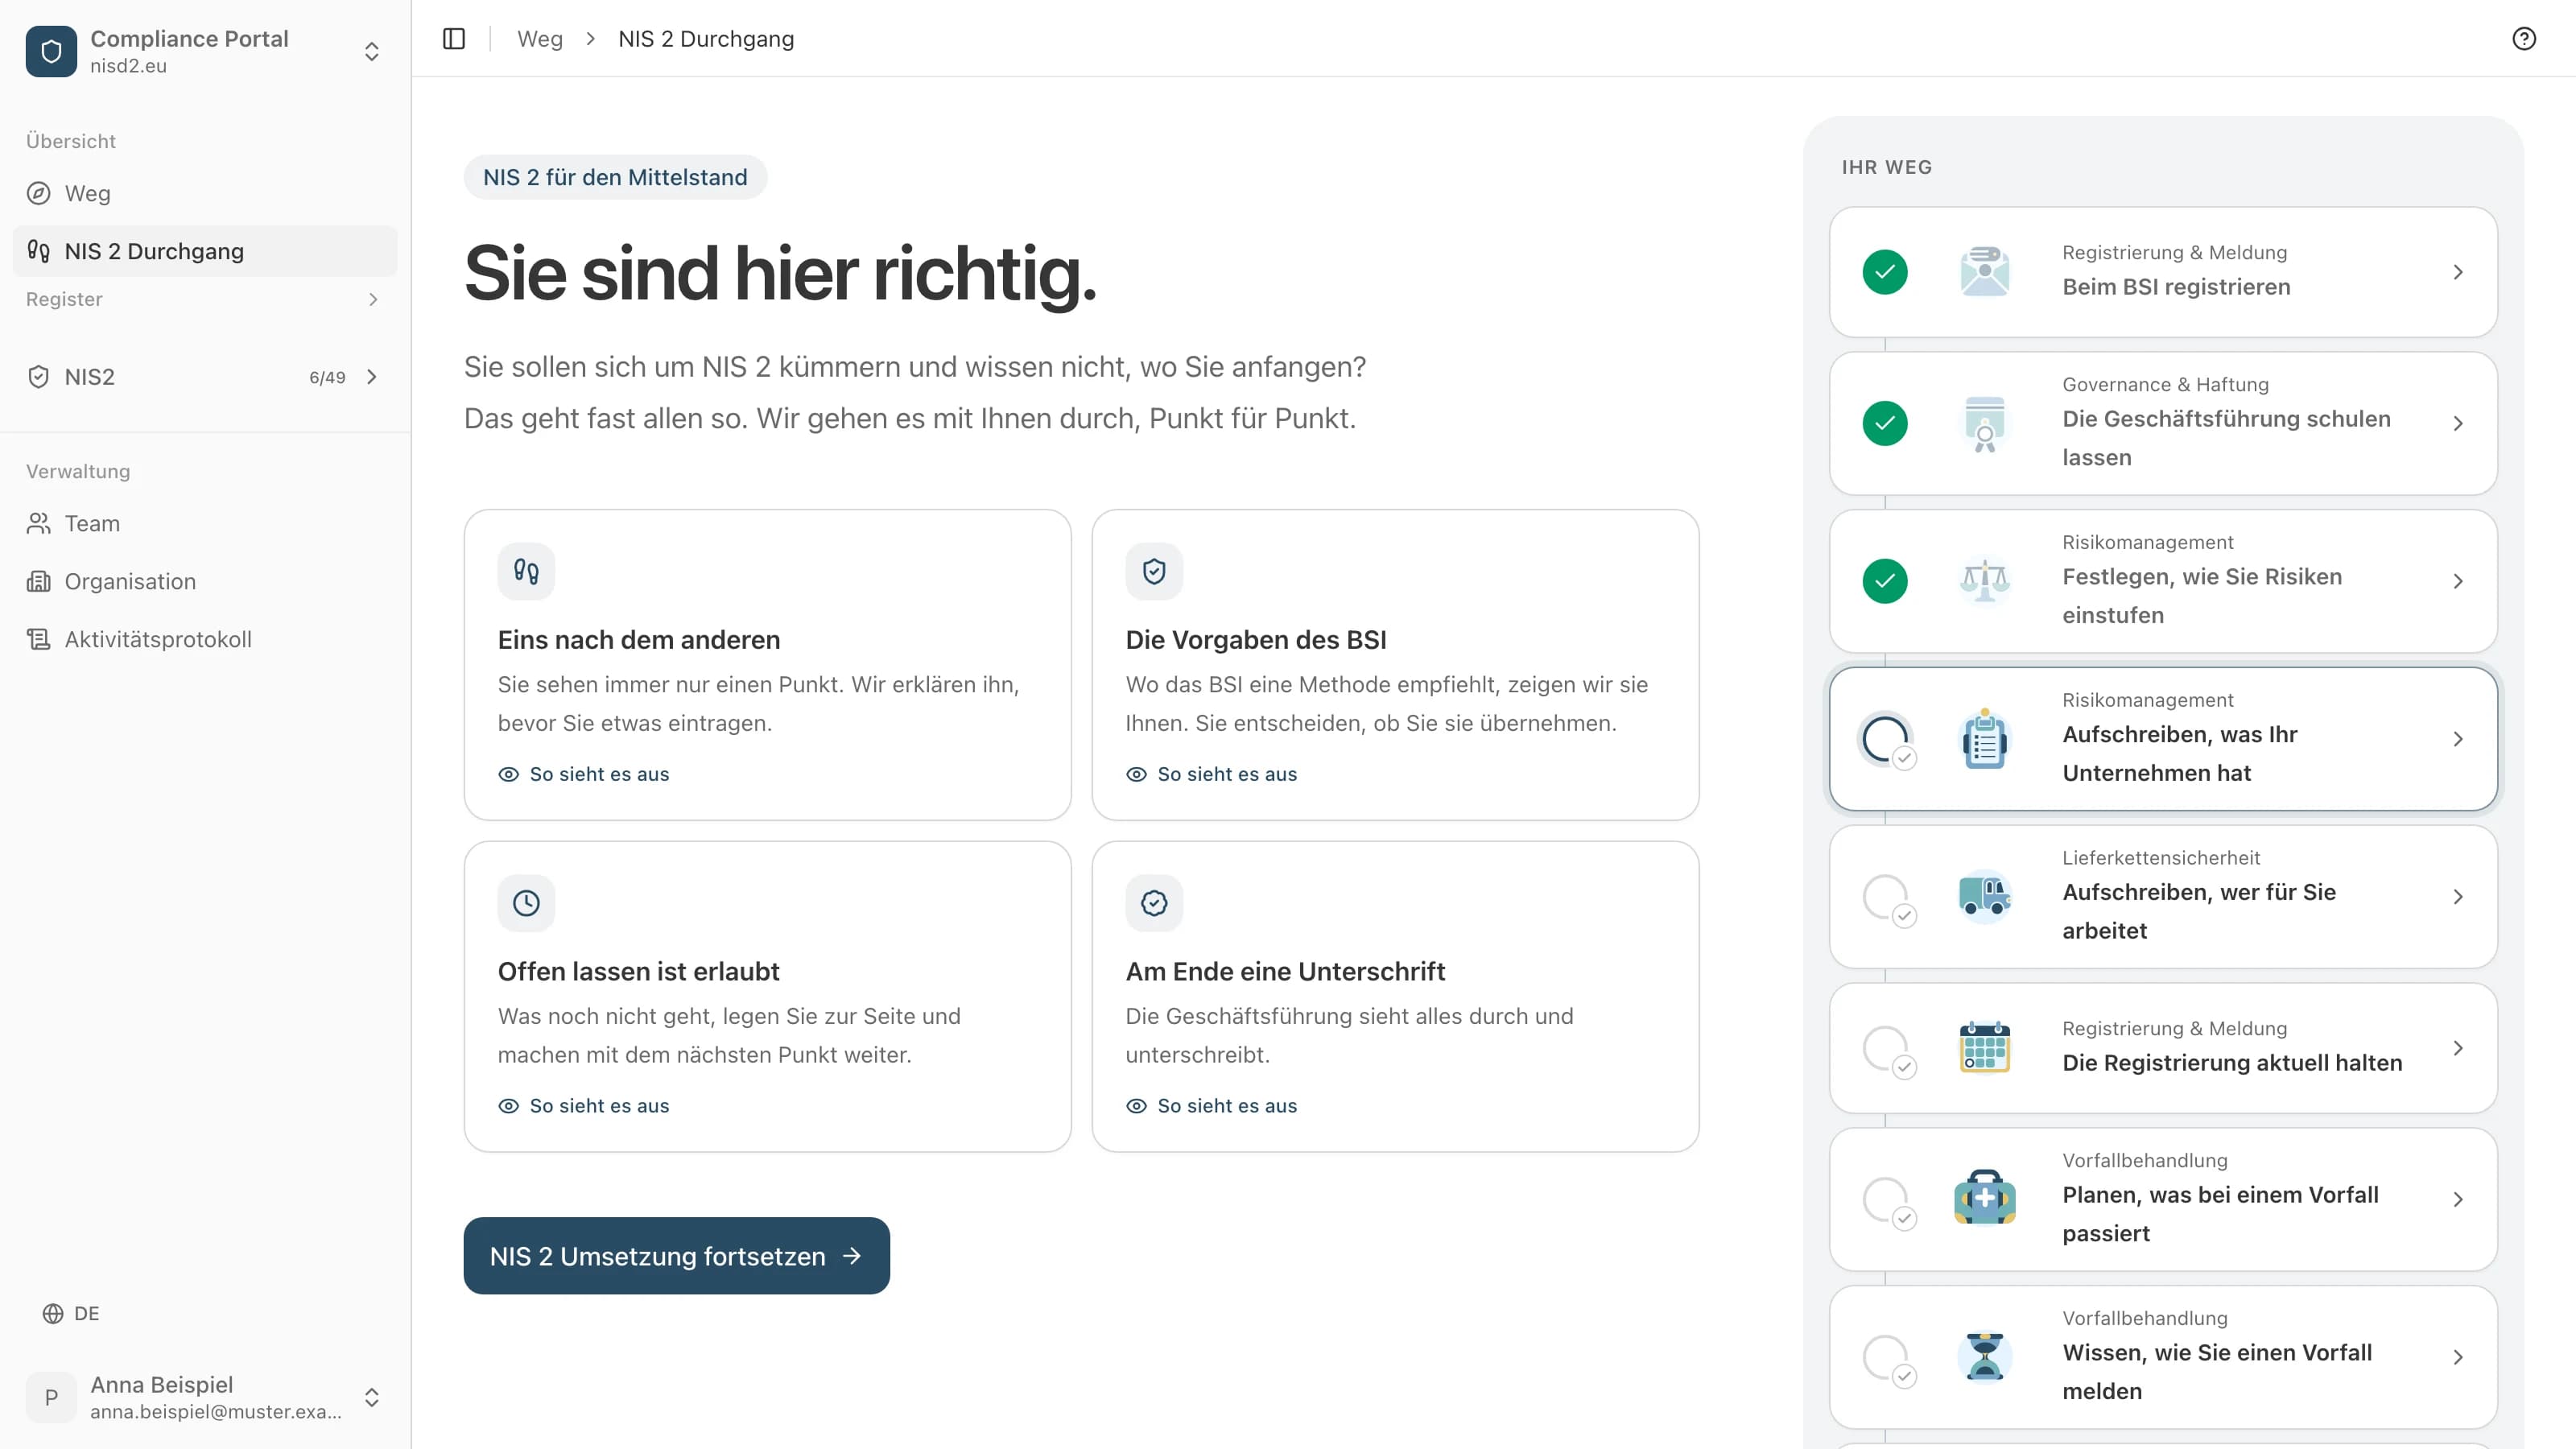
Diese Seite vergleicht Vanta mit open-isms, dem kostenlosen, AGPL-lizenzierten, selbst hostbaren ISMS hinter nisd2.eu. open-isms wurde NIS 2 zuerst gebaut: die 49 Anforderungen der deutschen Umsetzung sind das Rückgrat, kein Katalogeintrag.
Integrationstiefe
Hunderte Integrationen ziehen Nachweise automatisch aus Cloud-Anbietern, Identitätssystemen und Entwicklerwerkzeugen. Wer einen modernen US-SaaS-Stack fährt, bekommt einen großen Teil der Routinenachweise geschenkt.
SOC 2 und die US-Auditmaschine
Für die Vorbereitung auf SOC 2 und ISO 27001 ist Vanta ein erprobter Weg mit angeschlossenem Auditorennetzwerk. Wenn US-Unternehmenskunden SOC 2 von Ihnen verlangen, ist das genau der Zweck, für den das Produkt gebaut wurde.
Trust Center und Fragebögen
Gepflegte, käuferseitige Vertrauensseiten und KI-gestützte Antworten auf Sicherheitsfragebögen. Nützlich für Softwareanbieter, bei denen laufend Due-Diligence-Anfragen von Kunden eingehen.
Preise nur im Vertriebsgespräch
Die Preisseite zeigt die Stufen Essentials, Plus, Professional und Enterprise und keine Preise (geprüft am 08.09.2026). In unserer Prüfung von 150 GRC-Anbietern im Mai 2026 veröffentlichten 120 keine Preise. Wer das Werkzeug budgetieren will, muss erst darüber verhandeln.
US-SaaS, kein Selbsthosting
Ihre Compliance-Akte liegt in Vantas Cloud, unter US-Jurisdiktion. Ein Betrieb auf eigener Infrastruktur ist nicht vorgesehen. Wer Datensouveränität in der eigenen Lieferkettenbewertung gewichtet, findet das ISMS selbst als Posten in dieser Bewertung wieder.
NIS 2 als ein Katalogeintrag
Vanta hat NIS 2 im Oktober 2024 als länderübergreifendes Kontrollset ergänzt, das unabhängig vom Land funktionieren soll. NIS 2 ist aber eine Richtlinie: bindend ist die nationale Umsetzung, in Deutschland das BSIG, mit eigenen Anforderungstexten, Registrierungspflicht und Fristen. Ein Kontrollset, das in jeden Mitgliedstaat passt, ist in keinem verankert.
Gebaut für finanzierte Softwarefirmen
Produkt und Preismodell zielen auf Unternehmen, die Software verkaufen und Zertifikate für den Vertrieb brauchen. Ein Versorger, Logistiker oder eine Klinik mit 120 Beschäftigten, die NIS 2 erfüllen müssen, bezahlt Automatisierung für einen Stack, den sie gar nicht betreibt.
49 Anforderungen, Rechtsgrundlage zuerst
Jede Anforderung trägt ihre Fundstelle im Gesetz, vom BSIG zurück zur Richtlinie, mit Querverweisen zu DSGVO, EU AI Act und CRA. Das Datenmodell ist öffentlich und auf npm; wer einer Zuordnung widerspricht, stellt einen Pull Request, kein Support-Ticket.
Nachweise im laufenden Betrieb
Jede Anforderung hat einen Verantwortlichen, eine Frist und eine Freigabe. Freigaben und Änderungen landen in einem nur anfügbaren Audit-Log. Die Nachweise für Ihre Prüfung entstehen während der Arbeit, statt in der Woche davor rekonstruiert zu werden.
Open Source und selbst hostbar
AGPL-3.0, die ganze Plattform auf GitHub, ein Referenz-Setup mit docker compose für eigene Hardware. Ein offenes ISMS lässt sich überprüfen statt nur zusichern, und es gibt keinen Lock-in, den man später verlassen müsste.
Kostenlose Plattform, bezahlte Hilfe
Die Plattform kostet nichts, gehostet wie selbst betrieben. Einnahmen entstehen aus Schulung und betreutem Hosting. Es gibt keine Lizenz zu verhandeln und keinen Aufpreis pro Rahmenwerk.
Wenn US-Unternehmenskunden SOC 2 von Ihnen verlangen, Ihr Stack moderne Cloud-SaaS ist und Sie gemanagte Automatisierung mit Auditorennetzwerk wollen, ist Vanta ein starkes Produkt und die ehrliche Empfehlung.
Wenn NIS 2 das Rahmenwerk ist, das Sie tatsächlich erfüllen müssen, Sie in der EU sitzen und Ihr Nachweissystem ohne Beschaffungszyklus unter eigener Kontrolle haben wollen, ist das der Fall, für den open-isms gebaut wurde. Manche Unternehmen fahren beides: SOC 2 in Vanta für den US-Markt, NIS 2 in open-isms.
Unterstützt Vanta NIS 2?
Ja. Vanta hat NIS 2 im Oktober 2024 als eines von über 35 Rahmenwerken ergänzt, umgesetzt als länderübergreifendes Kontrollset. Was fehlt, ist die nationale Ebene: die Anforderungstexte des BSIG, die Registrierungspflicht und die Fristen, die eine Aufsicht zitieren wird.
Was kostet Vanta?
Vanta veröffentlicht keine Preise; die Preisseite nennt vier Stufen und verweist auf ein Demogespräch (geprüft am 08.09.2026). Wir erfinden hier keine Zahl. Dass es Verhandlungsratgeber von Dritten gibt, sagt genug darüber, wo der Preis entsteht.
Gibt es eine kostenlose Open-Source-Alternative zu Vanta?
Ja, ein kleines Feld: open-isms (NIS 2 zuerst, EU-Fokus), verinice (IT-Grundschutz-Herkunft), CISO Assistant (breiter Katalog) und Eramba (generisches GRC). Die Schwerpunkte unterscheiden sich; alle sind echte Open Source. Diese Seite wirbt für eines davon und sagt das offen.
Kann ich Vanta selbst hosten?
Nein. Vanta gibt es nur als SaaS. open-isms liefert ein Referenz-Setup mit docker compose und läuft auf eigener Infrastruktur; derselbe Code treibt die gehostete Version auf nisd2.eu.
Kann ich Vanta und open-isms parallel nutzen?
Ja. Das offene Datenmodell verknüpft NIS 2 Anforderungen mit ISO 27001 Controls, Arbeit für das eine Rahmenwerk bleibt im anderen sichtbar. SOC 2 oder ISO in Vanta und NIS 2 in open-isms ist eine gangbare Aufteilung, und der Export nimmt Ihre Daten in beide Richtungen mit.
- Vanta-Preisseite, geprüft am 08.09.2026: Stufen Essentials, Plus, Professional, Enterprise; keine öffentlichen Preise. vanta.com/pricing
- Vanta NIS 2 Produktseite und Ankündigung Oktober 2024: länderübergreifendes Kontrollset. vanta.com/products/nis2
- Eigene Prüfung von 150 GRC-Anbieter-Preisseiten, Mai 2026: 120 ohne öffentliche Preise. Methodik im GRC-Vergleichsartikel.
- Quellcode, NIS 2 Datenmodell und Referenz-Setup von open-isms. github.com/NISD2/open-isms
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.