Základy
Co to všechno vlastně znamená?
Co je NIS 2?
Směrnice (EU) 2022/2555 vysvětlená za pět minut.
§§ 13 a 14 zákona č. 264/2025 Sb.: bezpečnostní opatření
Česká úprava čl. 21 NIS 2: bezpečnostní opatření podle §§ 13 a 14 zákona, jejich obsah ve vyhláškách č. 409/2025 Sb. a č. 410/2025 Sb., přiměřenost a sankce.
§§ 15 až 17 zákona: povinnost hlásit kybernetické bezpečnostní incidenty
Prvotní hlášení do 24 hodin, oznámení do 72 hodin, závěrečná zpráva do 30 dnů od oznámení (§ 16 zákona č. 264/2025 Sb.). Komu hlásíte a kdy má incident významný dopad.
Povinnosti vedení podle českého práva, ustanovení po ustanovení
Vrcholné vedení zajistí zdroje, prokazatelně absolvuje školení a seznamuje se se stavem bezpečnostních opatření a souvisejícími zprávami (§ 4 vyhlášek č. 409/2025 Sb. a č. 410/2025 Sb.). Odpovědnost podle § 159 občanského zákoníku.
CIR 2024/2690: technické nařízení
Prováděcí nařízení EU, které zprovozňuje NIS 2 pro některé digitální poskytovatele.
NIS 2 a IT-Grundschutz
IT-Grundschutz je německá metodika úřadu BSI. V Česku jeho zavedení soulad se zákonem č. 264/2025 Sb. samo neprokazuje, jako pomůcku ho použít lze.
Povinnost zajištění bezpečnosti IT vysvětlená
Co musí vedení právně zajistit, vedle NIS 2 také v právu obchodních společností.
Terminologický slovník NIS2
Pojmy NIS 2, českého zákona o kybernetické bezpečnosti a CIR, vysvětlené jednoduše.
Časté dotazy
Otázky, které nám ohledně NIS 2 kladou nejčastěji.
Technický prováděcí návod ENISA a NIS 2
Co dělá Agentura Evropské unie pro kybernetickou bezpečnost ENISA v rámci NIS 2, co je technický prováděcí návod (TIG) a jak souvisí s prováděcím nařízením Komise 2024/2690.
Významný incident ve smyslu NIS 2 a CIR 2024/2690
Čl. 23 odst. 3 NIS 2 určuje dva spouštěcí prvky. CIR 2024/2690 kvantifikuje prahy pro některé digitální poskytovatele. Pro ostatní sektory zůstává práh nekvantifikovaný.
Síť CSIRT a EU-CyCLONe podle článků 15 a 16 NIS 2
Jak národní CSIRT spolupracují na operativní úrovni a jak EU-CyCLONe koordinuje rozsáhlé kybernetické krize.
Koordinovaná posouzení rizik kritických dodavatelských řetězců podle článku 22 NIS 2
Co vyžaduje článek 22: společné posouzení rizik kybernetické bezpečnosti konkrétních kritických dodavatelských řetězců ICT na úrovni EU, prováděné skupinou pro spolupráci, Komisí a ENISA.
NIS 2 pro vedoucí orgán za pět minut
Nejkratší obhajitelné shrnutí NIS 2 pro vedoucí orgán. Co vyžaduje článek 20, co hledají auditoři, co nelze delegovat.
Co se změnilo mezi NIS 1 a NIS 2
Širší oblast působnosti, nové povinnosti v oblasti správy a řízení, přísnější ohlašování, vyšší pokuty. Hlavní změny mezi směrnicí 2016/1148 a směrnicí 2022/2555.
Co je NÚKIB?
Národní úřad pro kybernetickou a informační bezpečnost se sídlem v Brně (§ 42 zákona č. 264/2025 Sb.). Přijímá ohlášení služeb, rozhoduje o registraci, kontroluje a je jednotným kontaktním místem.
Portál NÚKIB
Jedna platforma, dvě hlavní povinnosti: ohlášení regulované služby a hlášení kybernetických bezpečnostních incidentů. Přihlášení identitou občana (NIA).
Co je aktivum ve smyslu NIS 2?
Aktivum je podle českého zákona fyzický nebo digitální prostředek, osoba nebo činnost související se zpracováváním informací a dat v elektronické podobě (§ 2 odst. 1 písm. c) zákona č. 264/2025 Sb.). Zákon ukládá aktiva evidovat (§ 12).
Co je ISMS a potřebuji jej pro NIS 2?
ISMS je způsob, jakým organizace řídí bezpečnost informací. NIS 2 tento pojem nikdy nepoužívá, ale čl. 21 odst. 2 vyžaduje přesně to, co ISMS dělá. Certifikace ISO 27001 není povinná.
Máte se postarat o NIS2?
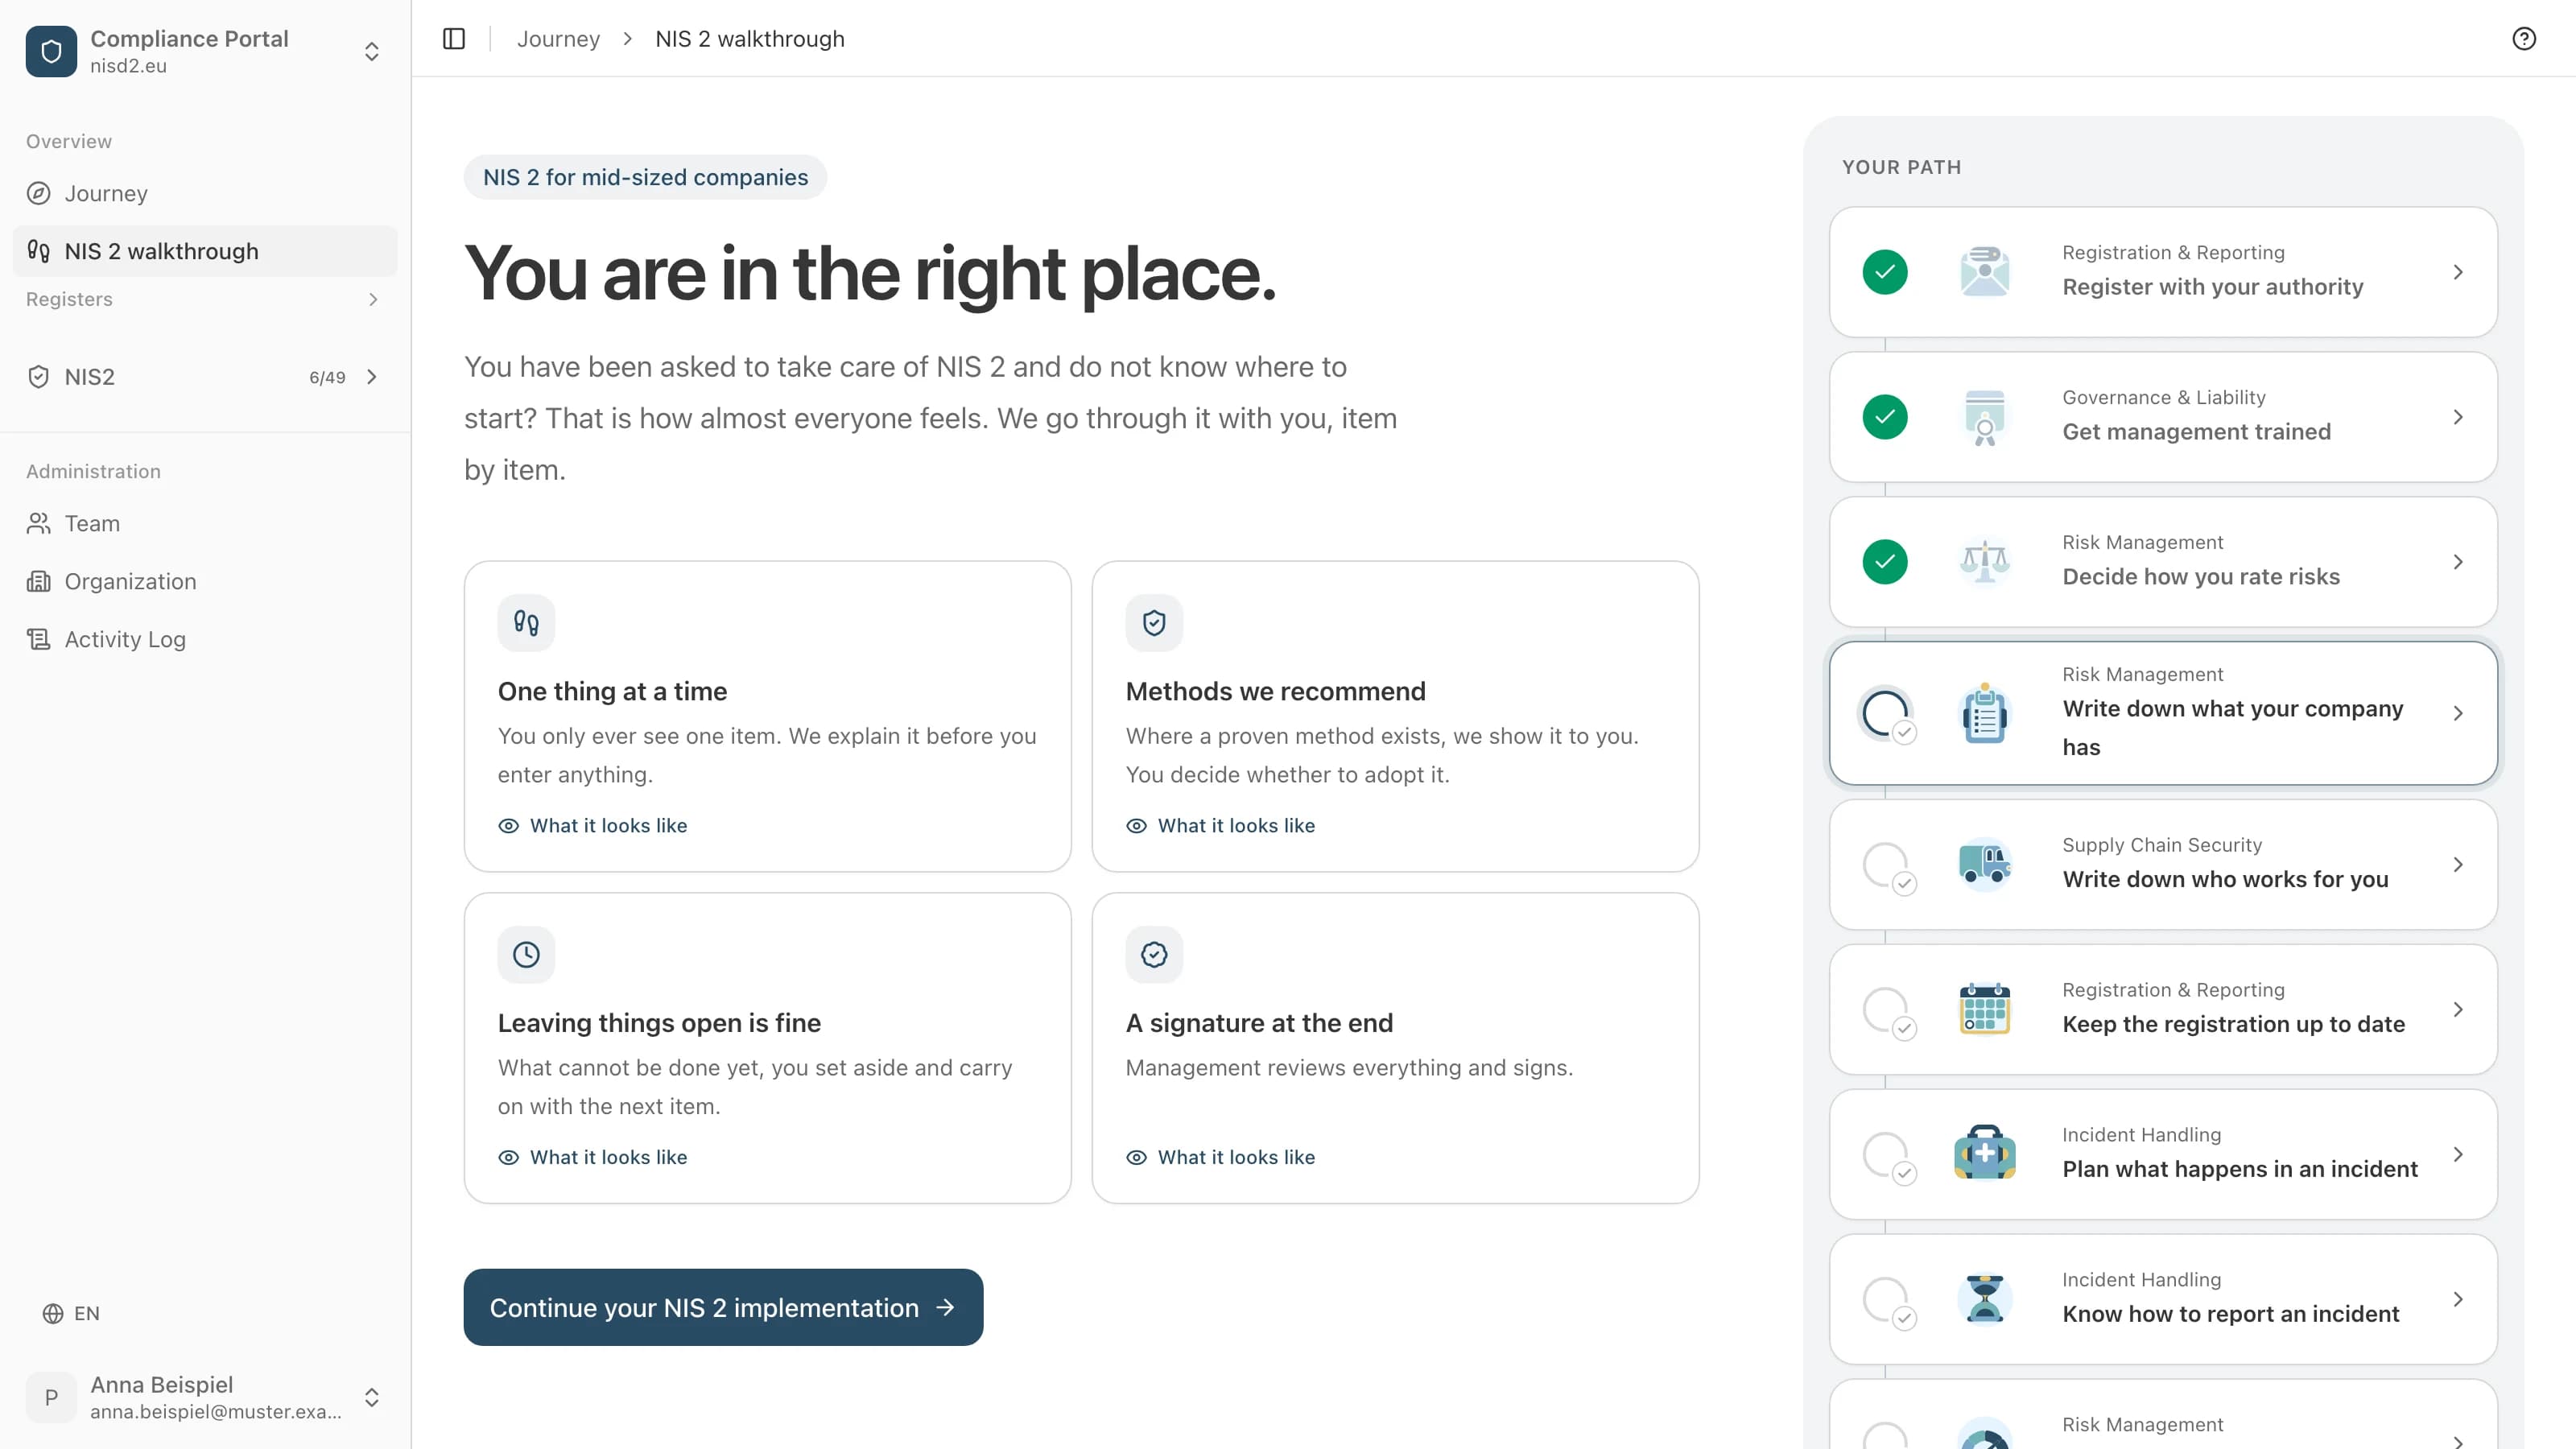
Provedeme vás krok za krokem. Vy vyplňujete, my vysvětlujeme každý bod srozumitelně a na konci podepisuje vedení.