Feuille de route NIS2 : sept étapes pour mettre en œuvre NIS2, pour la direction
Sept étapes, dans l'ordre où elles se présentent : vérifier si NIS2 s'applique, s'enregistrer auprès du BSI, former la direction, lister ce que vous avez, impliquer vos fournisseurs, mettre en place les mesures, et enfin approuver et surveiller. Chaque étape indique qui la réalise et quelle disposition l'exige.



Vérifier si NIS2 s'applique à vous
Que votre entreprise compte comme entité essentielle ou importante dépend du secteur, de l'effectif et du chiffre d'affaires. En Allemagne, le test d'applicabilité du BSI vous guide à travers les questions. Le BSI indique que son résultat n'est pas juridiquement contraignant. En cas de doute, un examen juridique du cas d'espèce tranche.
- Base juridique
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Qui
- La direction ou une personne qu'elle désigne
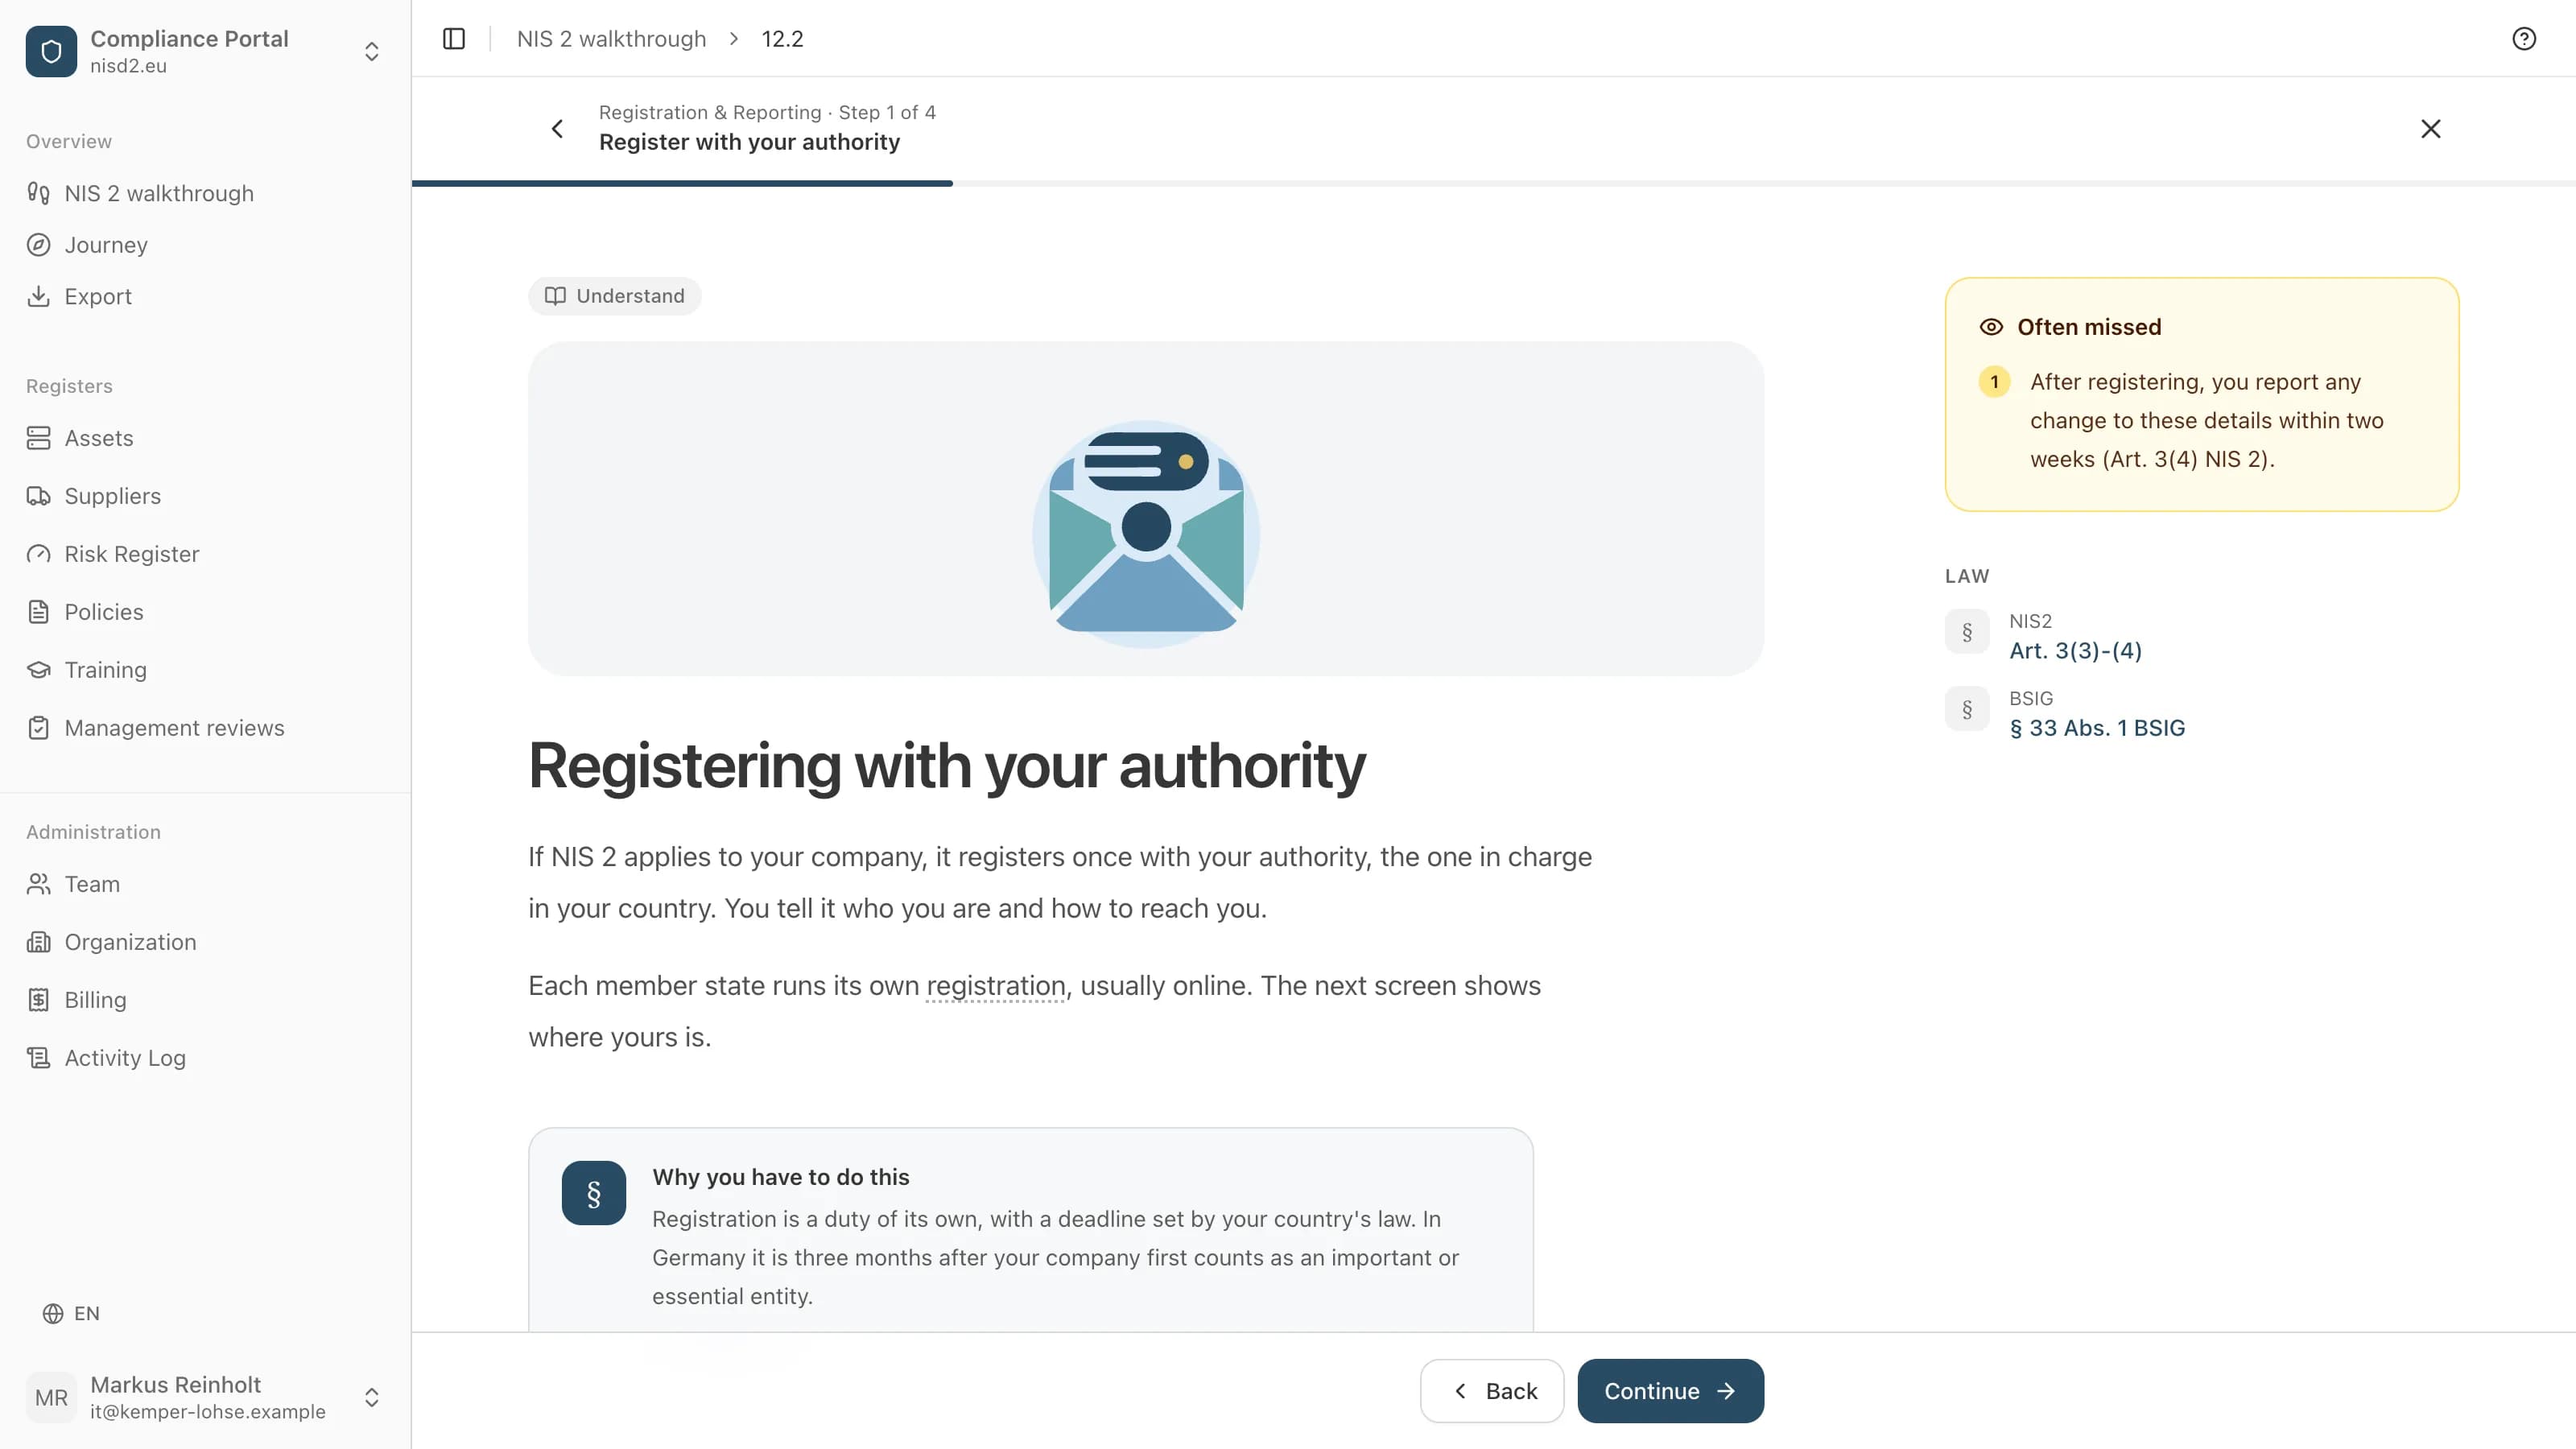
S'enregistrer auprès de votre autorité
Au plus tard trois mois après que votre entreprise est devenue concernée, vous l'enregistrez auprès du BSI, via le portail du BSI avec le compte de votre entreprise. Un certificat d'organisation ELSTER existant, par exemple pour les déclarations fiscales, peut être réutilisé. Un nouveau certificat est activé par courrier ; selon Mein Unternehmenskonto, cela prend au moins cinq jours ouvrables. Si vous avez des établissements dans d'autres pays de l'UE, vous vous y enregistrez aussi.
- Base juridique
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Qui
- La personne qui détient le compte de l'entreprise (ELSTER)
Former la direction
Chaque membre de la direction suit régulièrement une formation, pour identifier et évaluer les risques et les pratiques de gestion des risques en sécurité de l'information. La loi ne fixe pas d'intervalle. L'exposé des motifs lit « régulièrement » comme des formations proposées au moins tous les trois ans. La loi n'exige ni durée minimale ni agrément de l'organisme.
- Base juridique
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Qui
- La direction, en personne
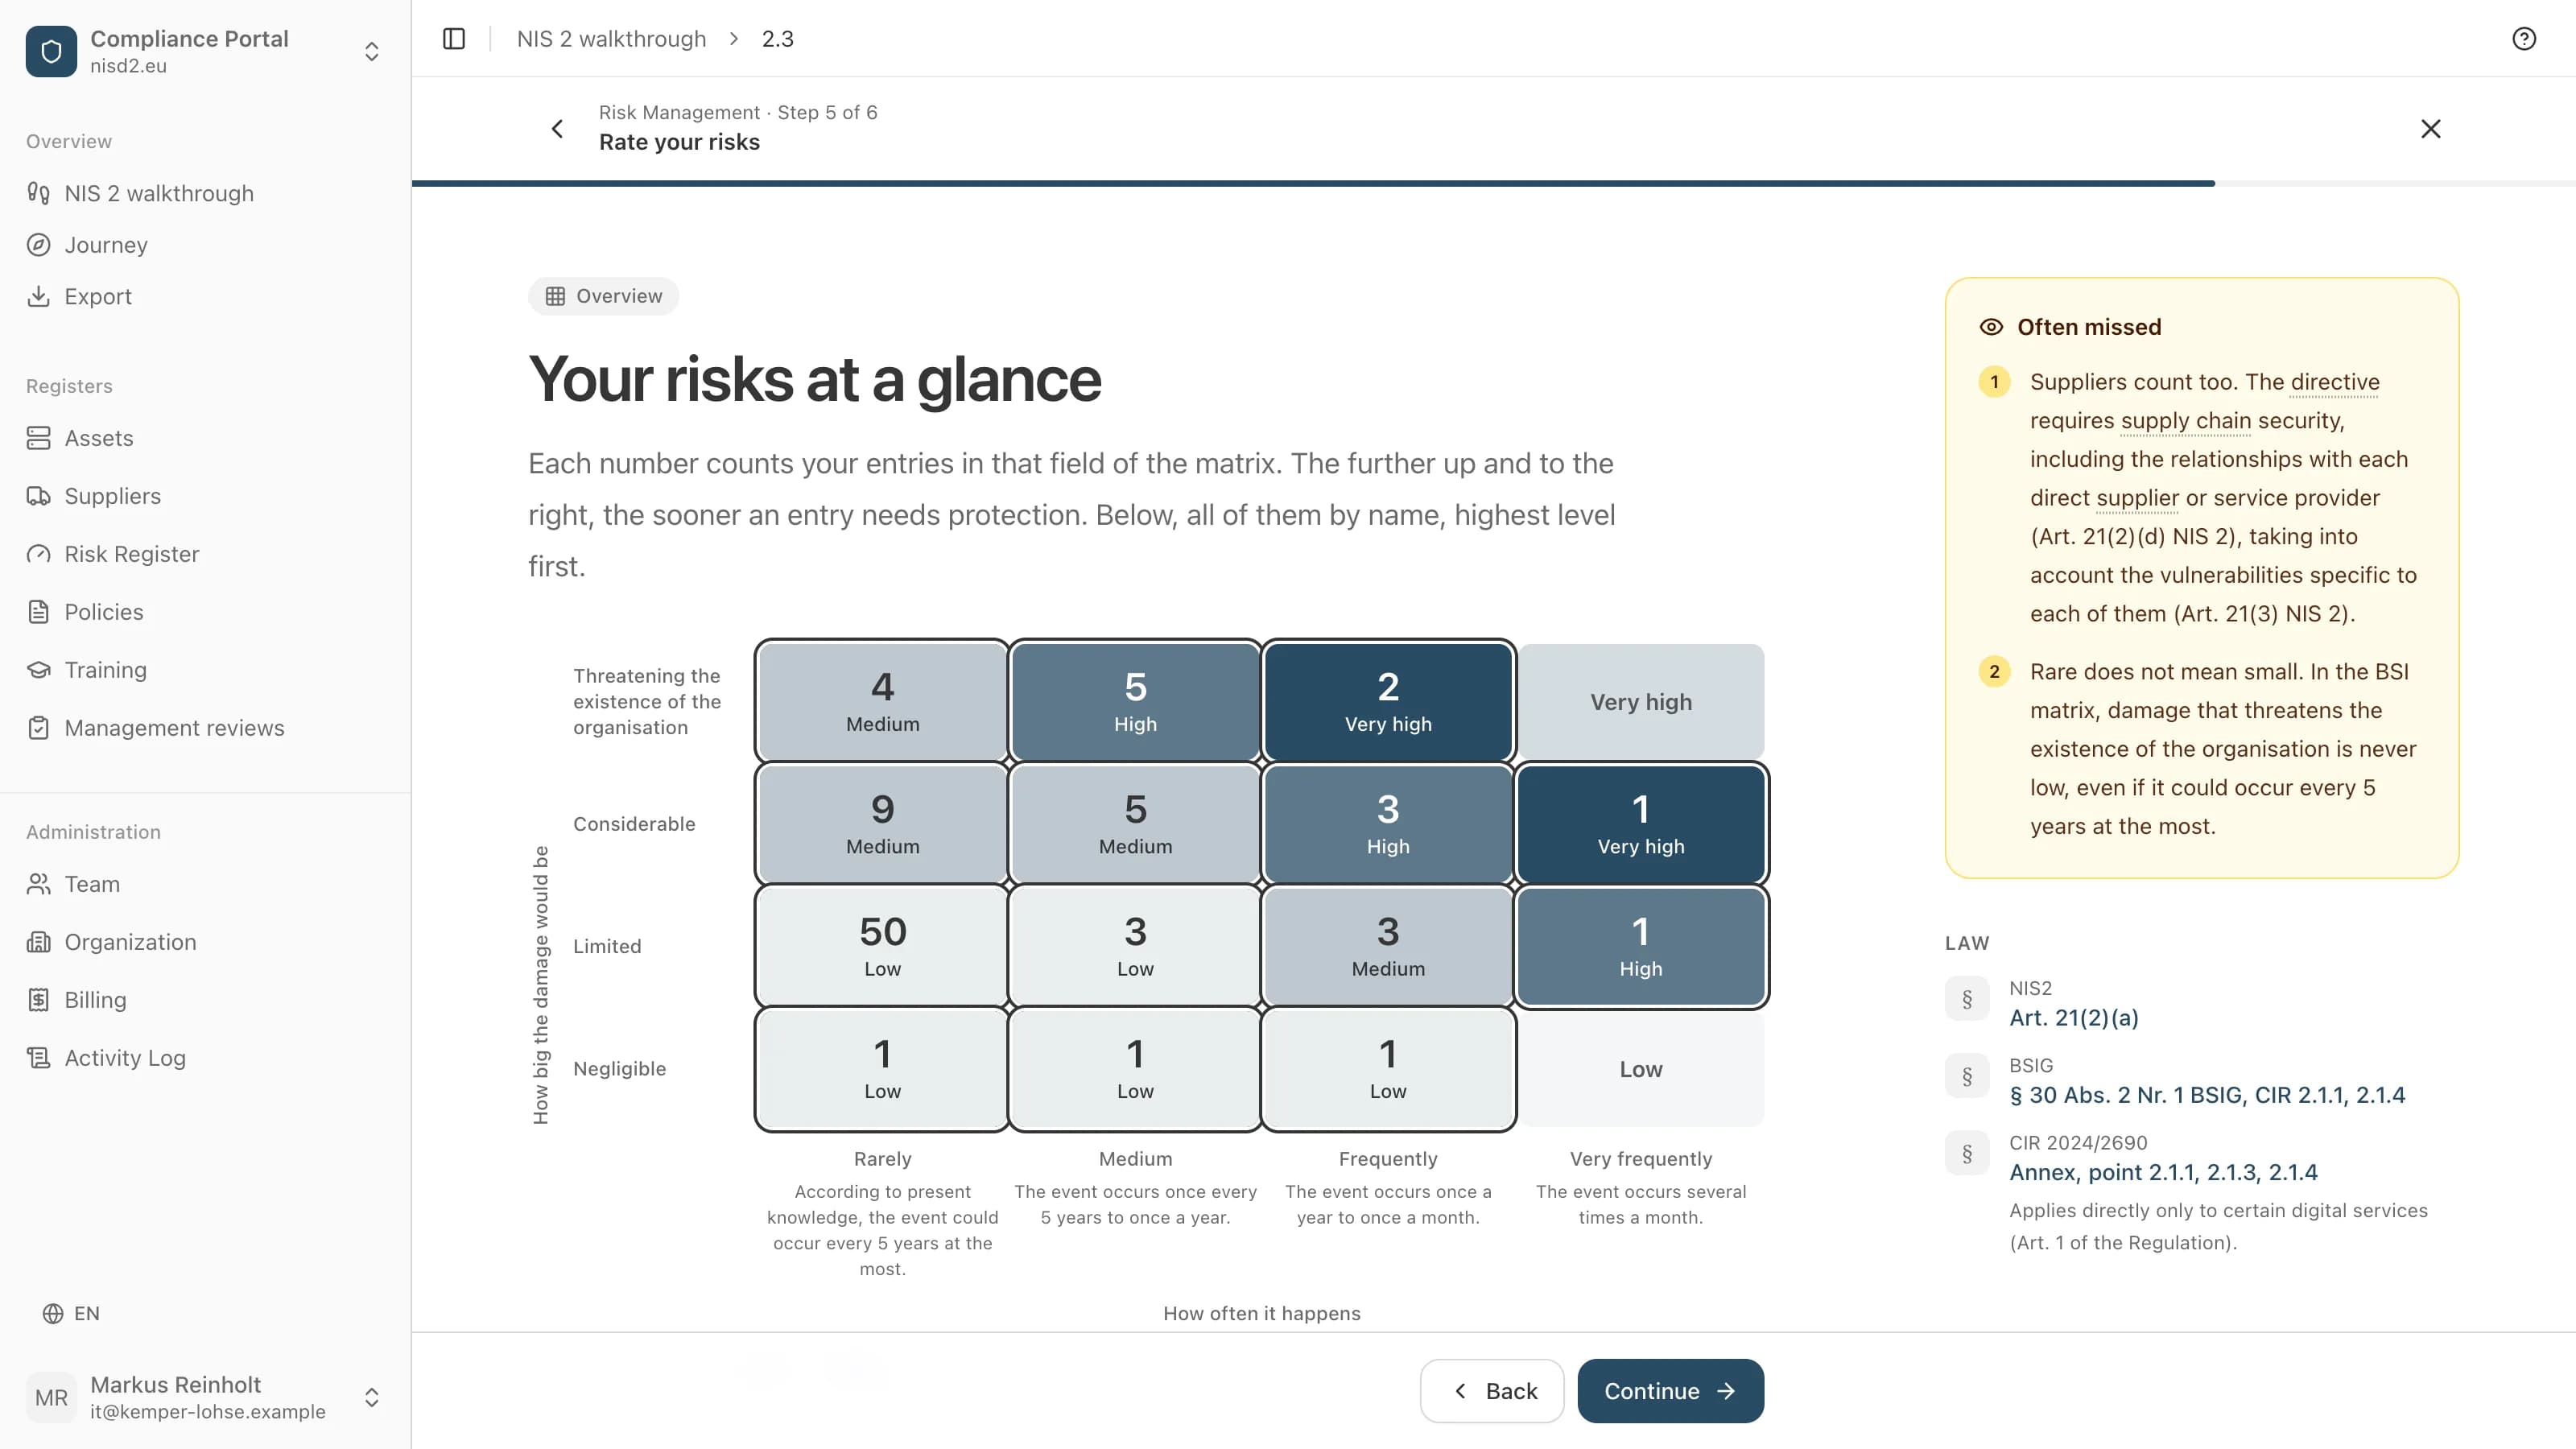
Lister ce que vous avez et évaluer les risques
D'abord la liste : les logiciels, appareils, services et processus dont dépend votre activité. Ensuite, pour chaque entrée, ce qui peut arriver et quelle en serait la gravité. Le degré d'approfondissement dépend de la taille et du risque de votre entreprise (§ 30(1), deuxième phrase, BSIG). Ce que vous décidez, vous le consignez (troisième phrase).
- Base juridique
- Art. 21(2)(a), (i) NIS 2 · § 30(2) n°s 1, 9 BSIG (DE)
- Qui
- Responsable informatique, avec les services métier
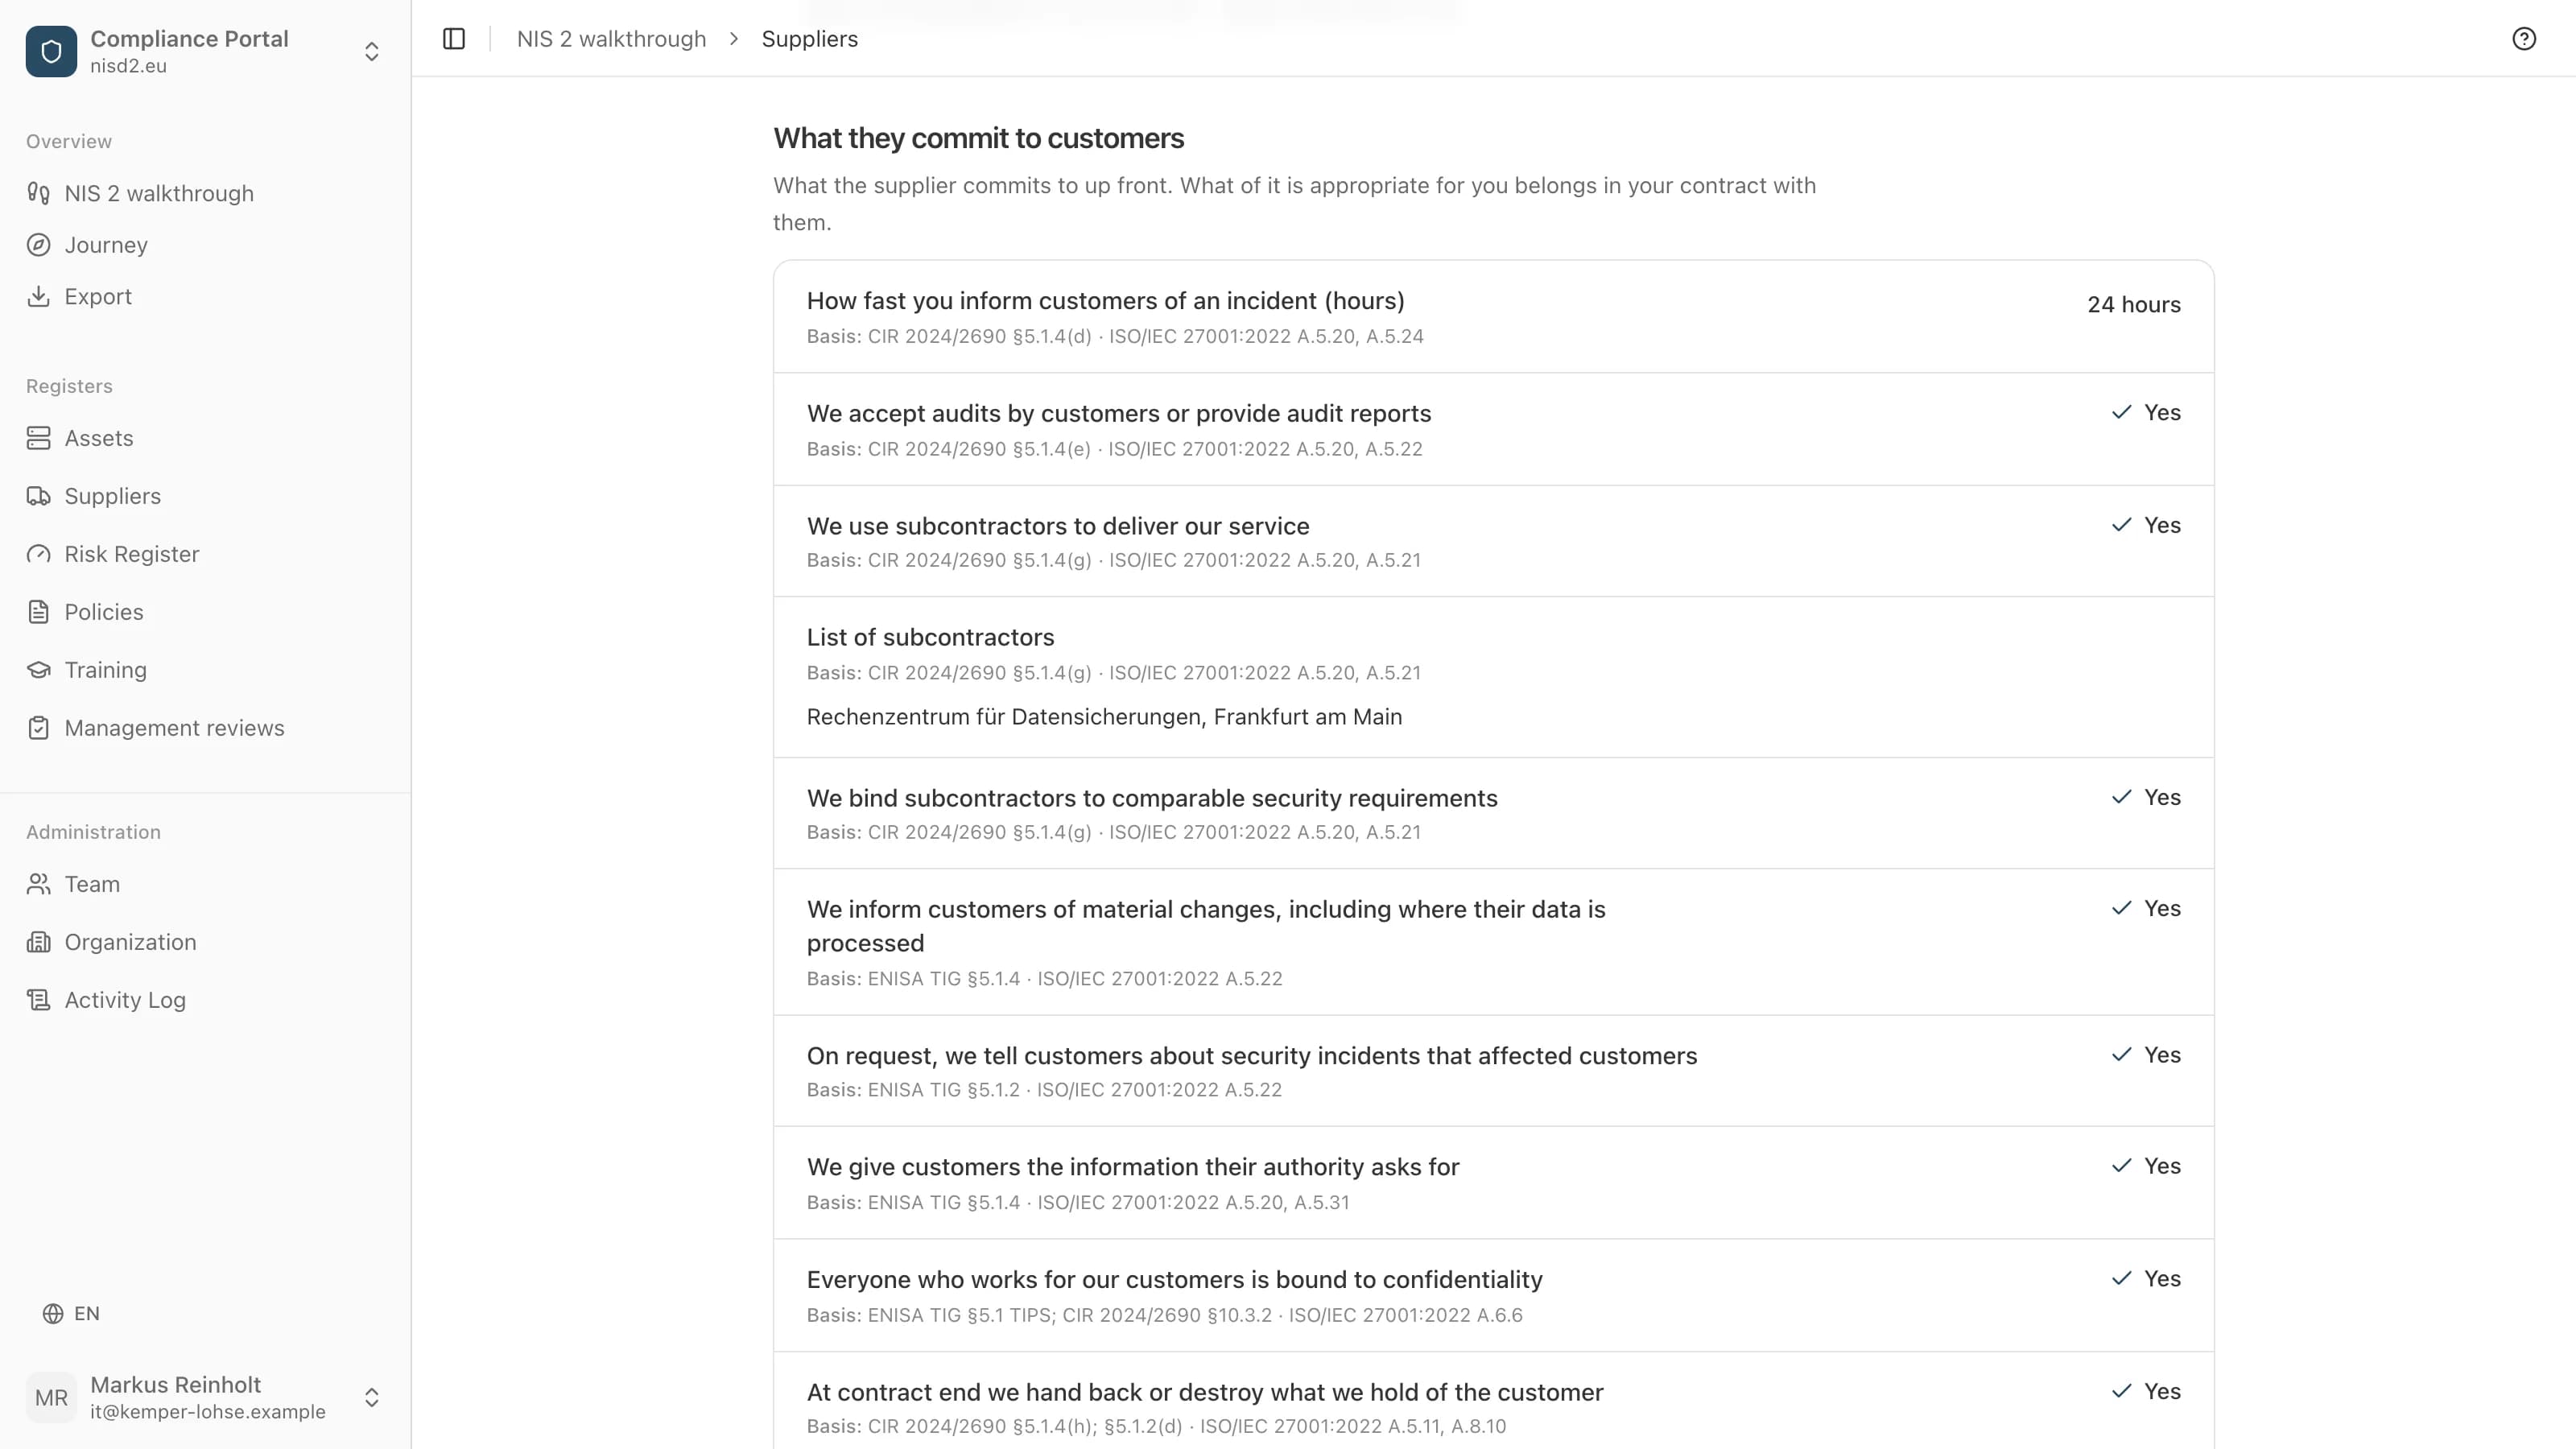
Impliquer vos fournisseurs
Cela concerne tous les fournisseurs et prestataires directs, pas seulement l'informatique. Consignez qui travaille pour vous, dans quelle mesure votre activité dépend de qui et ce que vous avez convenu avec eux en matière de sécurité.
- Base juridique
- Art. 21(2)(d) NIS 2 · § 30(2) n° 4 BSIG (DE)
- Qui
- Achats ou responsable informatique
Mettre en place les mesures et les consigner
Le § 30(2) BSIG nomme dix domaines, de la gestion des incidents de sécurité aux sauvegardes et à la chaîne d'approvisionnement, jusqu'au second facteur à la connexion. Le degré d'approfondissement de chaque mesure dépend de la taille et du risque. Vous notifiez les incidents importants au service de notification commun du BSI et de l'Office fédéral de la protection de la population et de l'aide en cas de catastrophe : une alerte précoce dans les 24 heures, une notification d'incident dans les 72 heures et un rapport final un mois après la notification (§ 32(1) BSIG).
- Base juridique
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Qui
- Responsable informatique ou responsable de la sécurité de l'information
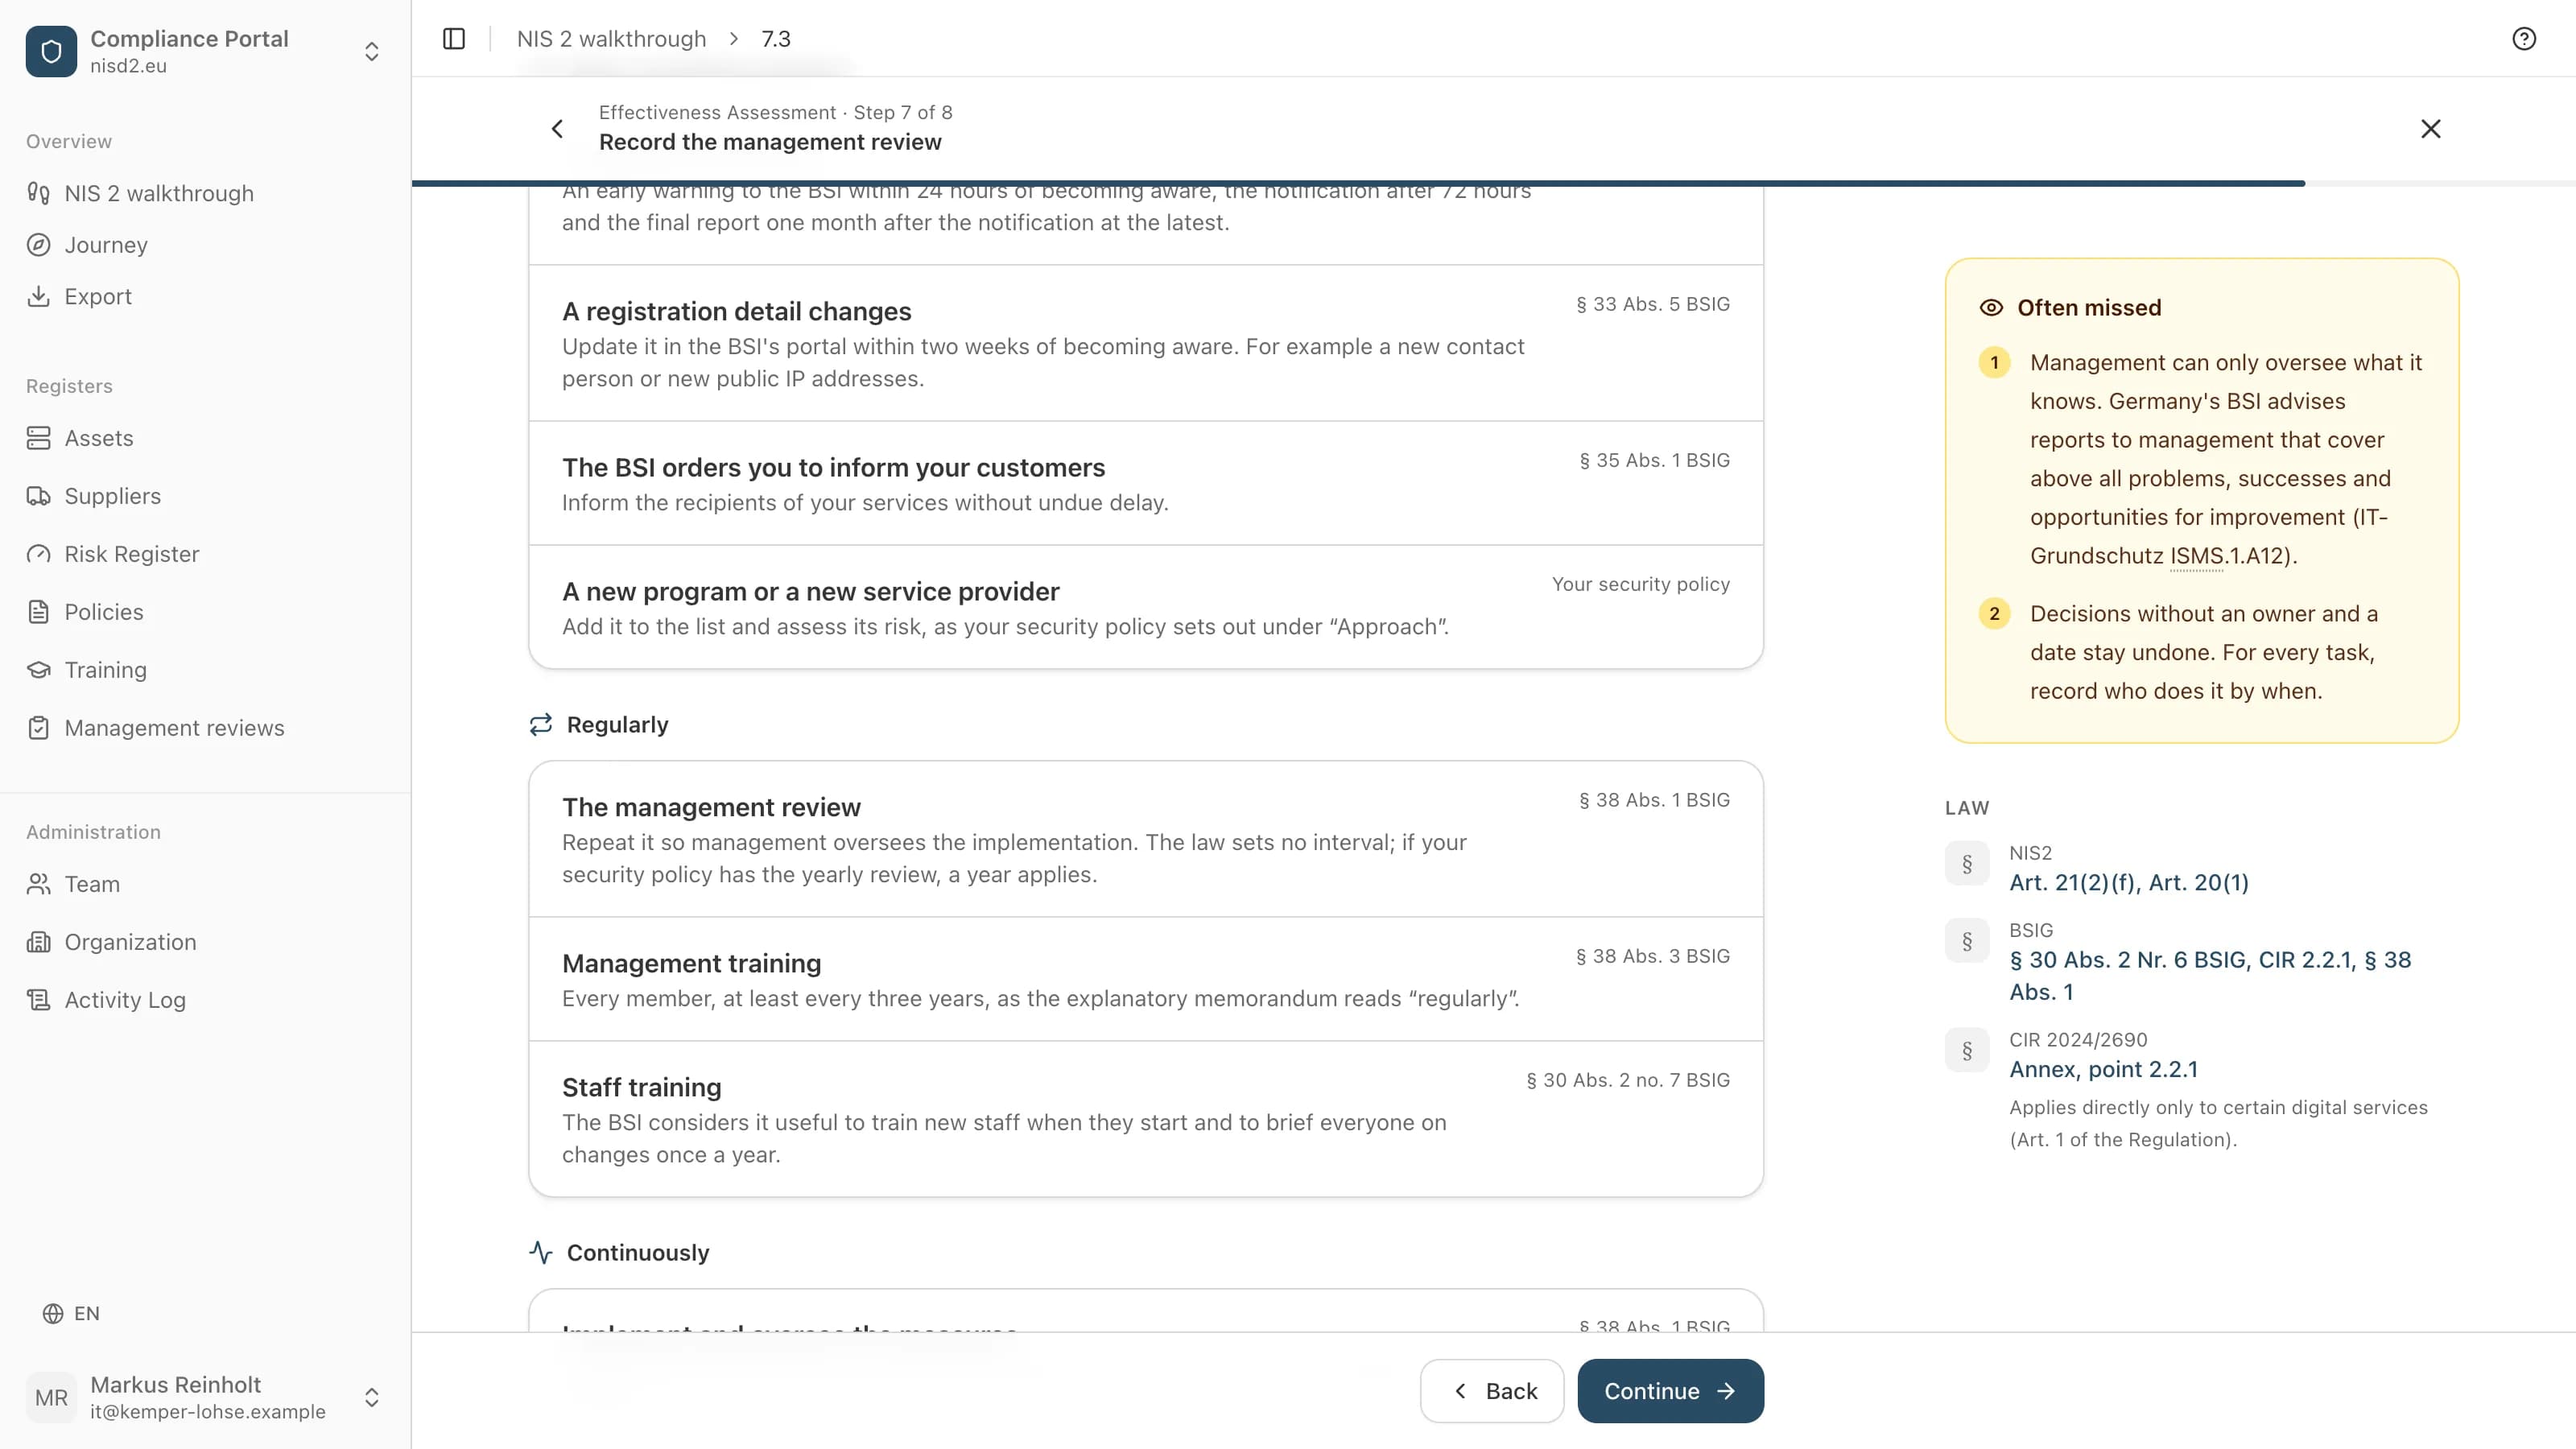
Approuver et surveiller la mise en œuvre
La direction est tenue de mettre en œuvre les mesures et de surveiller leur mise en œuvre (§ 38(1) BSIG). La directive européenne exige aussi qu'elle approuve les mesures (art. 20(1) NIS 2). La loi ne fixe pas la fréquence à laquelle la direction examine l'état.
- Base juridique
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Qui
- La direction, en personne
Ce que cela signifie pour une entreprise de 50 à 150 salariés
Les sept étapes s'appliquent à toute entreprise concernée. La quantité de travail de chacune dépend de la taille et du risque.
Deux étapes restent à la direction en personne : la formation, et l'approbation avec la surveillance. Les autres sont en général réalisées par le responsable informatique, les achats ou un prestataire informatique.
L'enregistrement est l'étape avec un délai fixe : au plus tard trois mois après que votre entreprise est devenue concernée. Les autres obligations s'appliquent à partir du même jour.
§ 30(1), deuxième phrase · § 33(1) · § 38 BSIG
Un exemple
Une entreprise fictive : un fabricant de machines d'emballage de 110 salariés avec un gérant.
Vérifier : la construction de machines figure à l'annexe 2 du BSIG. Avec 110 salariés, l'entreprise est une entité importante.
S'enregistrer : elle possède déjà un certificat d'organisation ELSTER pour les impôts. Elle l'utilise pour s'enregistrer sur le portail du BSI.
Former : le gérant suit une formation pour la direction et consigne la date et le contenu.
Lister : le responsable informatique note ce dont dépend l'activité : ERP, logiciel de conception, pilotage de la production, e-mail. Pour chaque entrée, il évalue ce qui peut arriver.
Fournisseurs : les achats partent de la liste de la comptabilité fournisseurs. Le prestataire informatique et l'éditeur de l'ERP sont en tête.
Mesures : la politique de sécurité et le plan de réponse aux incidents en découlent. Le plan indique aussi qui notifie un incident.
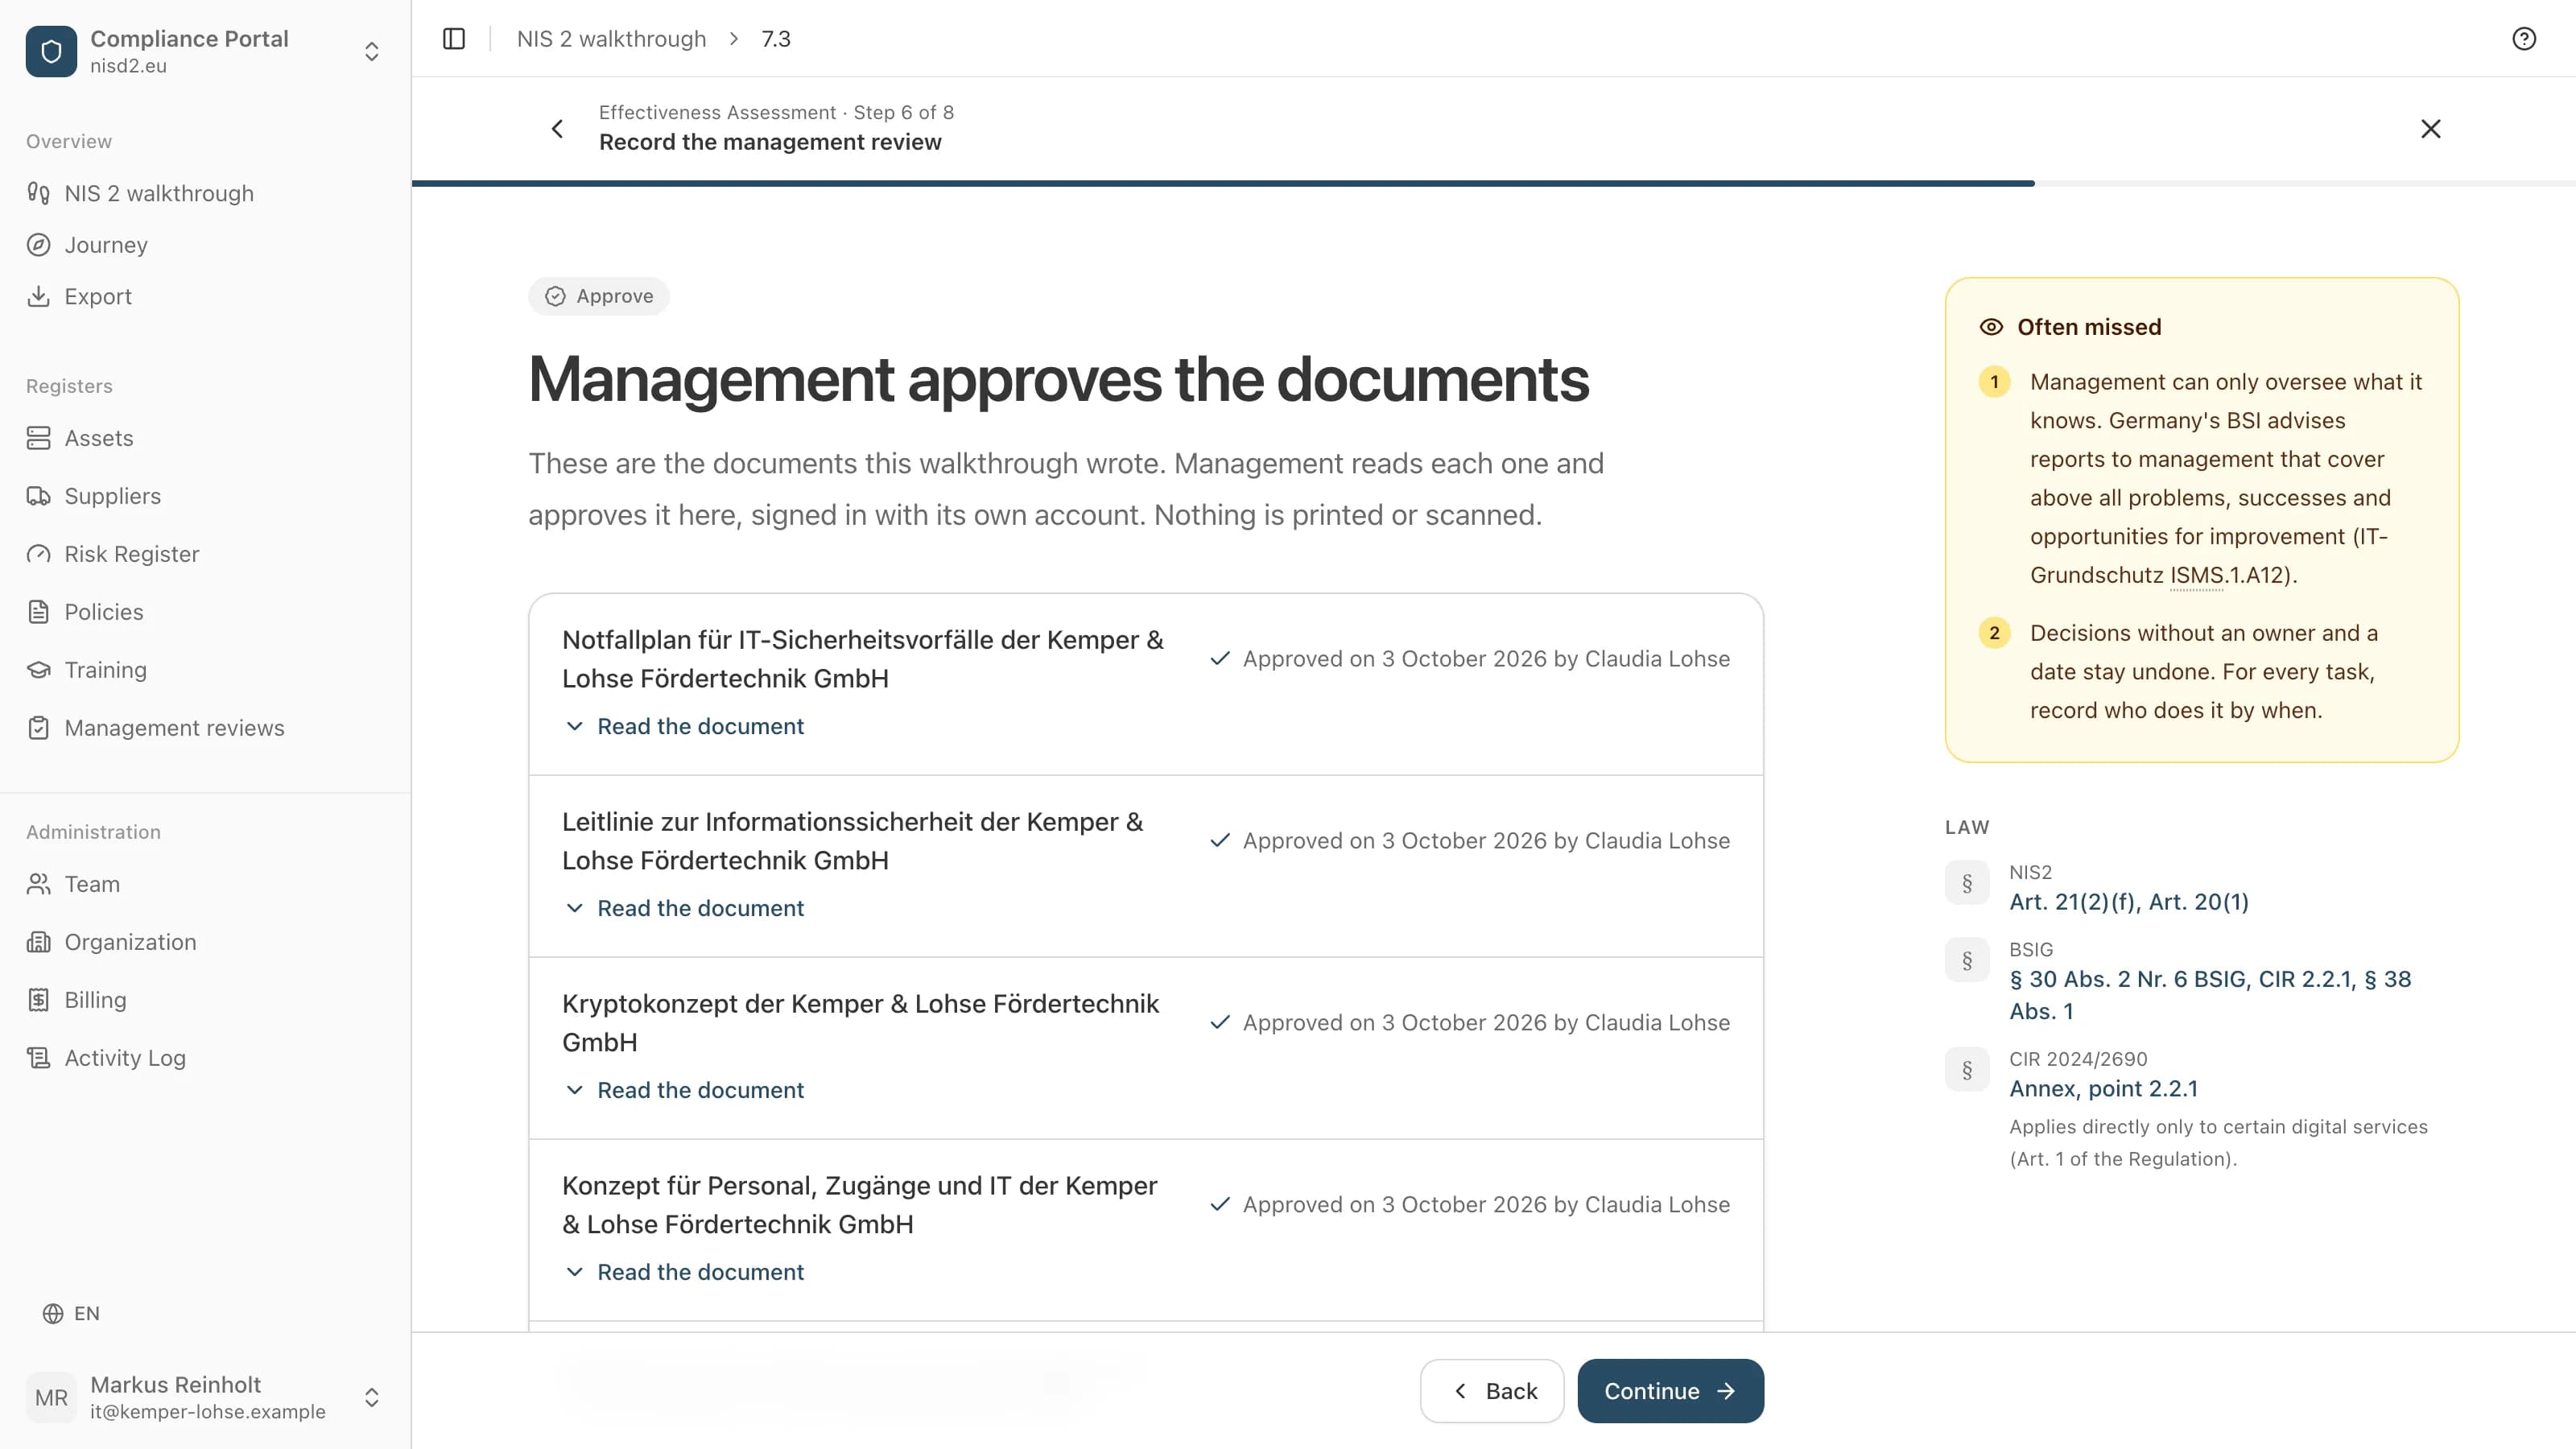
Approuver : le gérant lit les documents et les approuve. Une fois par an, il examine l'état avec le responsable informatique ; l'entreprise a choisi elle-même cet intervalle.
Comment cela se passe dans le parcours guidé
Le parcours guidé sur nisd2.eu vous fait suivre la mise en œuvre dans cet ordre, une étape après l'autre.
20 étapes. Les exploitants d'installations critiques ont une étape de plus.
À côté de chaque étape figure le texte de loi, expliqué avec des mots simples.
Ce que vous ne pouvez pas encore faire, vous le mettez de côté et vous continuez.
Si vous décidez de ne pas mettre en œuvre un point, vous notez pourquoi. La direction signe aussi cette décision.
À la fin, la direction approuve les documents dans l'application, connectée avec son propre compte. Le nom et la date figurent ensuite sur chaque document.
Questions fréquentes
Que contient une feuille de route NIS2 ?
Sept étapes : vérifier si NIS2 s'applique, s'enregistrer auprès du BSI, former la direction, lister ce que vous avez et évaluer les risques, impliquer vos fournisseurs, mettre en place les mesures et les consigner, approuver et surveiller.
Quelles étapes la direction doit-elle faire elle-même ?
La formation et la surveillance de la mise en œuvre (§ 38(1) et (3) BSIG). Elle peut confier le reste du travail, mais pas l'obligation de veiller à ce qu'il se fasse.
Quels délais existe-t-il ?
L'enregistrement est dû au plus tard trois mois après que votre entreprise est devenue concernée (§ 33(1) BSIG). Les incidents importants sont notifiés dans les 24 heures, 72 heures et un mois (§ 32(1) BSIG). Les mesures s'appliquent dès le jour où votre entreprise devient concernée.
Avons-nous besoin d'une certification comme ISO 27001 ?
La loi n'en exige pas. Vous mettez par écrit ce que vous mettez en œuvre (§ 30(1), troisième phrase, BSIG). Un certificat peut appuyer vos preuves.
Sources
- Loi BSI (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Directive (UE) 2022/2555 (NIS 2), art. 2, 3, 20, 21, 23, EUR-Lex
- Exposé des motifs du NIS2UmsuCG, document du Bundestag 21/1501, p. 154 (sur le § 38(3))
- BSI : test d'applicabilité NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto : aide sur le certificat d'organisation ELSTER, info.mein-unternehmenskonto.de
Ce que coûte le parcours guidé
4 800 € HT par an, TVA en sus
Remboursement sous 30 joursSur facture, payable sous 30 jours. Résiliation dans les 30 premiers jours : facture annulée ou remboursement.
Mise en œuvre guidée de NIS 2, étape par étape
Un historique des modifications et des validations à présenter à votre autorité de contrôle
Échéances et rappels pour chaque exigence
Questionnaire de sécurité pour vos fournisseurs
Export en PDF ou CSV à tout moment
On vous a confié NIS2 ?
Nous vous guidons pas à pas. Vous remplissez, nous expliquons chaque point en termes simples, et à la fin, la direction signe.
