Mapa drogowa NIS2: siedem kroków do wdrożenia NIS2, dla kierownictwa
Siedem kroków w kolejności, w jakiej się pojawiają: sprawdź, czy NIS2 Cię dotyczy, zarejestruj się w BSI, przeszkol kierownictwo, spisz, co masz, włącz swoich dostawców, wdróż środki, a na końcu zatwierdzaj i nadzoruj. Przy każdym kroku jest podane, kto go wykonuje i który przepis go wymaga.



Sprawdź, czy NIS2 Cię dotyczy
Czy Twoja firma jest podmiotem kluczowym lub ważnym, zależy od sektora, liczby pracowników i obrotu. W Niemczech przez pytania prowadzi sprawdzenie objęcia przepisami od BSI. Według BSI jego wynik nie jest prawnie wiążący. W razie wątpliwości rozstrzyga prawna ocena konkretnego przypadku.
- Podstawa prawna
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Kto
- Kierownictwo lub wyznaczona przez nie osoba
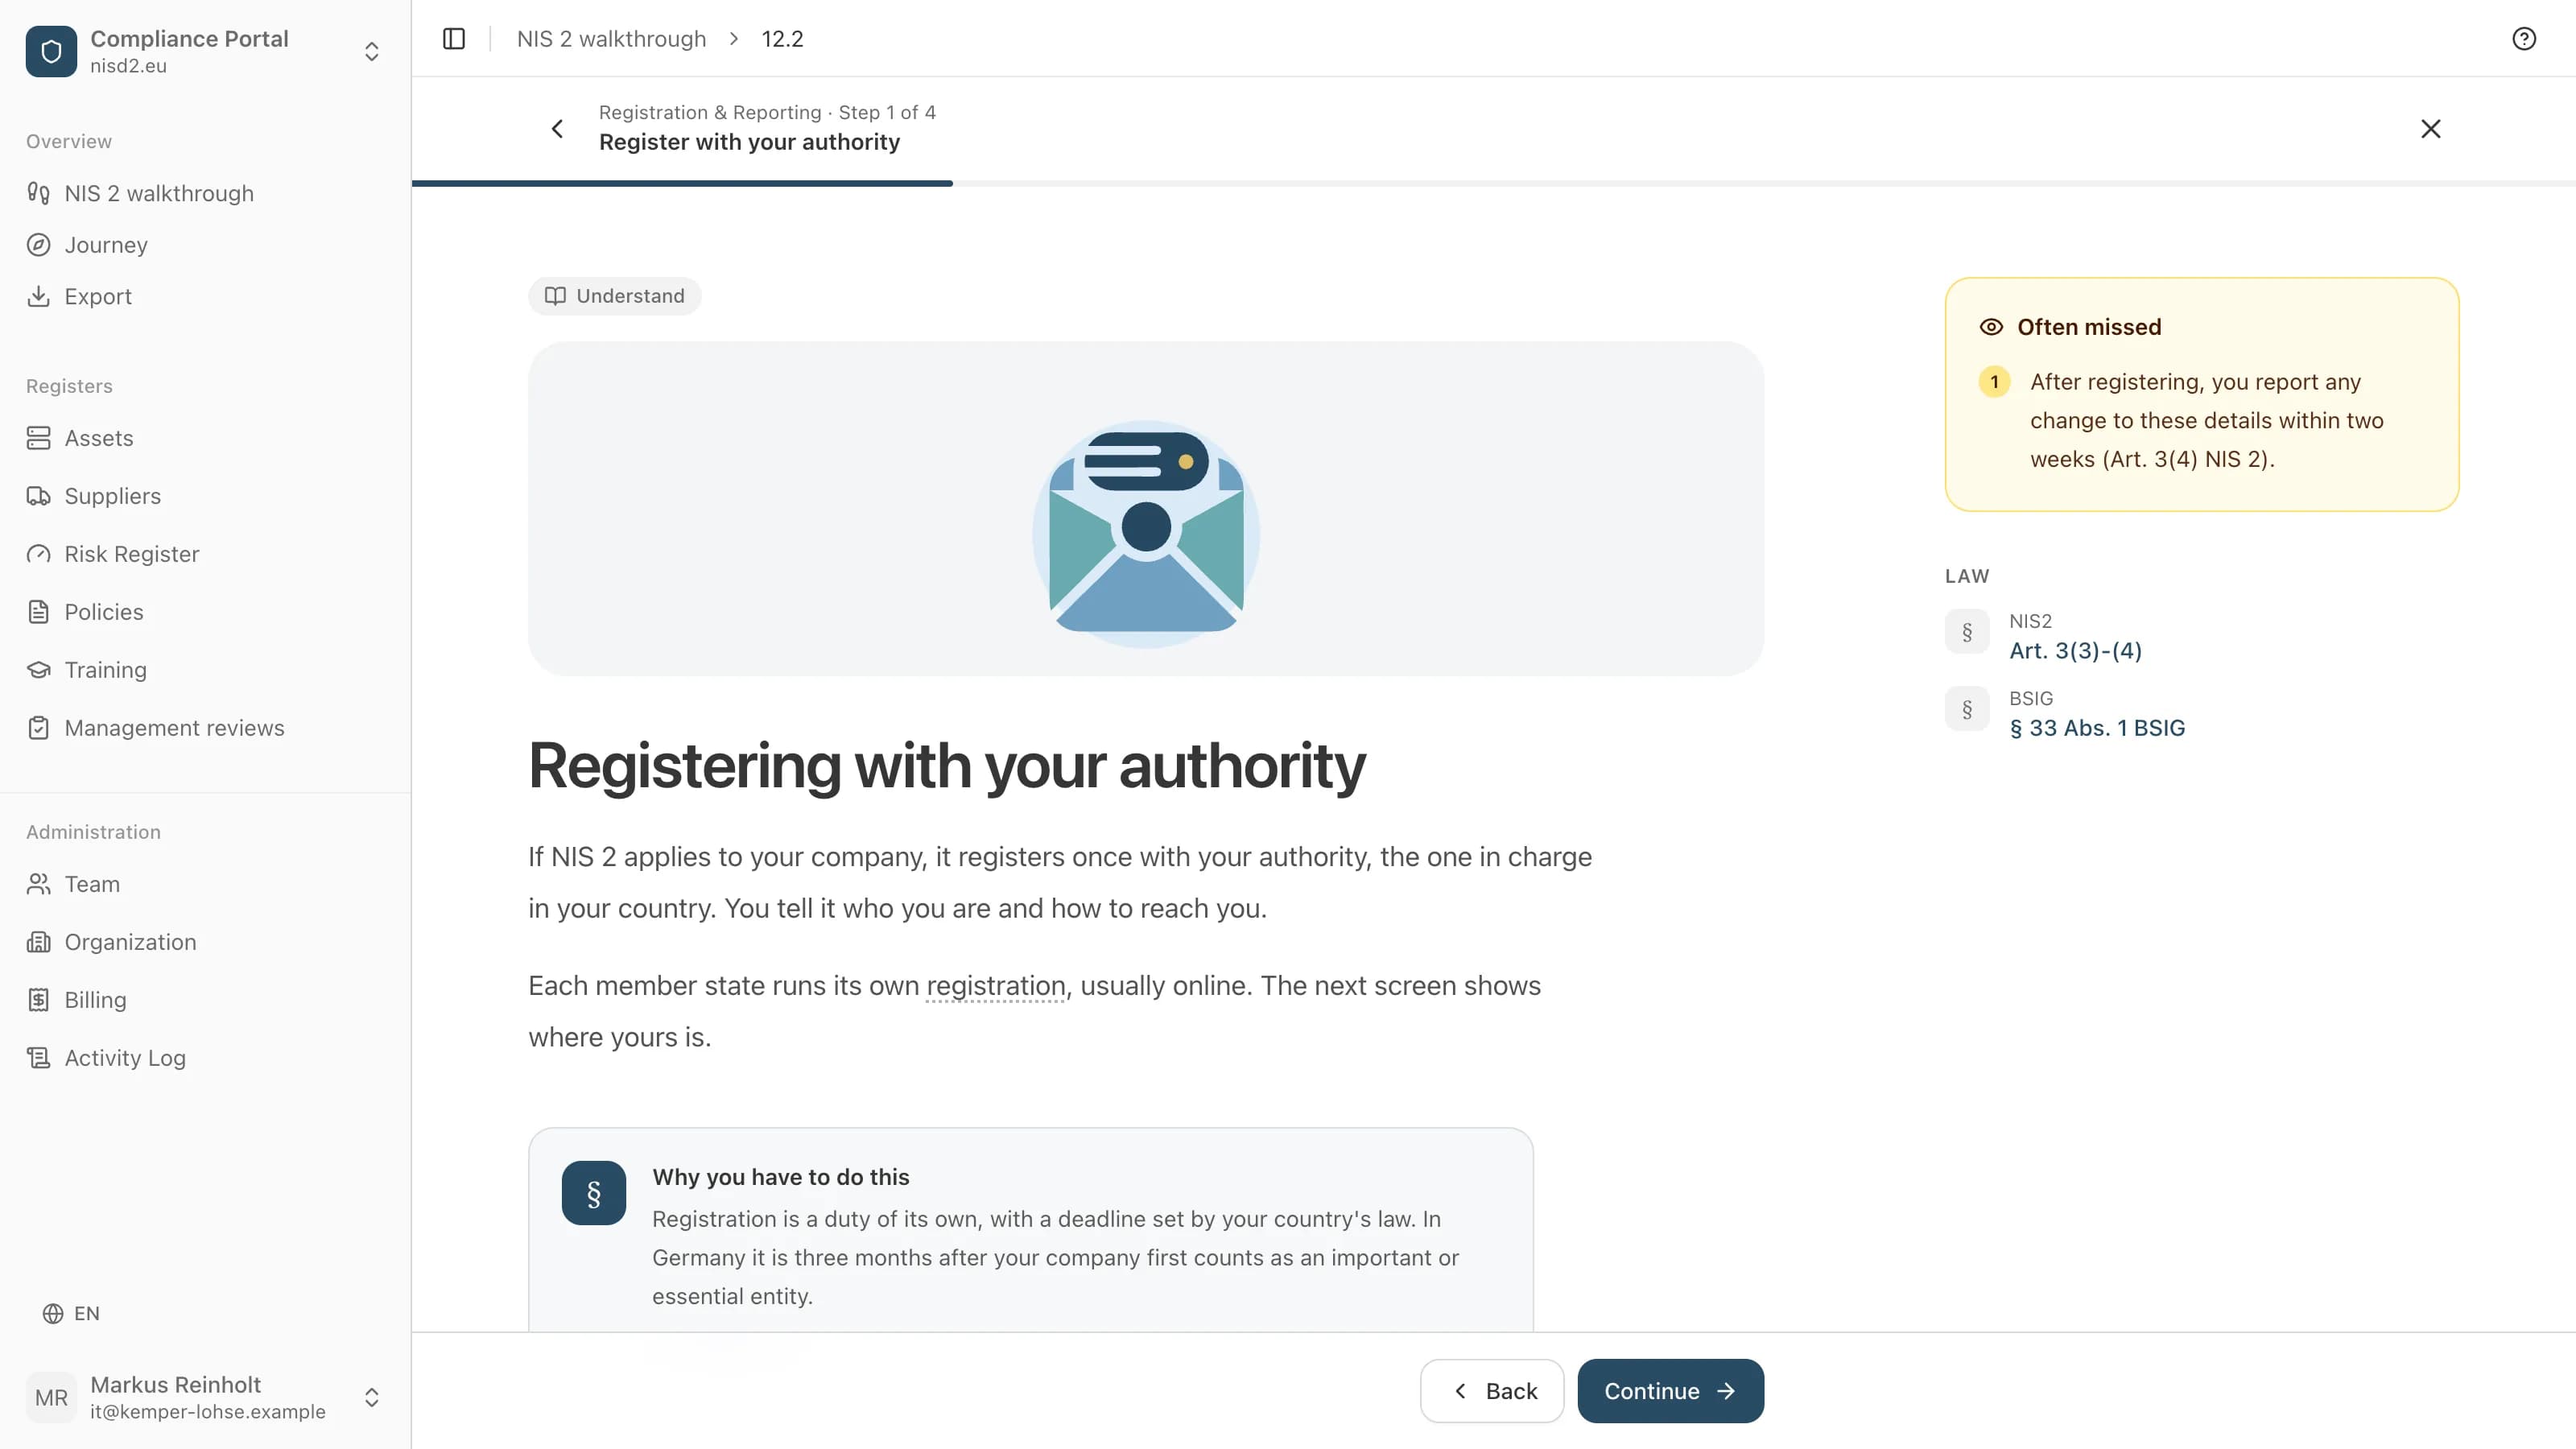
Zarejestruj się w swoim organie
Najpóźniej trzy miesiące po tym, jak Twoja firma została objęta przepisami, rejestrujesz ją w BSI, przez portal BSI z kontem firmy. Istniejący certyfikat organizacji ELSTER, na przykład ze spraw podatkowych, można użyć ponownie. Nowy aktywuje się listem; według Mein Unternehmenskonto trwa to co najmniej pięć dni roboczych. Jeśli masz zakłady w innych państwach UE, rejestrujesz się także tam.
- Podstawa prawna
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Kto
- Osoba, która zarządza kontem firmy (ELSTER)
Przeszkol kierownictwo
Każdy członek kierownictwa regularnie bierze udział w szkoleniach, aby rozpoznawać i oceniać ryzyka oraz praktyki zarządzania ryzykiem w bezpieczeństwie informacji. Ustawa nie określa odstępu. Uzasadnienie ustawy rozumie „regularnie” jako szkolenia oferowane co najmniej co trzy lata. Ustawa nie wymaga ani minimalnego czasu trwania, ani dopuszczenia dostawcy.
- Podstawa prawna
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Kto
- Kierownictwo, osobiście
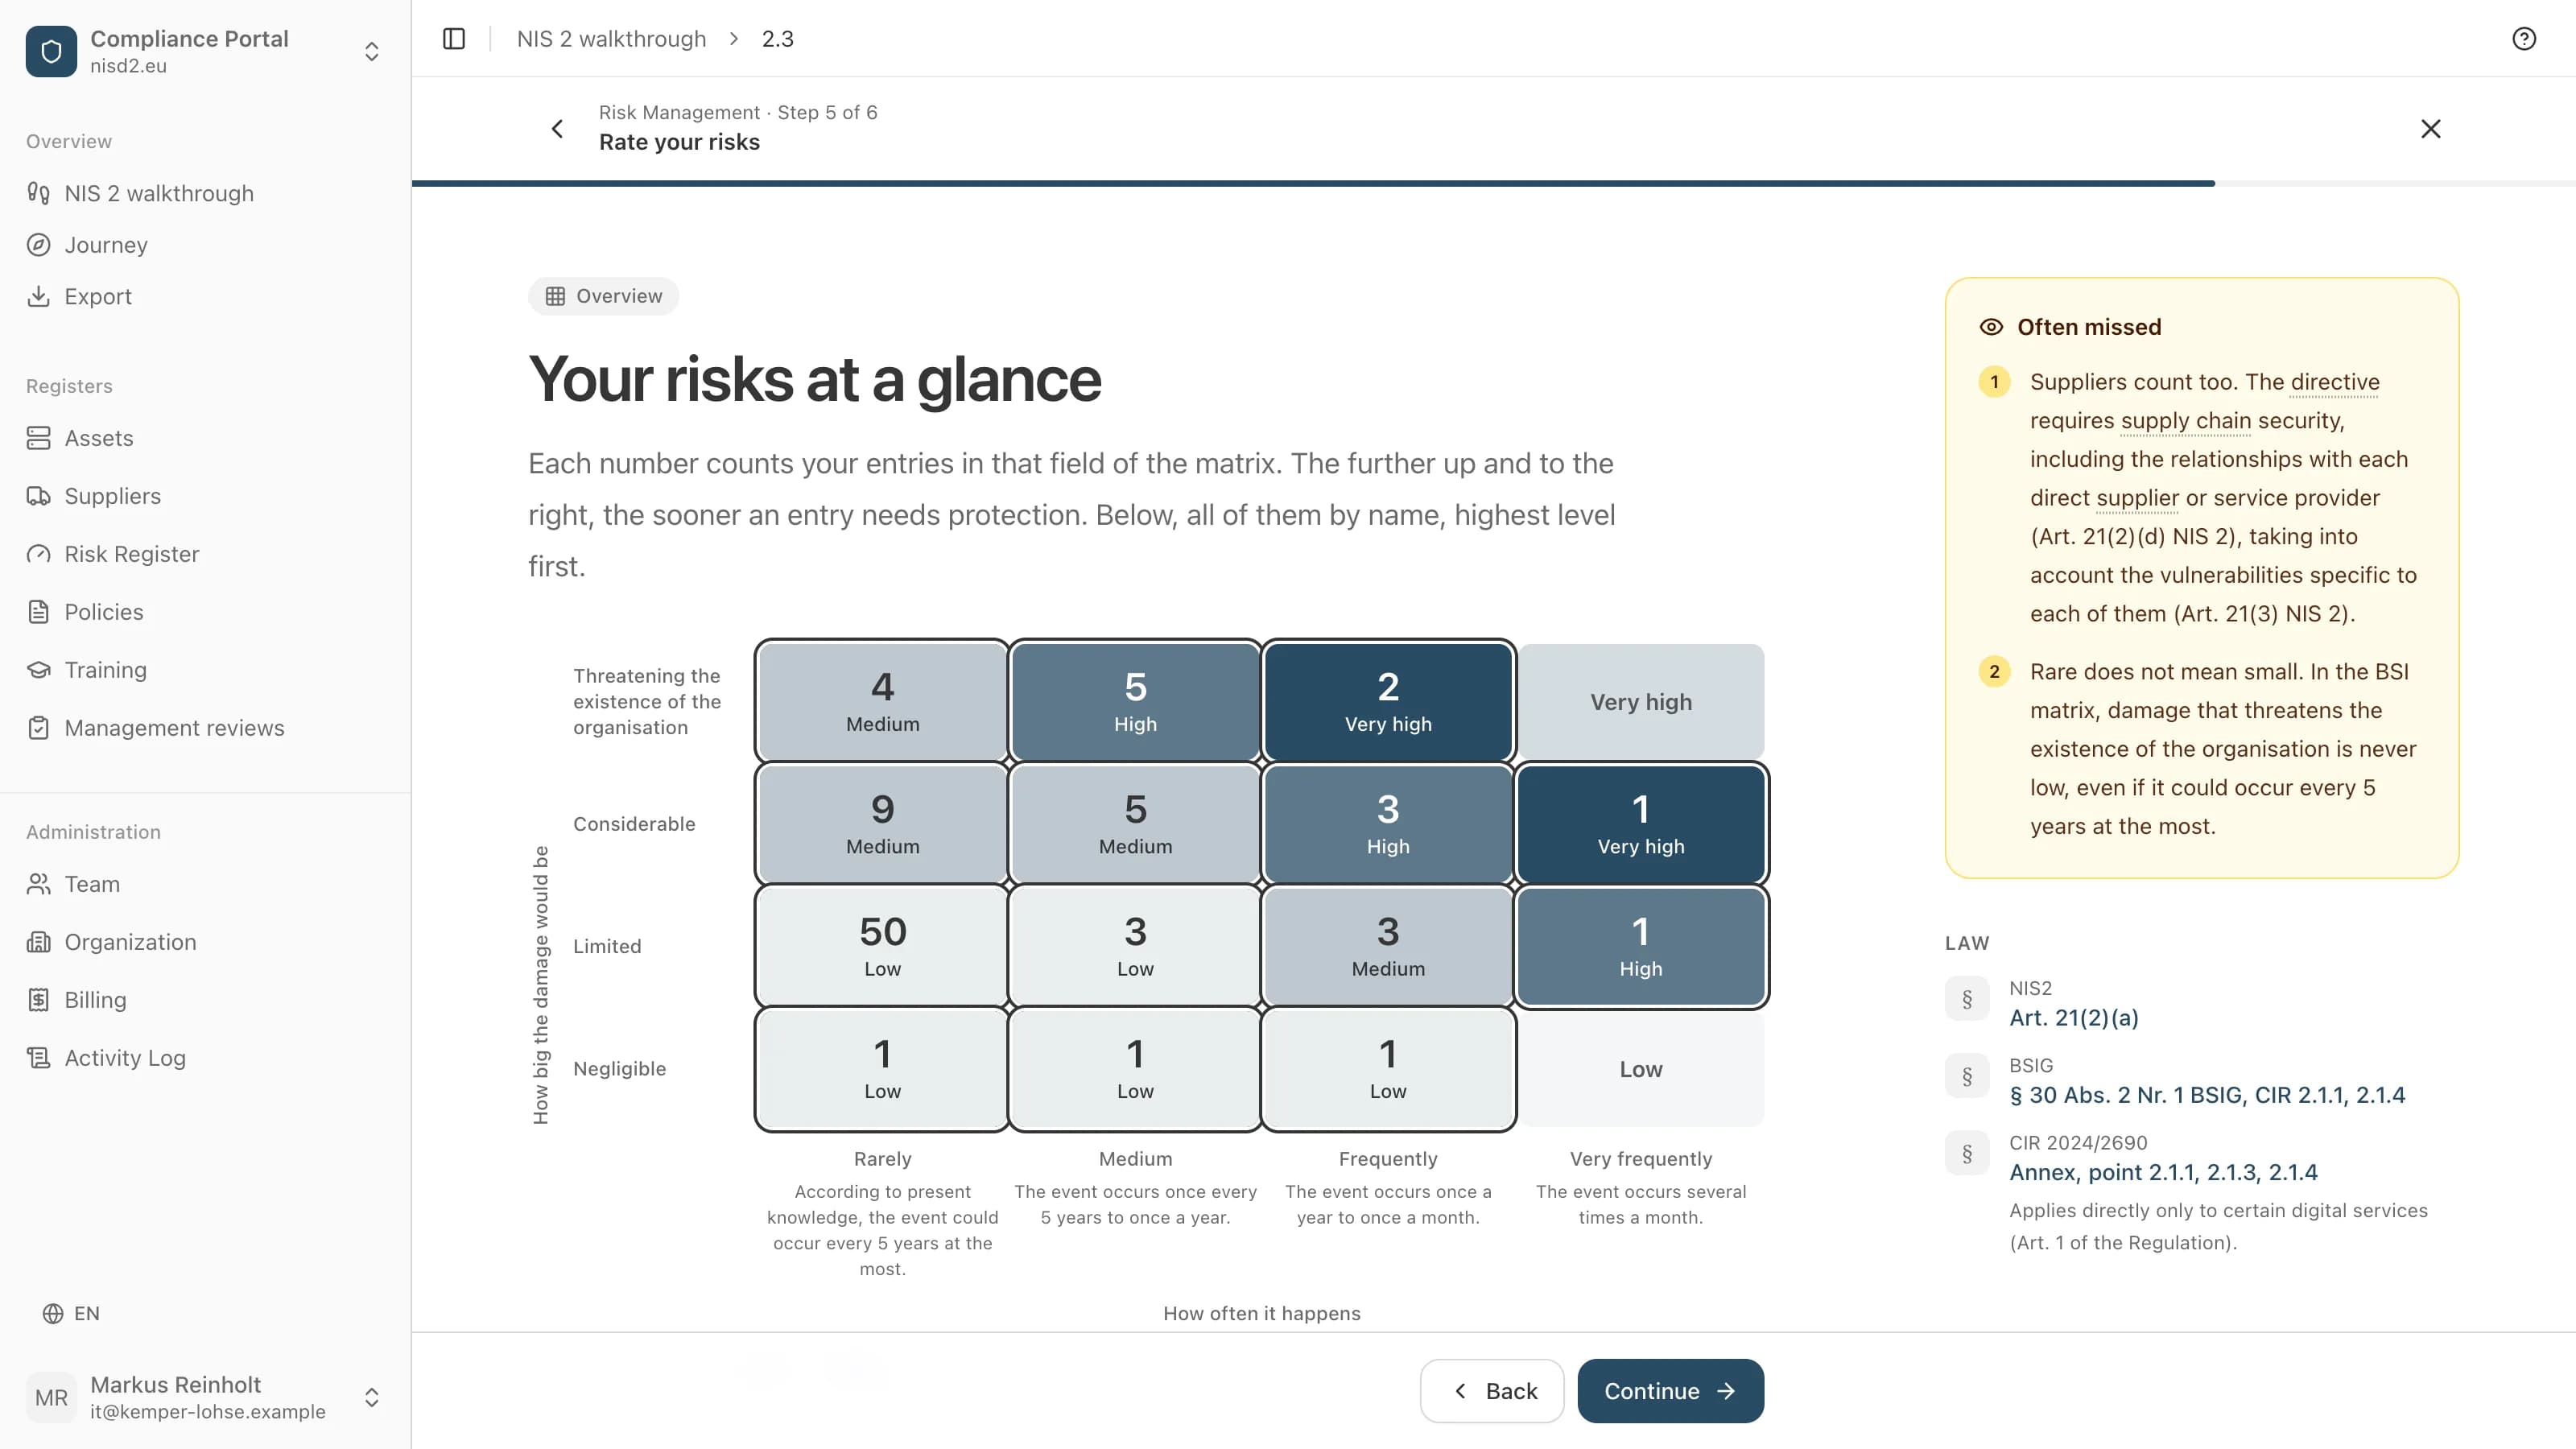
Spisz, co masz, i oceń ryzyka
Najpierw lista: oprogramowanie, urządzenia, usługi i procesy, od których zależy Twoja działalność. Potem dla każdej pozycji: co może się stać i jak poważne by to było. Jak dokładnie musisz to zrobić, zależy od wielkości i ryzyka Twojej firmy (§ 30(1), zdanie drugie, BSIG). To, co postanowisz, zapisujesz (zdanie trzecie).
- Podstawa prawna
- Art. 21(2)(a), (i) NIS 2 · § 30(2) nr 1, 9 BSIG (DE)
- Kto
- Osoba odpowiedzialna za IT, razem z działami
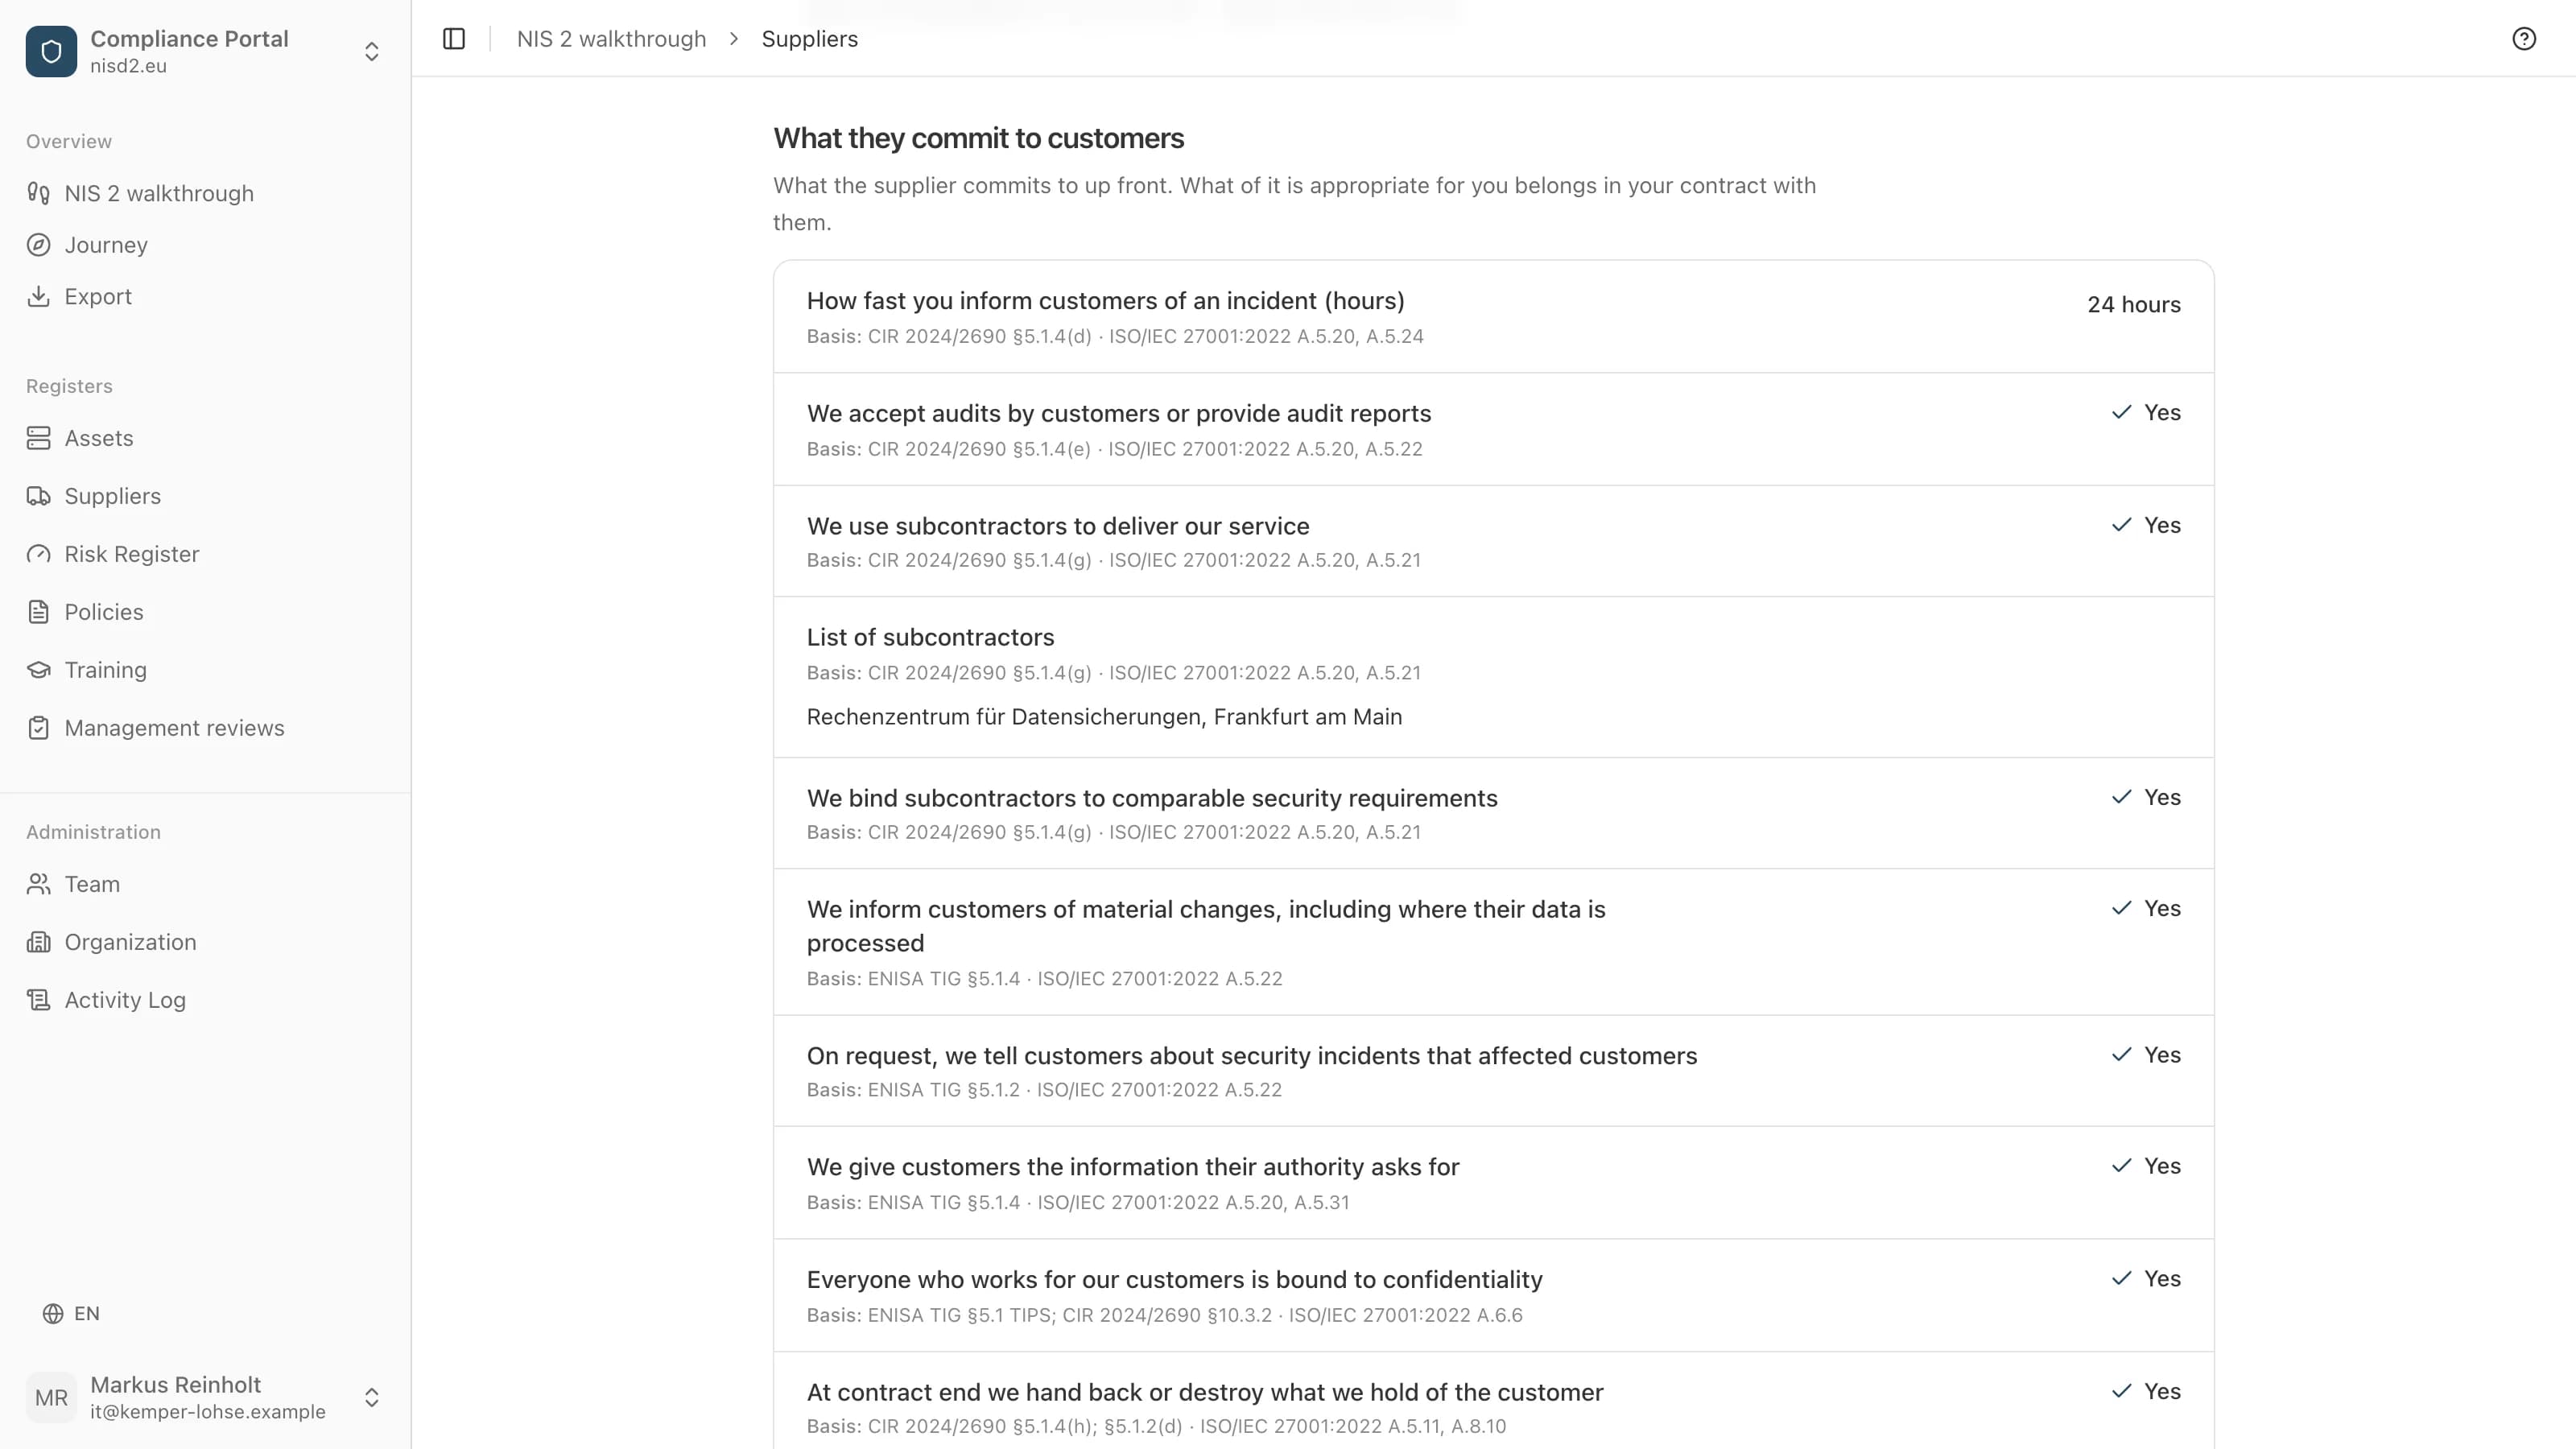
Włącz swoich dostawców
Chodzi o wszystkich bezpośrednich dostawców i usługodawców, nie tylko IT. Zapisz, kto dla Ciebie pracuje, jak bardzo Twoja działalność zależy od kogo i co uzgodniono z nimi w sprawie bezpieczeństwa.
- Podstawa prawna
- Art. 21(2)(d) NIS 2 · § 30(2) nr 4 BSIG (DE)
- Kto
- Zakupy lub osoba odpowiedzialna za IT
Wdróż środki i je zapisz
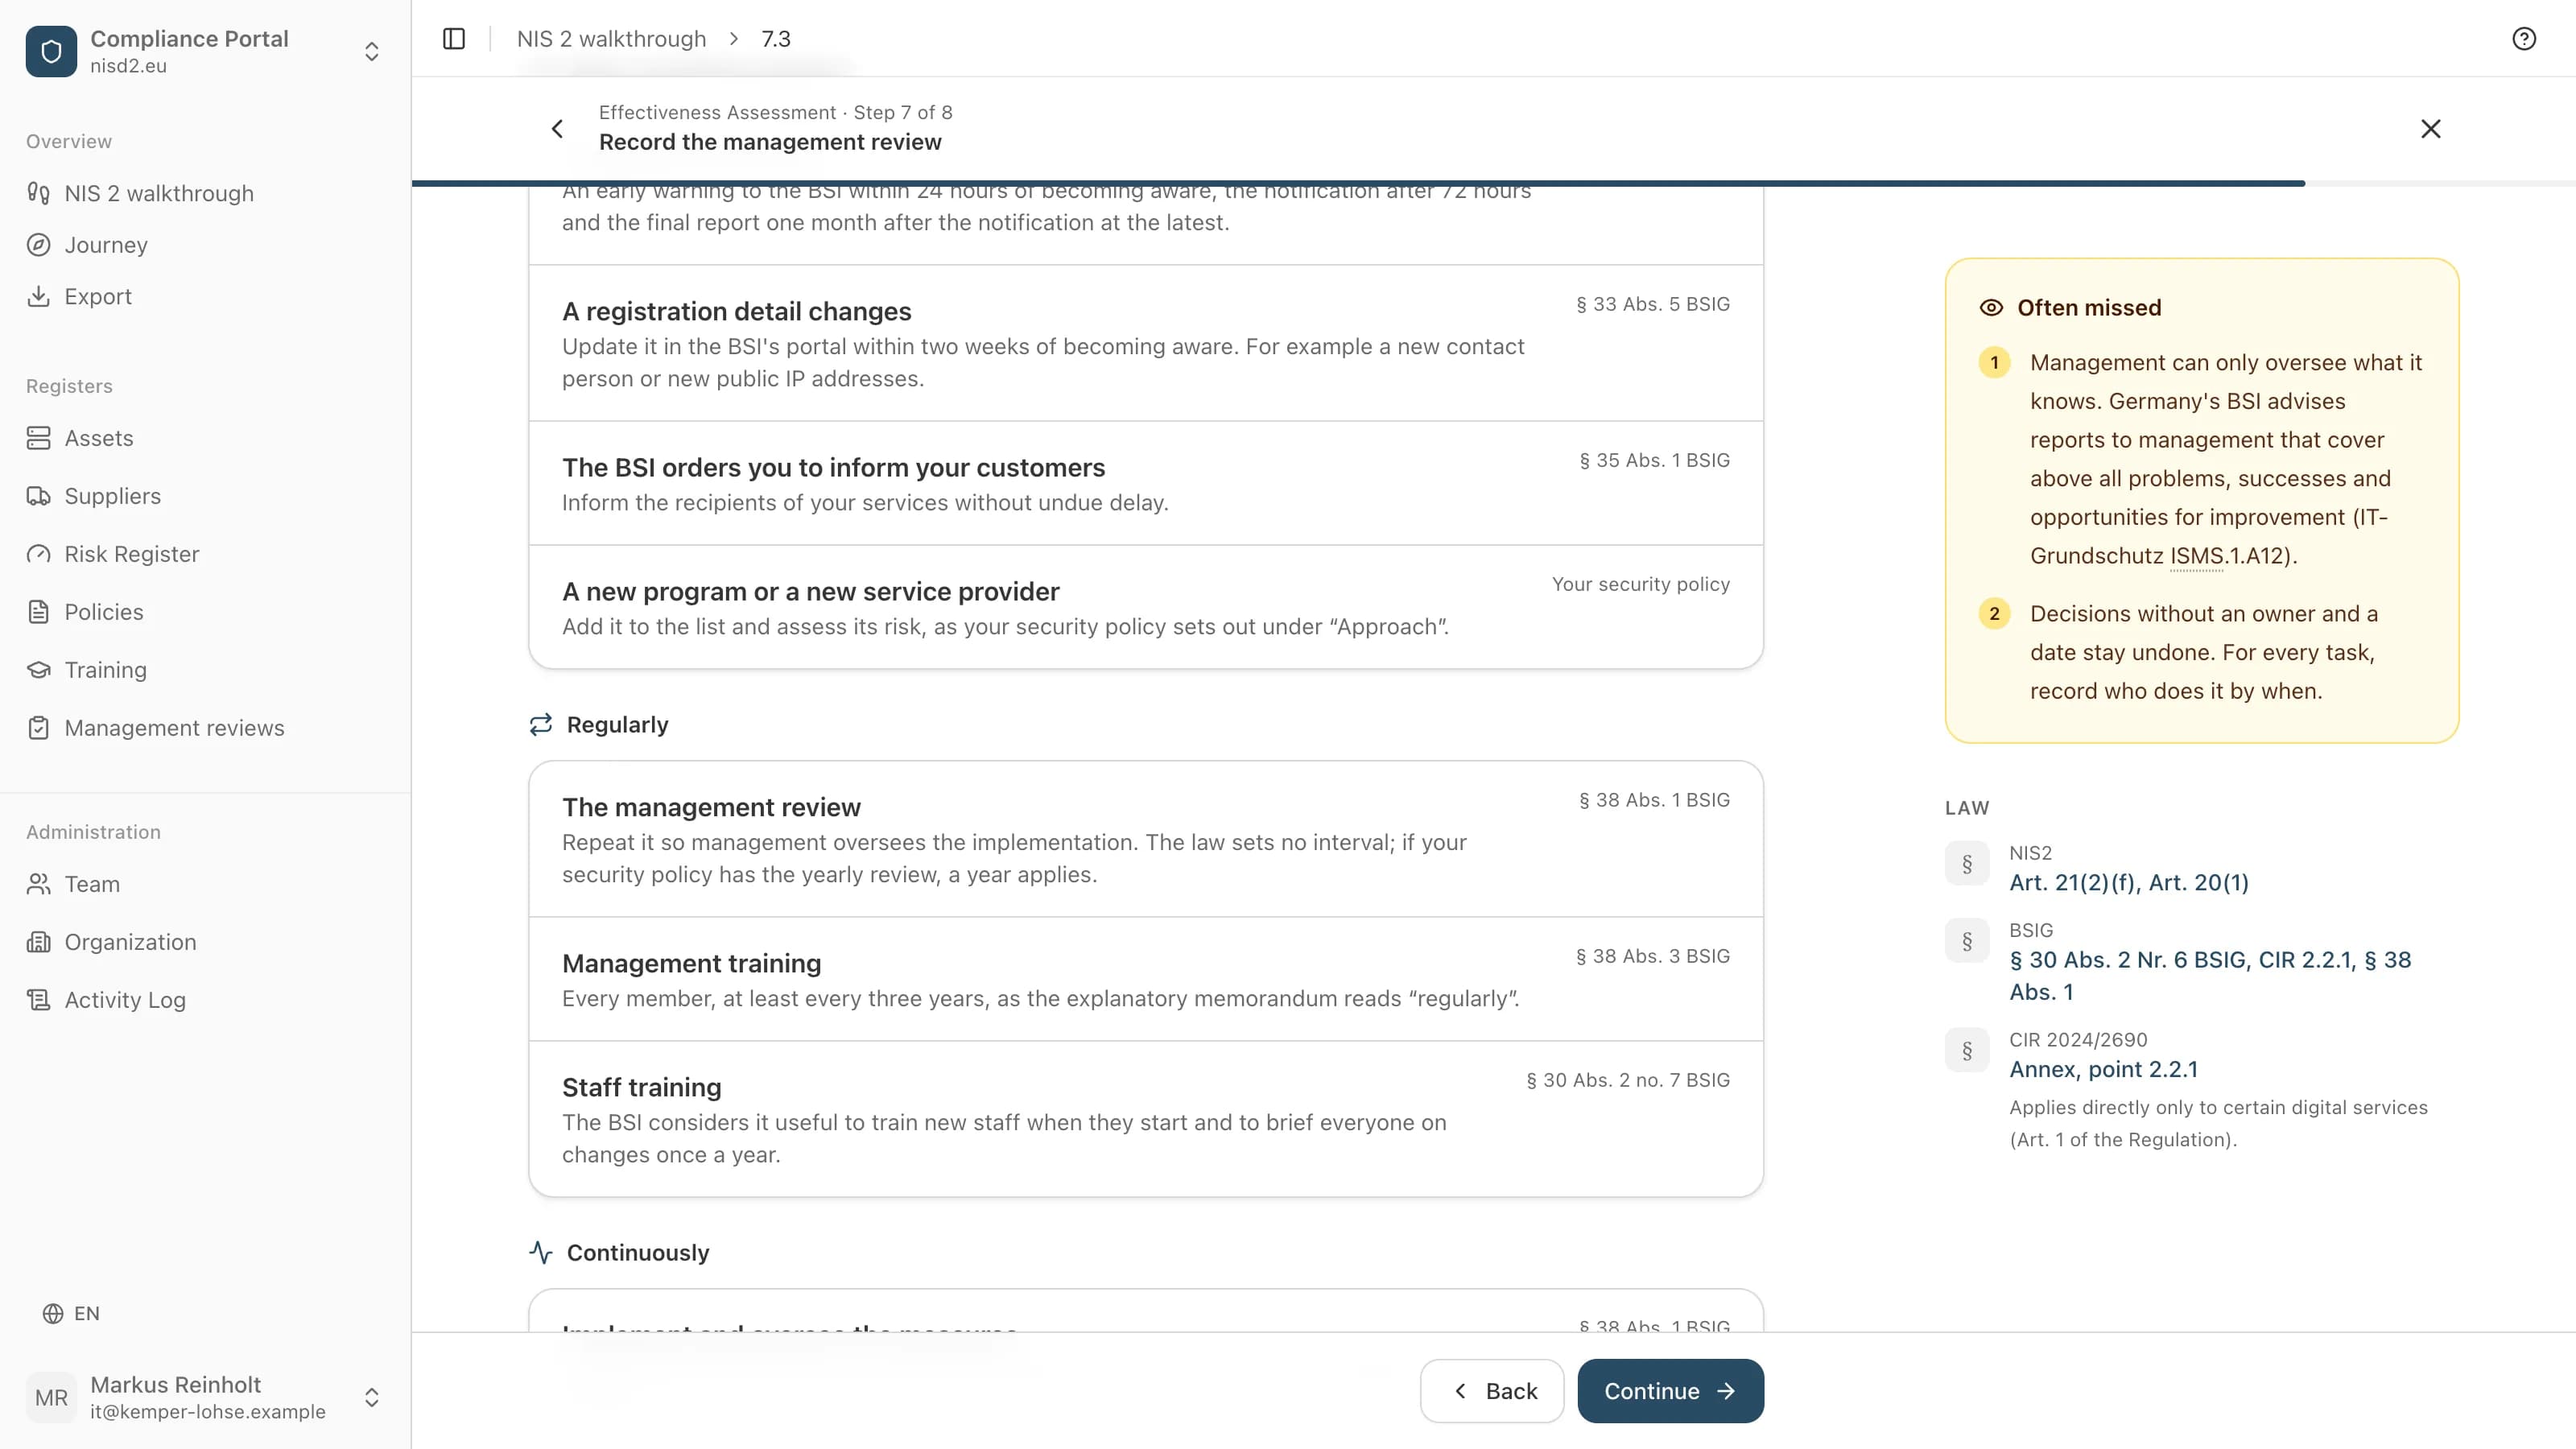
§ 30(2) BSIG wymienia dziesięć obszarów, od obsługi incydentów bezpieczeństwa przez kopie zapasowe i łańcuch dostaw po drugi składnik przy logowaniu. Jak dokładny musi być każdy środek, zależy od wielkości i ryzyka. Poważne incydenty zgłaszasz do wspólnego punktu zgłoszeń BSI i Federalnego Urzędu Ochrony Ludności i Pomocy w Katastrofach: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie incydentu w ciągu 72 godzin i sprawozdanie końcowe miesiąc po zgłoszeniu (§ 32(1) BSIG).
- Podstawa prawna
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Kto
- Osoba odpowiedzialna za IT lub za bezpieczeństwo informacji
Zatwierdzaj i nadzoruj wdrożenie
Kierownictwo jest zobowiązane wdrożyć środki i nadzorować ich wdrożenie (§ 38(1) BSIG). Dyrektywa UE wymaga ponadto, aby je zatwierdziło (Art. 20(1) NIS 2). Ustawa nie określa, jak często kierownictwo sprawdza stan.
- Podstawa prawna
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Kto
- Kierownictwo, osobiście
Co to oznacza przy 50 do 150 pracownikach
Siedem kroków dotyczy każdej objętej firmy. Ile pracy wymaga każdy z nich, zależy od wielkości i ryzyka.
Dwa kroki zostają osobiście przy kierownictwie: szkolenie oraz zatwierdzenie wraz z nadzorem. Pozostałe wykonuje zwykle osoba odpowiedzialna za IT, dział zakupów lub usługodawca IT.
Rejestracja jest krokiem ze stałym terminem: najpóźniej trzy miesiące po tym, jak Twoja firma została objęta przepisami. Pozostałe obowiązki obowiązują od tego samego dnia.
§ 30(1), zdanie drugie · § 33(1) · § 38 BSIG
Przykład
Fikcyjna firma: producent maszyn pakujących, 110 pracowników i jeden członek zarządu.
Sprawdzenie: budowa maszyn jest wymieniona w załączniku 2 do BSIG. Przy 110 pracownikach firma jest podmiotem ważnym.
Rejestracja: ma już certyfikat organizacji ELSTER do spraw podatkowych. Używa go do rejestracji w portalu BSI.
Szkolenie: prezes bierze udział w szkoleniu dla kierownictwa i zapisuje datę i treść.
Lista: kierownik IT spisuje, od czego zależy działalność: ERP, oprogramowanie do projektowania, sterowanie produkcją, poczta e-mail. Dla każdej pozycji ocenia, co może się stać.
Dostawcy: dział zakupów zaczyna od listy z księgowości zobowiązań. Na górze są usługodawca IT i dostawca ERP.
Środki: z tego powstają polityka bezpieczeństwa i plan reagowania na incydenty. Plan mówi też, kto zgłasza incydent.
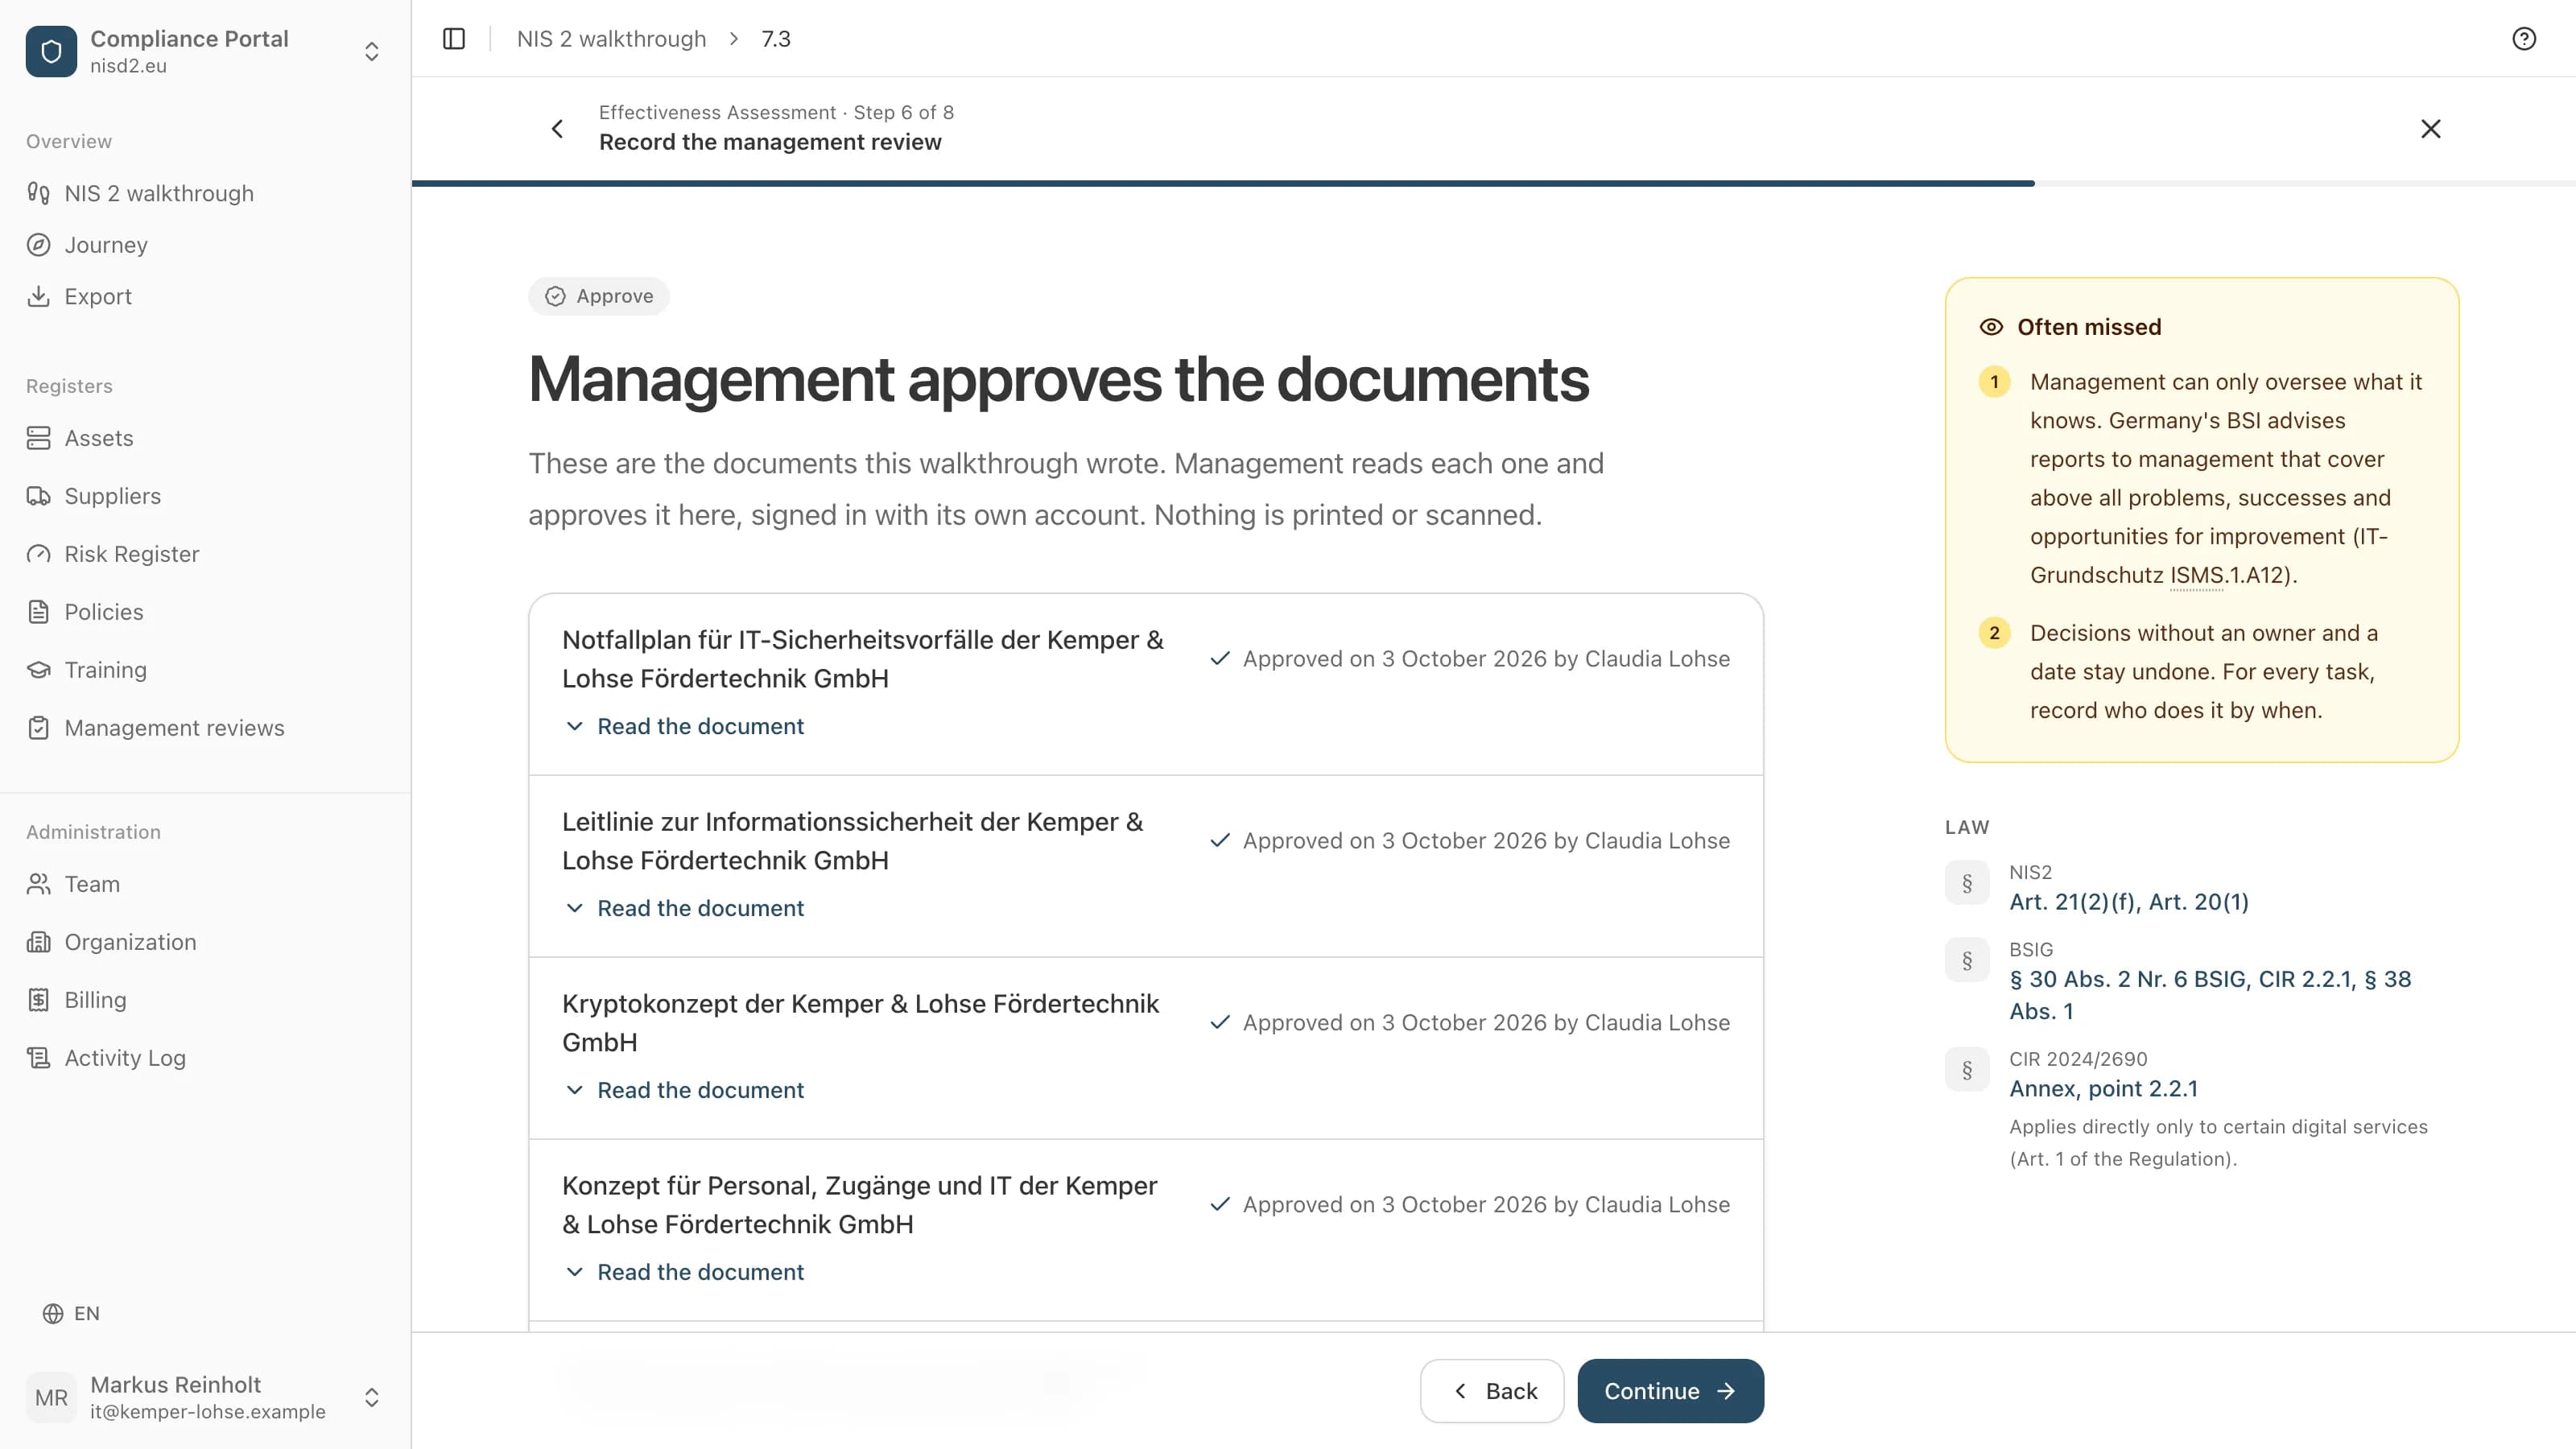
Zatwierdzenie: prezes czyta dokumenty i je zatwierdza. Raz w roku sprawdza stan z kierownikiem IT; ten odstęp firma wybrała sama.
Jak robi to przewodnik
Przewodnik na nisd2.eu prowadzi Cię przez wdrożenie w tej kolejności, krok po kroku.
20 kroków. Operatorzy instalacji krytycznych mają jeden krok więcej.
Obok każdego kroku jest przepis, wyjaśniony prostymi słowami.
To, czego jeszcze nie możesz zrobić, odkładasz na bok i idziesz dalej.
Jeśli postanowisz nie wdrażać jakiegoś punktu, zapisujesz dlaczego. Kierownictwo również podpisuje tę decyzję.
Na końcu kierownictwo zatwierdza dokumenty w aplikacji, zalogowane na własne konto. Imię, nazwisko i data pojawiają się potem na każdym dokumencie.
Częste pytania
Co obejmuje mapa drogowa NIS2?
Siedem kroków: sprawdzić, czy NIS2 obowiązuje, zarejestrować się w BSI, przeszkolić kierownictwo, spisać, co się ma, i ocenić ryzyka, włączyć dostawców, wdrożyć środki i je zapisać, zatwierdzać i nadzorować.
Które kroki kierownictwo musi wykonać samo?
Szkolenie i nadzór nad wdrożeniem (§ 38(1) i (3) BSIG). Resztę pracy może przekazać, ale nie obowiązek dopilnowania, żeby się wydarzyła.
Jakie są terminy?
Rejestracja przypada najpóźniej trzy miesiące po tym, jak Twoja firma została objęta przepisami (§ 33(1) BSIG). Poważne incydenty zgłasza się w ciągu 24 godzin, 72 godzin i jednego miesiąca (§ 32(1) BSIG). Środki obowiązują od dnia, w którym Twoja firma zostaje objęta przepisami.
Czy potrzebujemy certyfikacji, takiej jak ISO 27001?
Ustawa jej nie wymaga. To, co wdrażasz, zapisujesz (§ 30(1), zdanie trzecie, BSIG). Certyfikat może wesprzeć Twoje dowody.
Źródła
- Ustawa o BSI (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Dyrektywa (UE) 2022/2555 (NIS 2), Art. 2, 3, 20, 21, 23, EUR-Lex
- Uzasadnienie do NIS2UmsuCG, druk Bundestagu 21/1501, s. 154 (do § 38(3))
- BSI: sprawdzenie objęcia NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: pomoc dotycząca certyfikatu organizacji ELSTER, info.mein-unternehmenskonto.de
Ile kosztuje przewodnik
4800 € netto rocznie, plus VAT
30 dni na zwrot pieniędzyNa fakturę, płatną w 30 dni. Rezygnacja w ciągu pierwszych 30 dni: faktura zostaje anulowana albo zwracamy pieniądze.
Wdrożenie NIS 2 z przewodnikiem, krok po kroku
Historia zmian i zatwierdzeń do pokazania organowi nadzoru
Terminy i przypomnienia dla każdego wymagania
Kwestionariusz bezpieczeństwa dla Twoich dostawców
Eksport do PDF lub CSV w dowolnym momencie
Masz zająć się NIS2?
Prowadzimy Cię krok po kroku. Ty wypełniasz, my wyjaśniamy każdy punkt prostymi słowami, a na końcu podpisuje kierownictwo.
