Análise de lacunas entre ISO 27001 e NIS2
Uma certificação ISO 27001:2022 cobre aproximadamente 70% dos requisitos técnicos da NIS2. Os restantes 30% incluem, porém, as áreas com maior risco de aplicação coerciva: registo, prazos de notificação de incidentes e responsabilidade pessoal da direção.

A ISO 27001 é um avanço, não a meta
Se a sua empresa tem uma certificação ISO 27001:2022, está à frente da maioria das entidades abrangidas pela NIS2. O quadro do SGSI, a metodologia de avaliação de riscos e os controlos do Anexo A correspondem bem às dez áreas de medidas de cibersegurança definidas no §30(2) BSIG. O BSI reconheceu expressamente que a certificação ISO 27001 demonstra uma postura de segurança madura. Mas afirmou, de forma igualmente expressa, que a certificação só por si não equivale a conformidade com a NIS2.
A lacuna existe porque a NIS2 introduz obrigações que a ISO 27001 nunca foi concebida para abordar. A ISO 27001 é uma norma voluntária de sistema de gestão, centrada na segurança da informação dentro de uma organização. A NIS2 é uma obrigação regulamentar centrada na resiliência das infraestruturas críticas, com comunicação às autoridades, responsabilidade pessoal da direção e sanções legais. Trata-se de paradigmas de conformidade fundamentalmente distintos: um diz respeito a boas práticas, o outro a conformidade legal.
A orientação de mapeamento da ENISA e as análises da DataGuard, da secuvera e do próprio BSI identificam, de forma consistente, as mesmas lacunas. Compreender onde a ISO 27001 cobre a NIS2 (e onde não cobre) permite às empresas certificadas construir sobre o seu SGSI existente em vez de começar do zero, garantindo ao mesmo tempo que não negligenciam os requisitos especificamente regulamentares que comportam o maior risco de aplicação coerciva.
Gestão de riscos (§30(2)(1) BSIG)
As cláusulas 6.1 e 8.2 da ISO 27001 exigem identificação, análise, avaliação e tratamento de riscos. É precisamente o que o §30(2)(1) impõe. Uma metodologia de avaliação de riscos de um SGSI existente, se devidamente mantida, cumpre este requisito. Garanta que o seu registo de riscos cobre especificamente os riscos da tecnologia operacional e da cadeia de fornecimento, e não apenas os riscos de segurança da informação.
Controlo de acessos (§30(2)(5) BSIG)
Os controlos A.5.15 a A.5.18 e A.8.2 a A.8.5 do Anexo A da ISO 27001 cobrem a política de controlo de acessos, o aprovisionamento de acessos de utilizadores, a gestão de acessos privilegiados e a restrição de acesso à informação. Corresponde diretamente aos requisitos do §30(2)(5) BSIG sobre controlo de acessos a redes e sistemas de informação.
Tratamento de incidentes (§30(2)(2) BSIG)
Os controlos A.5.24 a A.5.28 do Anexo A da ISO 27001 cobrem o planeamento, a avaliação, a resposta e a aprendizagem na gestão de incidentes. O processo técnico de tratamento de incidentes exigido pela NIS2 está bem coberto. Os prazos de notificação e a comunicação ao BSI, porém, não fazem parte da ISO 27001 (ver lacunas abaixo).
Continuidade do negócio (§30(2)(3) BSIG)
Os controlos A.5.29 e A.5.30 do Anexo A da ISO 27001 abordam a segurança da informação durante perturbações e a prontidão das TIC para a continuidade do negócio. Combinado com uma BIA adequada e procedimentos de recuperação testados, isto cobre substancialmente os requisitos de continuidade da NIS2.
Criptografia (§30(2)(8) BSIG)
O controlo A.8.24 do Anexo A da ISO 27001 cobre o uso de criptografia. Um SGSI maduro inclui políticas criptográficas, procedimentos de gestão de chaves e normas de seleção de algoritmos que se alinham com os requisitos de criptografia da NIS2.
Relações com fornecedores (§30(2)(4) BSIG, parcial)
Os controlos A.5.19 a A.5.23 do Anexo A da ISO 27001 abordam a segurança da informação nas relações com fornecedores, incluindo a avaliação de fornecedores, a monitorização da prestação de serviços e a gestão de alterações. Isto fornece uma base, mas a NIS2 exige uma diligência mais ampla sobre a cadeia de fornecimento (ver lacunas).
Formação e sensibilização (§30(2)(9) BSIG)
O controlo A.6.3 do Anexo A da ISO 27001 cobre a sensibilização, a educação e a formação em segurança da informação. Alinha-se com o requisito geral de formação da NIS2, embora a NIS2 acrescente obrigações específicas de formação da direção ao abrigo do §38 BSIG que vão além do âmbito da ISO 27001.
Obrigação de registo junto do BSI (§33 BSIG)
A ISO 27001 não tem qualquer conceito de registo junto das autoridades. O §33 BSIG exige que cada entidade NIS2 se registe junto do BSI, fornecendo informação sobre a entidade, classificação setorial, dados de contacto e gamas de IP. Trata-se de uma obrigação regulamentar autónoma, com as suas próprias disposições sancionatórias. A sua certificação ISO não a desencadeia nem a substitui.
Prazos de notificação de incidentes (§32 BSIG)
A ISO 27001 exige resposta a incidentes, mas não fixa prazos de notificação externa. O §32 BSIG impõe: alerta precoce ao BSI no prazo de 24 horas, notificação do incidente no prazo de 72 horas e relatório final no prazo de um mês. São prazos legais com sanções específicas para o incumprimento. O processo de incidentes do seu SGSI tem de ser estendido com fluxos de notificação específicos do BSI.
Responsabilidade pessoal da direção (§38 BSIG)
ISO 27001 requires management commitment and leadership (Clause 5) but creates no personal legal liability. §38 BSIG makes Geschäftsleiter liable to their company for breaching the duty to implement and oversee the measures, and separately requires personal cybersecurity training. No ISO control addresses this.
Quadro sancionatório legal (§65 BSIG)
O incumprimento da ISO 27001 resulta na perda da certificação, uma consequência reputacional. O incumprimento da NIS2 ao abrigo do §65 BSIG acarreta coimas até 10 milhões de euros ou 2% do volume de negócios mundial para entidades essenciais. O mecanismo de aplicação coerciva é fundamentalmente diferente: sanções das autoridades vs. estatuto de certificação voluntária.
Diligência reforçada da cadeia de fornecimento (§30(2)(4) BSIG)
Embora os controlos A.5.19 a A.5.23 do Anexo A da ISO 27001 cubram a segurança dos fornecedores, a NIS2 exige uma avaliação de riscos da cadeia de fornecimento mais detalhada, incluindo a avaliação da própria maturidade de cibersegurança dos fornecedores, a consideração de vulnerabilidades específicas da cadeia de fornecimento e a avaliação de dependências críticas. O Anexo do CIR 2024/2690 especifica requisitos contratuais de segurança e monitorização contínua dos fornecedores que ultrapassam os controlos de gestão de fornecedores da ISO 27001.
Requisitos de governação específicos da NIS2
A NIS2 exige estruturas de governação específicas, incluindo pontos de contacto designados para o BSI (§33 BSIG), participação em CSIRT setoriais e cumprimento de ordens de execução do BSI. São requisitos de governação regulamentar que ficam fora do âmbito do SGSI. Dizem respeito à relação entre a entidade e as autoridades públicas, não à gestão interna da segurança.
| Medida NIS2 / §30(2) BSIG | Controlos ISO 27001:2022 | Cobertura |
|---|---|---|
| Análise de riscos e políticas de segurança | Cláusula 6.1, 8.2; A.5.1 | Completa |
| Tratamento de incidentes | A.5.24-A.5.28 | Parcial. Sem prazos de notificação ao BSI |
| Continuidade do negócio e gestão de crises | A.5.29, A.5.30 | Completa |
| Segurança da cadeia de fornecimento | A.5.19-A.5.23 | Parcial. Falta a diligência reforçada |
| Segurança na aquisição, desenvolvimento e manutenção | A.8.25-A.8.31 | Completa |
| Avaliação da eficácia | Cláusula 9.1, 9.2, 9.3; A.8.8 | Completa |
| Formação em cibersegurança | A.6.3 | Parcial. Formação da direção do §38 não coberta |
| Criptografia | A.8.24 | Completa |
| Controlo de acessos e gestão de ativos | A.5.9-A.5.18; A.8.2-A.8.5 | Completa |
| Autenticação multifator e comunicação segura | A.8.5 | Parcial. Requisito de MFA mais específico na NIS2 |
- ISO/IEC 27001:2022. Segurança da informação, cibersegurança e proteção da privacidade. Sistemas de gestão da segurança da informação
- BSIG. §30(2) (Risikomanagementmaßnahmen), §32 (Meldepflichten), §33 (Registrierung), §38 (Geschäftsleitung), §65 (Bußgeldvorschriften)
- BSI. Orientação sobre a relação entre a certificação ISO 27001 e a conformidade com a NIS2
- ENISA. Orientação de mapeamento da NIS2 para a ISO 27001 (2024)
- DataGuard. Análise de lacunas e mapeamento da ISO 27001 para a NIS2 (2024)
- CIR (UE) 2024/2690. Requisitos técnicos do Anexo e referências à ISO 27001
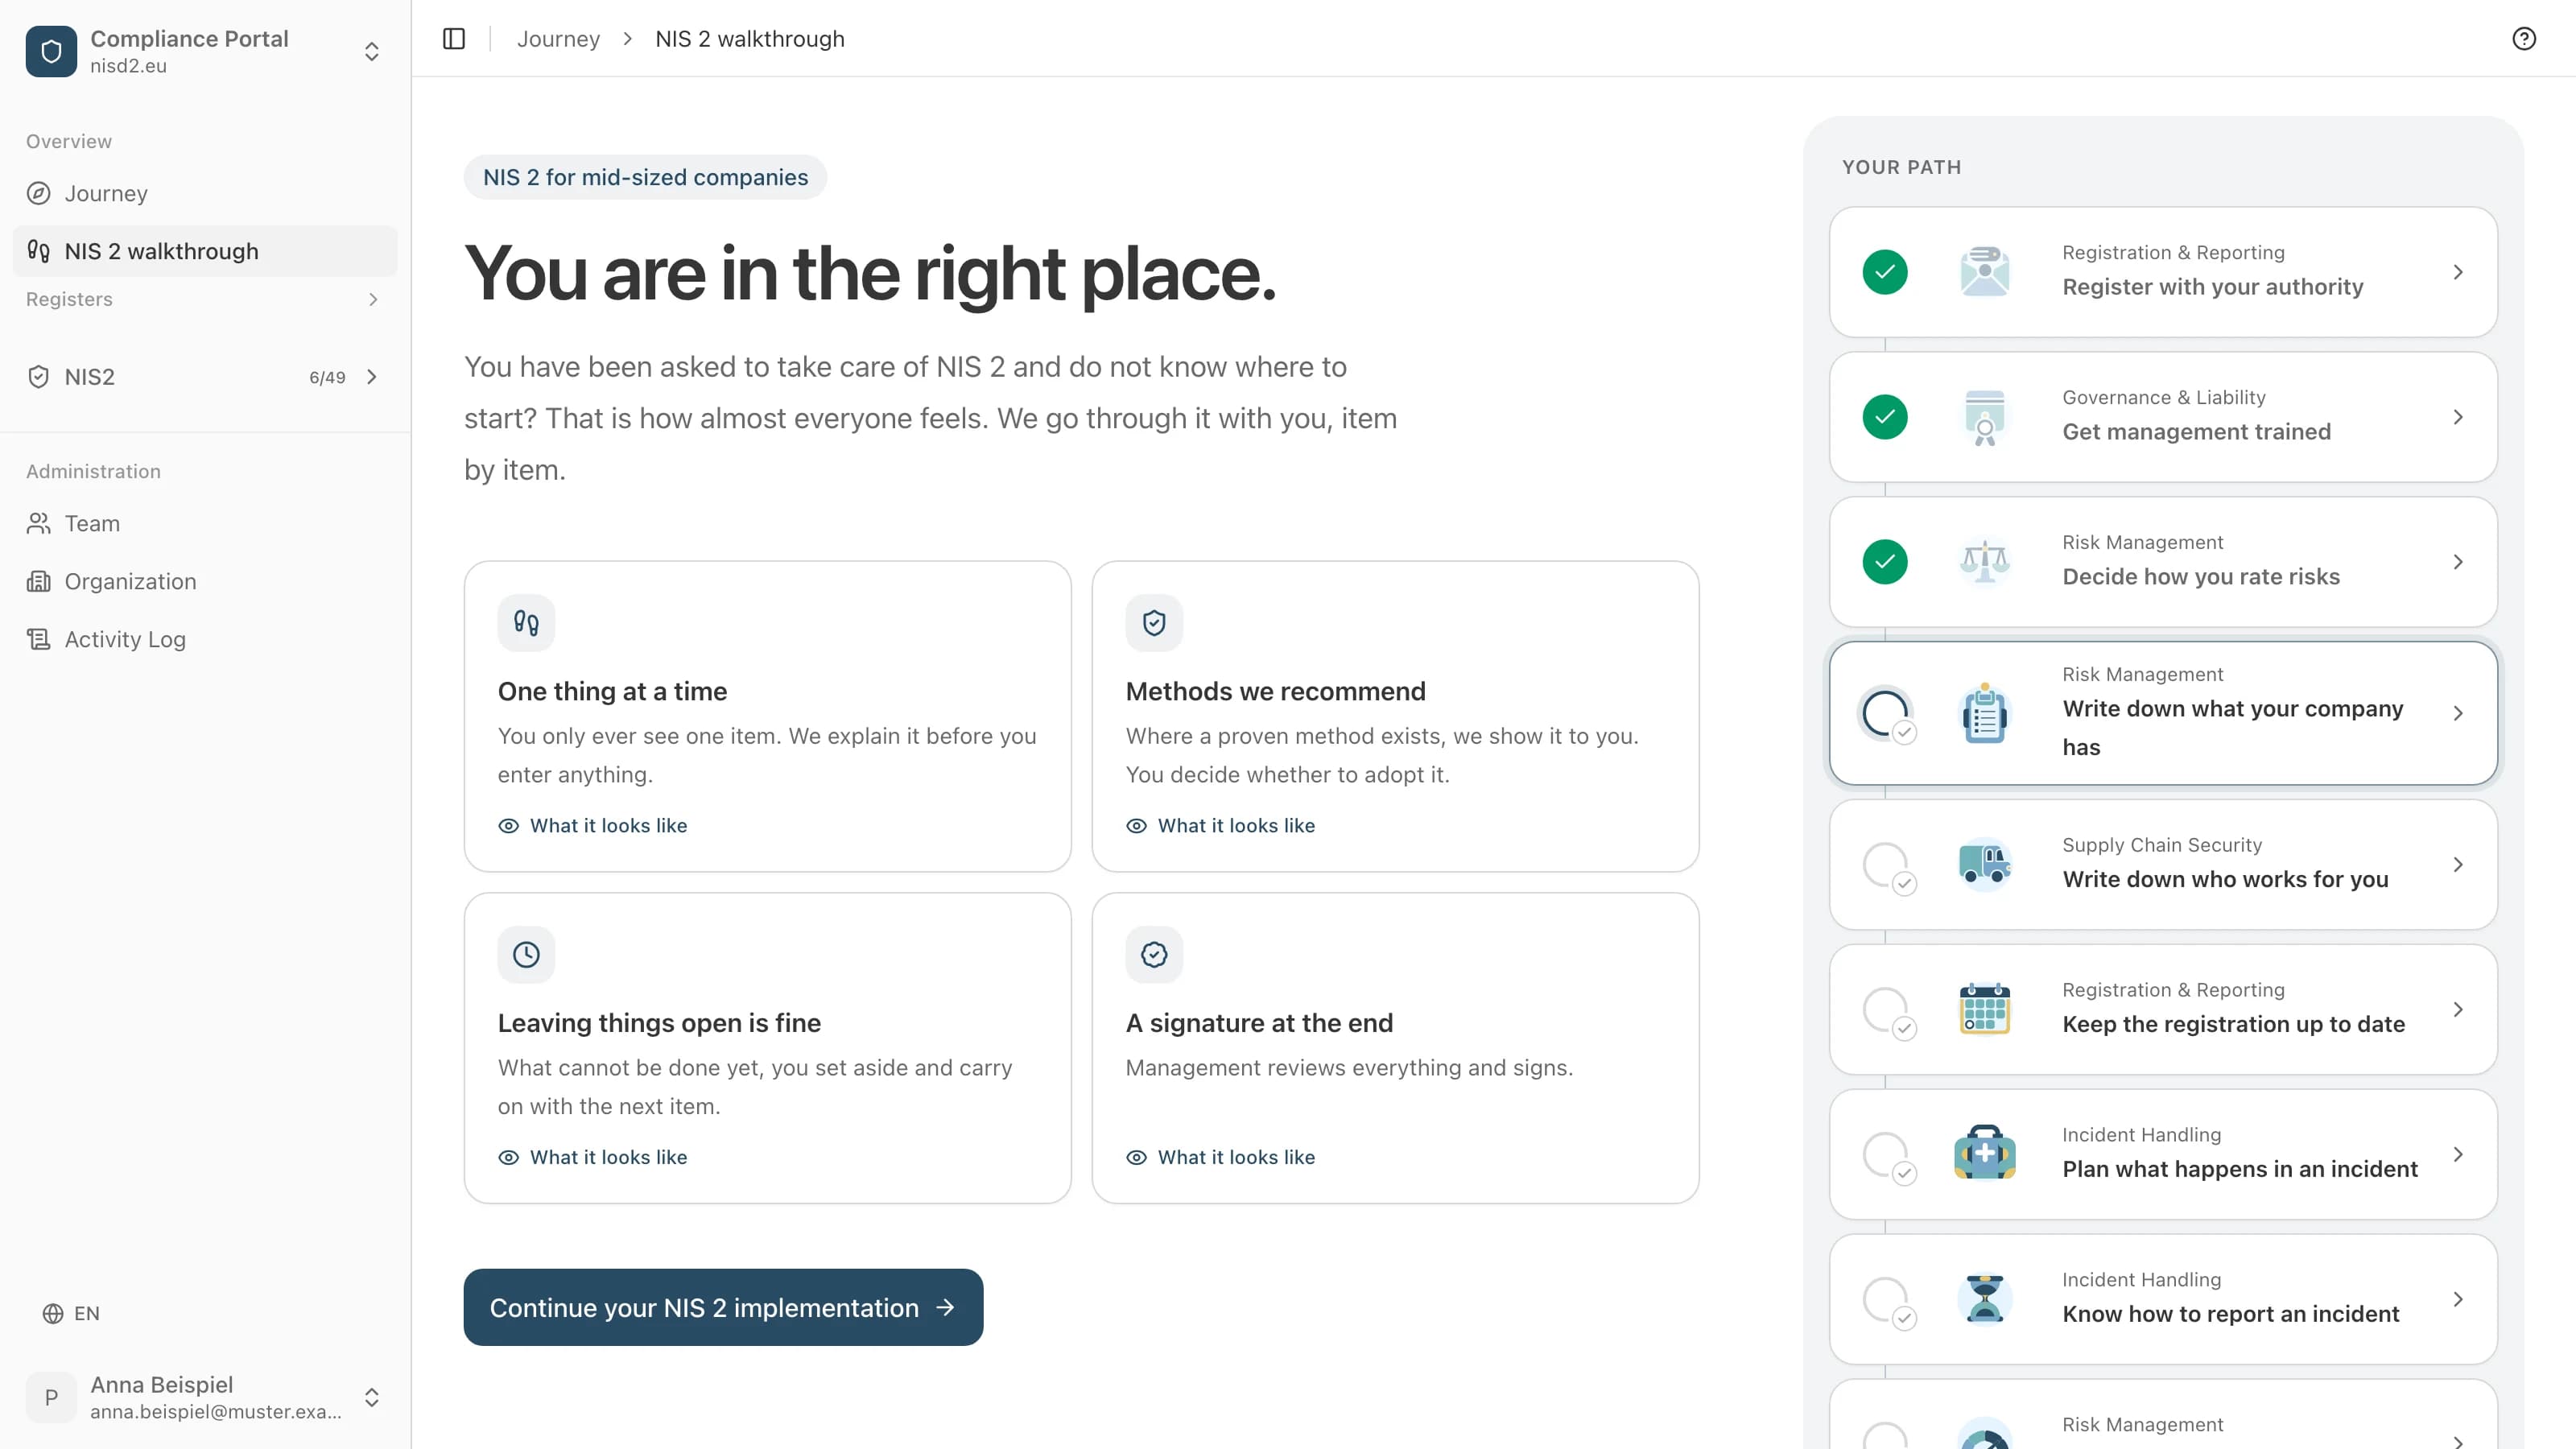
Tem de tratar da NIS2?
Acompanhamos passo a passo. Preenche, nós explicamos cada ponto em palavras simples e, no fim, a direção assina.