Umsetzung
Was muss ich konkret tun?
NIS 2 in sechs Schritten
Die praxisnahe Roadmap für Geschäftsführung und IT-Leitung.
NIS2 Anforderungen: was Ihr Unternehmen umsetzen muss
Die zehn Maßnahmen nach Art. 21 NIS 2 und § 30 BSIG in einfachen Worten, jede mit einem Beispiel.
NIS2 Meldepflicht: wann und wie Sie Vorfälle dem BSI melden
Frühe Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung nach einem Monat (§ 32 BSIG).
NIS2 umsetzen: so gehen Sie im Mittelstand vor
Die vier Pflichten, die Reihenfolge und wer was tut, mit einem Beispiel.
NIS 2 Gap-Assessment
So finden Sie strukturiert Ihre Lücken zwischen Ist und Soll.
NIS 2 Dokumente und Vorlagen
Welche Nachweise und Richtlinien Sie tatsächlich brauchen.
Kosten der NIS 2 Umsetzung
Was kostet NIS 2 wirklich — Beratung vs Selbstumsetzung.
NIS 2 Lieferkettensicherheit
Art. 21(2)(d) NIS 2 / CIR §5 — Lieferantenbewertung in der Praxis.
NIS 2 Risikomanagement nach Art. 21(2)(a)
Was Artikel 21(2)(a) NIS 2 fordert, was CIR §2 konkretisiert, und was im operativen Tagesgeschäft daraus folgt.
Geschäftsleitungs-Schulung nach Art. 20(2) NIS 2
Art. 20(2) NIS 2 verlangt eine spezifische Cybersicherheits-Schulung für jedes Mitglied der Geschäftsleitung. Was das heißt, was nachzuweisen ist, und wo §38(3) BSIG das in Deutschland einordnet.
MFA-Pflicht nach Art. 21(2)(j) NIS 2 und CIR §11.7
Multifaktor-Authentifizierung ist eine eigene Pflicht aus Art. 21(2)(j). CIR §11.7 sagt, wo und wie. Was das für privilegierte Konten und für alle Nutzer bedeutet.
Kryptographie-Richtlinie nach Art. 21(2)(h) NIS 2 und CIR §9
Art. 21(2)(h) verlangt eine Kryptographie-Richtlinie. CIR §9 sagt, was darin stehen muss: Algorithmen, Schlüsselmanagement, zwölf Punkte zum Lebenszyklus jedes Schlüssels.
NIS 2 Business Continuity nach Art. 21(2)(c) und CIR §4
Notfallplan, Backup-Management, Krisenmanagement: was die Richtlinie für die Aufrechterhaltung des Betriebs verlangt.
NIS 2 sichere Entwicklung nach Art. 21(2)(e) und CIR §6
Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen. Acht Unter-Abschnitte der CIR.
NIS 2 Schwachstellenmanagement nach Art. 21(2)(e) und CIR §6.10
Schwachstellen erkennen, bewerten, behandeln und koordiniert offenlegen. Was CIR §6.10 von den erfassten digitalen Anbietern verlangt.
NIS 2 Cyberhygiene und Schulungen nach Art. 21(2)(g) und CIR §8
Grundlegende Cyberhygiene-Verfahren plus Sensibilisierung und rollenspezifische Schulung. Was CIR §8 in der Praxis bedeutet.
NIS 2 Personalsicherheit nach Art. 21(2)(i) und CIR §10
Zuverlässigkeitsüberprüfung, Verantwortlichkeiten, Beendigung des Beschäftigungsverhältnisses, Disziplinarverfahren.
NIS 2 Anlagen- und Wertemanagement nach Art. 21(2)(i) und CIR §12
Klassifizierung, Behandlung, Wechseldatenträger und das vollständige Anlagen- und Werteinventar.
NIS 2 Zugriffskontrolle nach Art. 21(2)(i)+(j) und CIR §11
Konzept für die Zugriffskontrolle, Management von Zugangsrechten, privilegierte Konten, Identifizierung, Authentifizierung. MFA als eigene Pflicht.
NIS 2 Backup-Strategie nach CIR §4.2
Backup-Sicherungs- und Redundanzmanagement: Wiederherstellungszeiten, Speicherorte, Tests, Aufbewahrungsfristen.
NIS 2 Netzsicherheit nach CIR §6.7 und §6.8
Netzwerkdokumentation, interne Domänen, sichere Kommunikationskanäle, Netzsegmentierung und DMZ-Konzepte.
NIS 2 Logging und Protokollierung nach CIR §3.2
Welche zwölf Ereignistypen die CIR von den erfassten digitalen Anbietern protokolliert sehen will, von Netzverkehr bis privilegierten Zugriffen.
Wie führe ich eine NIS 2 Risikoanalyse durch?
Schritt-für-Schritt: Asset-Scope, Bedrohungsmodell, Wahrscheinlichkeit-Auswirkung, Behandlungsplan, Sign-Off. Was CIR §2 in der Praxis verlangt.
Wie erstelle ich ein NIS 2 Asset-Inventar?
Art. 21 Abs. 2 Buchst. i NIS 2 und § 30 Abs. 2 Nr. 9 BSIG in der Praxis: Prozesse plus Systeme, Grundschutz-Gruppierung, VIVA-Klassifizierung, und was CIR Nummer 12.4 den erfassten digitalen Anbietern vorgibt.
Wie melde ich einen Vorfall in 24 Stunden an das BSI?
Artikel 23 NIS 2 und §32 BSIG: Frühwarnung 24h, Meldung 72h, Abschlussbericht 1 Monat. Was rein muss, was draußen bleibt, wer entscheidet.
RACI für NIS 2 in einer 60-Personen-Einrichtung
Fünf Kernrollen, zehn NIS 2 Pflichten. Art. 20 NIS 2 legt Accountable kraft Gesetzes auf die Geschäftsführung. Die Matrix benennt, wer die Arbeit konkret macht und wer welche Freigabe zeichnet.
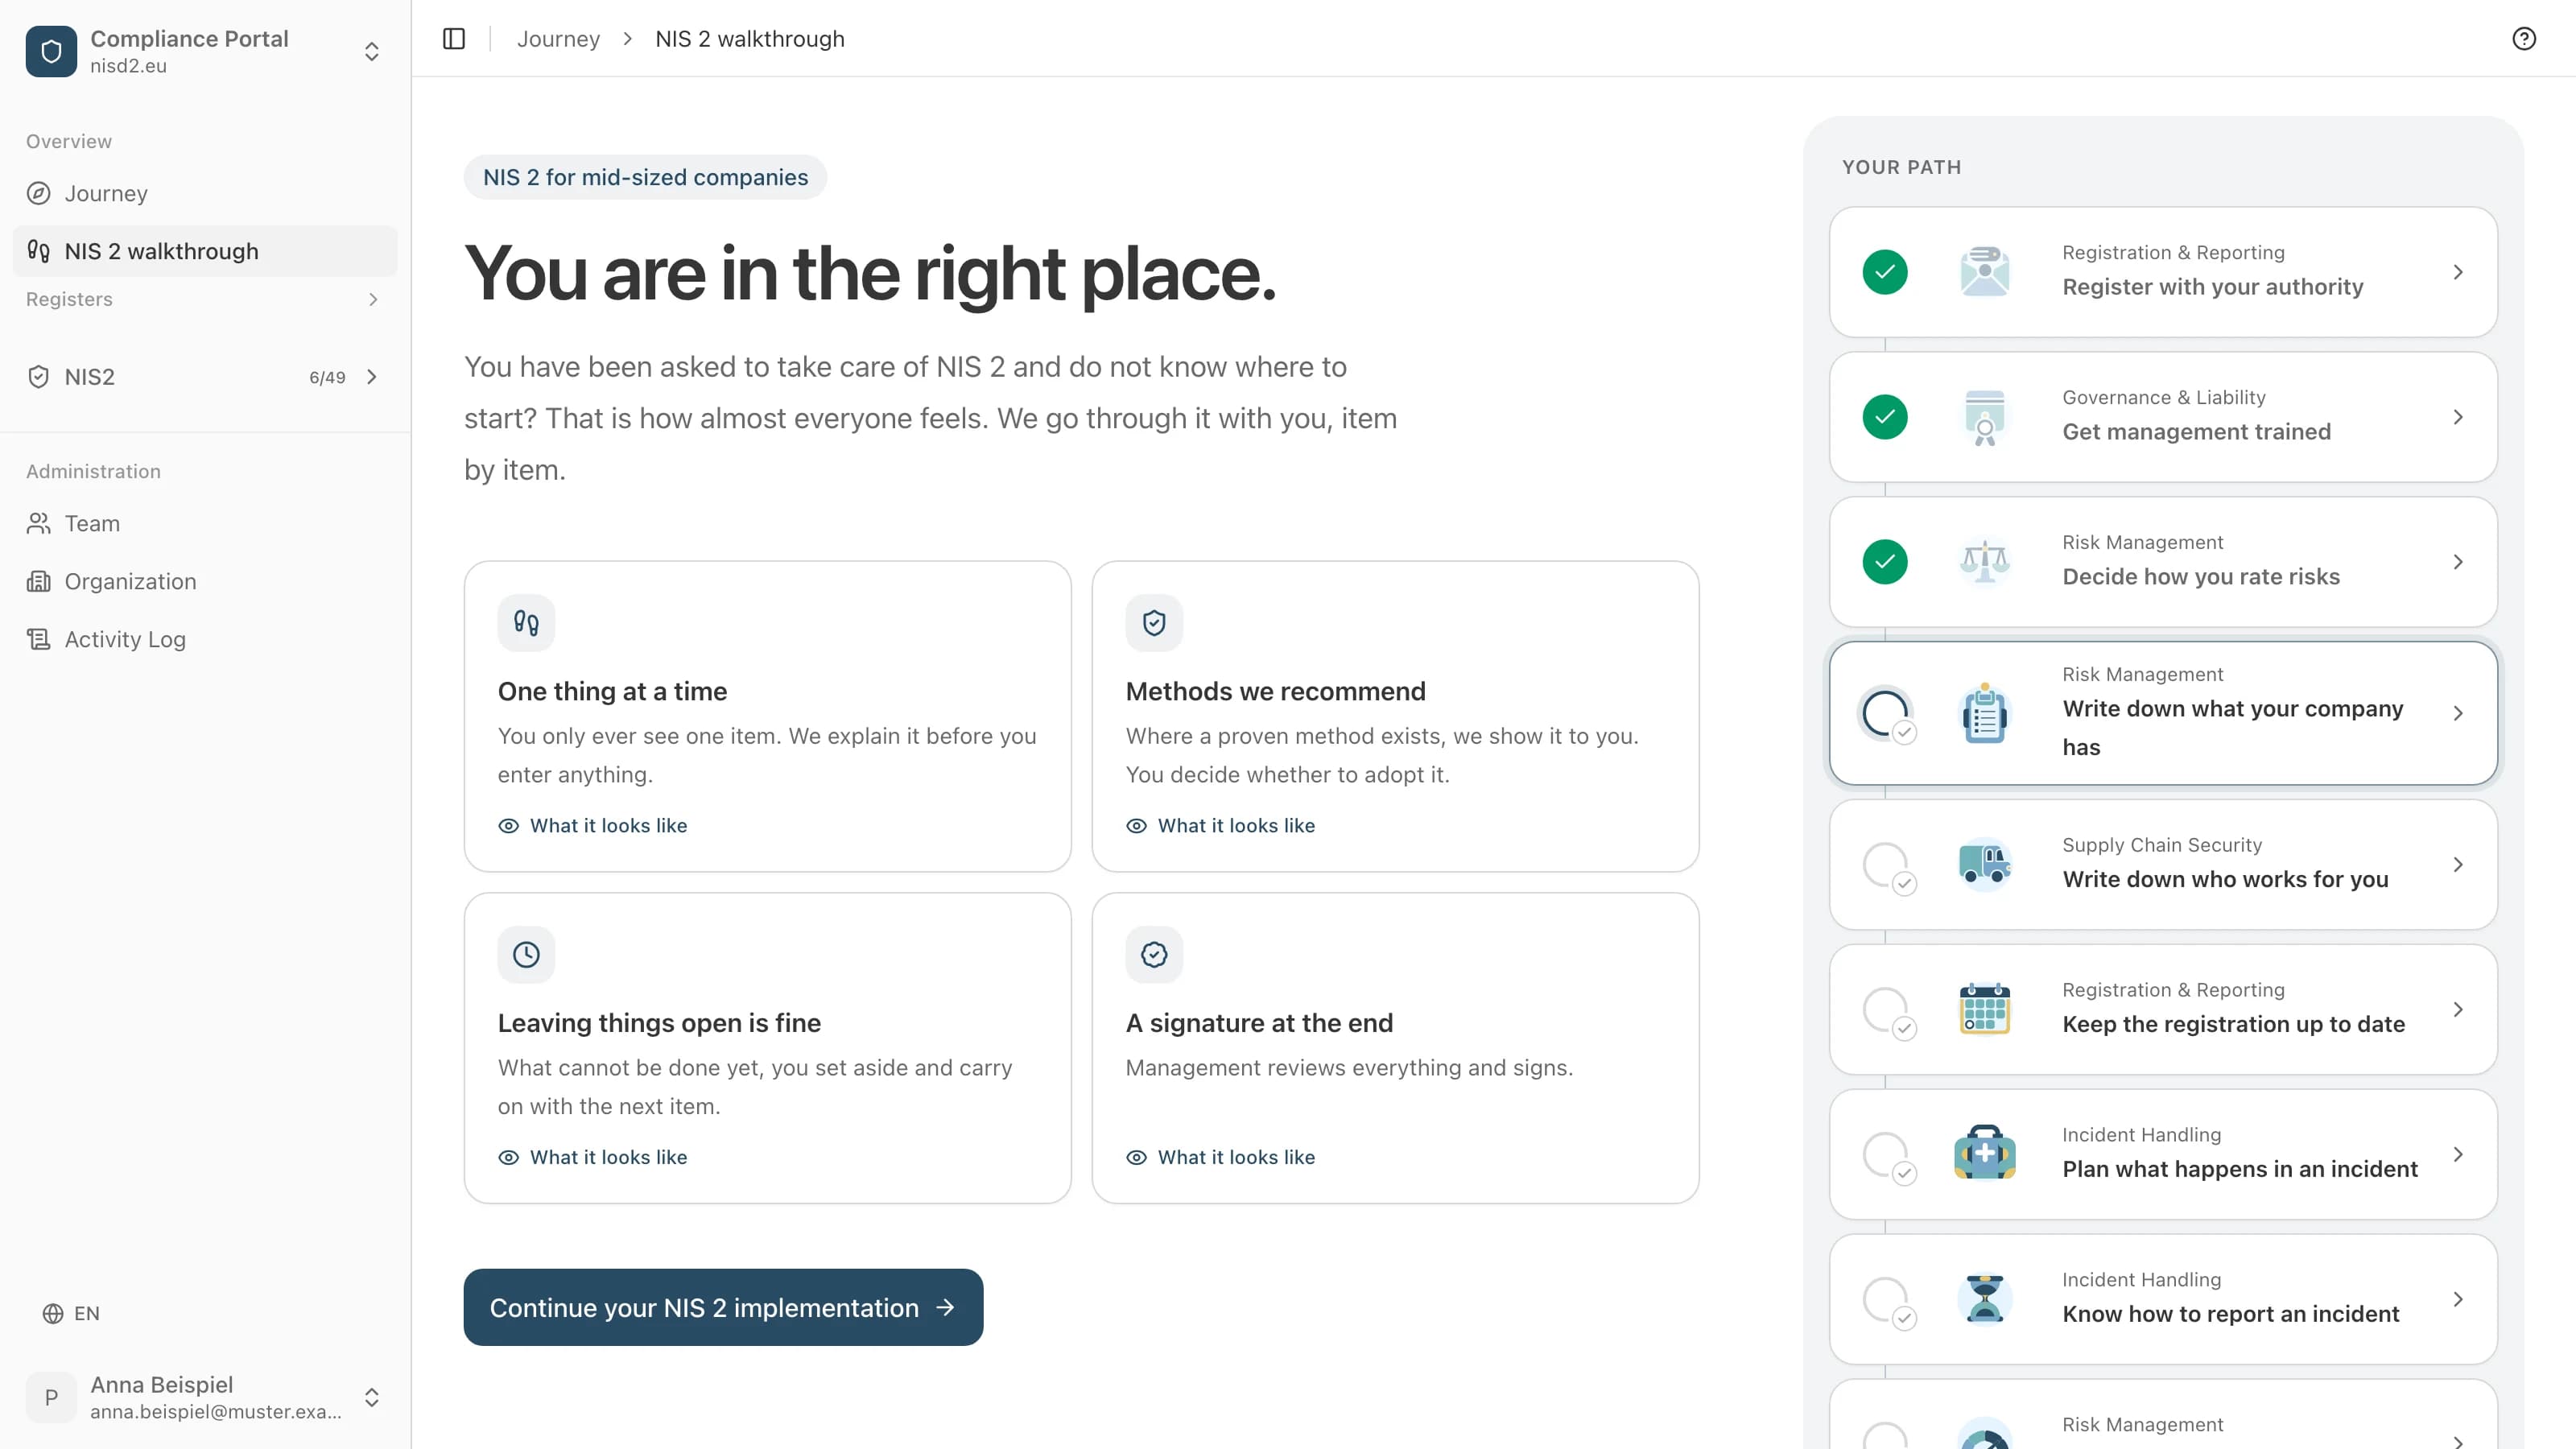
Tem de tratar da NIS2?
Acompanhamos passo a passo. Preenche, nós explicamos cada ponto em palavras simples e, no fim, a direção assina.