Bin ich Vertrauensdiensteanbieter nach NIS 2?
Vertrauensdiensteanbieter stehen in Anhang I Sektor 8 NIS 2. Artikel 2(2)(a)(ii) erfasst sie unabhängig von der Größe, qualifizierte und nicht qualifizierte. Die Größe entscheidet nur über die Kategorie: Qualifizierte Anbieter sind immer wesentliche Einrichtungen. eIDAS läuft parallel und regelt den Vertrauensdienst selbst.

Die Kurzfassung
Vertrauensdiensteanbieter ist, wer einen oder mehrere Vertrauensdienste im Sinne von Artikel 3(16) der eIDAS-Verordnung (EU) 910/2014 erbringt: elektronische Signaturen, elektronische Siegel, elektronische Zeitstempel, elektronische Einschreibedienste, Zertifikate für die Website-Authentifizierung oder die Bewahrung dieser Dienste. Anhang I Sektor 8 NIS 2 nennt Vertrauensdiensteanbieter ausdrücklich als Teil der digitalen Infrastruktur.
Artikel 2(2)(a)(ii) NIS 2 zieht dann einen Hebel, den die meisten anderen Sektoren nicht kennen: Vertrauensdiensteanbieter sind unabhängig von der Größe im Anwendungsbereich. Qualifizierte Vertrauensdiensteanbieter im Sinne von Artikel 3(20) eIDAS sind zudem immer wesentliche Einrichtungen (Artikel 3(1)(b) NIS 2). Ein qualifizierter Anbieter mit zwei Beschäftigten, der qualifizierte Zertifikate für elektronische Signaturen ausstellt, ist genauso gebunden wie eine Zertifizierungsstelle mit 500 Beschäftigten. Die Schwelle für mittlere Unternehmen aus Artikel 2(1) greift nicht.
Auch nicht qualifizierte Anbieter sind erfasst, egal wie groß. Ein großer nicht qualifizierter Anbieter ist wesentliche Einrichtung, ein kleinerer wichtige Einrichtung (Artikel 3(1)(a) und 3(2) NIS 2). In Deutschland macht § 28 BSIG qualifizierte Anbieter zu besonders wichtigen und die übrigen Vertrauensdiensteanbieter zu wichtigen Einrichtungen. Zwei Regime laufen ohnehin parallel: eIDAS für den Vertrauensdienst selbst, NIS 2 für die Cyberpflichten (Artikel 20 Schulung des Leitungsorgans, §32 BSIG Meldepflicht für erhebliche Sicherheitsvorfälle, Artikel 21 Risikomanagementmaßnahmen).
NIS 2 Richtlinie (2022/2555), Anhang I Sektor 8 (Digitale Infrastruktur)
Betreiber von Internet-Knoten; DNS-Diensteanbieter, ausgenommen Betreiber von Root-Namenservern; TLD-Namenregister; Anbieter von Cloud-Computing-Diensten; Anbieter von Rechenzentrumsdiensten; Betreiber von Inhaltszustellnetzen; Vertrauensdiensteanbieter; Anbieter öffentlicher elektronischer Kommunikationsnetze oder Anbieter öffentlich zugänglicher elektronischer Kommunikationsdienste
Wortlaut aus ABl. L 333/146. Sektor 8 ist die digitale Infrastruktur. Vertrauensdiensteanbieter sind eine der aufgeführten Einrichtungsarten. Der Sektor unterscheidet noch nicht zwischen qualifiziert und nicht qualifiziert; diese Trennung läuft über Artikel 3 NIS 2 und über eIDAS.
Artikel 2(2)(a)(ii) und 3(1)(b) NIS 2 + Artikel 3(16) und 3(20) eIDAS
Artikel 2(2) NIS 2: Unabhängig von der Größe der Einrichtungen gilt diese Richtlinie auch für Einrichtungen der in den Anhang I oder II genannten Art, wenn a) die Dienste erbracht werden von: […] ii) Vertrauensdiensteanbietern; […] Artikel 3(1)(b) NIS 2: qualifizierte Vertrauensdiensteanbieter und Domänennamenregister der Domäne oberster Stufe sowie DNS-Diensteanbieter, unabhängig von ihrer Größe; Artikel 3 Nummer 20 eIDAS: „Qualifizierter Vertrauensdiensteanbieter“ ist ein Vertrauensdiensteanbieter, der einen oder mehrere qualifizierte Vertrauensdienste erbringt und dem von der Aufsichtsstelle der Status eines qualifizierten Anbieters verliehen wurde. Artikel 3 Nummer 16 eIDAS (geändert durch Verordnung (EU) 2024/1183): „Vertrauensdienst“ ist ein elektronischer Dienst, der in der Regel gegen Entgelt erbracht wird und aus irgendeiner der folgenden Tätigkeiten besteht: a) Ausstellung von Zertifikaten für elektronische Signaturen, von Zertifikaten für elektronische Siegel, von Zertifikaten für die Website-Authentifizierung oder von Zertifikaten für die Erbringung anderer Vertrauensdienste; […] n) Aufzeichnung elektronischer Daten in einem elektronischen Journal.
Zwei Definitionen übereinander. Artikel 3(16) eIDAS sagt, was ein Vertrauensdienst ist. Artikel 3(20) sagt, wer qualifizierter Anbieter ist: wem die Aufsichtsstelle diesen Status verliehen hat. NIS 2 sagt dann: Jeder Vertrauensdiensteanbieter ist erfasst, unabhängig von Beschäftigtenzahl oder Umsatz (Artikel 2(2)(a)(ii)), und ein qualifizierter ist immer wesentliche Einrichtung (Artikel 3(1)(b)).
§28 BSIG + Vertrauensdienstegesetz (Deutschland)
§28 BSIG setzt den Anwendungsbereich nach Anhang I in deutsches Recht um und macht qualifizierte Vertrauensdiensteanbieter zu besonders wichtigen Einrichtungen (§ 28 Abs. 1 Nr. 2) und die übrigen Vertrauensdiensteanbieter zu wichtigen Einrichtungen (§ 28 Abs. 2 Nr. 1), jeweils unabhängig von der Größe. Das Vertrauensdienstegesetz (VDG) ist das nationale Begleitgesetz zur eIDAS-Verordnung; es benennt die Bundesnetzagentur als Aufsichtsstelle für Vertrauensdienste und führt die deutsche Vertrauensliste.
Die eIDAS-Verordnung gilt unmittelbar, ohne deutsche Umsetzung. Das VDG ergänzt nur die Aufsichtsmechanik. NIS 2 sitzt separat darüber: §28 BSIG ordnet qualifizierte Anbieter der höchsten Stufe (besonders wichtige Einrichtung) und die übrigen Anbieter der Stufe wichtige Einrichtung zu, unabhängig von der Größe, mit dem BSI als Cyberaufsicht.
Erbringen Sie einen Vertrauensdienst?
Vergleichen Sie Ihr Angebot mit Artikel 3(16) eIDAS. Die abschließende Liste: elektronische Signaturen, elektronische Siegel, elektronische Zeitstempel, elektronische Einschreibedienste, Zertifikate für die Website-Authentifizierung und die Bewahrung dieser Dienste. Der Dienst wird in der Regel gegen Entgelt erbracht. Passt Ihr Angebot in keine dieser Kategorien, sind Sie nach eIDAS kein Vertrauensdiensteanbieter, egal wie viel Kryptographie Sie ausliefern.
Sind Sie Anbieter oder nur Nutzer?
Ein Vertrauensdiensteanbieter stellt den Dienst für andere bereit oder betreibt ihn. Ein Unternehmen, das seine eigenen Rechnungen mit einem externen qualifizierten Signaturdienst signiert, ist Nutzer dieses Dienstes, nicht Anbieter. Eine Beratung, die Kunden bei der Einführung von Signaturworkflows unterstützt, ist ebenfalls Nutzer. Anbieterstatus hängt daran, ob Sie den Vertrauensdienst selbst erstellen, validieren, zustellen oder bewahren, für jemand anderen, gegen Entgelt.
Qualifiziert oder nicht qualifiziert?
Prüfen Sie die nationale Vertrauensliste (in Deutschland: die Vertrauensliste der Bundesnetzagentur nach VDG). Stehen Sie dort als qualifizierter Anbieter, sind Sie unabhängig von der Größe wesentliche Einrichtung (Artikel 3(1)(b) NIS 2). Stehen Sie nicht dort, sind Sie nicht qualifiziert: trotzdem unabhängig von der Größe erfasst (Artikel 2(2)(a)(ii)), als große Einrichtung wesentlich, sonst wichtig. Anbieter mit zwei oder drei Beschäftigten sind in diesem Sektor normal und alle im Anwendungsbereich.
Die Größe entscheidet nicht über den Anwendungsbereich
Artikel 2(2) NIS 2 listet die Fälle, in denen die Größenprüfung nicht gilt, und Vertrauensdiensteanbieter gehören dazu (Buchstabe a Ziffer ii). Vertrauensdienste stehen auf dieser Liste, weil der Schaden aus einem kompromittierten qualifizierten Zertifikat strukturell wirkt: Jede Signatur, jedes Siegel und jeder Zeitstempel, die darunter ausgestellt wurden, verlieren ihre rechtliche Wirkung. Die Größe des Anbieters hat keinen Einfluss auf die Größe des Schadens stromabwärts. Eine Zertifizierungsstelle mit zwei Beschäftigten kann die Signaturkette eines ganzen Mitgliedstaats brechen. Deshalb ist die Größenprüfung abgeschaltet.
Qualifizierte Anbieter laufen unter zwei parallelen Regimen
Artikel 19 eIDAS, der früher die Sicherheitspflichten für Vertrauensdienste regelte, wurde durch Artikel 42 NIS 2 mit Wirkung vom 18. Oktober 2024 gestrichen. Sicherheitsmaßnahmen und Vorfallmeldungen kommen jetzt aus NIS 2. eIDAS regelt weiter den Dienst selbst: Qualifizierte Anbieter werden mindestens alle 24 Monate von einer Konformitätsbewertungsstelle geprüft, und diese Prüfung bestätigt auch die Einhaltung von Artikel 21 NIS 2 (Artikel 20 Absatz 1 eIDAS). NIS 2 ergänzt die organisationsübergreifenden Cyberpflichten: Artikel 20 Schulung des Leitungsorgans, Artikel 21 Risikomanagementmaßnahmen, Artikel 23 Meldung erheblicher Sicherheitsvorfälle. Artikel 4 NIS 2 schaltet NIS 2 hier nicht ab. Beide Regime gelten vollständig. Die eIDAS-Aufsicht und die NIS 2 zuständige Behörde können unterschiedlich sein (in Deutschland: Bundesnetzagentur für eIDAS, BSI für NIS 2).
BSI / §28 BSIG (NIS 2 Seite)
Das BSI ist die zuständige Behörde für NIS 2. Es betreibt die Registrierungsstelle nach §33 BSIG, nimmt Meldungen nach §32 BSIG entgegen und beaufsichtigt die Risikomanagementmaßnahmen nach §30 BSIG. Qualifizierte Anbieter werden über §28 Abs. 1 BSIG der Stufe besonders wichtige Einrichtung zugeordnet, die übrigen Anbieter über §28 Abs. 2 der Stufe wichtige Einrichtung, mit engerer Aufsicht und denselben Meldefristen wie KRITIS-Betreiber.
Bundesnetzagentur (eIDAS Seite)
Die Bundesnetzagentur ist Aufsichtsstelle für Vertrauensdienste nach dem Vertrauensdienstegesetz. Sie führt die deutsche Vertrauensliste, akkreditiert den qualifizierten Status, nimmt die Konformitätsbewertungsberichte aus der Prüfung entgegen, die nach Artikel 20 Absatz 1 eIDAS mindestens alle 24 Monate stattfindet. Ist ein Vorfall sowohl ein erheblicher Sicherheitsvorfall nach §32 BSIG als auch eine Sicherheitsverletzung, die qualifizierte Anbieter nach Artikel 24 Absatz 2 Buchstabe fb eIDAS melden müssen, melden Sie an beide Behörden.
ENISA Technical Implementation Guidance und EUDI-Wallet-Arbeit
ENISA veröffentlicht die technische Umsetzungsleitlinie zur CIR, die auch Vertrauensdiensteanbieter abdeckt, und schreibt das Cybersicherheitsfundament, das die nationalen Aufsichten in ihre Erwartungen übernehmen. Dieselbe Stelle arbeitet derzeit am Vertrauensdienste-Paket für die Europäische Brieftasche für die Digitale Identität (EUDI-Wallet), die den Kreis qualifizierter Anbieter ab 2026 ausweitet.
Nationale Umsetzungsgesetze
eIDAS ist eine Verordnung, die Regeln zu Vertrauensdiensten gelten EU-weit einheitlich. NIS 2 ist eine Richtlinie, jeder Mitgliedstaat setzt sie um: NL über das Cyberbeveiligingswet, AT über das NISG, in FR ist die Umsetzung noch ein Gesetzentwurf im Parlament. Anhang I Sektor 8 und die Anwendung unabhängig von der Größe nach Artikel 2(2)(a)(ii) sind in allen Mitgliedstaaten gleich. Die zuständige Behörde auf der NIS 2 Seite ist je Land unterschiedlich.
Nicht qualifizierte Vertrauensdienste liegen außerhalb von NIS 2.
Falsch. Nicht qualifizierte Anbieter stehen weiterhin in Anhang I Sektor 8, und Artikel 2(2)(a)(ii) NIS 2 erfasst sie unabhängig von der Größe. Die Qualifikation entscheidet nur über die Kategorie. Ein nicht qualifizierter Zeitstempel-Anbieter mit 60 Beschäftigten ist in NIS 2 als wichtige Einrichtung; ein großer nicht qualifizierter Anbieter ist wesentliche Einrichtung.
eIDAS deckt Cybersicherheit schon ab, NIS 2 bringt nichts dazu.
Artikel 19 eIDAS, der früher das Sicherheitsfundament legte, wurde durch Artikel 42 NIS 2 mit Wirkung vom 18. Oktober 2024 gestrichen. Das Sicherheitsfundament kommt jetzt aus NIS 2. Artikel 20, 21 und 23 NIS 2 ergänzen organisationsübergreifende Pflichten: Schulung des Leitungsorgans, vollständiger Maßnahmenkatalog von Kryptographie bis Lieferkette, Meldung erheblicher Sicherheitsvorfälle nach §32 BSIG mit Frühwarnung binnen 24 Stunden. Artikel 4 NIS 2 (lex specialis) schaltet NIS 2 für Vertrauensdienste nicht ab. Zwei parallele Regime, keines ersetzt das andere.
Wir sind zu klein für NIS 2.
Für Vertrauensdiensteanbieter ist Größe die falsche Frage. Artikel 2(2)(a)(ii) zieht Sie unabhängig von Beschäftigten, Umsatz oder Bilanzsumme hinein, qualifiziert oder nicht. Eine qualifizierte Zertifizierungsstelle mit zwei Beschäftigten steht in derselben NIS 2 Stufe wie eine multinationale Zertifizierungsstelle. Der Grund liegt stromabwärts: Jede Signatur, die unter einem kompromittierten qualifizierten Zertifikat ausgestellt wurde, verliert ihre rechtliche Wirkung, unabhängig davon, wer sie ausgestellt hat.
Typischer Fall: Qualifizierter Anbieter mit 12 Beschäftigten, qualifizierte Zertifikate für elektronische Signaturen, 24-Monats-Konformitätsbewertung nach eIDAS, Eintrag in der nationalen Vertrauensliste der Bundesnetzagentur. NIS 2 Anwendung läuft automatisch über Artikel 2(2)(a)(ii). §28 BSIG ordnet das Unternehmen der Stufe besonders wichtige Einrichtung zu. Zwei Aufsichten, zwei Meldekanäle, ein Unternehmen.
Was Praktiker tatsächlich tun: Die Nachweise aus der Prüfung nach Artikel 20 Absatz 1 eIDAS, die Artikel 21 NIS 2 bereits mitprüft, auf die relevanten Maßnahmen aus Artikel 21 NIS 2 (Kryptographie, Zugriffskontrolle, Vorfallbehandlung, Geschäftskontinuität) übertragen. Die Registrierung nach §33 BSIG beim BSI laufen lassen. Die Punkte ergänzen, die eIDAS nicht abdeckt: Artikel 20 Schulung des Leitungsorgans, Artikel 21(2)(d) Lieferantenrisiken, den Meldekanal für erhebliche Sicherheitsvorfälle nach §32 BSIG. Die beiden Regime überschneiden sich bei Kryptographie und Vorfallbehandlung; der Rest kommt zusätzlich dazu.
- Richtlinie (EU) 2022/2555 (NIS 2), Anhang I Sektor 8, Artikel 2(2)(a)(ii), Artikel 3(1)(b) und Artikel 42: eur-lex.europa.eu/eli/dir/2022/2555/oj
- Verordnung (EU) 910/2014 (eIDAS) in der Fassung der Verordnung (EU) 2024/1183, Artikel 3(16), 3(19), 3(20), Artikel 20(1) und Artikel 24: eur-lex.europa.eu/eli/reg/2014/910/oj
- BSI-Gesetz (BSIG), §28 (Anwendungsbereich), §32 (Meldepflichten) und §33 (Registrierung) in der Fassung des NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetzes
- Vertrauensdienstegesetz (VDG): gesetze-im-internet.de/vdg
- Vertrauensliste der Bundesnetzagentur nach Artikel 22 eIDAS
- ENISA Technical Implementation Guidance zur Durchführungsverordnung (EU) 2024/2690, die Vertrauensdiensteanbieter abdeckt: enisa.europa.eu
In der Praxis
Wo das im Durchgang vorkommt
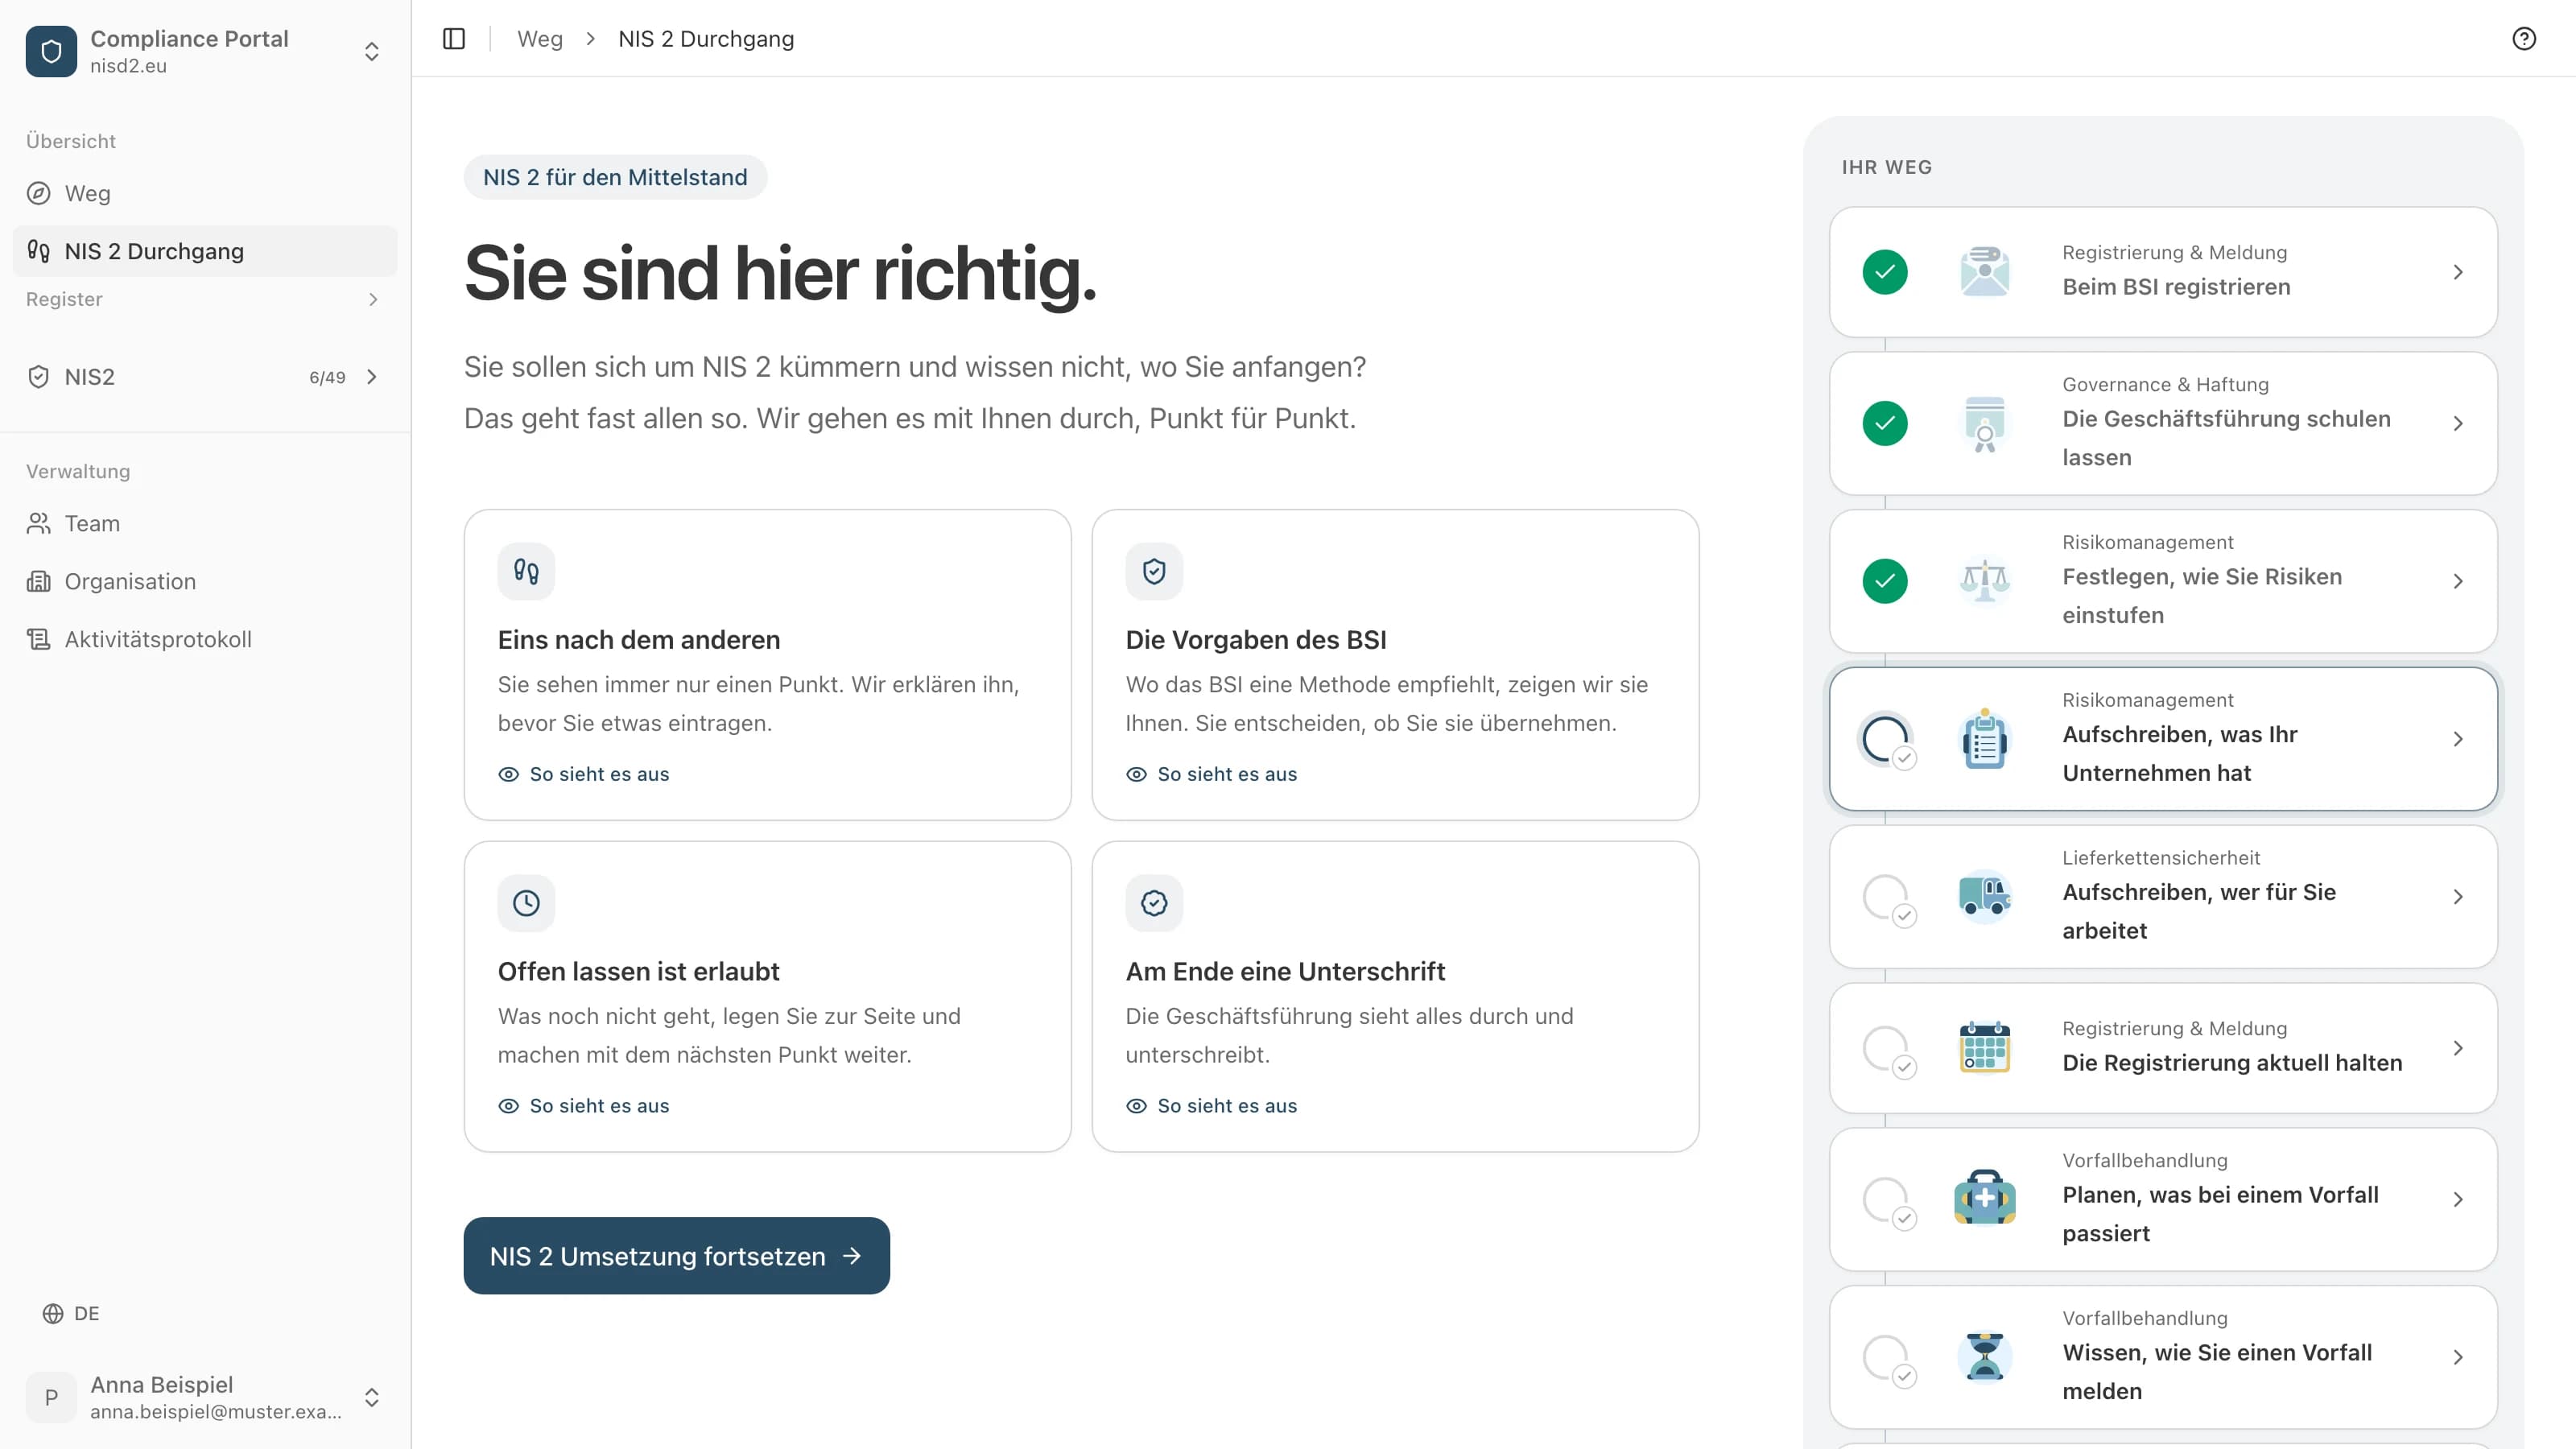
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Registrierung & Meldung
Beim BSI registrieren
Ihr Unternehmen meldet sich einmal beim BSI an.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.