NIS-2-Software im Vergleich: geschlossener US-SaaS gegen offene, EU-souveräne Compliance
Worauf es bei einem Werkzeug ankommt, mit dem Sie ein EU-Gesetz erfüllen.

Eine strukturelle Frage, kein Markenstreit
Der Markt für Compliance-Software wird von US-Plattformen geprägt. Sie sind gut gebaut. Für NIS 2 gibt es trotzdem eine strukturelle Frage: Sie erfüllen ein europäisches Resilienzgesetz mit einem geschlossenen Werkzeug, dessen Daten und Code Sie nicht einsehen können.
Dieser Beitrag vergleicht die Modelle sachlich, ohne einen einzelnen Anbieter schlechtzureden.
Compliance lebt vom Nachweis. Ein Prüfer fragt, wie Daten verarbeitet werden, wo sie liegen und wer Zugriff hat. Bei quelloffener Software lässt sich das direkt überprüfen, statt sich auf Anbieterzusagen zu verlassen.
Dass ausgerechnet das Nachweis-Werkzeug eine Blackbox ist, ist die Schwachstelle des geschlossenen Modells.
NIS 2 zielt auf ein hohes gemeinsames Cybersicherheitsniveau in der Union (Art. 1 NIS 2). Eine Regel gegen Cloudanbieter aus den USA enthält sie nicht. Compliance-Daten in einer US-Cloud zu halten, ist eine Frage der Abhängigkeit und, bei personenbezogenen Daten, der Übermittlungsregeln der DSGVO.
Selbst hostbare oder in der EU gehostete Werkzeuge halten beide Fragen klein.
Ihre Aufzeichnungen, Ihre Nachweise und Ihr Prozess sollten Ihnen gehören. Bei offenen Werkzeugen können Sie exportieren, selbst hosten oder den Anbieter wechseln, ohne von vorn anzufangen.
Lock-in ist ein Preis, der sich erst an dem Tag zeigt, an dem Sie wechseln wollen.
Wenn Sie viele zertifizierte Integrationen und dedizierten Support brauchen und das Budget haben, kann ein kommerzielles Tool sinnvoll sein. NIS 2 schreibt wirksame Maßnahmen und Nachweise vor, kein bestimmtes Produkt (Art. 21(2) NIS 2).
Für ein Mittelstandsunternehmen, das vor allem Struktur und einen sauberen Audit-Trail braucht, sind Integrationen selten der Engpass.
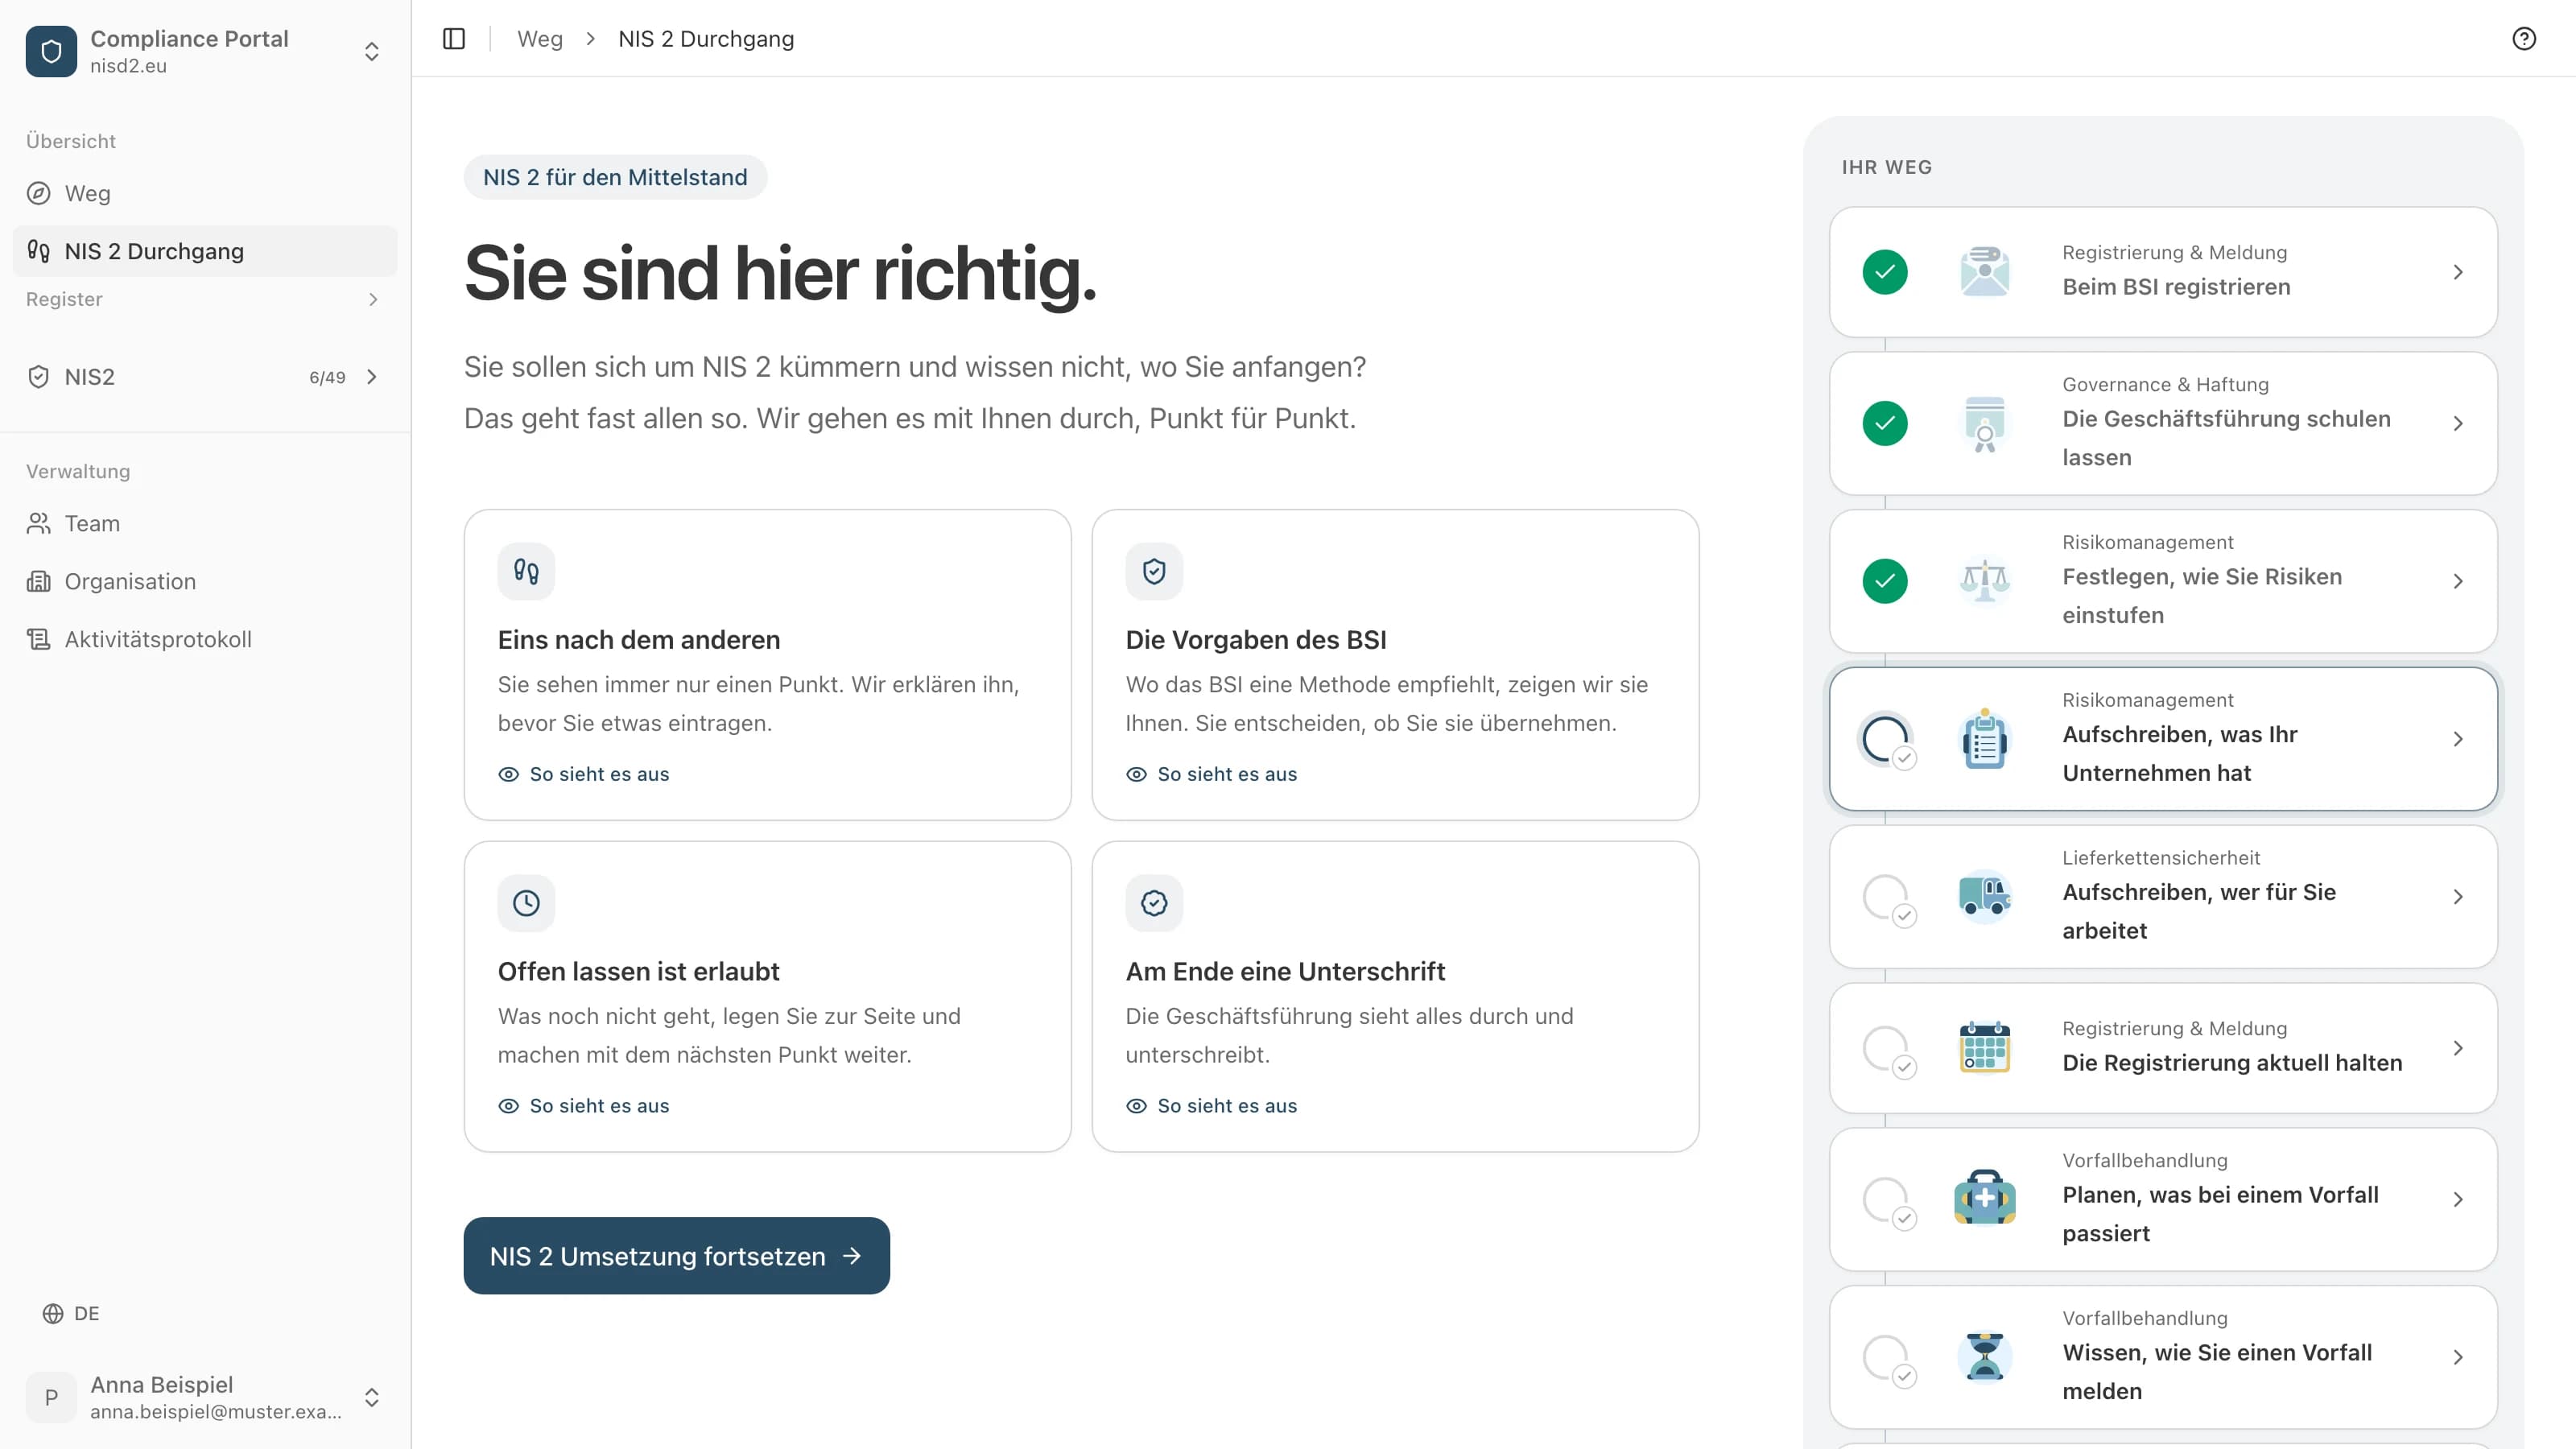
Es gibt einen reifen Markt offener Werkzeuge, darunter verinice, CISO Assistant, ISMS Builder und nisd2.eu. Sie unterscheiden sich in Tiefe und Schwerpunkt.
Gemeinsam sind ihnen Transparenz, kein Lock-in und niedrige Einstiegskosten.
Häufige Fragen
Ist Open Source unsicherer?
Nein. Das Mehr-Augen-Prinzip führt oft zu schnellerem Patchen. Entscheidend sind Pflege und Updates, nicht ob der Code offen ist.
Verlangt NIS 2 ein bestimmtes Tool?
Nein. NIS 2 verlangt wirksame Maßnahmen und Nachweise (Art. 21 NIS 2), kein bestimmtes Produkt.
Darf ich für EU-Compliance ein US-Tool nutzen?
Rechtlich oft ja. NIS 2 verbietet das nicht. Prüfen Sie die Datenübermittlung nach der DSGVO und die Abhängigkeit, die dadurch entsteht.
Was bedeutet EU-Souveränität hier?
Die Daten und die Kontrolle über Ihren Compliance-Prozess in Ihrer Reichweite zu halten: EU-Hosting oder Selbsthosting, exportierbare Daten, einsehbarer Code.
Ist ein kommerzielles Tool je die bessere Wahl?
Ja, wenn zertifizierte Integrationen und dedizierter Support in Ihrer Lage schwerer wiegen als Offenheit und Kosten.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte entstehen aus Ihren Angaben.