Persönliche Haftung der Geschäftsleitung unter NIS 2
Artikel 20 der NIS 2 Richtlinie weist der Geschäftsleitung drei Pflichten zu: die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und an Schulungen teilnehmen. Das nationale Gesellschaftsrecht macht aus einer Verletzung der ersten beiden Pflichten einen persönlichen Anspruch gegen das einzelne Leitungsmitglied.

Was Artikel 20 tatsächlich sagt
Artikel 20 der Richtlinie (EU) 2022/2555 legt die Cybersicherheitspflicht auf die Geschäftsleitung jeder besonders wichtigen und wichtigen Einrichtung. Die Geschäftsleitung muss die nach Artikel 21 erforderlichen Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und kann für Verstöße der Einrichtung gegen Artikel 21 haftbar gemacht werden.
Artikel 20(2) fügt eine eigenständige Pflicht hinzu: Mitglieder der Geschäftsleitung müssen an Schulungen teilnehmen, um ausreichende Kenntnisse zu erlangen, Risiken zu erkennen und Risikomanagementpraktiken im Bereich Cybersicherheit zu bewerten. Die Richtlinie fordert die Einrichtungen darüber hinaus auf, ähnliche Schulungen für Beschäftigte anzubieten.
Diese Pflichten richten sich an die natürliche Person, nicht an die Gesellschaft. NIS 2 selbst schafft keinen privaten Anspruch gegen das Leitungsmitglied, hebt aber den Verhaltensmaßstab an, an dem das nationale Gesellschaftsrecht die Leitungsperson misst. In Deutschland ist dieser Maßstab die Sorgfaltspflicht aus §43 GmbHG und §93 AktG.
EU-Richtlinie
Die Mitgliedstaaten stellen sicher, dass die Leitungsorgane wesentlicher und wichtiger Einrichtungen die von diesen Einrichtungen zur Einhaltung der Anforderungen nach Artikel 21 getroffenen Risikomanagementmaßnahmen im Bereich der Cybersicherheit billigen, ihre Umsetzung überwachen und für Verstöße der Einrichtungen gegen den genannten Artikel verantwortlich gemacht werden können.
Artikel 20(1) NIS 2 (Richtlinie (EU) 2022/2555). Die Pflicht ist direkt der Geschäftsleitung zugewiesen, nicht der Einrichtung als separate juristische Person.
EU-Durchführungsverordnung
Für die Zwecke von Artikel 21 Absatz 2 Buchstabe a der Richtlinie (EU) 2022/2555 führen die betreffenden Einrichtungen einen geeigneten Risikomanagementrahmen ein, um die Risiken für die Sicherheit von Netz- und Informationssystemen zu ermitteln und anzugehen, und erhalten diesen Rahmen aufrecht.
Durchführungsverordnung (EU) 2024/2690, Anhang Nummer 2.1.1. Die Verordnung bindet den engen Kreis der in Artikel 1 aufgeführten Einrichtungen der digitalen Infrastruktur und der Anbieter digitaler Dienste; für alle übrigen Sektoren ist sie ein Qualitätsmaßstab, nicht der bindende Standard.
Nationale Umsetzung
Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen.
§38(1) BSIG in der Fassung des NIS2UmsuCG (deutsches Umsetzungsgesetz zu NIS 2). §38(3) verlangt von der Geschäftsleitung regelmäßige Schulungen. Der Anknüpfungspunkt der persönlichen Haftung steht nicht in §38, sondern im allgemeinen Gesellschaftsrecht, auf das §38 verweist.
Billigen, überwachen, schulen
Artikel 20(1) verpflichtet die Geschäftsleitung, die Maßnahmen nach Artikel 21 zu billigen und ihre Umsetzung zu überwachen. Artikel 20(2) verlangt Schulungen. Beide Pflichten treffen das einzelne Mitglied der Geschäftsleitung.
Deutsche Umsetzung
§38 BSIG fasst die Umsetzungs-, Überwachungs- und Schulungspflicht im deutschen Recht; die Billigung selbst steht in Art. 20 Absatz 1 NIS 2. §38 enthält selbst keinen Schadensbetrag, sondern definiert den Verhaltensmaßstab. Die finanziellen Sanktionen stehen in §65 BSIG und richten sich gegen die Einrichtung, nicht gegen die Leitungsperson.
Sorgfaltspflicht als Haftungsbrücke
§43 GmbHG verlangt von Geschäftsführern die Sorgfalt eines ordentlichen Geschäftsmannes; §43(2) macht sie der Gesellschaft solidarisch haftbar für den durch eine Pflichtverletzung entstandenen Schaden. §93 AktG setzt den gleichen Maßstab für den Vorstand einer Aktiengesellschaft. Eine Verletzung der Pflicht aus Artikel 20 wird zum Indiz für die Verletzung der Sorgfaltspflicht.
Die Haftung läuft gegenüber der Gesellschaft, nicht gegenüber Dritten
Die Ansprüche aus §43 GmbHG und §93 AktG sind Ansprüche der Gesellschaft gegen ihre eigene Leitungsperson. Sie werden geltend gemacht, wenn das Aufsichtsorgan, die Gesellschafter, ein Insolvenzverwalter oder eine nachfolgende Geschäftsleitung das beschließen. NIS 2 schafft keinen direkten Anspruch von Aufsichtsbehörden oder betroffenen Dritten gegen die einzelne Person, sondern liefert die zugrunde liegende Pflichtverletzung.
Die Sorgfaltspflicht misst sich am Branchenstandard
Deutsche Gerichte beurteilen die Sorgfaltspflicht danach, was eine ordentlich handelnde Person in derselben Rolle und Branche getan hätte. NIS 2 und die Durchführungsverordnung definieren nun einen Teil dieses Maßstabs für Cybersicherheit. Eine Geschäftsleitung, die die Maßnahmen aus Artikel 21 ignoriert, verfehlt einen Maßstab, der mittlerweile gesetzlich niedergelegt ist.
BSI-Position
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) versteht §38 BSIG als nicht delegierbare Leitungspflicht. Die Handreichung zur Geschäftsleitungs-Schulung (April 2026, v1.0) ist Forschungsinput, nicht ein bindendes Curriculum; sie beschreibt jedoch die inhaltlichen Themen, von denen das BSI erwartet, dass die Geschäftsleitung sie kennt.
Rechtsprechung zum Gesellschaftsrecht
Der Bundesgerichtshof entscheidet seit langem zu §43 GmbHG, dass ein Geschäftsführer die Gesellschaft so organisieren muss, dass gesetzliche Pflichten tatsächlich erfüllt werden, einschließlich Berichtslinien und Überwachung. NIS 2 konkretisiert eine dieser gesetzlichen Pflichten im Detail.
ENISA Technical Implementation Guidance
Die Agentur der Europäischen Union für Cybersicherheit (ENISA) veröffentlicht die Technical Implementation Guidance zu den Maßnahmen aus Artikel 21 NIS 2 und ordnet sie ISO 27001, NIST CSF 2.0, ETSI 319 401 und CEN/TS 18026 zu. Das Dokument ist nicht bindend, gilt aber als Referenztext, den Prüfer und Gerichte als Stand der Technik behandeln.
Cybersicherheit ist an den CISO delegiert, damit ist die Geschäftsleitung raus.
Artikel 20(1) legt die Billigungs- und Überwachungspflicht direkt auf die Geschäftsleitung. Die operative Umsetzung kann delegiert werden, die Pflicht zu billigen und zu überwachen jedoch nicht. Die Rechtsprechung zu §43 GmbHG behandelt Organisationsverschulden als eigene Pflichtverletzung der Geschäftsführung, unabhängig davon, wer operativ tätig war.
Ein nicht technischer Geschäftsführer kann persönlich nicht in der Pflicht stehen.
Artikel 20(2) verlangt von den Mitgliedern der Geschäftsleitung Schulungen, die ausreichend Wissen vermitteln, um Risikomanagementpraktiken im Bereich Cybersicherheit zu bewerten. Fehlende Fachkenntnis ist genau das, was Artikel 20(2) adressiert, und damit keine Verteidigung gegen §43 GmbHG.
Die D&O-Versicherung deckt jede NIS 2 Haftung ab.
D&O-Policen leisten typischerweise bei Ansprüchen der Gesellschaft gegen das Leitungsmitglied nach §43 GmbHG oder §93 AktG, also genau dort, wo die Verletzung aus Artikel 20 landet. Policen schließen regelmäßig regulatorische Bußgelder aus (etwa die Bußgelder gegen die Einrichtung nach §65 BSIG), ebenso vorsätzliche Handlungen und wissentliche Pflichtverletzungen. Die Ausschlüsse, der Selbstbehalt und die Deckungstatbestände sind policenabhängig und werden hier beschrieben, nicht beurteilt.
In der Praxis erzeugt die Pflicht aus Artikel 20 drei Belege. Eine schriftliche Billigung der Maßnahmen nach Artikel 21 durch die Geschäftsleitung. Ein Überwachungsnachweis, der zeigt, dass die Geschäftsleitung Statusinformationen erhalten und reagiert hat. Ein Schulungsnachweis für jedes Mitglied der Geschäftsleitung.
Prüfer, Versicherer und im Worst Case eine nachfolgende Geschäftsleitung oder ein Insolvenzverwalter suchen genau nach diesen drei Belegen. Ihr Fehlen ist das, was die Pflicht aus Artikel 20 in einen Anspruch nach §43 GmbHG verwandelt.
- Richtlinie (EU) 2022/2555 (NIS 2), Artikel 20 und Artikel 21. Quelle: EUR-Lex.
- Durchführungsverordnung (EU) 2024/2690, Anhang Nummer 2.1.1. Quelle: EUR-Lex.
- BSI-Gesetz, §38 (Pflichten der Geschäftsleitung) und §65 (Sanktionen). Quelle: gesetze-im-internet.de.
- §43 GmbHG (Sorgfaltspflicht des Geschäftsführers). Quelle: gesetze-im-internet.de.
- §93 AktG (Sorgfaltspflicht des Vorstands). Quelle: gesetze-im-internet.de.
- BSI Handreichung zur Geschäftsleitungs-Schulung nach §38(3) BSIG, v1.0 (April 2026). Nicht bindender Forschungsinput. Quelle: bsi.bund.de.
- ENISA Technical Implementation Guidance für die Maßnahmen aus Artikel 21 NIS 2. Quelle: enisa.europa.eu.
In der Praxis
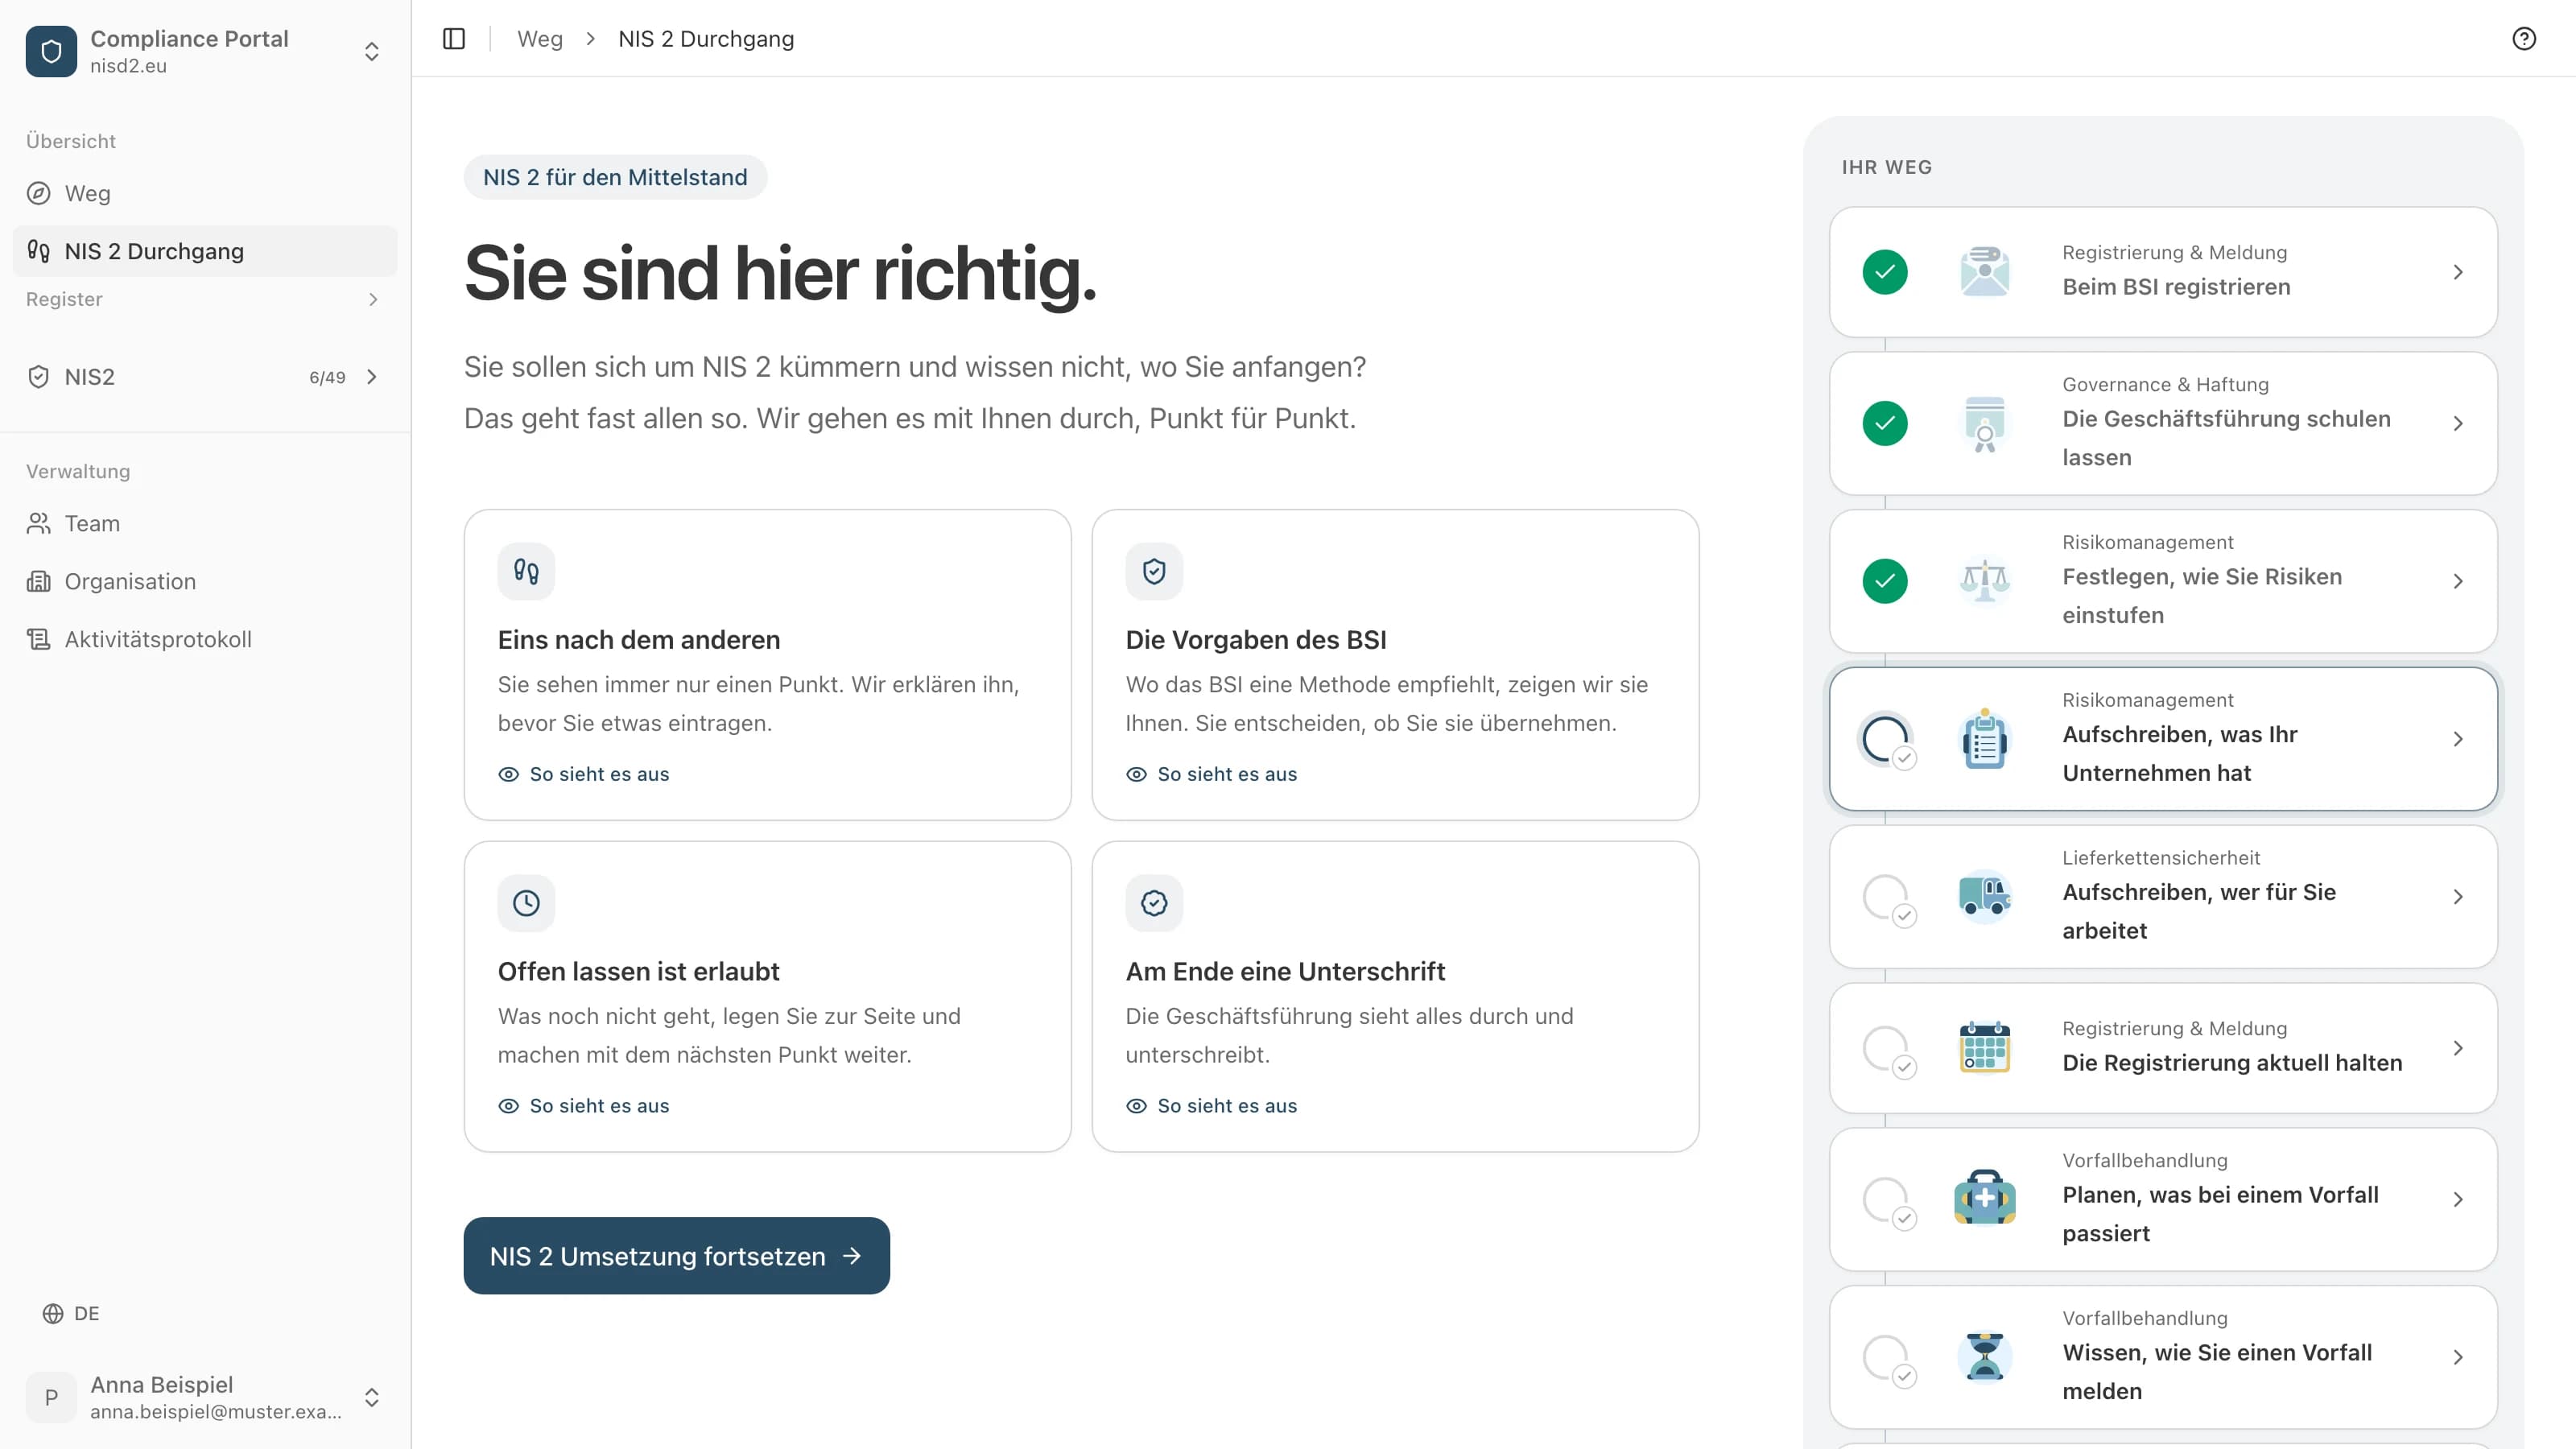
Wo das im Durchgang vorkommt
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Governance & Haftung
Die Geschäftsführung schulen lassen
Jedes Mitglied der Geschäftsführung, regelmäßig.
Wirksamkeitsbewertung
Die Managementbewertung festhalten
Die Geschäftsführung prüft, ob die Maßnahmen wirken, und gibt Ihre Dokumente frei.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.