NIS 2 Zugriffskontrolle nach Artikel 21(2)(i)+(j)
Artikel 21(2)(i) nennt Konzepte für die Zugriffskontrolle. Artikel 21(2)(j) nennt Multi-Faktor-Authentifizierung. CIR §11 deckt beide gemeinsam in sieben Unterabschnitten. Diese Seite geht durch die breitere Policy-, Admin- und Identitätspflicht. Die eigene MFA-Seite deckt §11.7.

Die Kurzfassung
Zugriffskontrolle steht in Punkt (i) und (j) von Artikel 21(2). Punkt (i) nennt 'Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen'. Punkt (j) nennt 'Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation'. Beides gilt für jede wesentliche und wichtige Einrichtung in der EU.
CIR (EU) 2024/2690 §11 deckt beide Buchstaben gemeinsam ab, unter dem Titel 'Zugriffskontrolle (Artikel 21 Absatz 2 Buchstaben i und j der Richtlinie (EU) 2022/2555)'. §11 zerlegt die Pflicht in sieben Unterabschnitte: das Konzept selbst, Rechtemanagement, privilegierte Konten, Systemverwaltungssysteme, Identifizierung, Authentifizierung und Multi-Faktor-Authentifizierung. Diese Seite geht durch §11.1 bis §11.6. Für §11.7 siehe die eigene MFA-Seite.
Deutschland setzt die Konzeptpflicht in §30 Abs. 2 Nr. 9 BSIG um und die MFA-Pflicht in §30 Abs. 2 Nr. 10 BSIG. Der IT-Grundschutz-Baustein ORP.4 'Identitäts- und Berechtigungsmanagement' ist eine empfohlene Umsetzungshilfe, keine gesetzliche Vorgabe.
Artikel 21(2)(i)+(j) NIS 2-Richtlinie (2022/2555)
(i) Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen. (j) Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung.
Punkte (i) und (j) sind zwei der zehn Artikel-21(2)-Maßnahmen. (i) bündelt drei Themen, von denen Zugriffskontrolle das mittlere ist. (j) steht direkt daneben auf der Liste. CIR Nummer 11 fasst beide zusammen.
CIR (EU) 2024/2690, Anhang §11
Zugriffskontrolle (Artikel 21 Absatz 2 Buchstaben i und j der Richtlinie (EU) 2022/2555).
CIR §11 hat sieben Unterabschnitte: §11.1 Konzept für die Zugriffskontrolle, §11.2 Management von Zugangs- und Zugriffsrechten, §11.3 privilegierte Konten und Systemverwaltungskonten, §11.4 Systemverwaltungssysteme, §11.5 Identifizierung, §11.6 Authentifizierung, §11.7 Multi-Faktor-Authentifizierung. Diese Verordnung bindet nur die in ihrem Art. 1 genannten Einrichtungsarten (DNS, TLD, Cloud, Rechenzentren, CDN, MSP, MSSP, Online-Marktplätze, Suchmaschinen, soziale Netzwerke, Vertrauensdienste).
§30 Abs. 2 Nr. 9 und Nr. 10 BSIG (Deutschland)
9. Erstellung von Konzepten für die Sicherheit des Personals, die Zugriffskontrolle und für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen, [...] 10. Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung.
Deutschland teilt den EU-Punkt (i)+(j) in zwei BSIG-Nummern. §30 Abs. 2 Nr. 9 trägt Zugriffskontrolle und Asset Management. §30 Abs. 2 Nr. 10 trägt MFA und sichere Kommunikation. Die Substanz ist dieselbe EU-Regel.
Konzept und Rechtemanagement
Schriftlich festhalten, wie Zugang (logisch und physisch) für Personal, Besucher, Anbieter und Dienstleister funktioniert. Rechte vergeben, ändern und entziehen nach Geschäftsbedarf: Kenntnis-nur-wenn-nötig, Nutzung-nur-wenn-nötig, Funktionstrennung. Jedes Recht ist einer namentlich genannten Person zugeordnet. Entzug erfolgt bei Beschäftigungsänderung, nicht im Wochenrhythmus. Dritter-Zugang (Besucher, Anbieter) wird nachgehalten.
Privilegierte und Admin-Konten
Admin-Konten bekommen starke Identifizierung, Authentifizierung und Autorisierung. Ausschließlich dedizierte Administrationskonten, nur für Installation, Konfiguration, Verwaltung und Wartung. Admin-Rechte sind individuell zugeschnitten und beschränkt. Systemverwaltungssysteme dienen nur der Administration, sind logisch von Anwendungssoftware getrennt, die nicht der Administration dient, und durch Authentifizierung und Verschlüsselung geschützt.
Identifizierung und Authentifizierung
Identitätslebenszyklus: eindeutige Kennungen, jede Kennung einer Person zugeordnet, Überwachung und Protokollierung über den Lebenszyklus. Authentifizierungsverfahren passen zur Zugriffskontrolle: Stärke der Authentifizierung passend zur Klassifizierung der Anlage, Änderungsverfahren, Sperre nach Fehlversuchen, Sitzungs-Timeouts, getrennte Anmeldedaten für privilegierte Konten.
Kenntnis-nur-wenn-nötig, Nutzung-nur-wenn-nötig, Funktionstrennung
CIR §11.2 nennt alle drei. Kenntnis-nur-wenn-nötig: nur wer die Daten braucht, bekommt sie. Nutzung-nur-wenn-nötig: Rechte passen zur Aufgabe, nicht zum Titel. Funktionstrennung: keine einzelne Person darf dasselbe Recht vergeben, nutzen und prüfen können. Wenn Ihre AD-Gruppen 'IT' und 'alle anderen' heißen, haben Sie keines der drei umgesetzt.
Privilegiert ist nicht einfach normal mit mehr Rechten
Für die erfassten digitalen Anbieter ziehen CIR §11.3 und §11.4 die Latte speziell für Admin-Konten höher. Starke Identifizierung. MFA steht schon in §11.3 selbst, nicht erst in §11.7. Dedizierte Konten ausschließlich für Admin-Arbeit. Systemverwaltungssysteme logisch getrennt von Anwendungssoftware. Der Punkt: ein kompromittiertes Admin-Konto kompromittiert alles, also bekommen Admin-Konten ein eigenes Regime.
BSI / IT-Grundschutz ORP.4
Der IT-Grundschutz-Baustein ORP.4 'Identitäts- und Berechtigungsmanagement' deckt Identitätslebenszyklus, rollenbasierte Rechte, Trennung privilegierter Konten, Passwortregeln und Prüfzyklus ab. Für Unternehmen ist er eine Empfehlung. Nur für Einrichtungen der Bundesverwaltung regelt § 44 Abs. 2 BSIG, dass die Umsetzung der Grundschutz-Mindestanforderungen die Vorgaben nach § 30 erfüllt.
ENISA Technical Implementation Guidance
Die ENISA Technical Implementation Guidance zu CIR (EU) 2024/2690 geht jeden §11 Unterabschnitt operativ durch und bildet ihn auf ISO/IEC 27001:2022 (unter anderem A.5.15 bis A.5.18, A.8.2, A.8.3 und A.8.5) und NIST CSF 2.0 (PR.AA) ab. Die ENISA betont, dass das Mapping keine Gleichwertigkeit bedeutet; eine bestehende ISO 27001-Umsetzung ist daher gegen jeden Punkt zu prüfen.
Nationale Umsetzungsgesetze
Jeder Mitgliedstaat setzt Artikel 21(2)(i) und (j) in eigenes Recht um (Niederlande: Cyberbeveiligingswet; Österreich: NISG 2026; Belgien: sein NIS2-Gesetz). Die Richtlinie setzt ein Minimum, die Mitgliedstaaten dürfen darüber hinausgehen (Art. 5 NIS 2), also zählt der nationale Text. Unterschiedlich ist auch, welchen Grundlagen-Standard die nationale Aufsicht heranzieht.
Wir haben AD-Gruppen, also haben wir Zugriffskontrolle.
Ein Anfang, aber nicht das Ziel. Für die erfassten digitalen Anbieter verlangen CIR Nummer 11.1 und 11.2 ein dokumentiertes Rechtekonzept, Rechte auf namentlich genannte Personen, ein Entzugsverfahren an die Beschäftigung gekoppelt und ein Audit-Log über Vergabe und Entzug. AD-Gruppen geben den Mechanismus. Sie liefern nicht das Konzept, das Personenregister oder das Joiners-Movers-Leavers-Verfahren.
Unsere Admins arbeiten administrativ aus ihrem normalen Konto mit sudo oder 'Als Administrator ausführen'.
Für die erfassten digitalen Anbieter verlangt CIR Nummer 11.3.2 Buchst. b eigene Konten, die ausschließlich für die Systemverwaltung genutzt werden, etwa Installation, Konfiguration, Verwaltung oder Wartung. Für alle anderen ist das gute Praxis, keine gesetzliche Pflicht. Das normale Konto eines Admins ist für Mail, Kalender und Excel; ein getrenntes Admin-Konto mit eigenem zweiten Faktor ist für die privilegierte Arbeit. Vermischung bedeutet: eine Phishing-Mail erreicht die Admin-Rolle.
Wir gleichen die Zugriffsrechte jeden Montag morgens ab.
Nah dran, aber nicht das, was CIR Nummer 11.2.2 Buchst. b verlangt: Rechte werden bei Beendigung oder Änderung des Beschäftigungsverhältnisses angepasst, nicht im Kalenderzyklus. Für die Überprüfung der Rechte sagt Nummer 11.2.3 'in geplanten Abständen', ein Intervall setzt kein Text. (Beides bindet die von der CIR erfassten digitalen Anbieter.)
Eine typische Aufstellung: Active Directory oder Entra ID für Identitäten, AD-Gruppen für Anwendungszugriff, ein HR-System, das Onboarding-Tickets an die IT erzeugt. Das liefert den Mechanismus. Die Konzeptarbeit liegt an drei Stellen.
Drei Stellen, die zuerst zu prüfen sind: ein schriftliches Rechtekonzept, das aktuell und freigegeben ist, dedizierte Administrationskonten und ein Joiners-Movers-Leavers-Verfahren, das von HR getrieben wird statt von der IT allein (sonst bleibt das Konto eines Externen liegen, weil HR die IT nie informiert hat).
- Richtlinie (EU) 2022/2555 (NIS 2), Artikel 21(2)(i) und (j): eur-lex.europa.eu/eli/dir/2022/2555/oj
- Durchführungsverordnung (EU) 2024/2690 (CIR), Anhang §11: eur-lex.europa.eu/eli/reg_impl/2024/2690/oj
- BSI-Gesetz (BSIG), §30 Abs. 2 Nr. 9 und Nr. 10 in der Fassung des NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetzes
- IT-Grundschutz-Kompendium, Baustein ORP.4 'Identitäts- und Berechtigungsmanagement': bsi.bund.de/grundschutz
- ENISA Technical Implementation Guidance zu CIR (EU) 2024/2690 (Version 1.0, Juni 2025)
In der Praxis
Wo das im Durchgang vorkommt
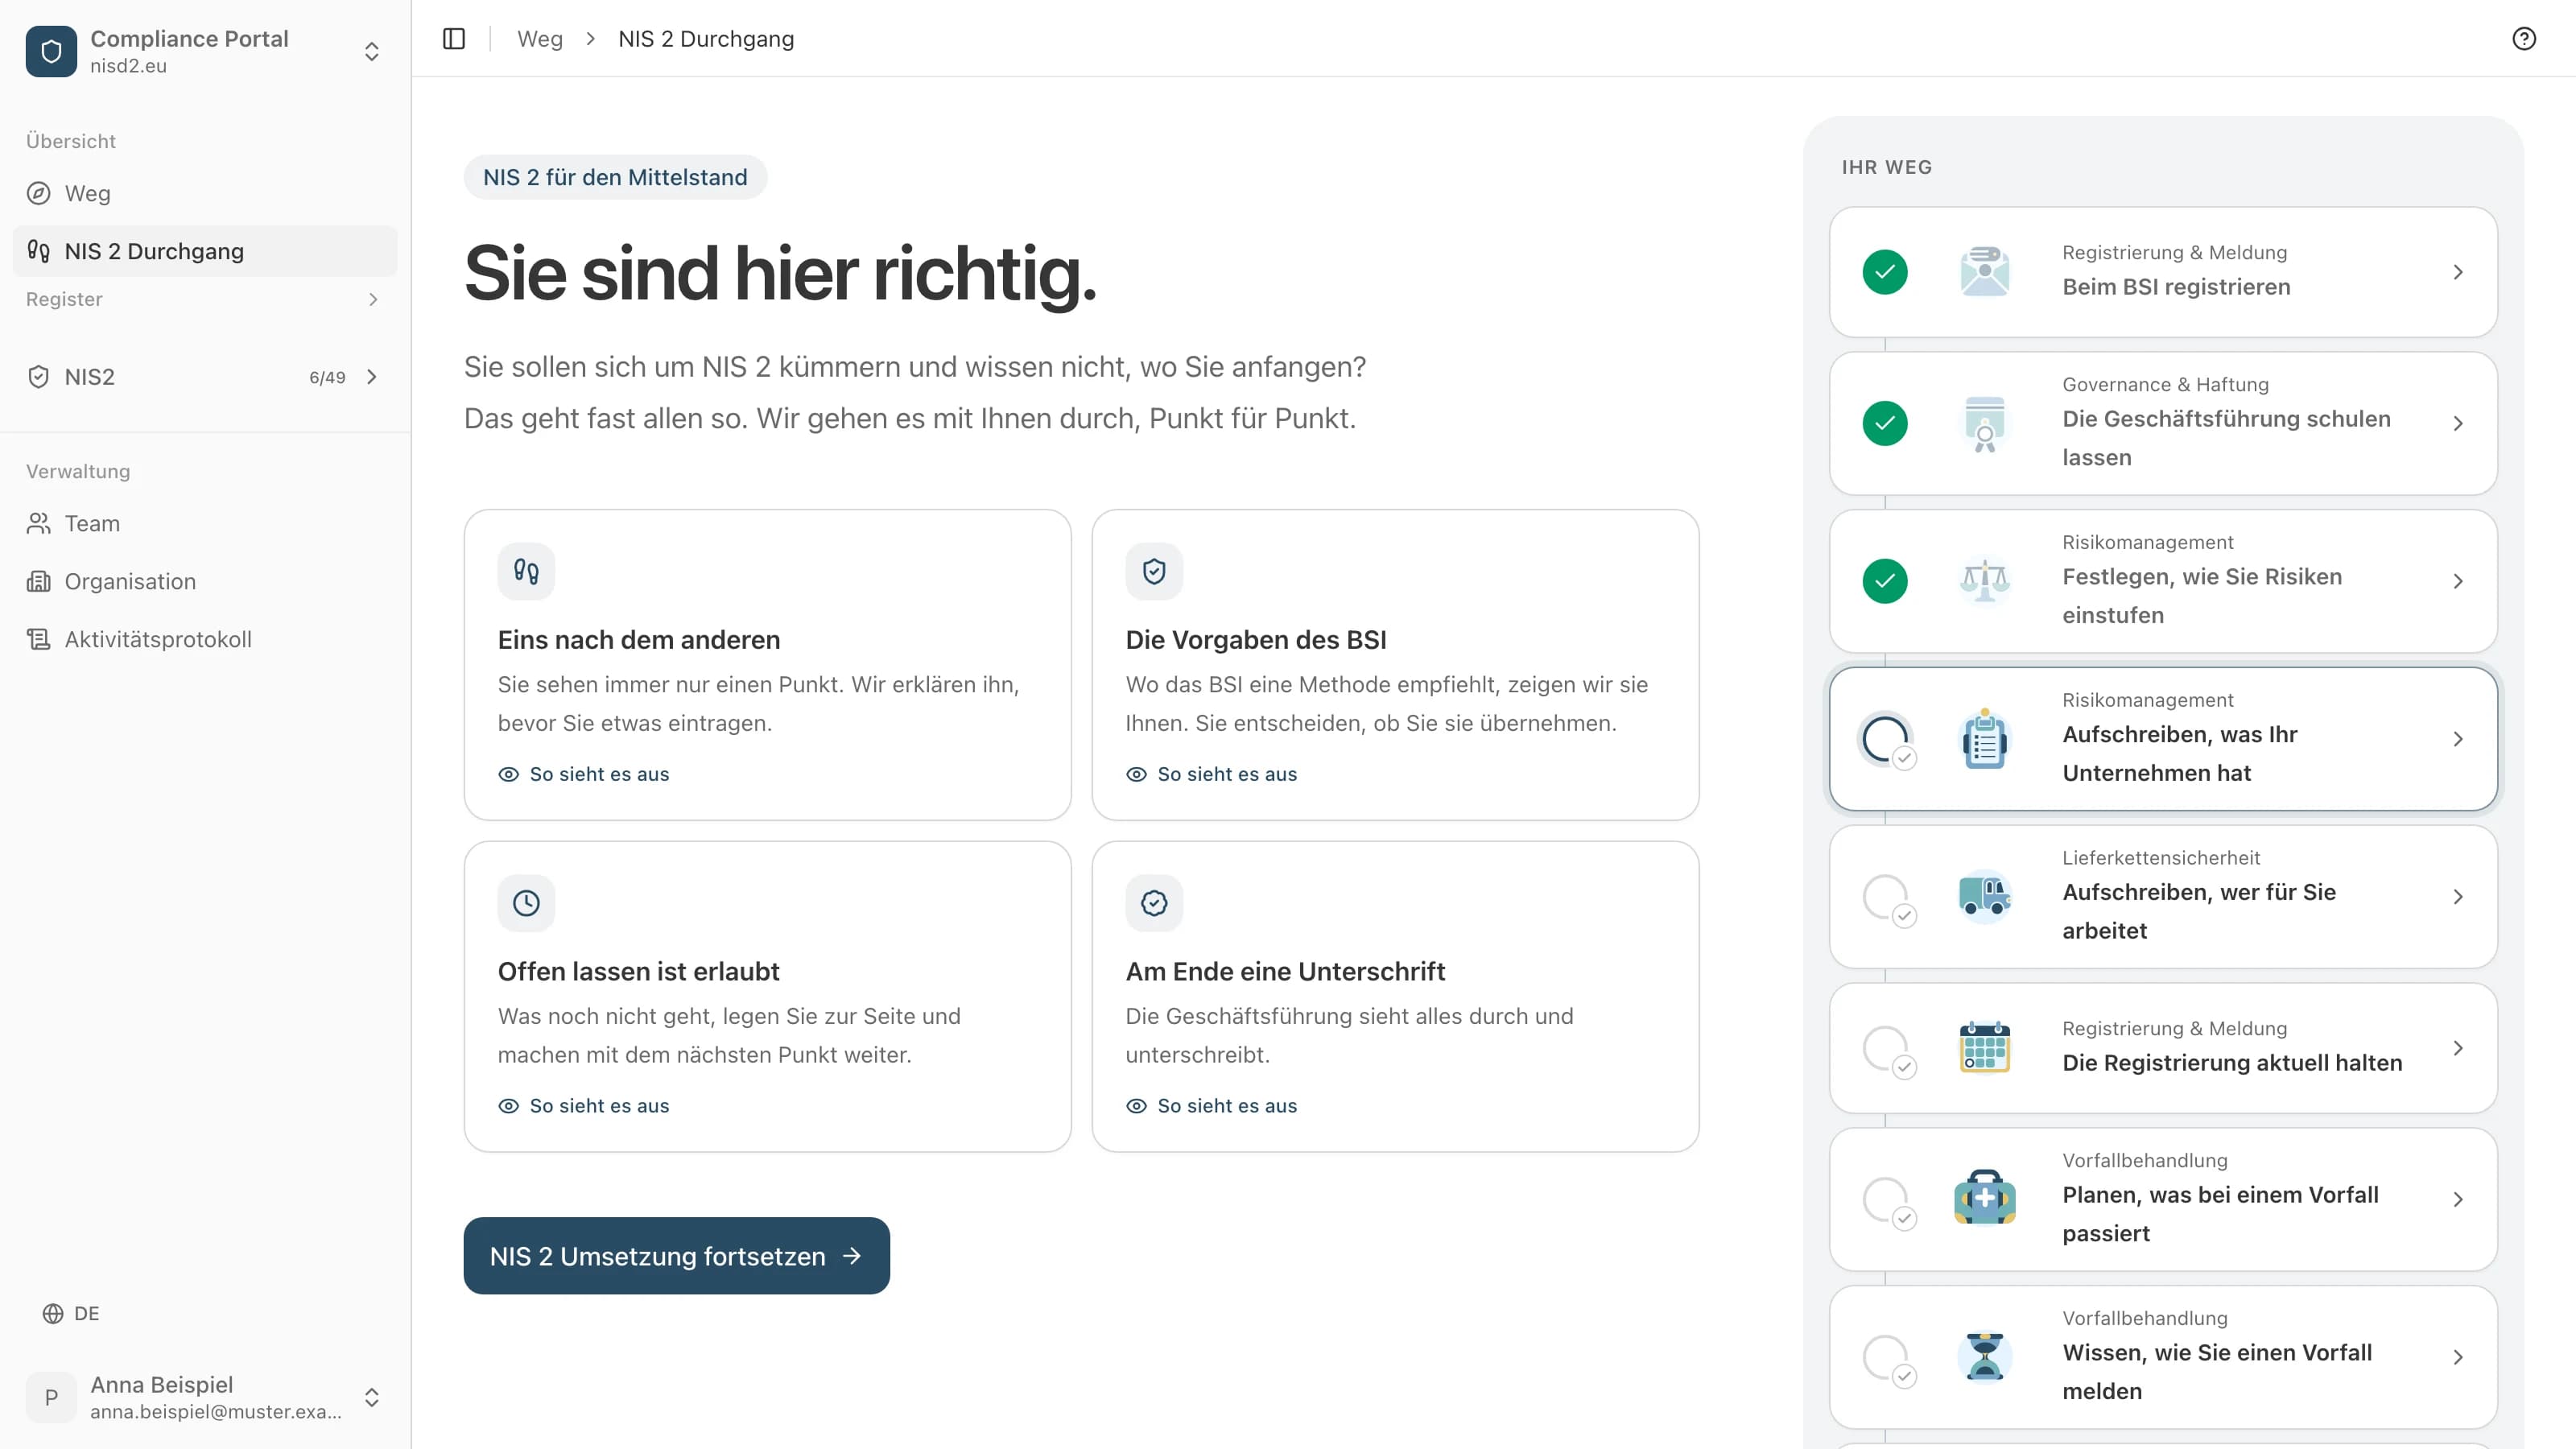
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Zugriffskontrolle & HR-Sicherheit
Das Konzept für Personal, Zugänge und IT schreiben
Wer an was kommt, und was passiert, wenn jemand geht.
Authentifizierung & Kommunikation
Festhalten, wo ein zweiter Faktor schützt
Für jedes Programm auf Ihrer Liste: Passwort allein oder mit zweitem Faktor.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.