Wie Sie das NIS 2 Asset-Inventar aufbauen
Artikel 21(2)(i) NIS 2 nennt das Management von Anlagen, § 30 Abs. 2 Nr. 9 BSIG übernimmt es ins deutsche Recht. CIR Nummer 12.4 legt für die erfassten digitalen Anbieter fest, was das Inventar enthält. BSI 200-2 (8.1.1) erlaubt die Gruppenbildung, so entsteht eine kurze Liste gruppierter Einträge statt einer Zeile pro Gerät.

Die Kurzfassung
NIS 2 nennt das Management von Anlagen in Artikel 21(2)(i) als eine der zehn Mindestmaßnahmen im Risikomanagement; Deutschland übernimmt es in § 30 Abs. 2 Nr. 9 BSIG als Konzept für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen. Für die in Art. 1 genannten digitalen Anbieter konkretisiert die Durchführungsverordnung (EU) 2024/2690 das in Nummer 12.4: ein vollständiges, genaues, aktuelles Inventar der Betriebsabläufe und Dienste und der Systeme und Werte dahinter, in einer Granularität, die den Bedürfnissen der Einrichtung entspricht, regelmäßig überprüft. Felder nennt sie keine.
Die Zahl, die viele abschreckt (200 Server, 600 Notebooks, 40 SaaS-Dienste), schrumpft, sobald man BSI-Standard 200-2 Abschnitt 8.1.1 liest. Objekte gleichen Typs mit ähnlichen Aufgaben, ähnlichen Rahmenbedingungen und gleichem Schutzbedarf werden zu einem Eintrag zusammengefasst. Aus 600 Notebooks wird eine Zeile mit einem Mengenfeld, nicht 600 Zeilen.
Das Ergebnis ist eine kurze Liste gruppierter Einträge statt einer Zeile pro Gerät, über IT, OT, SaaS, Netzwerktechnik und Standorte hinweg. Dieses Register ist die Grundlage, auf die Risikoanalyse, Lieferantenregister, Zugriffskonzept und Notfallplan später zugreifen. Einmal erstellen, regelmäßig prüfen, bei wesentlichen Änderungen aktualisieren.
Artikel 21(2)(i) NIS-2-Richtlinie (EU) 2022/2555
[Die Maßnahmen umfassen zumindest] i) Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen.
Artikel 21(2)(i) nennt Asset-Management als eine der zehn Mindestmaßnahmen, die jede besonders wichtige und wichtige Einrichtung ergreifen muss. Was das Register konkret enthält, sagt die Richtlinie nicht. Für die in Art. 1 CIR genannten digitalen Anbieter liegt diese Ebene eine Stufe tiefer in der Durchführungsverordnung.
Durchführungsverordnung (EU) 2024/2690, Anhang Nummer 12.4 (Inventar der Anlagen und Werte)
12.4.1. Die betreffenden Einrichtungen erstellen und pflegen ein vollständiges, genaues, aktuelles und kohärentes Inventar ihrer Anlagen und Werte. Sie erfassen Änderungen der Einträge im Anlagen- und Werteinventar auf nachvollziehbare Weise. 12.4.2. Die Granularität des Anlagen- und Werteinventars liegt auf einem Niveau, dass den Bedürfnissen der betreffenden Einrichtungen entspricht. Das Inventar umfasst Folgendes: a) die Liste der Betriebsabläufe und Dienste und ihre Beschreibung, b) die Liste der Netz- und Informationssysteme und anderer zugehöriger Anlagen und Werte, die die Abläufe und die Dienste der betreffenden Einrichtungen unterstützen. 12.4.3. Die betreffenden Einrichtungen überprüfen und aktualisieren regelmäßig das Inventar und ihre Anlagen und Werte und dokumentieren den Verlauf der Änderungen.
Die CIR 2024/2690 bindet nur die in ihrem Art. 1 genannten digitalen Anbieter (DNS, TLD, Cloud, Rechenzentren, CDN, MSP, MSSP, Online-Marktplätze, Suchmaschinen, soziale Netzwerke, Vertrauensdienste). Nummer 12.4 verlangt von ihnen ein vollständiges, aktuelles Inventar in passender Granularität, mit Betriebsabläufen, Diensten und den Systemen dahinter, regelmäßig überprüft. Felder und Intervalle nennt sie nicht. Für alle anderen Einrichtungen verlangt § 30 Abs. 2 Nr. 9 BSIG ein Konzept für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen, ohne Form vorzugeben.
§ 30 Abs. 2 Nr. 9 BSIG (Deutschland) und BSI-Standard 200-2 Abschnitt 8.1.1 (empfohlene Methode)
§ 30 Abs. 2 Nr. 9 BSIG: Erstellung von Konzepten für die Sicherheit des Personals, die Zugriffskontrolle und für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen. BSI 200-2, 8.1.1: „Ähnliche Objekte sollten deshalb sinnvoll zu Gruppen zusammengefasst werden.“ Objekte können einer Gruppe zugeordnet werden, wenn sie vom gleichen Typ sind, ähnliche Aufgaben haben, ähnlichen Rahmenbedingungen unterliegen und den gleichen Schutzbedarf aufweisen.
§ 30 Abs. 2 Nr. 9 BSIG übernimmt Artikel 21(2)(i) ins deutsche Recht; laut Gesetzesbegründung umschreibt die „Verwaltung von IKT-Systemen, -Produkten und -Prozessen“ den Fachbegriff des Asset Managements (BT-Drs. 21/1501, S. 148). BSI-Standard 200-2 (Abschnitt 8.1) erklärt, wie die Strukturanalyse abläuft: Objekte gleichen Typs mit ähnlichen Aufgaben, ähnlichen Rahmenbedingungen und gleichem Schutzbedarf werden zu einem Eintrag zusammengefasst. Genau diese Regel macht aus 600 Notebooks eine Registerzeile.
Mit den Prozessen anfangen, nicht mit dem Netzwerkscan
Notieren Sie die Geschäftsprozesse, von denen Ihr Unternehmen abhängt (Auftragseingang, Rechnungsstellung, Lohnabrechnung, Kundenservice, Produktionslinie, Fernwärmesteuerung, Tourenplanung). Pro Prozess die Abhängigkeiten benennen. Das ist die Strukturanalyse aus BSI 200-2. Die Prozesslandkarte entscheidet, welche Anlagen relevant sind und welchen Schutzbedarf sie haben. Ein blanker Netzwerkscan liefert Rauschen, kein Register.
Anlagen pro Prozess erfassen, gruppiert
Pro Prozess die Anlagen aufnehmen: Anwendungen, Datenbanken, Server, Endgeräte, Netzwerktechnik, Cloud- und SaaS-Dienste, OT- und ICS-Komponenten, Standorte. BSI 200-2 Abschnitt 8.1.1 anwenden: 45 baugleiche Bürolaptops sind ein Eintrag mit Mengenfeld, nicht 45 Zeilen. Drei identische SPS an derselben Linie sind ein Eintrag. SaaS gehört dazu, auch wenn es nicht im eigenen Netz läuft. Ergebnis: eine kurze Liste gruppierter Einträge statt einer Zeile pro Gerät.
Pro Eintrag einige Felder ausfüllen
Für jeden Eintrag festhalten, was Sie zur Steuerung brauchen. Die ENISA-Leitlinie schlägt unter anderem vor: eindeutige Kennung (kurze ID wie ERP-01), Beschreibung (was es ist und welchem Prozess es dient), Verantwortliche Person (Name, nicht Abteilung), Klassifizierung (Schutzbedarf in Vertraulichkeit, Integrität, Verfügbarkeit, abgeleitet aus dem Prozess) und Standort (Rechenzentrum, Cloud-Region, Liegenschaft oder der Dienstleister, der hostet). Das sind Vorschläge aus einer beispielhaften Liste, keine gesetzlichen Pflichtfelder.
Gleichartige Anlagen gruppieren, nicht jedes Gerät einzeln
BSI-Standard 200-2 (8.1.1) empfiehlt, ähnliche Objekte zu gruppieren, wenn sie vom gleichen Typ sind, ähnliche Aufgaben und Rahmenbedingungen haben und den gleichen Schutzbedarf aufweisen. Nutzen Sie das. 600 Notebooks im selben MDM-Profil mit demselben Schutzbedarf sind ein Eintrag. Drei baugleiche Pumpen-SPS in der Abwasseranlage sind ein Eintrag. Ein Pool baugleicher VDI-Arbeitsplätze ist ein Eintrag. Das Register soll zeigen, dass Sie Ihre Abhängigkeiten verstehen, keine Auflistung von Asset-Tags.
Abhängigkeiten inventarisieren, nicht nur Gegenstände im Bestand
Verantwortliche und Schutzbedarf ergeben erst Sinn, wenn man weiß, welchem Prozess die Anlage dient. CIR Nummer 12.4.2 Buchst. a nennt zuerst Betriebsabläufe und Dienste, und BSI 200-2 beginnt bei den Geschäftsprozessen. Also zuerst Prozesse abbilden, dann Anlagen. Dasselbe gilt für SaaS: ein Werkzeug, das nicht Ihnen gehört, aber Ihre Rechnungsstellung trägt, gehört ins Inventar, gehostet beim genannten Dienstleister.
BSI: Strukturanalyse plus Gruppenbildung als empfohlene Methode
Die IT-Grundschutz-Methodik in BSI-Standard 200-2 (Abschnitt 8.1) beginnt mit der Strukturanalyse und nutzt die Gruppenbildung (8.1.1), um sie handhabbar zu halten. Sie ist eine empfohlene Methode, keine gesetzliche Vorgabe.
ENISA Technical Implementation Guidance: Abschnitt 12 zum Management von Anlagen
Die ENISA Technical Implementation Guidance zur CIR 2024/2690 behandelt das Management von Anlagen in Abschnitt 12. Für Nummer 12.4 schlägt sie Felder vor (eine beispielhafte Liste, unter anderem eindeutige Kennung, Verantwortliche, Beschreibung, Standort und Klassifizierung). Die ENISA-Mapping-Tabelle (CC BY 4.0, v1.2, August 2025) verknüpft Nummer 12.4 mit ISO/IEC 27001:2022 A.5.9, NIST CSF 2.0 ID.AM und ETSI EN 319 401 Abschnitt 7.3.
Andere Mitgliedstaaten: ISO/IEC 27001:2022 A.5.9 als Ausgangspunkt
CIR Nummer 12.4 gilt in jedem Mitgliedstaat unmittelbar, aber nur für die in Art. 1 CIR genannten digitalen Anbieter; die nationalen Gesetze übernehmen die allgemeine Pflicht aus Art. 21 Abs. 2 Buchst. i in eigenen Worten. Die ENISA verknüpft Nummer 12.4 mit ISO/IEC 27001:2022 A.5.9, ein ISO-Register ist also ein guter Ausgangspunkt; die ENISA betont, dass das Mapping keine Gleichwertigkeit bedeutet.
Wir listen jedes Gerät einzeln, dann ist das Register vollständig.
Nein. BSI 200-2 (8.1.1) empfiehlt die Gruppenbildung ähnlicher Objekte. Ein Register mit 600 Notebook-Zeilen ist schwer lesbar und enthält keine Information, die ein kurzes gruppiertes Register nicht auch trägt.
SaaS ist unsichtbar, weil es nicht in unserem Netz läuft, also lassen wir es weg.
Falsch. CIR Nummer 12.4.2 Buchst. b erfasst die Netz- und Informationssysteme und anderen zugehörigen Anlagen und Werte, die Ihre Abläufe und Dienste unterstützen, und ein SaaS-Dienst, von dem Ihre Rechnungsstellung abhängt, gehört dazu. Erfassen Sie ihn als einen Eintrag mit Dienstleister und Region als Standort (etwa Salesforce, eu-west) und führen Sie den Dienstleister zusätzlich in Ihrer Lieferantenliste.
Wir bauen das Register aus dem Netzwerkscan und tragen die Verantwortlichen später nach.
Können Sie machen, dann bleibt das Feld Verantwortliche leer und der Schutzbedarf wird geraten. CIR Nummer 12.4.2 Buchst. a beginnt das Inventar mit der Liste der Betriebsabläufe und Dienste, und BSI 200-2 beginnt die Strukturanalyse mit den Geschäftsprozessen (8.1.2). Ohne diesen Schritt zeigt kein Prozess auf einen Eintrag, also kann niemand sagen, wem er gehört und wie viel Schutz er braucht.
Erfundenes Beispiel, kein reales Unternehmen. Ein Maschinenbauunternehmen mit 60 Beschäftigten bildet elf Geschäftsprozesse ab (Auftragseingang, Konstruktion, Einkauf, Produktionslinie A, Produktionslinie B, Qualität, Versand, Rechnungsstellung, Lohnabrechnung, Kundenservice, Fernwartung im After-Sales). Der Asset-Durchgang ergibt zwölf gruppierte Einträge: ERP (eins), CAD und PLM (eins), MES in der Fertigung (eins), Datei- und Druckserver (eins, drei baugleiche Maschinen), die 50-Notebook-Flotte unter einem MDM-Profil (eins), zwei gruppierte CNC-Steuerungsfamilien (zwei), zentrale Netzwerktechnik (eins), Microsoft 365 (eins), Kundenservice-SaaS (eins), After-Sales-VPN-Appliance (eins), Standort (eins). Zwölf Einträge über IT und OT, jeweils mit Verantwortlicher, Schutzbedarf und bekanntem Standort.
Dieselben zwölf Einträge bilden das Rückgrat von Risikoregister, Lieferantenregister, Zugriffskonzept, BCM und Notfallhandbuch. Ein CMDB-Projekt braucht es dafür nicht: CIR Nummer 12.4 nennt keine Felder, und BSI 200-2 (8.1.1) erlaubt die Gruppierung.
- Richtlinie (EU) 2022/2555 (NIS 2), Artikel 21(2)(i): Mindestmaßnahmen im Risikomanagement umfassen Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen.
- Durchführungsverordnung (EU) 2024/2690 vom 17. Oktober 2024, Anhang Nummer 12.4 (Inventar der Anlagen und Werte): vollständiges, genaues, aktuelles und kohärentes Inventar in passender Granularität, mit der Liste der Betriebsabläufe und Dienste und der unterstützenden Systeme, regelmäßig überprüft. Bindet die in Art. 1 CIR genannten Einrichtungsarten.
- BSIG (Deutschland), §30 (Risikomanagementmaßnahmen) Abs. 2 Nr. 9, Umsetzung von Artikel 21(2)(i) NIS 2; Gesetzesbegründung BT-Drs. 21/1501, S. 148 (Asset Management).
- BSI-Standard 200-2 (IT-Grundschutz-Methodik), Abschnitt 8.1.1 (Komplexitätsreduktion durch Gruppenbildung): ähnliche Objekte werden gruppiert, wenn sie vom gleichen Typ sind, ähnliche Aufgaben haben, ähnlichen Rahmenbedingungen unterliegen und den gleichen Schutzbedarf aufweisen.
- ISO/IEC 27001:2022 Anhang A.5.9 (Inventory of information and other associated assets), in der ENISA-Mapping-Tabelle (v1.2, August 2025) mit CIR Nummer 12.4 verknüpft; die ENISA betont, dass das Mapping keine Gleichwertigkeit bedeutet.
In der Praxis
Wo das im Durchgang vorkommt
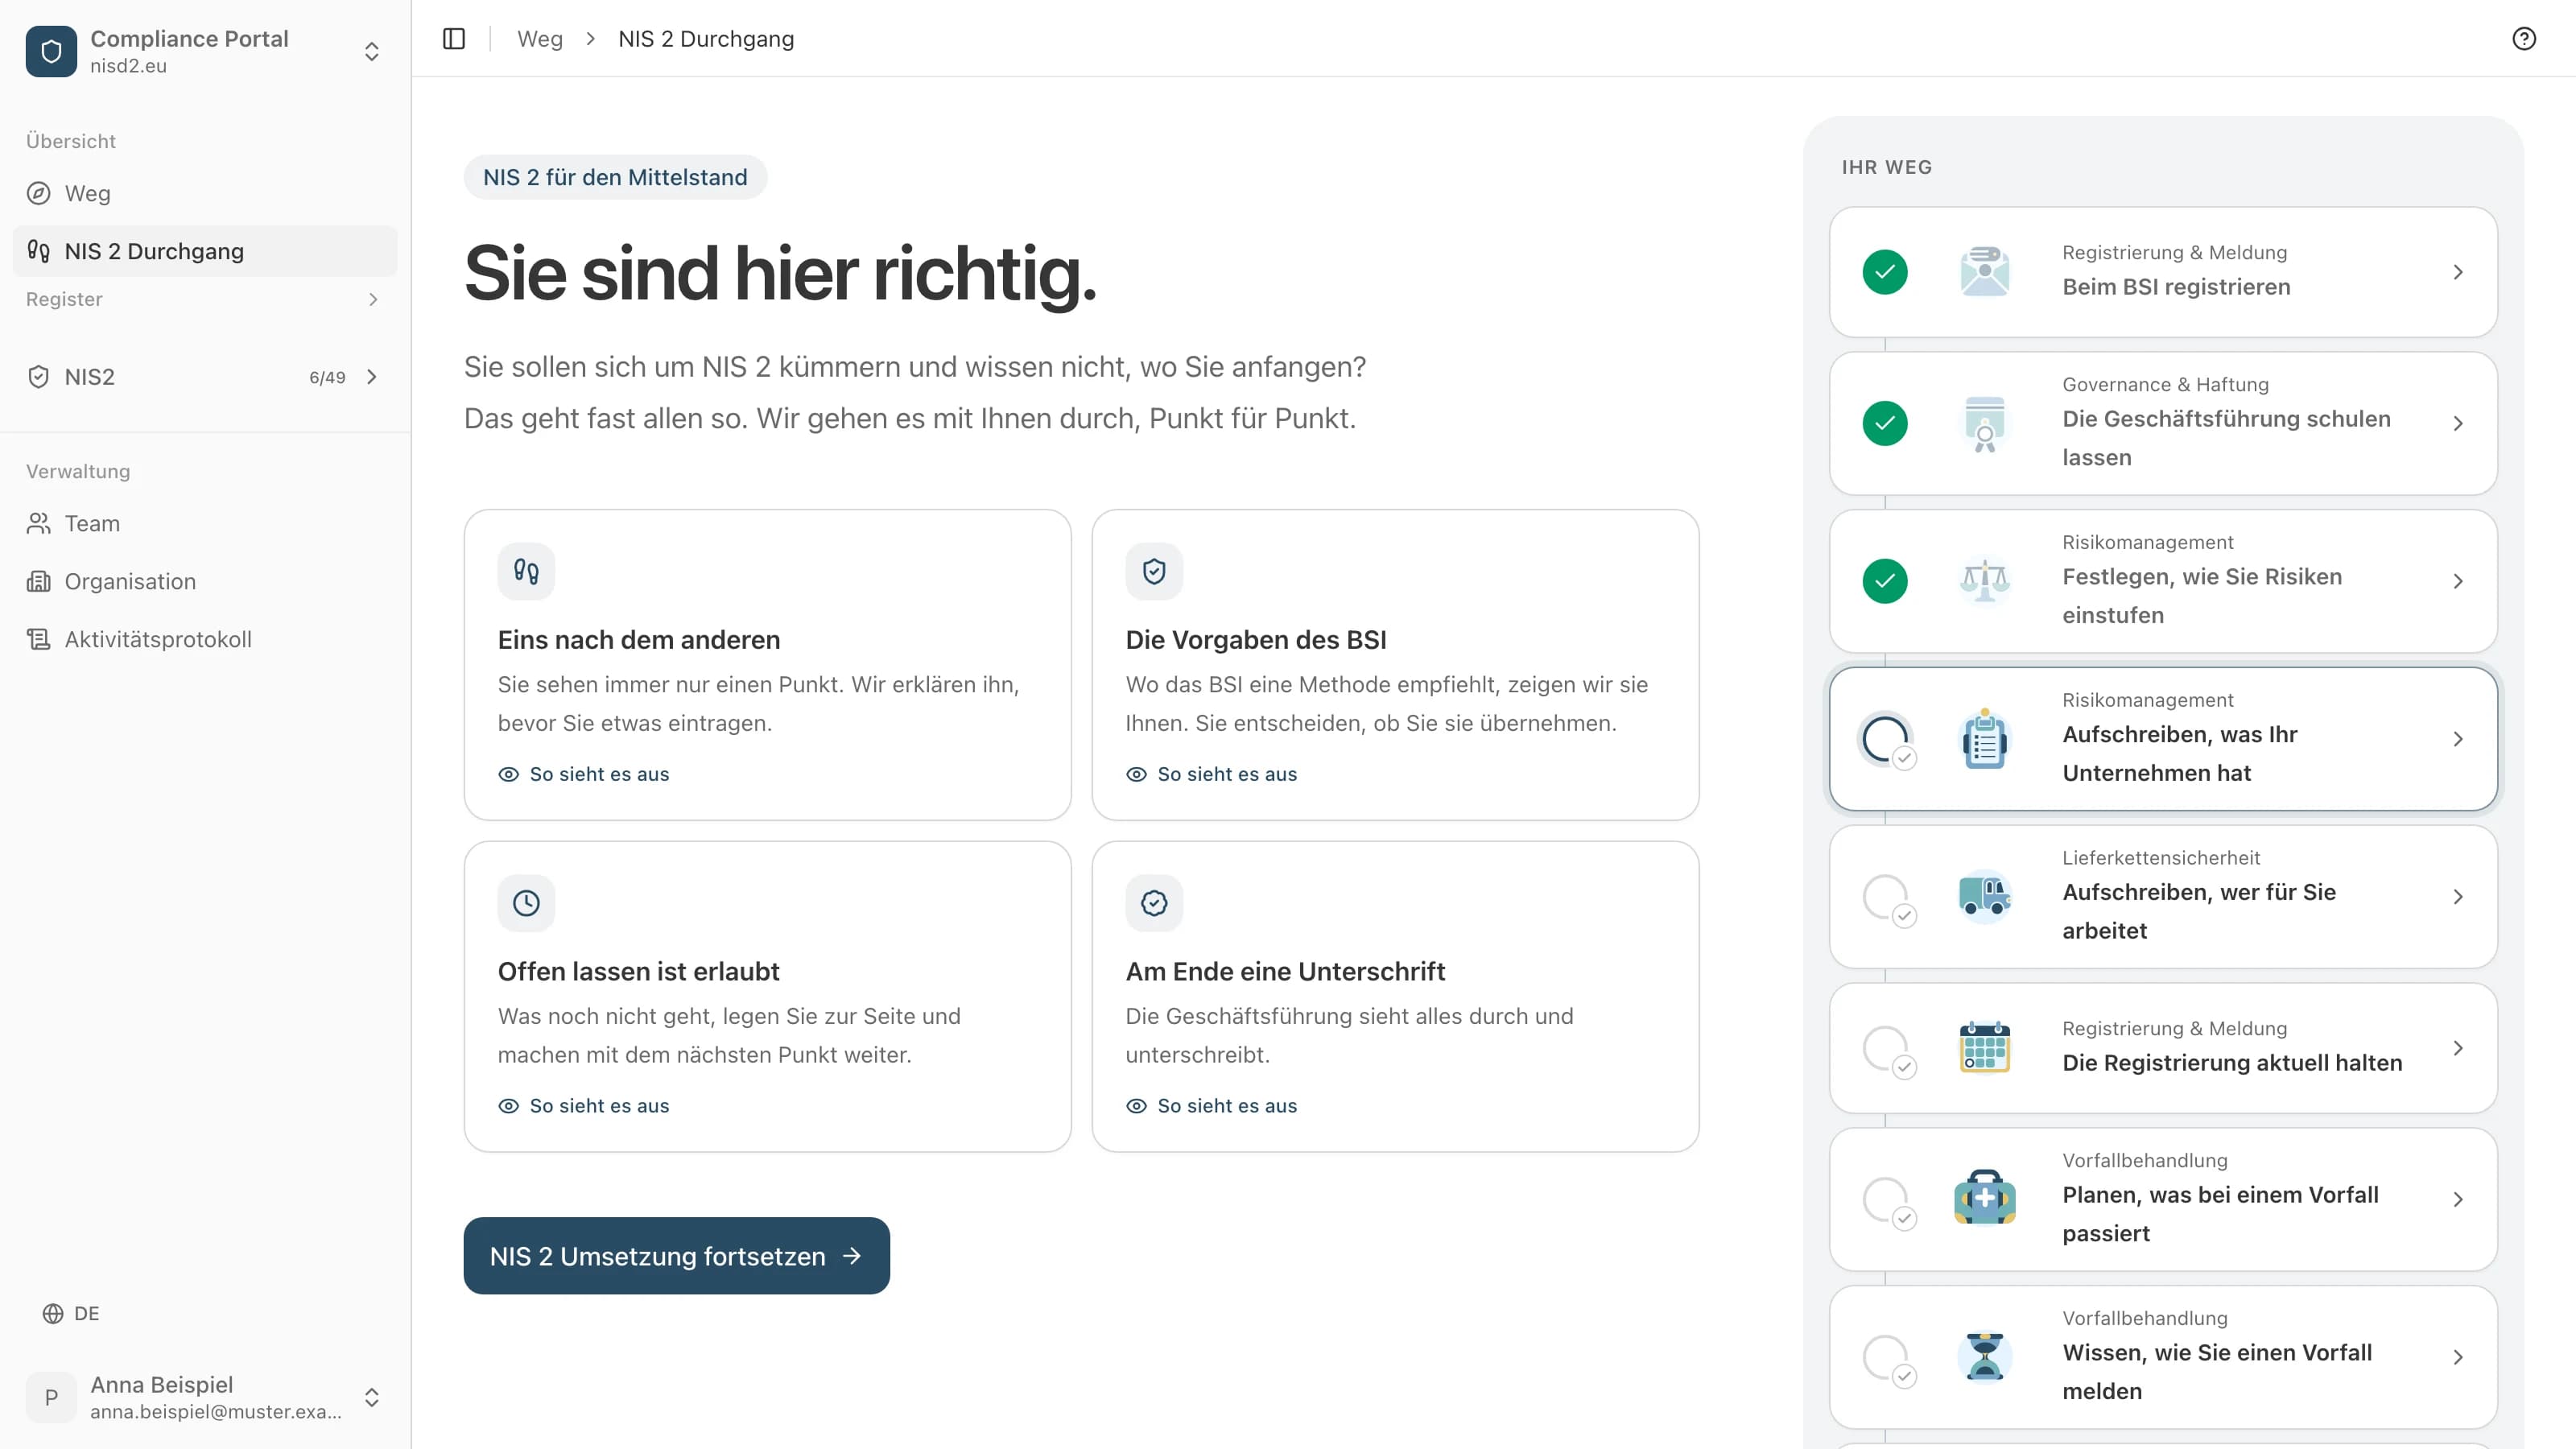
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Risikomanagement
Aufschreiben, was Ihr Unternehmen hat
Eine Liste der Abläufe, Programme und Geräte, mit denen Sie arbeiten.
Risikomanagement
Risiken bewerten
Jedes Programm, jedes Gerät und jeden Lieferanten mit der Matrix einstufen.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.