Wie Sie einen NIS 2 Vorfall in 24 Stunden melden
Artikel 23 NIS 2 setzt EU-weit eine Meldekaskade: Frühwarnung nach 24 Stunden, Meldung nach 72 Stunden, Zwischenbericht auf Anfrage, Abschlussbericht binnen eines Monats. Die Uhr läuft ab Kenntnisnahme, nicht ab Eintritt.

Die kurze Version
Tritt ein erheblicher Sicherheitsvorfall ein, schulden Sie Ihrem nationalen CSIRT (in Deutschland: dem BSI) vier Berichte in festgelegter Reihenfolge. Der erste ist 24 Stunden nach Kenntnisnahme fällig. Auslöser ist die Kenntnisnahme, nicht der Eintritt. In dem Moment, in dem jemand bei Ihnen sagen kann, dass es mehr ist als eine Störung, läuft die Uhr.
Artikel 23(4) NIS 2 nennt alle vier Stufen. Für die in ihrem Art. 1 genannten digitalen Anbieter legt die Durchführungsverordnung (EU) 2024/2690 die Kriterien für einen erheblichen Sicherheitsvorfall fest (Artikel 3 bis 14). §32 BSIG und das BSI Meldeportal sind der deutsche Meldeweg dafür.
Diese Seite läuft erst die EU-Ebene durch, dann die deutsche Operationalisierung. Die Kaskade ist EU-weit dieselbe. Das Portal und die zuständige Stelle wechseln von Land zu Land.
Artikel 23(4) NIS-2-Richtlinie (2022/2555)
Die Mitgliedstaaten stellen sicher, dass die betreffenden Einrichtungen dem CSIRT oder gegebenenfalls der zuständigen Behörde übermitteln: a) unverzüglich, in jedem Fall innerhalb von 24 Stunden, nachdem sie Kenntnis von dem erheblichen Sicherheitsvorfall erlangt haben, eine Frühwarnung; b) unverzüglich, in jedem Fall innerhalb von 72 Stunden, nachdem sie Kenntnis von dem erheblichen Sicherheitsvorfall erlangt haben, eine Meldung des Sicherheitsvorfalls; c) auf Anfrage eines CSIRT oder gegebenenfalls der zuständigen Behörde einen Zwischenbericht über einschlägige Statusaktualisierungen; d) einen Abschlussbericht spätestens einen Monat nach Übermittlung der Meldung des Sicherheitsvorfalls nach Buchstabe b.
Vier Stufen, eine Kaskade. Der Wortlaut bindet jeden Mitgliedstaat. Der Ankerpunkt der Uhr ist auf jeder Stufe derselbe: ab Kenntnisnahme, nicht ab dem Moment, in dem der Vorfall begonnen hat.
CIR (EU) 2024/2690, Art. 3(1)
Ein Sicherheitsvorfall gilt in Bezug auf die betreffenden Einrichtungen als erheblich im Sinne von Artikel 23 Absatz 3 der Richtlinie (EU) 2022/2555, wenn eines oder mehrere der folgenden Kriterien erfüllt sind: […] e) es hat einen erfolgreichen, mutmaßlich böswilligen und unbefugten Zugriff auf Netz- und Informationssysteme gegeben, der geeignet ist, schwerwiegende Betriebsstörungen zu verursachen;
Gilt nur für die in Art. 1 CIR genannten digitalen Anbieter (DNS, TLD-Namenregister, Cloud, Rechenzentren, CDN, MSP, MSSP, Online-Marktplätze, Suchmaschinen, soziale Netzwerke, Vertrauensdienste). Weitere Kriterien sind etwa ein direkter finanzieller Verlust über 500 000 EUR oder 5 % des Jahresumsatzes, je nachdem, welcher Wert niedriger ist (Buchstabe a). Artikel 5 bis 14 ergänzen Schwellen je Dienst, zum Beispiel ein Cloud-Dienst, der länger als 30 Minuten vollständig ausfällt (Artikel 7). Ist ein Kriterium erfüllt, ist die Schwellenfrage geschlossen und die Meldung beginnt. Für alle anderen Einrichtungen gilt der Test aus Artikel 23 Absatz 3 NIS 2.
§32 BSIG (Deutschland)
Wesentliche und wichtige Einrichtungen melden erhebliche Sicherheitsvorfälle dem Bundesamt unverzüglich, spätestens innerhalb der in Artikel 23 Absatz 4 der Richtlinie (EU) 2022/2555 genannten Fristen.
Deutschland übernimmt die Kaskade der Richtlinie und verweist auf das BSI Meldeportal als operativen Kanal. §32 BSIG ist der deutsche Anker. Artikel 23(4) NIS 2 ist die materielle Regel, auf die der deutsche Text verweist.
Frühwarnung
Innerhalb von 24 Stunden ab Kenntnisnahme reichen Sie die Frühwarnung über das BSI Meldeportal ein. Sie benennen die Einrichtung, signalisieren, ob Sie eine böswillige Handlung vermuten, und kennzeichnen, ob grenzüberschreitende Auswirkungen möglich sind. Sie brauchen weder Ursache noch Umfang noch Zuordnung. Es geht darum, das CSIRT zu alarmieren und die Koordination anzustoßen.
Meldung des Sicherheitsvorfalls
Innerhalb von 72 Stunden ab Kenntnisnahme reichen Sie die Meldung ein. Aktualisieren Sie das, was Sie nach 24 Stunden gesagt haben. Ergänzen Sie eine erste Bewertung von Schwere und Auswirkung. Tragen Sie Indicators of Compromise ein, sofern vorhanden. Das ist der erste Punkt, an dem von Ihnen erwartet wird, den Vorfall zu charakterisieren, nicht nur zu melden. Beste Einschätzung auf Teilwissen schlägt Schweigen.
Abschlussbericht (und Zwischenbericht auf Anfrage)
Zwischen 72-Stunden-Marke und Abschlussbericht kann das CSIRT oder die zuständige Behörde jederzeit einen Zwischenbericht über einschlägige Statusaktualisierungen anfordern. Der Abschlussbericht selbst ist spätestens einen Monat nach der 72-Stunden-Meldung fällig. Er enthält die bestätigte Beschreibung des Vorfalls, die Ursachenanalyse, die ergriffenen Behandlungsmaßnahmen und etwaige grenzüberschreitende Auswirkungen. Läuft der Vorfall nach einem Monat noch, reichen Sie einen Fortschrittsbericht ein und den Abschluss, wenn der Vorfall geschlossen ist.
Schnelligkeit vor Vollständigkeit, Kenntnisnahme vor Eintritt
Das BSI sagt es klar: „Schnelligkeit vor Vollständigkeit“. Reichen Sie ein, was Sie jetzt wissen. Aktualisieren Sie später. Die Uhr läuft ab dem Moment, in dem jemand mit Verantwortung sagen kann, dass es mehr ist als eine normale Störung, nicht ab dem Moment, in dem der Angriff tatsächlich begann. Ein später, vollständiger Bericht ist Nichteinhaltung. Ein schneller, partieller Bericht ist Einhaltung.
Meldewege laufen parallel
Sind personenbezogene Daten betroffen, läuft Artikel 33 DSGVO mit eigener 72-Stunden-Frist gegenüber der Datenschutzaufsicht (in Deutschland: BfDI oder die zuständige Landesdatenschutzbehörde). Diese Uhr ist unabhängig von der NIS-2-Kaskade. Beide können gleichzeitig geschuldet sein. Eine Meldung erfüllt die andere nicht. Dasselbe gilt für sektorale Aufsichtsbehörden, wo sie existieren.
BSI Meldeportal nach §32 BSIG
Sie melden über das BSI Meldeportal unter meldeportal.bsi.bund.de. Das Portal führt durch die vier Stufen und führt die Fristen. Das BSI veröffentlicht seine Leitlinie unter der Überschrift „Schnelligkeit vor Vollständigkeit“: nicht auf forensische Gewissheit warten. Senden, was vorliegt. Das Portal erlaubt, denselben Fall über die Kaskade fortzuschreiben.
Artikel 33 DSGVO: läuft parallel
Sind personenbezogene Daten betroffen, schulden Sie zusätzlich eine Meldung nach Artikel 33 DSGVO binnen 72 Stunden ab Kenntnisnahme. Die geht an die Datenschutzaufsicht, nicht ans BSI. Die 72-Stunden-Frist ist dieselbe Zahl, aber eine andere Uhr und ein anderer Adressat. Eine Meldung über das BSI Meldeportal stoppt die DSGVO-Uhr nicht. Beide nachhalten.
ENISA-Koordination und sektorale Aufsichtsbehörden
Artikel 23(6) NIS 2 erlaubt der zuständigen Behörde und dem CSIRT, den Bericht mit Behörden anderer Mitgliedstaaten zu teilen, wenn grenzüberschreitende Auswirkungen möglich sind, sowie mit ENISA. Wer grenzüberschreitend tätig ist, kann mit Koordination rechnen, nicht mit doppelter Meldung. Wo eine sektorale Aufsicht besteht (Finanz unter DORA, Telekommunikation unter TKG), erfolgt die Meldung nach dem jeweiligen Rechtsakt statt oder neben NIS 2, wie es das einschlägige Gesetz vorgibt.
Wir melden, sobald wir wissen, was wirklich passiert ist.
Wenn Sie wissen, was wirklich passiert ist, ist das 24-Stunden-Fenster geschlossen und das 72-Stunden-Fenster schließt gerade. Artikel 23(4)(a) verlangt nach 24 Stunden keine Ursachenanalyse. Er verlangt die Frühwarnung. Die Ursache gehört in den Abschlussbericht, einen Monat später. Auf Gewissheit zu warten ist die häufigste Art, die erste Frist zu reißen.
Solange wir die Erheblichkeit nicht bestätigt haben, melden wir nicht.
Erheblichkeit vorab zu bestätigen ist nicht der Maßstab. Für die digitalen Anbieter der CIR legt Artikel 3 CIR Kriterien fest, mit deren Erfüllung ein Vorfall erheblich ist. Die Frühwarnung nach 24 Stunden ist genau für die Lage gebaut, in der Sie noch nicht sicher sind. Wer die 24-Stunden-Stufe überspringt, hat eine Frist gerissen, die er nicht zurückholen kann, selbst wenn sich später herausstellt, dass der Vorfall doch nicht erheblich war.
Wir haben die Meldung gesendet, fertig.
Die 72-Stunden-Meldung ist eine von vier Stufen, nicht die letzte. Der Zwischenbericht kann jederzeit angefordert werden. Der Abschlussbericht ist einen Monat nach der 72-Stunden-Meldung fällig. Die meisten Bußgelder in der ersten Vollzugswelle treffen den fehlenden Abschlussbericht, nicht die Frühwarnung.
Dienstag 07:42 fällt einer SOC-Analystin im Stadtwerk auf, dass die Abrechnungsanwendung nicht erreichbar ist und auf drei Dateifreigaben Ransom Notes liegen. Um 08:10 bestätigt der IT-Leiter Verschlüsselung auf einer Abrechnungsdatenbank. Das ist der Zeitstempel der Kenntnisnahme. Die 24-Stunden-Uhr startet um 08:10 Dienstag, die 72-Stunden-Uhr startet um 08:10 Dienstag, die Monatsfrist für den Abschlussbericht startet in dem Moment, in dem die 72-Stunden-Meldung eingereicht wird.
Dienstag 14:00 reicht die Einrichtung über das BSI Meldeportal die Frühwarnung ein: Ransomware vermutet, böswillige Handlung ja, grenzüberschreitende Auswirkung unklar (achtzehn Stunden vor Fristablauf). Freitag 06:00 reicht die Einrichtung die 72-Stunden-Meldung ein, mit erster Schwerebewertung und Indicators of Compromise aus den EDR-Logs. An Tag 18 fordert das BSI einen Zwischenbericht zum Wiederherstellungsstand an, die Einrichtung reicht ein. An Tag 29 reicht die Einrichtung den Abschlussbericht ein, mit bestätigter Ursache, ergriffenen Behandlungsmaßnahmen und Lessons-Learned. Vier Berichte, ein Uhrenanker: 08:10 Dienstag.
- Richtlinie (EU) 2022/2555 (NIS 2), Artikel 23(3), 23(4), 23(6): eur-lex.europa.eu/eli/dir/2022/2555/oj
- Durchführungsverordnung (EU) 2024/2690, Artikel 3 und 5 bis 14: eur-lex.europa.eu/eli/reg_impl/2024/2690/oj
- BSI-Gesetz (BSIG), §32 in der Fassung des NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetzes
- BSI Meldeportal: meldeportal.bsi.bund.de
- BSI Infopakete „NIS 2 Pflichten“ zur Meldepflicht: bsi.bund.de/dok/nis-2-infopakete
- Verordnung (EU) 2016/679 (DSGVO), Artikel 33: eur-lex.europa.eu/eli/reg/2016/679/oj
In der Praxis
Wo das im Durchgang vorkommt
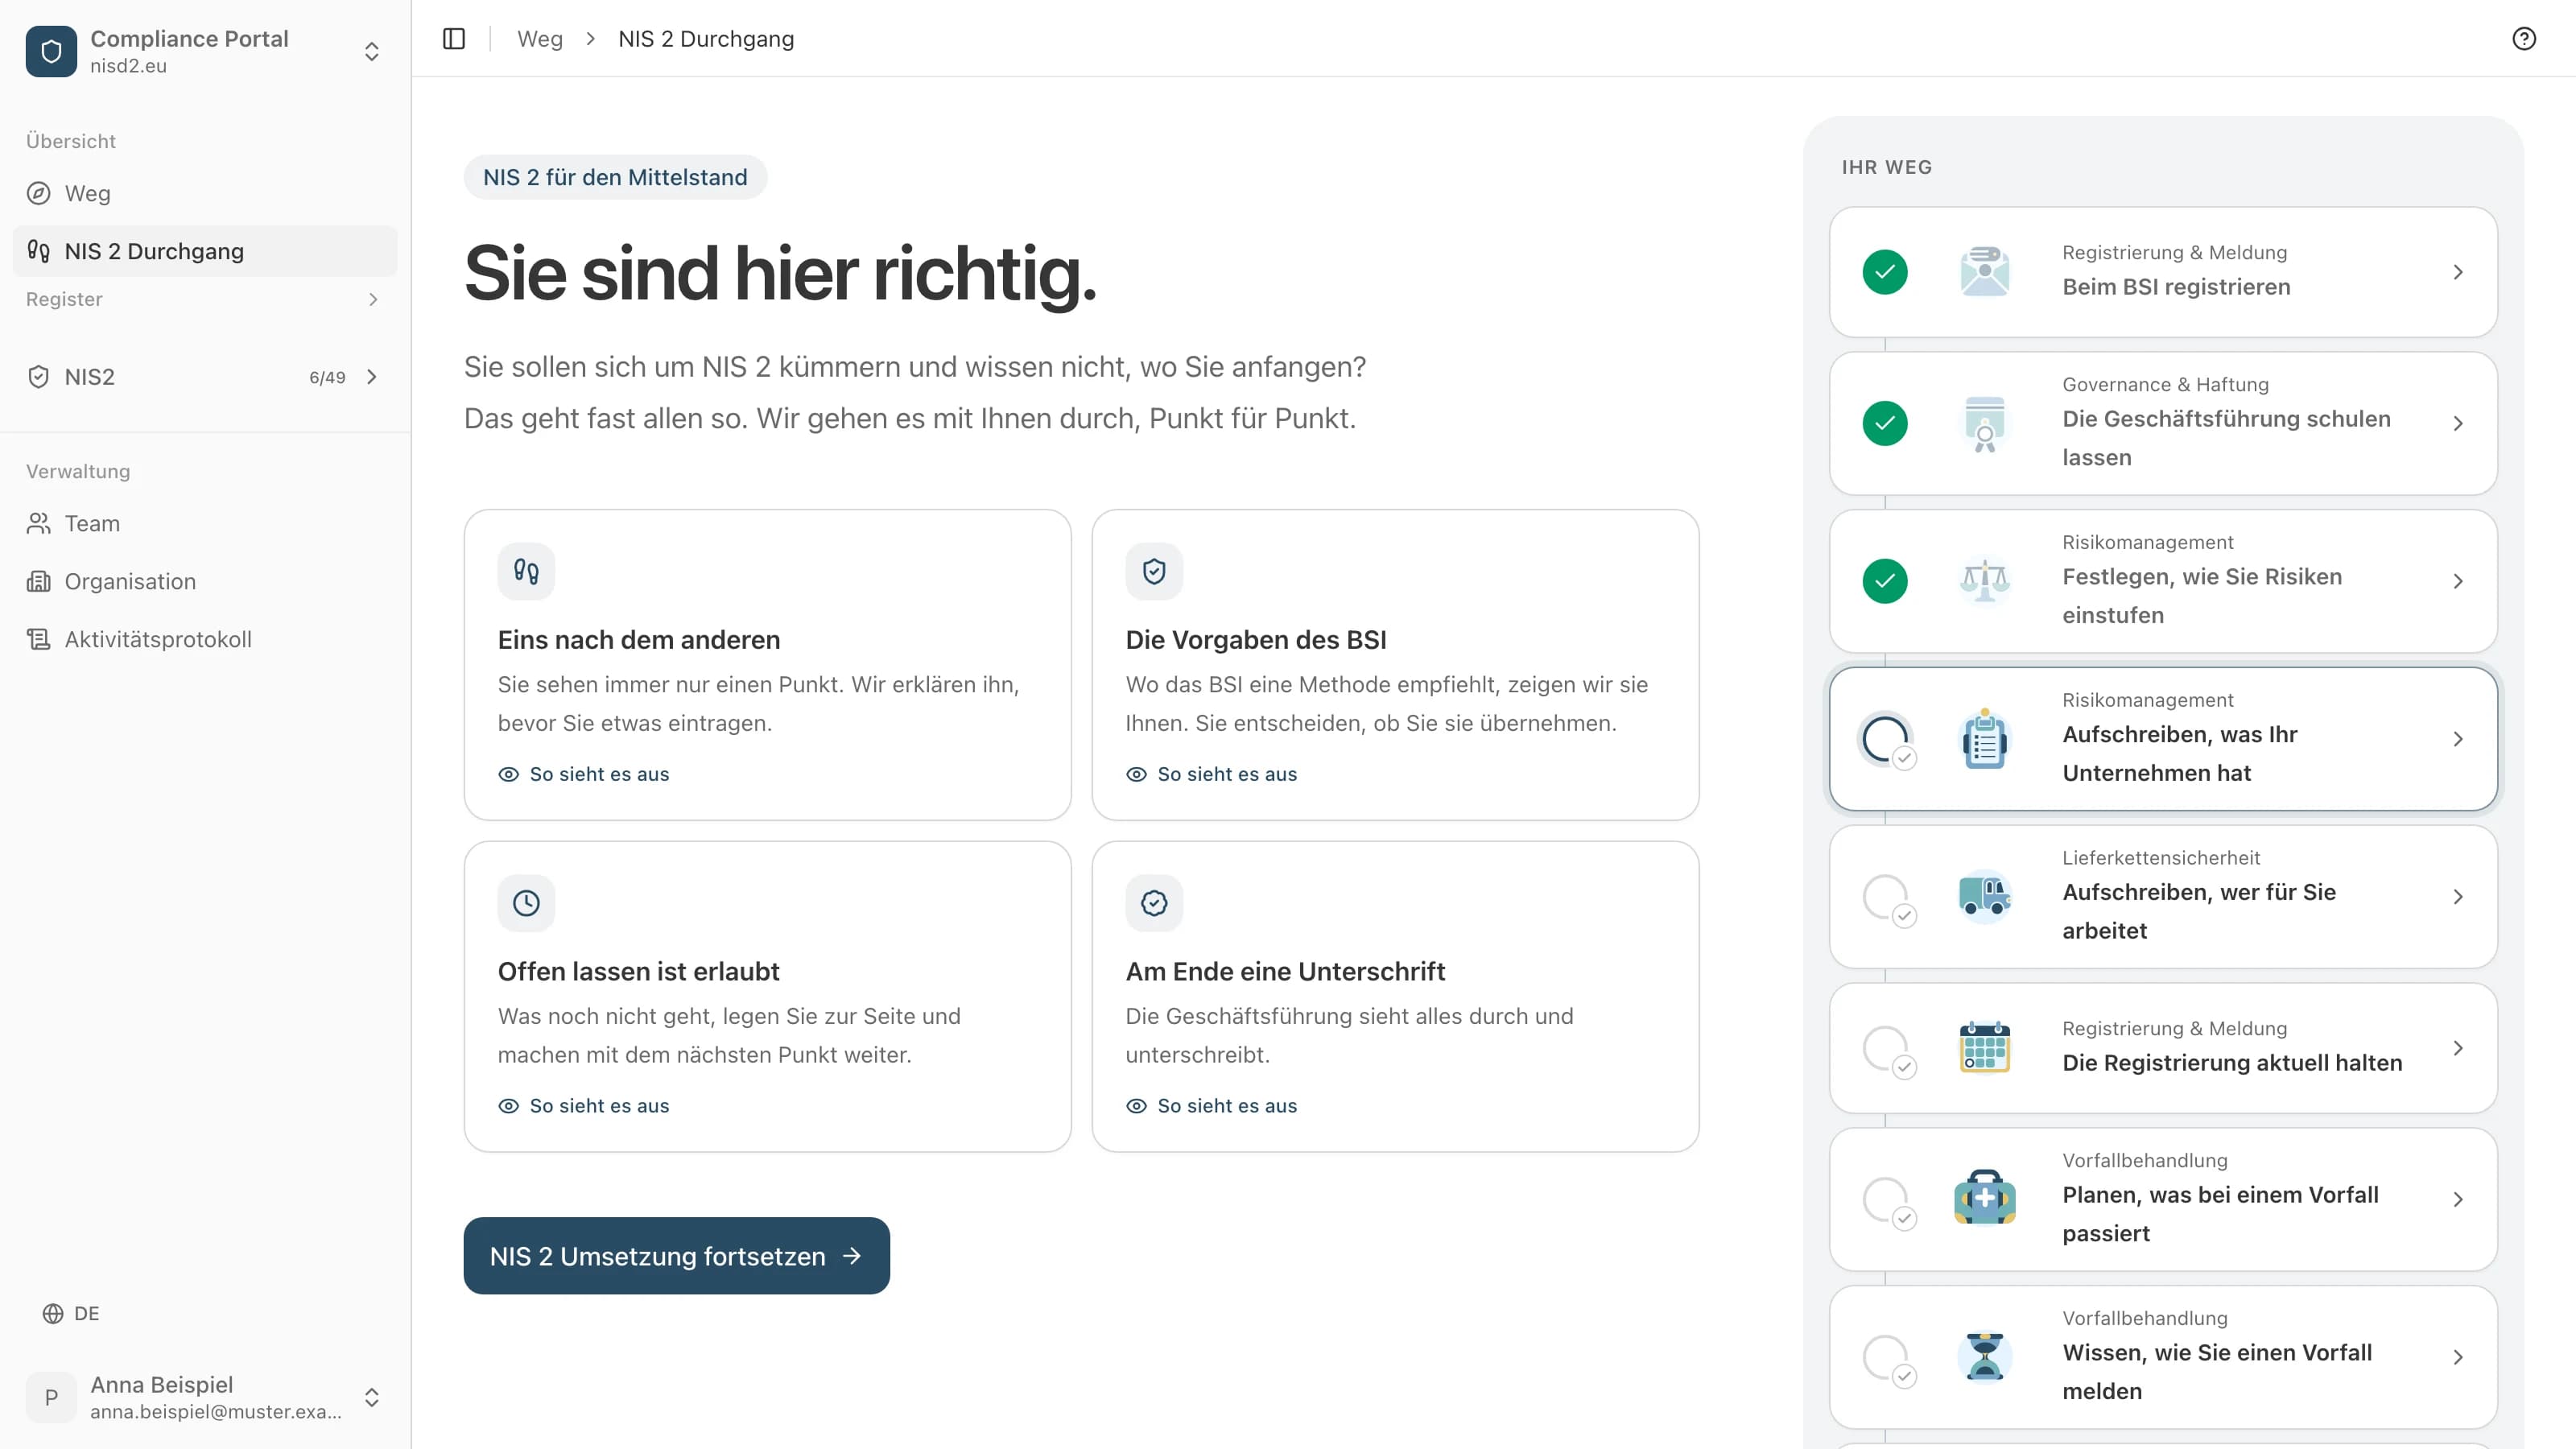
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Vorfallbehandlung
Wissen, wie Sie einen Vorfall melden
Drei Meldungen an das BSI, mit festen Fristen.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.