NIS2-Roadmap für Geschäftsführer
Sieben Schritte, in der Reihenfolge, in der sie anfallen. Zu jedem steht, was zu tun ist, wer es tut und welche Vorschrift es verlangt, und wie derselbe Schritt im geführten Durchgang von nisd2.eu aussieht.

Prüfen, ob NIS 2 für Sie gilt
Ob Ihr Unternehmen als besonders wichtige oder wichtige Einrichtung gilt, hängt von Sektor, Beschäftigtenzahl und Umsatz ab. In Deutschland führt die Betroffenheitsprüfung des BSI durch die Fragen. Ihr Ergebnis ist nach Angabe des BSI nicht rechtlich bindend; im Zweifel klärt eine rechtliche Prüfung des Einzelfalls.
- Rechtsgrundlage
- Art. 2, 3 NIS2 · § 28 BSIG (DE)
- Wer
- Geschäftsleitung oder eine beauftragte Person
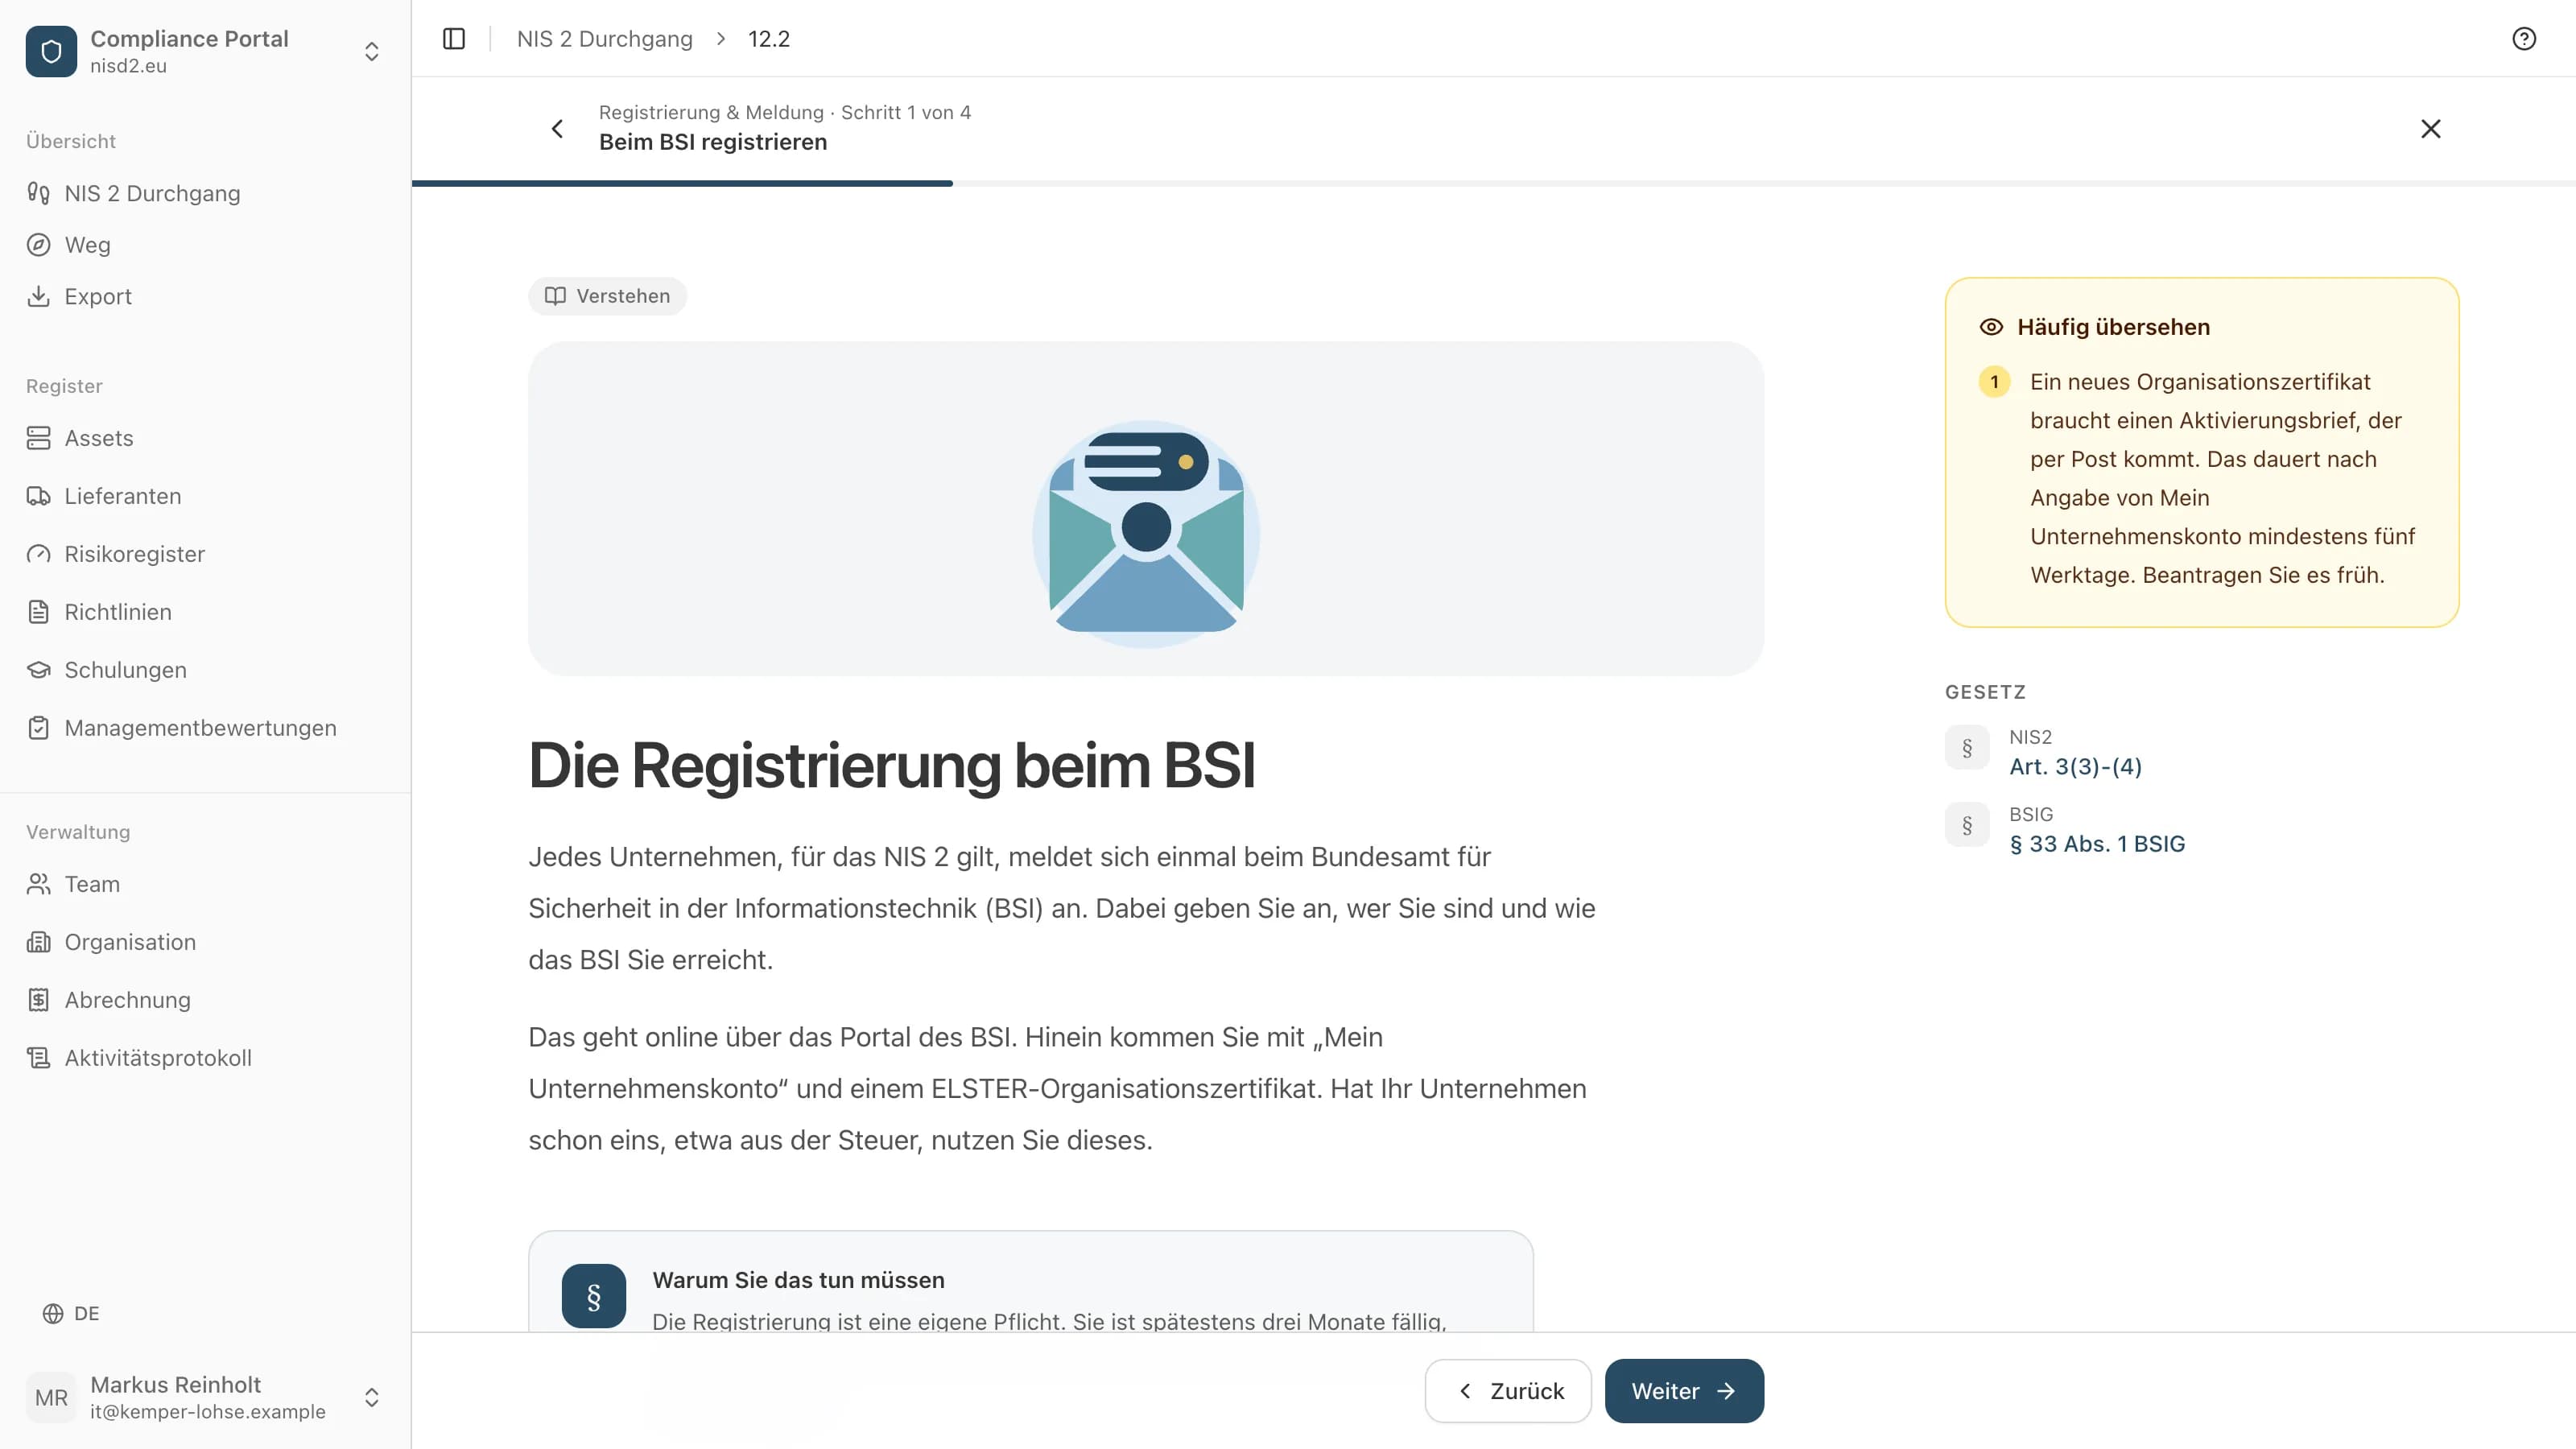
Bei Ihrer Behörde registrieren
Spätestens drei Monate, nachdem Ihr Unternehmen als Einrichtung gilt, melden Sie es beim BSI an, über das BSI-Portal mit Ihrem Unternehmenskonto. Ein vorhandenes ELSTER-Organisationszertifikat, etwa aus der Steuer, lässt sich weiterverwenden; ein neues kommt per Aktivierungsbrief, laut BSI regelmäßig nach mindestens fünf Werktagen. Haben Sie Niederlassungen in weiteren EU-Staaten, registrieren Sie sich auch dort.
- Rechtsgrundlage
- Art. 3 Abs. 4 NIS2 · § 33 BSIG (DE)
- Wer
- Wer das Unternehmenskonto (ELSTER) führt
Die Geschäftsleitung schulen
Die Geschäftsleitung muss regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagementpraktiken in der Informationssicherheit erkennen und bewerten zu können. Eine Frist nennt das Gesetz nicht; die Gesetzesbegründung versteht als regelmäßig Schulungen, die mindestens alle drei Jahre angeboten werden. Eine Zulassung des Anbieters verlangt das Gesetz nicht.
- Rechtsgrundlage
- Art. 20 Abs. 2 NIS2 · § 38 Abs. 3 BSIG (DE)
- Wer
- Geschäftsleitung, persönlich
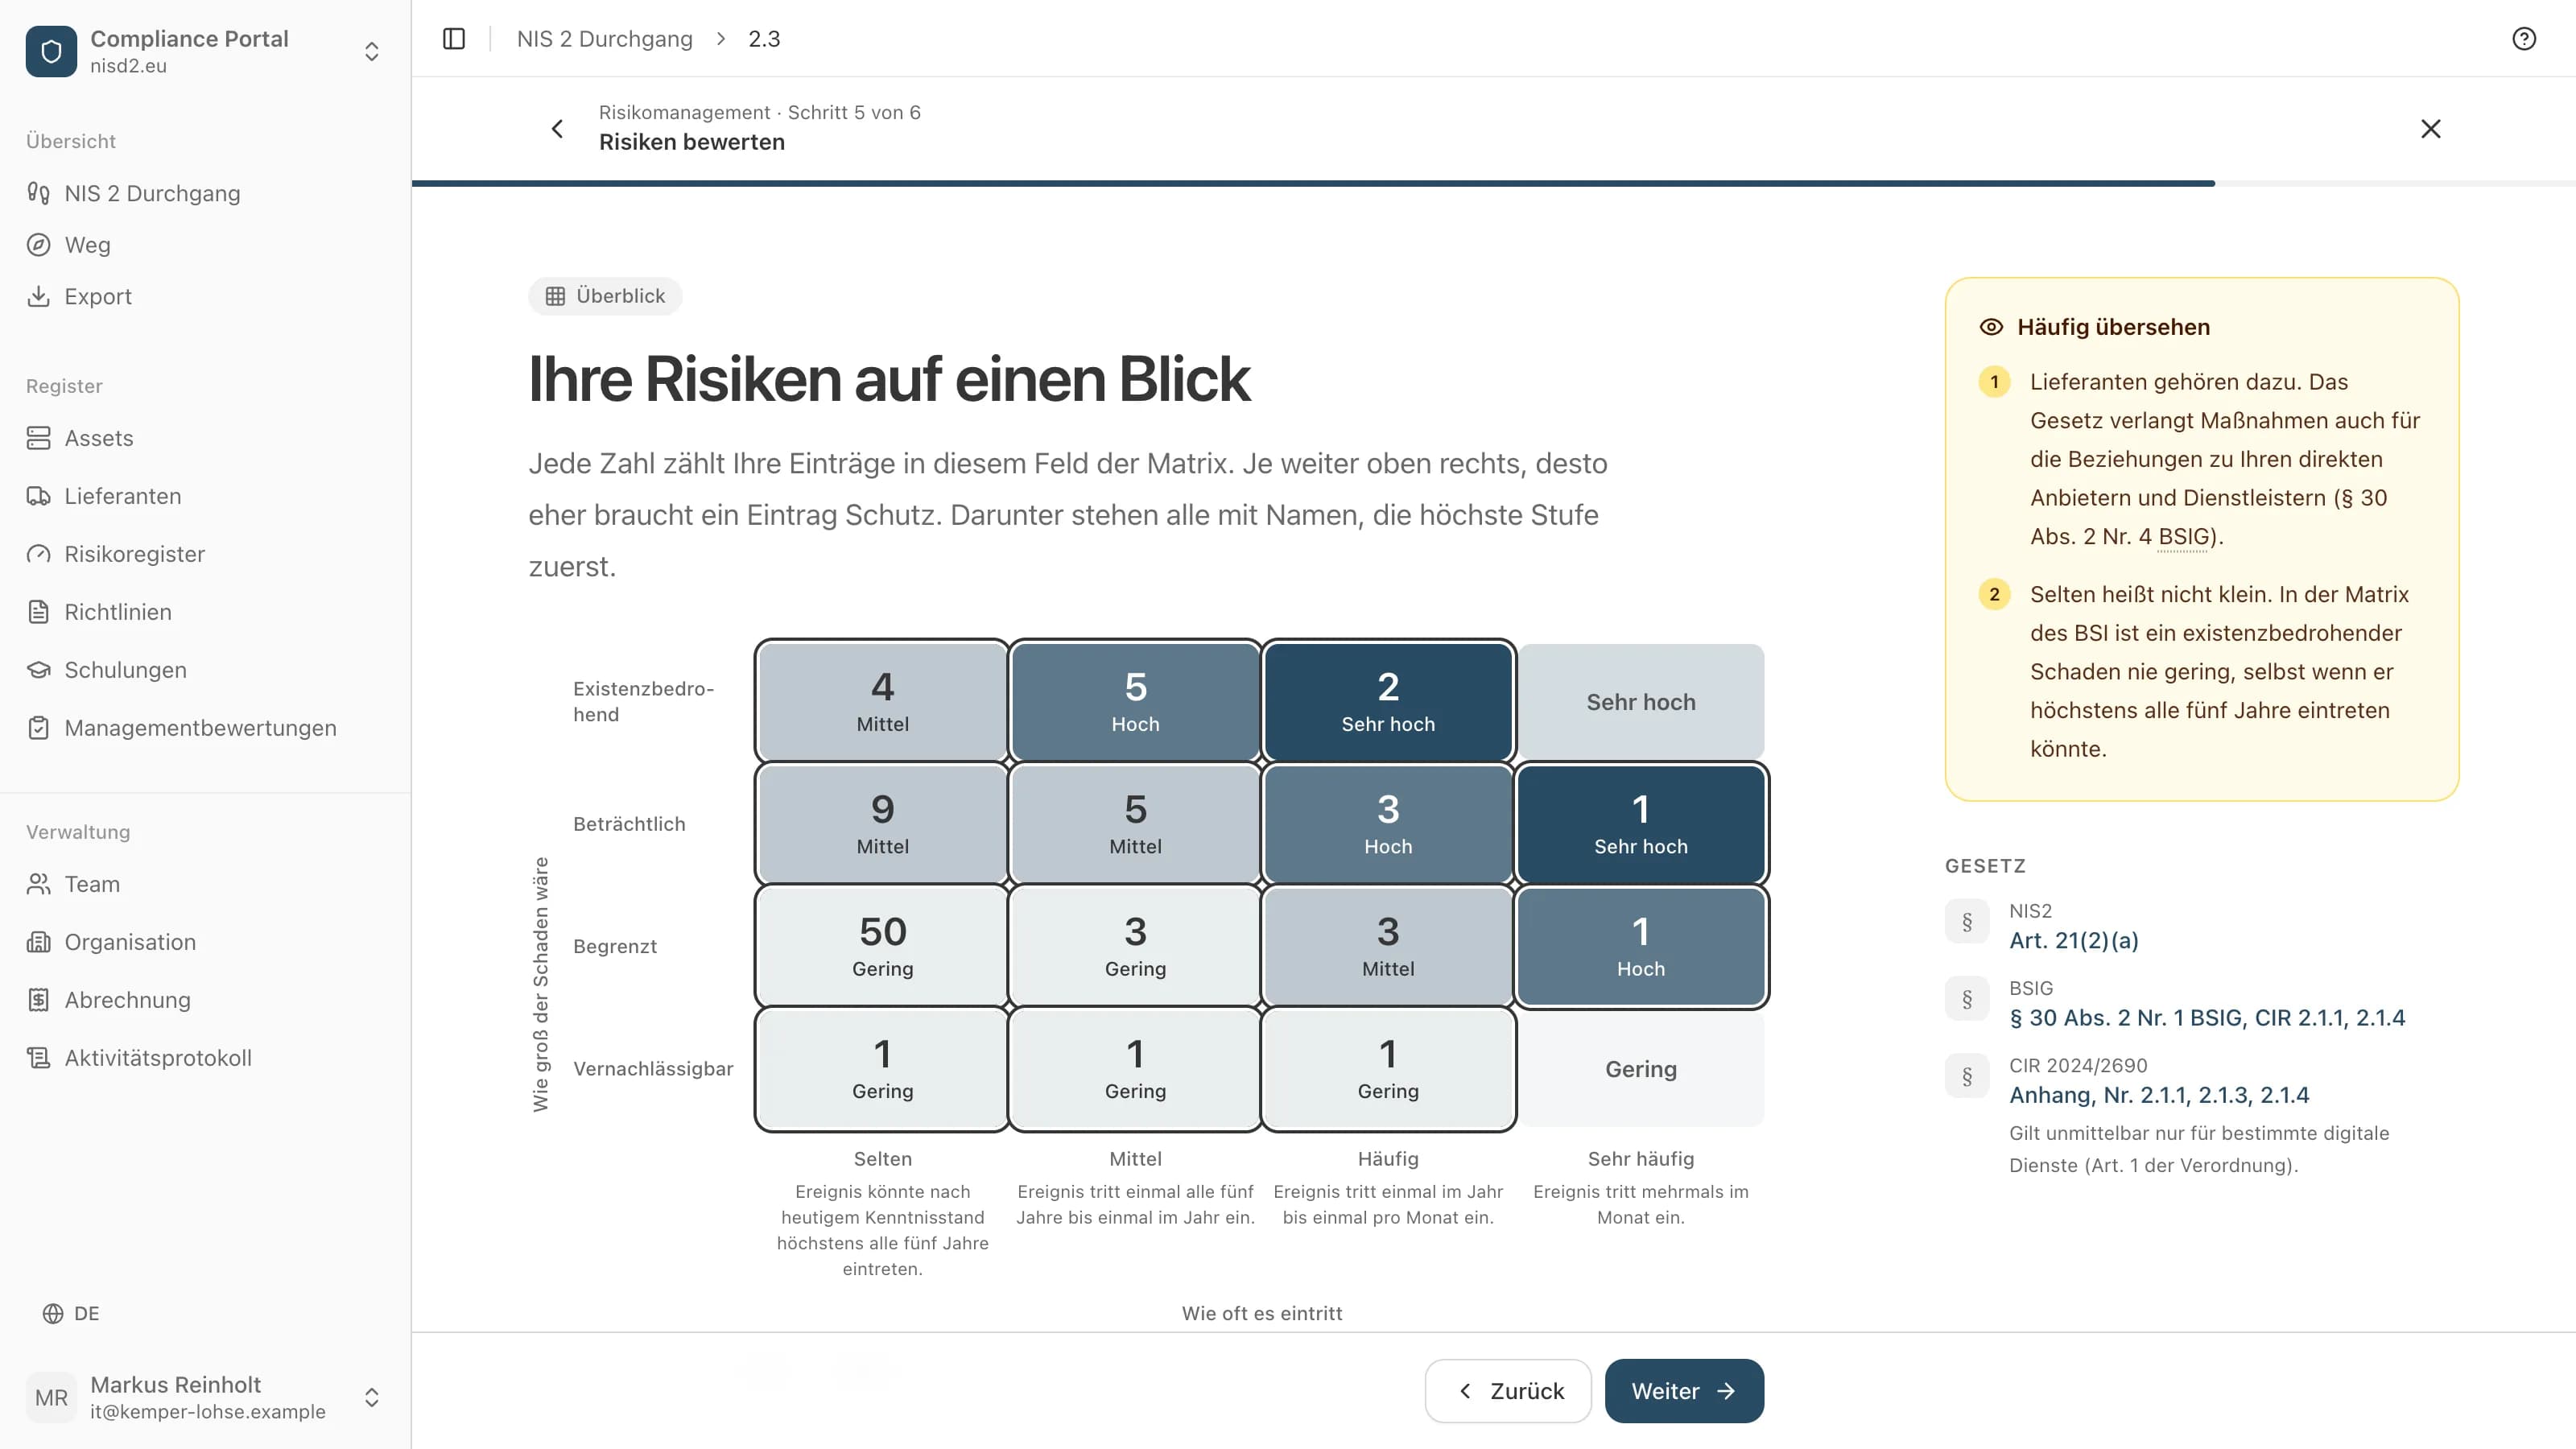
Erfassen, was Sie haben, und die Risiken bewerten
Zuerst die Liste: Programme, Geräte, Dienste und Abläufe, von denen Ihr Betrieb abhängt. Dann für jeden Eintrag, was passieren kann und wie schwer es wiegt. Wie gründlich, richtet sich nach Größe und Risiko Ihres Unternehmens (§ 30 Abs. 1 Satz 2 BSIG); was Sie entscheiden, halten Sie fest (Satz 3).
- Rechtsgrundlage
- Art. 21 Abs. 2 Buchst. a, i NIS2 · § 30 Abs. 2 Nr. 1, 9 BSIG (DE)
- Wer
- IT-Leitung, mit den Fachabteilungen
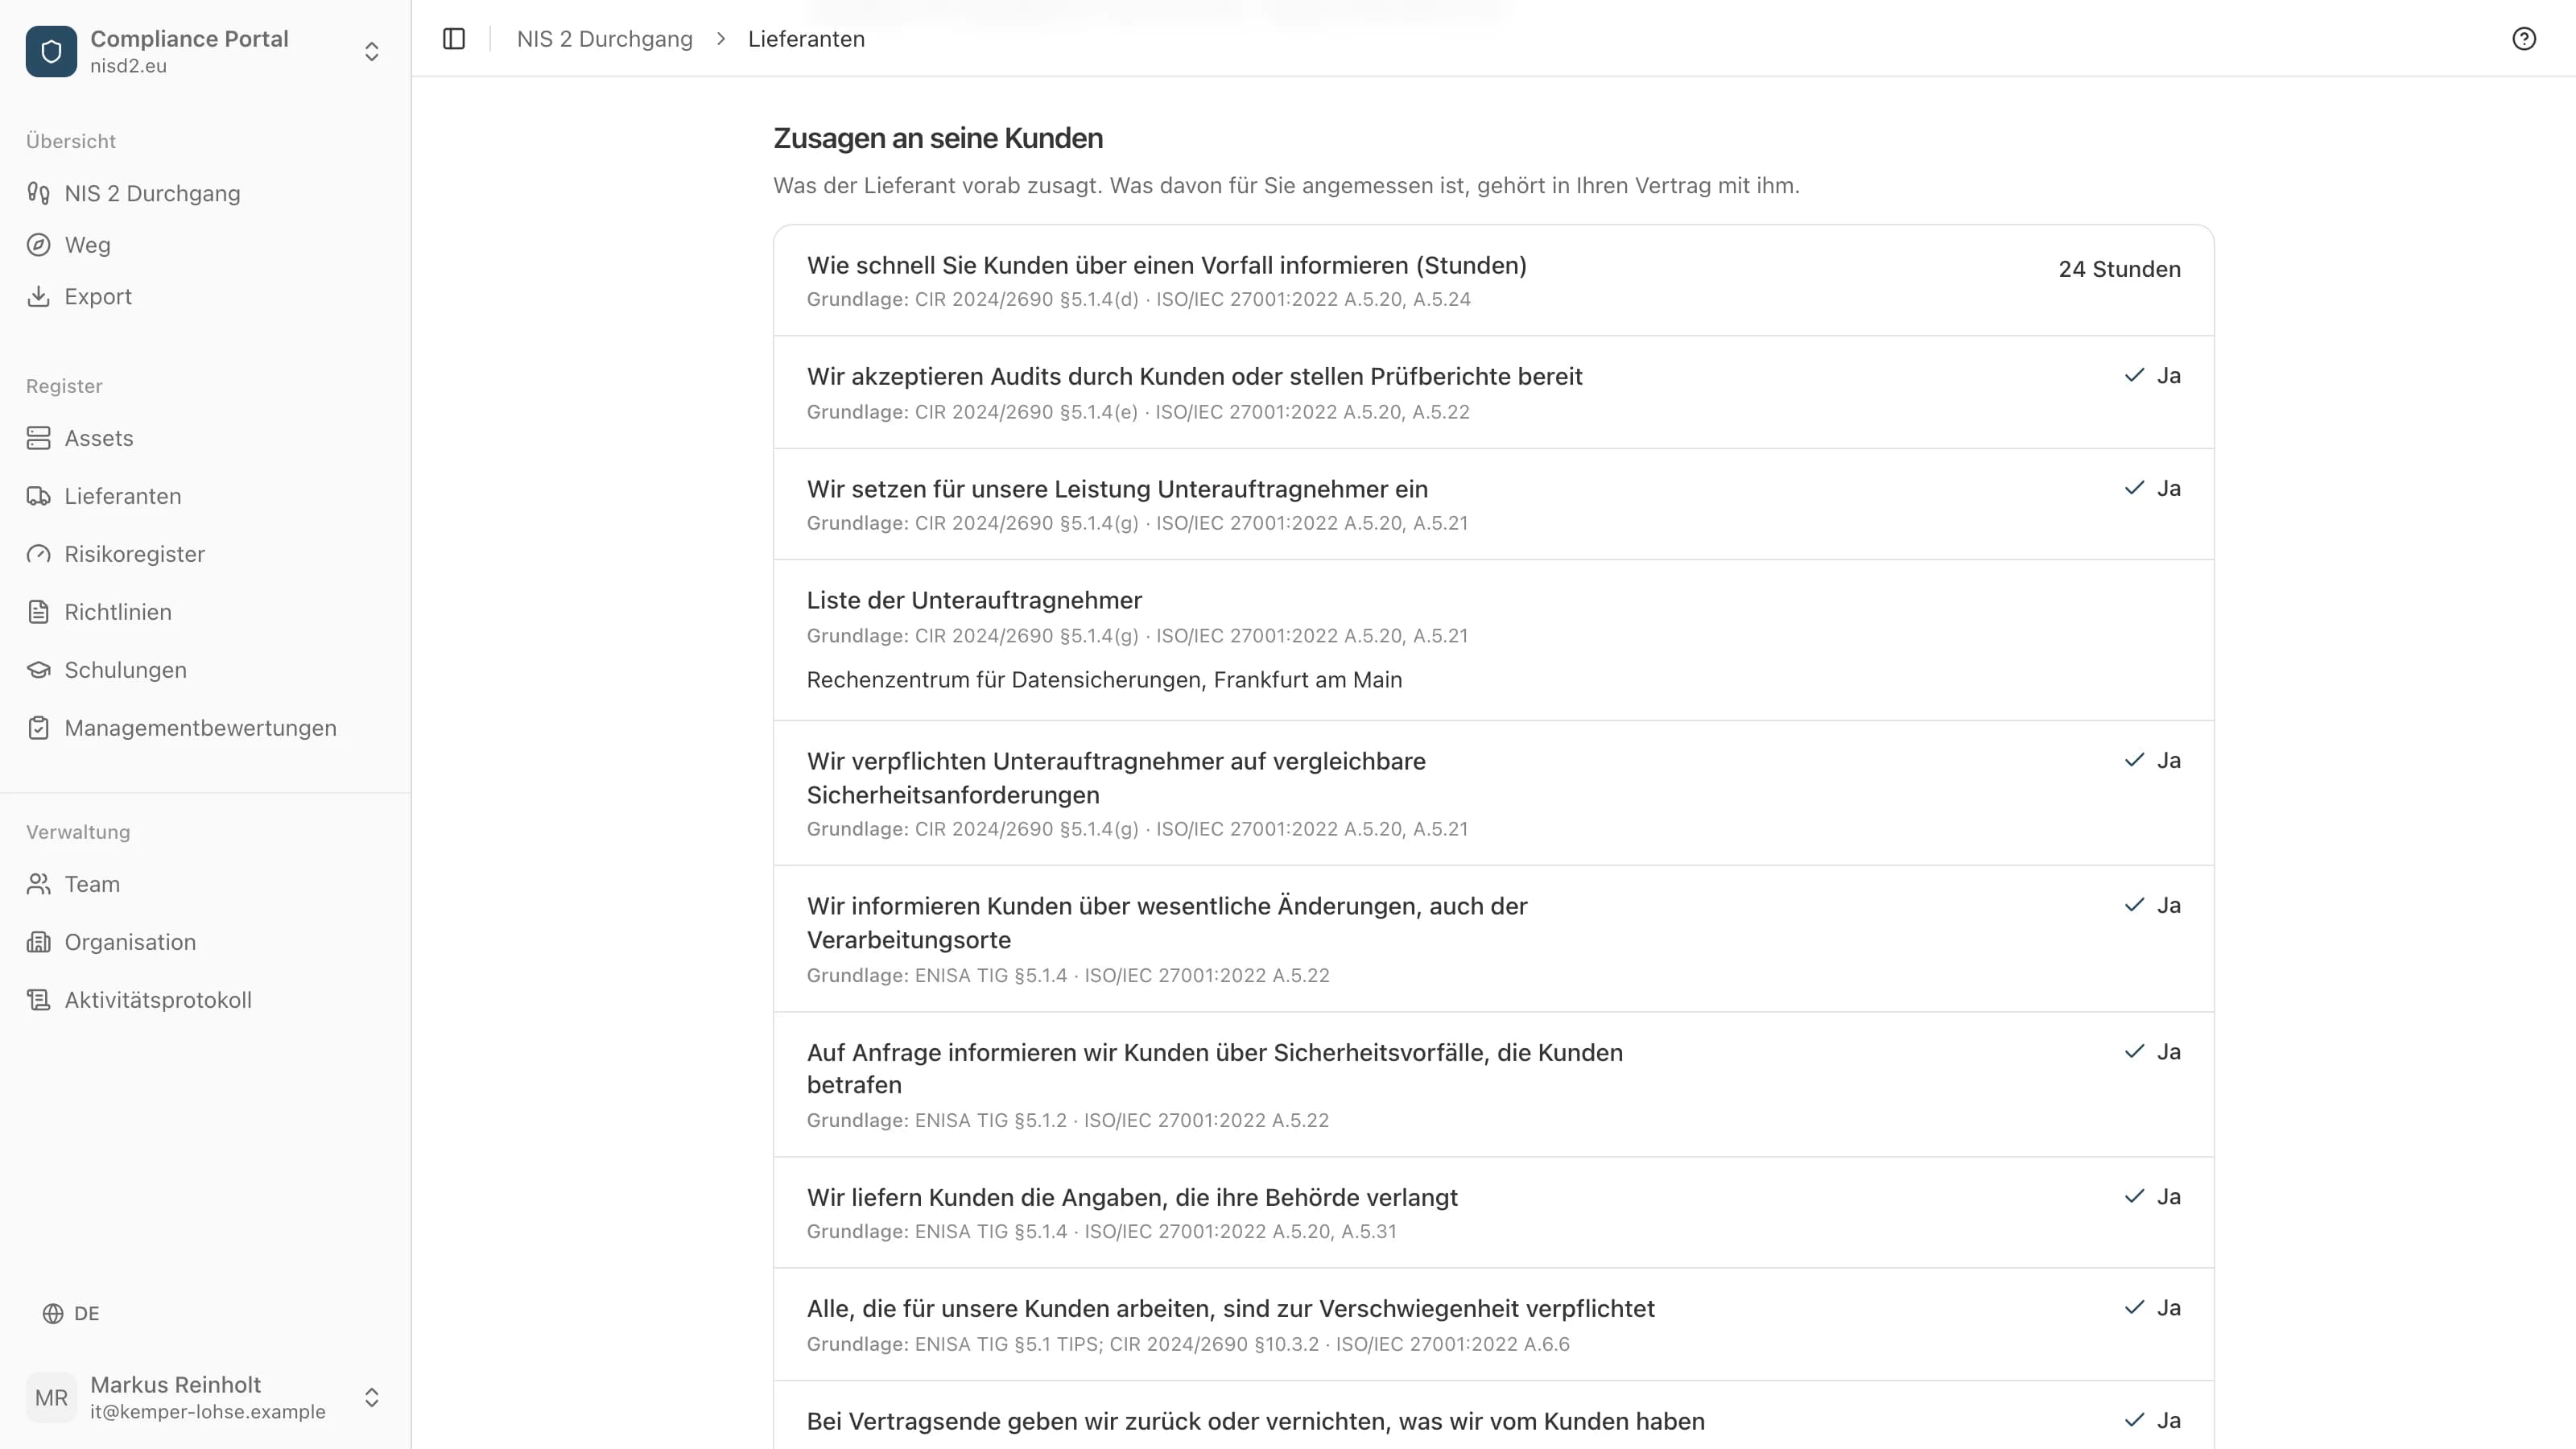
Die Lieferanten einbeziehen
Gemeint sind alle unmittelbaren Anbieter und Diensteanbieter, nicht nur die IT. Halten Sie fest, wer für Sie arbeitet, wie sehr Ihr Betrieb von wem abhängt und was Sie mit ihm zur Sicherheit vereinbart haben.
- Rechtsgrundlage
- Art. 21 Abs. 2 Buchst. d NIS2 · § 30 Abs. 2 Nr. 4 BSIG (DE)
- Wer
- Einkauf oder IT-Leitung
Die Maßnahmen umsetzen und festhalten
§ 30 Abs. 2 BSIG nennt zehn Bereiche: Konzepte zur Risikoanalyse und Informationssicherheit, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs, Sicherheit der Lieferkette, Sicherheit bei Erwerb, Entwicklung und Wartung, Bewertung der Wirksamkeit, Schulungen und Sensibilisierung, Kryptografie, Personalsicherheit mit Zugriffskontrolle und Verwaltung der IT, Multi-Faktor-Authentifizierung und gesicherte Kommunikation. Erhebliche Sicherheitsvorfälle melden Sie an die gemeinsame Meldestelle von BSI und BBK: eine frühe Erstmeldung binnen 24 Stunden, eine Meldung binnen 72 Stunden und eine Abschlussmeldung einen Monat nach der Meldung (§ 32 Abs. 1 BSIG).
- Rechtsgrundlage
- Art. 21, 23 NIS2 · §§ 30, 32 BSIG (DE)
- Wer
- IT-Leitung oder Informationssicherheitsbeauftragte
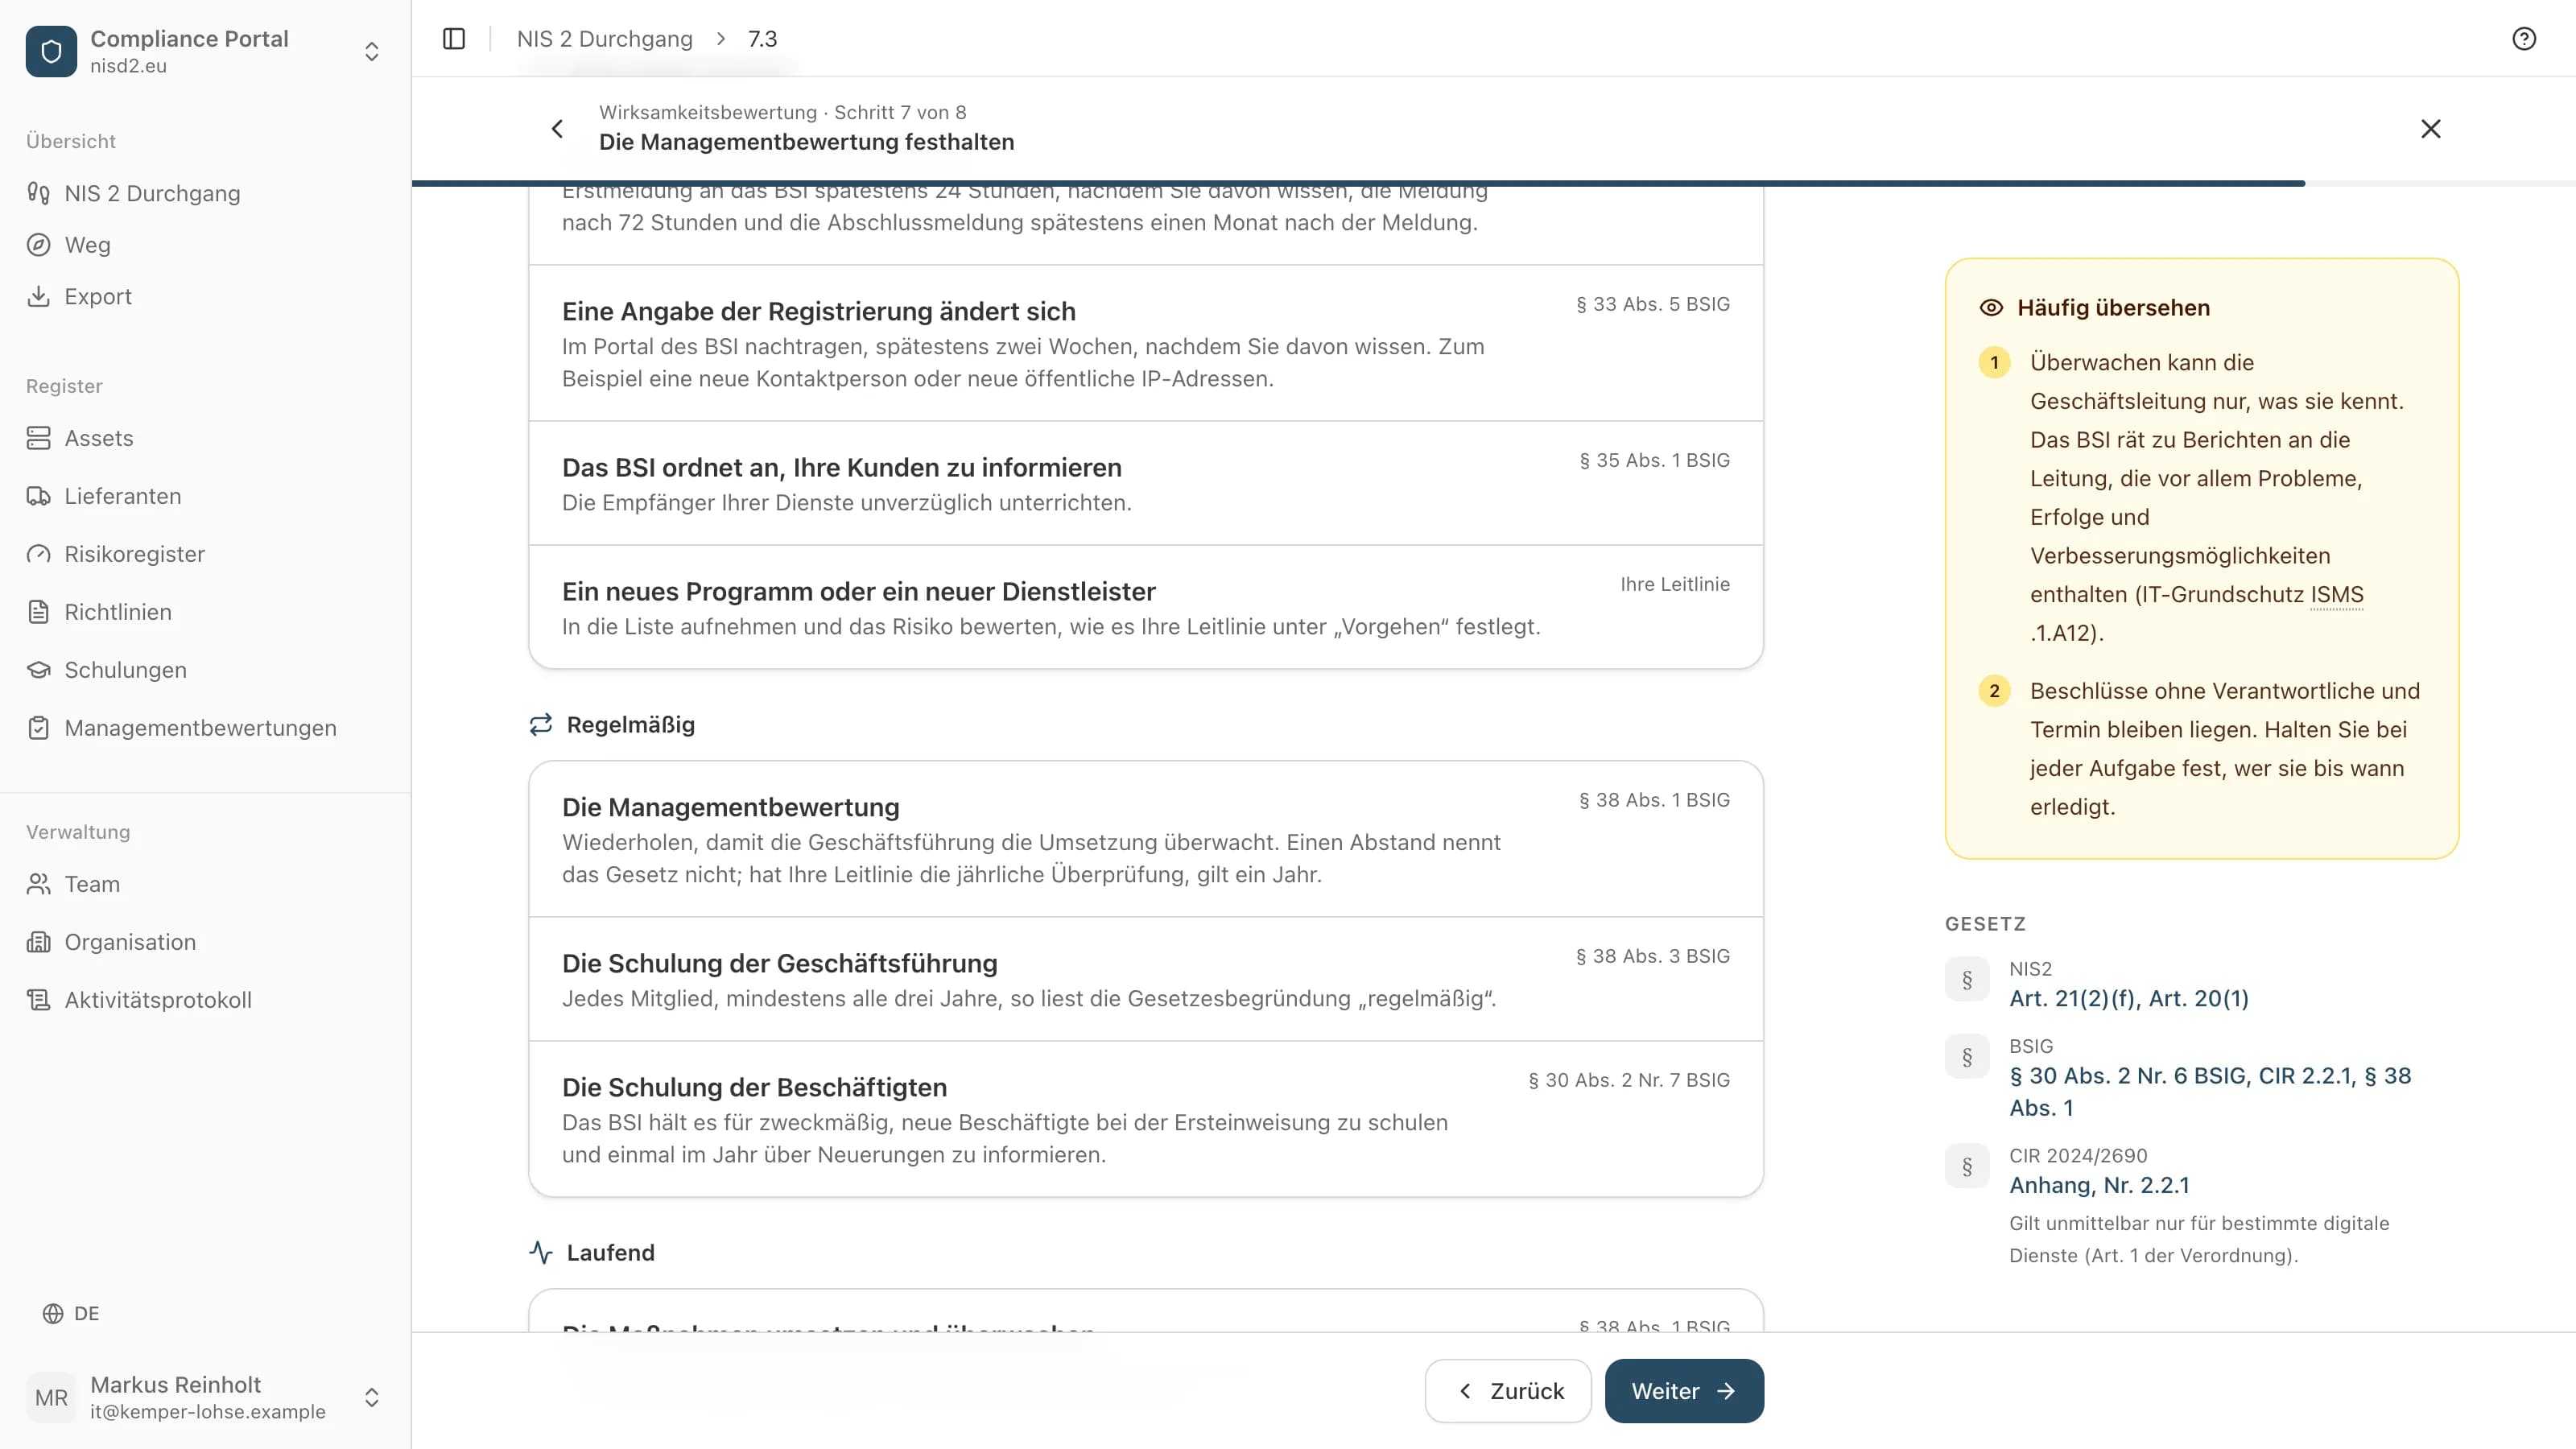
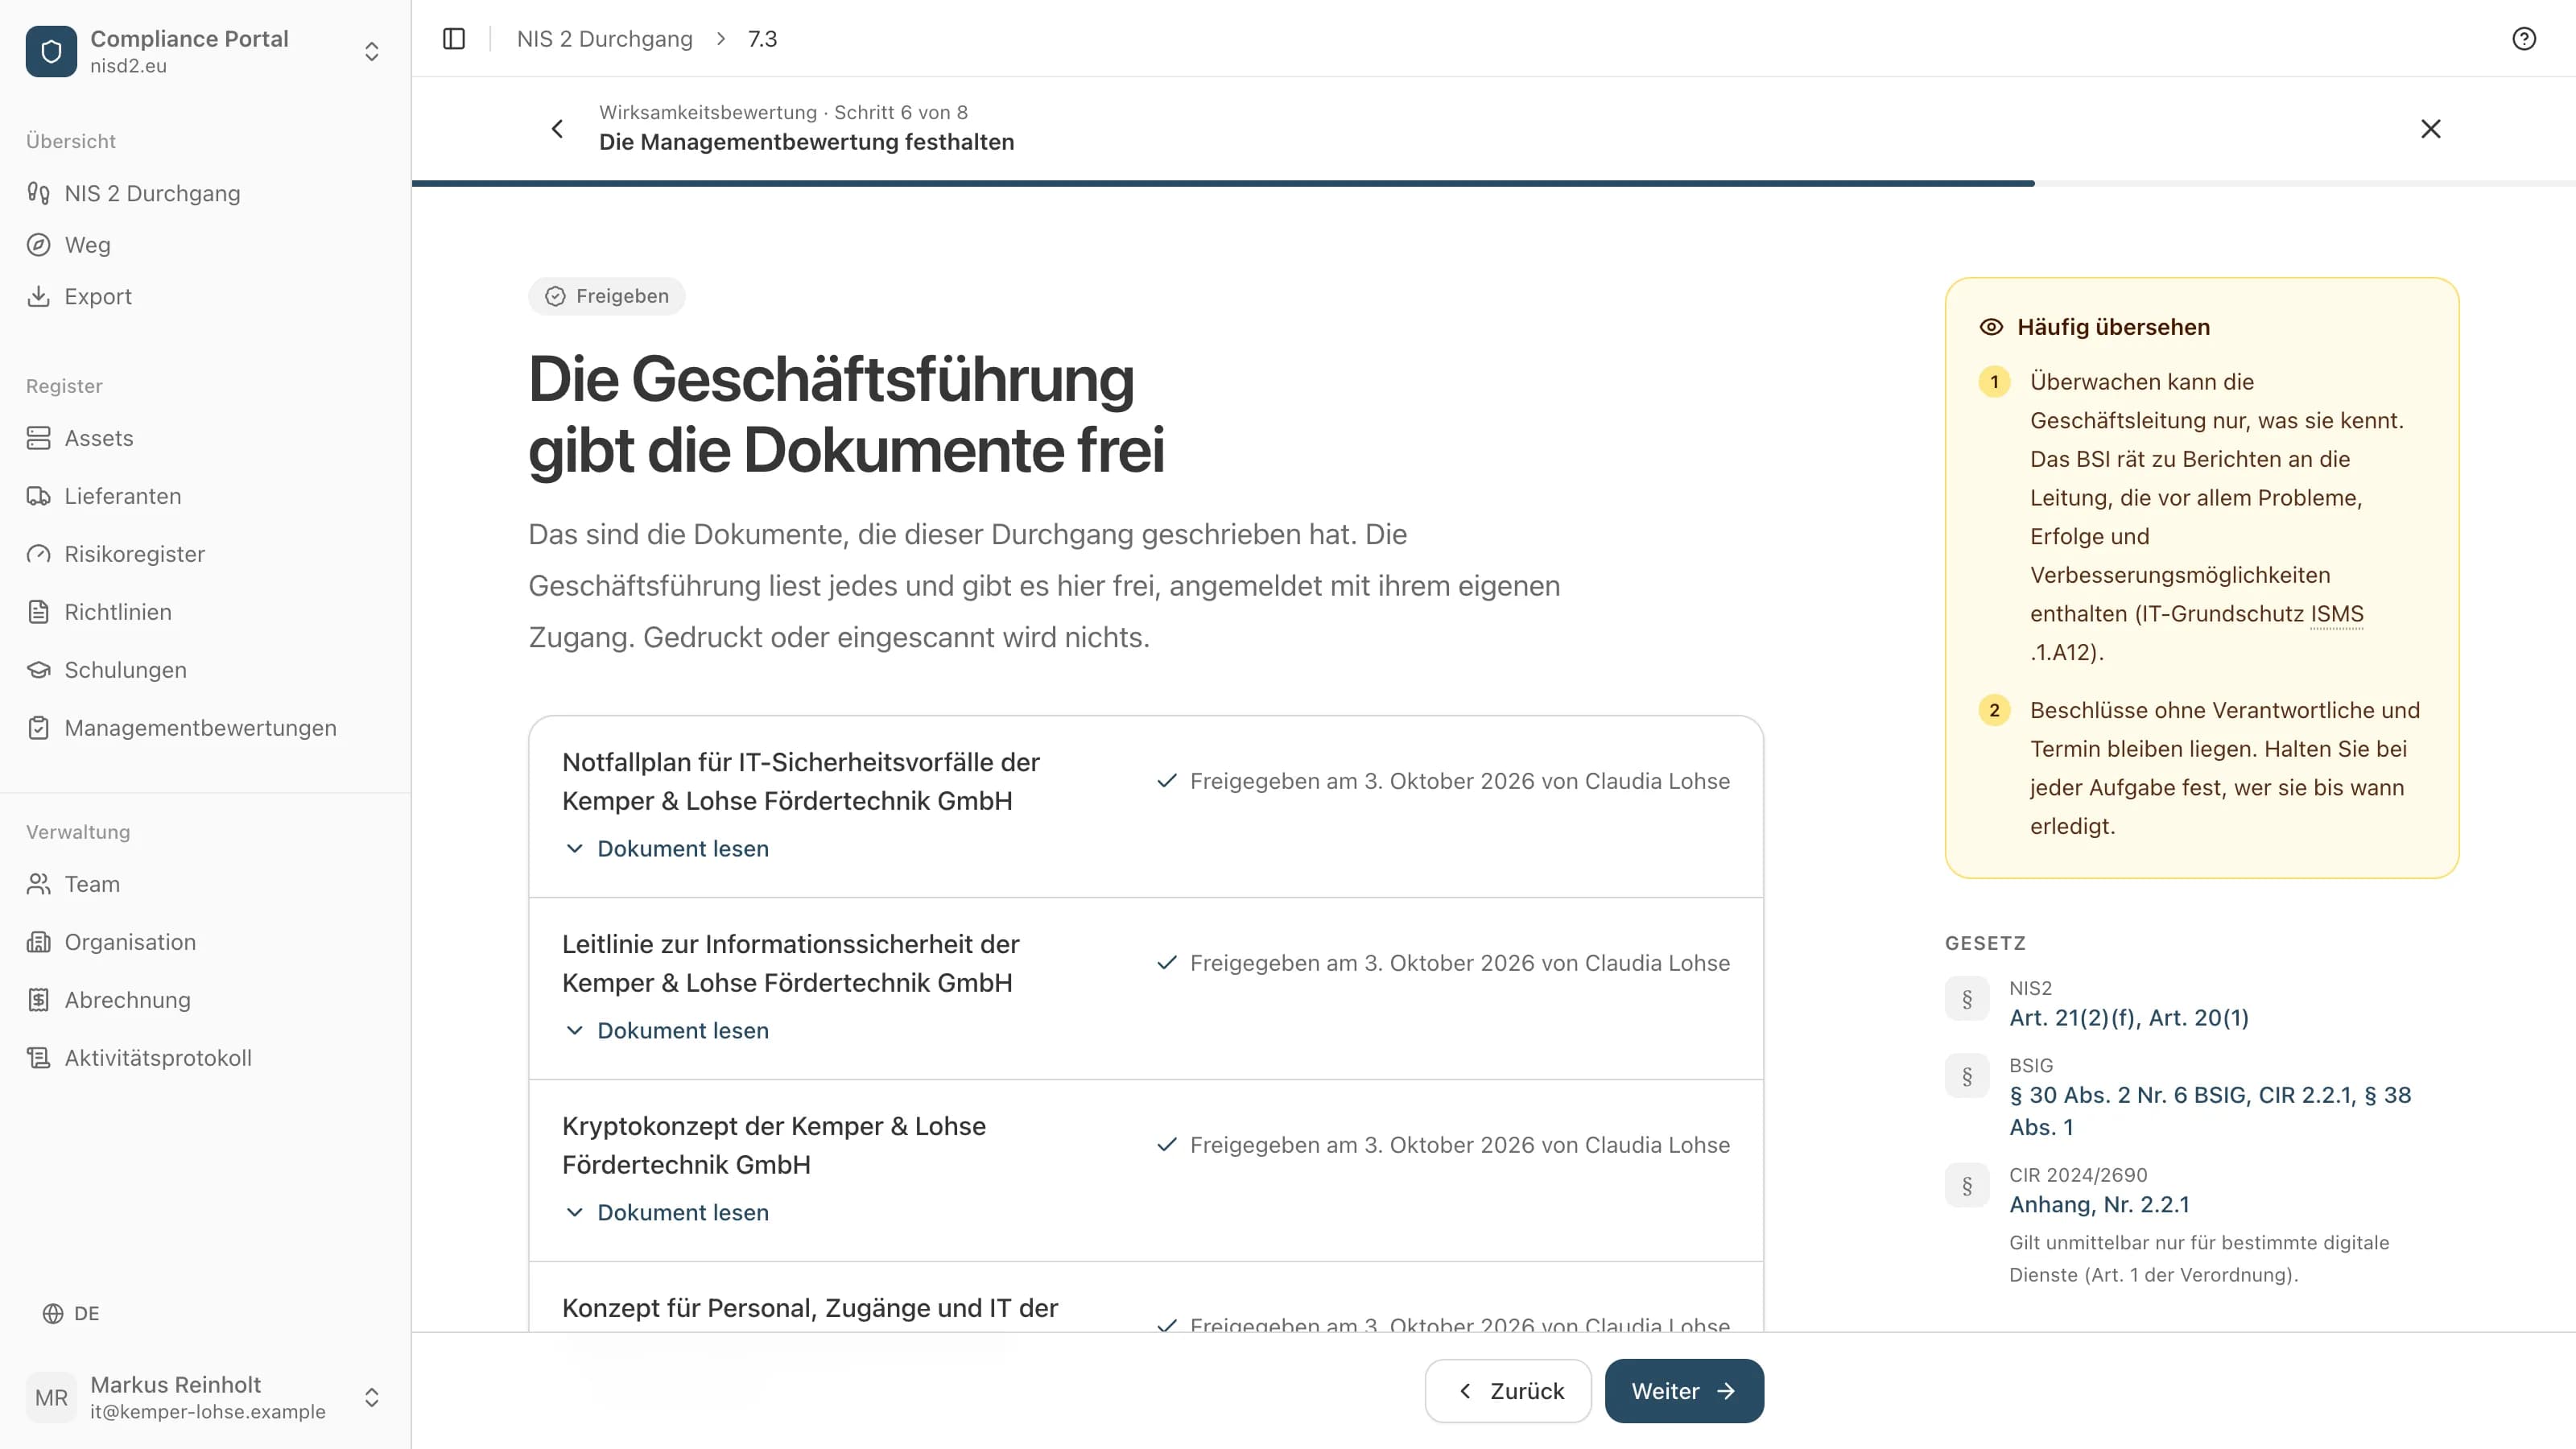
Freigeben und die Umsetzung überwachen
Die Geschäftsleitung ist verpflichtet, die Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen (§ 38 Abs. 1 BSIG). Die Richtlinie verlangt, dass sie die Maßnahmen billigt (Art. 20 Abs. 1 NIS2).
- Rechtsgrundlage
- Art. 20 Abs. 1 NIS2 · § 38 Abs. 1 BSIG (DE)
- Wer
- Geschäftsleitung, persönlich
Sie sollen sich um NIS2 kümmern?
Wir führen Sie Schritt für Schritt. Sie füllen aus, wir erklären jeden Punkt in einfachen Worten, und am Ende unterschreibt die Geschäftsführung.