Roadmap NIS2: sette passi per attuare la NIS2, per la direzione
Sette passi, nell'ordine in cui si presentano: verificare se la NIS2 si applica, registrarsi presso il BSI, formare la direzione, elencare ciò che hai, coinvolgere i fornitori, mettere in atto le misure e infine approvare e vigilare. Ogni passo dice chi lo fa e quale norma lo richiede.



Verifica se la NIS2 si applica a te
Se la tua azienda è un soggetto essenziale o importante dipende dal settore, dal numero di dipendenti e dal fatturato. In Germania la verifica dell'ambito del BSI ti guida attraverso le domande. Il BSI precisa che il suo risultato non è giuridicamente vincolante. Nel dubbio, decide un esame legale del singolo caso.
- Base giuridica
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Chi
- La direzione o una persona da essa incaricata
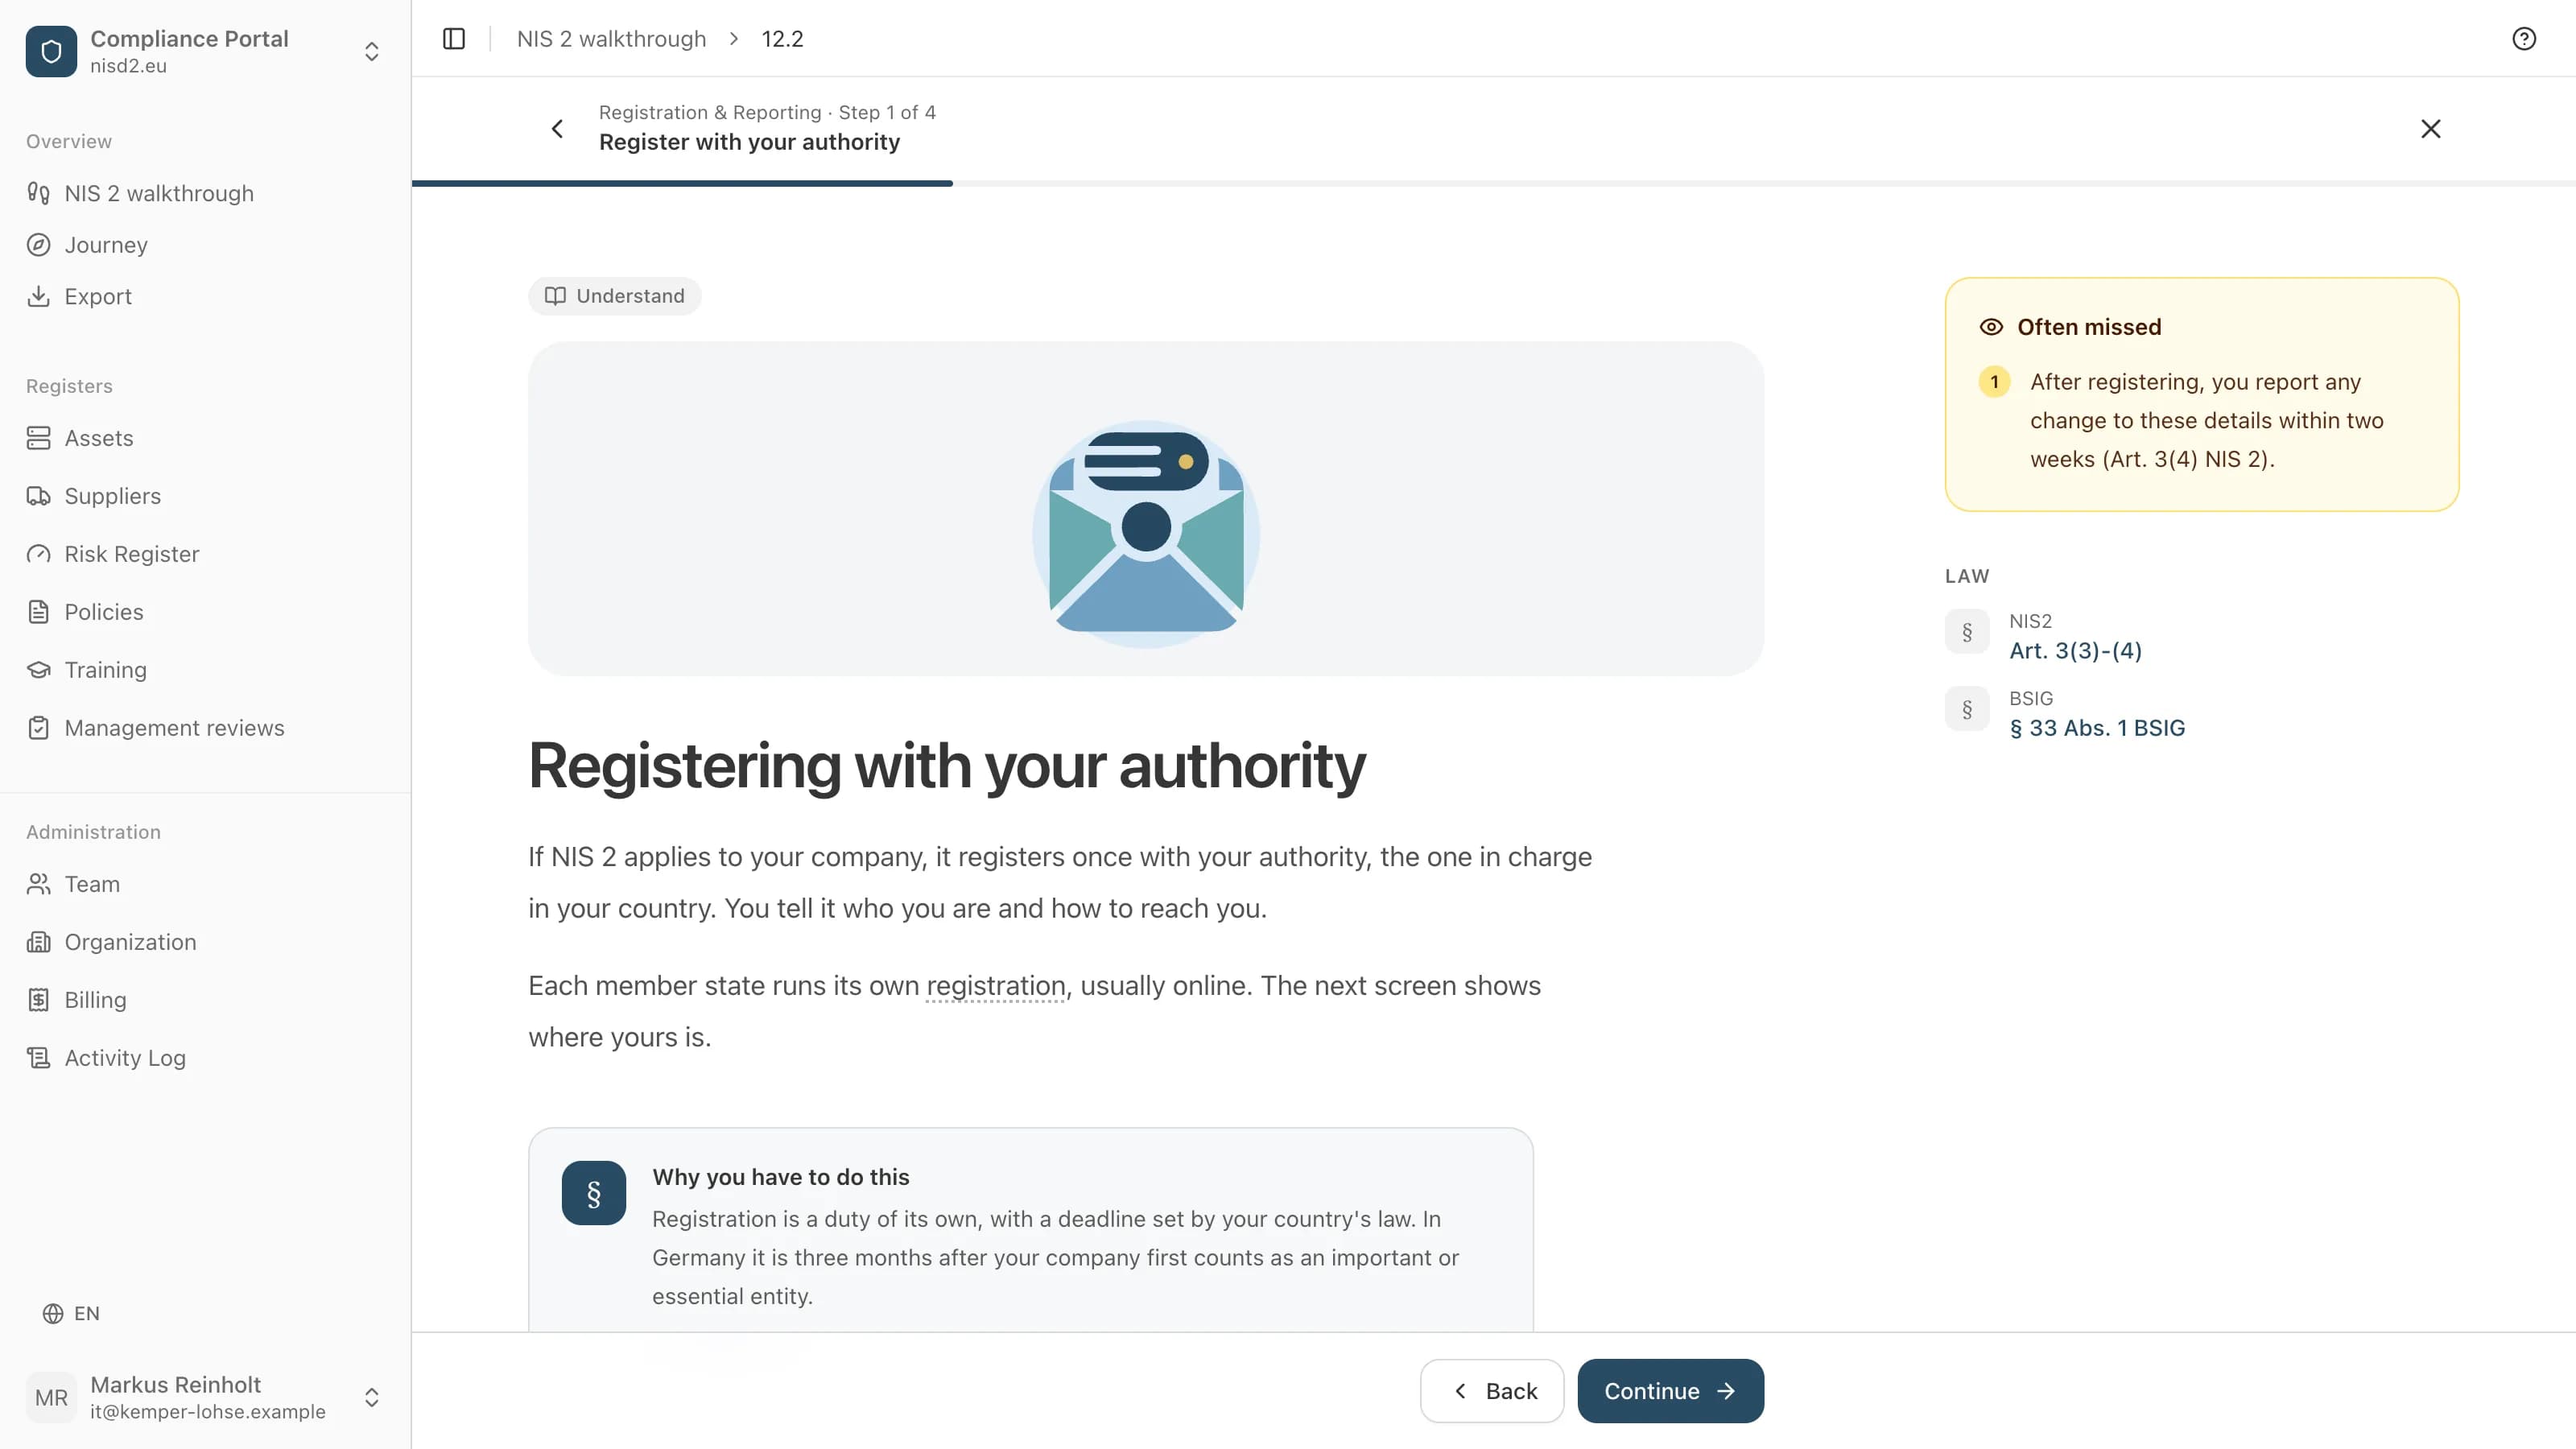
Registrati presso la tua autorità
Al più tardi tre mesi dopo che la tua azienda rientra nell'ambito, la registri presso il BSI, tramite il portale del BSI con il tuo account aziendale. Un certificato di organizzazione ELSTER già esistente, per esempio per le dichiarazioni fiscali, si può riutilizzare. Uno nuovo si attiva per lettera; secondo Mein Unternehmenskonto ci vogliono almeno cinque giorni lavorativi. Se hai sedi in altri paesi dell'UE, ti registri anche lì.
- Base giuridica
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Chi
- Chi gestisce l'account aziendale (ELSTER)
Forma la direzione
Ogni membro della direzione partecipa regolarmente a una formazione, per individuare e valutare i rischi e le pratiche di gestione del rischio nella sicurezza delle informazioni. La legge non fissa un intervallo. La relazione illustrativa intende “regolarmente” come una formazione offerta almeno ogni tre anni. La legge non richiede né una durata minima né un'abilitazione del fornitore.
- Base giuridica
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Chi
- La direzione, di persona
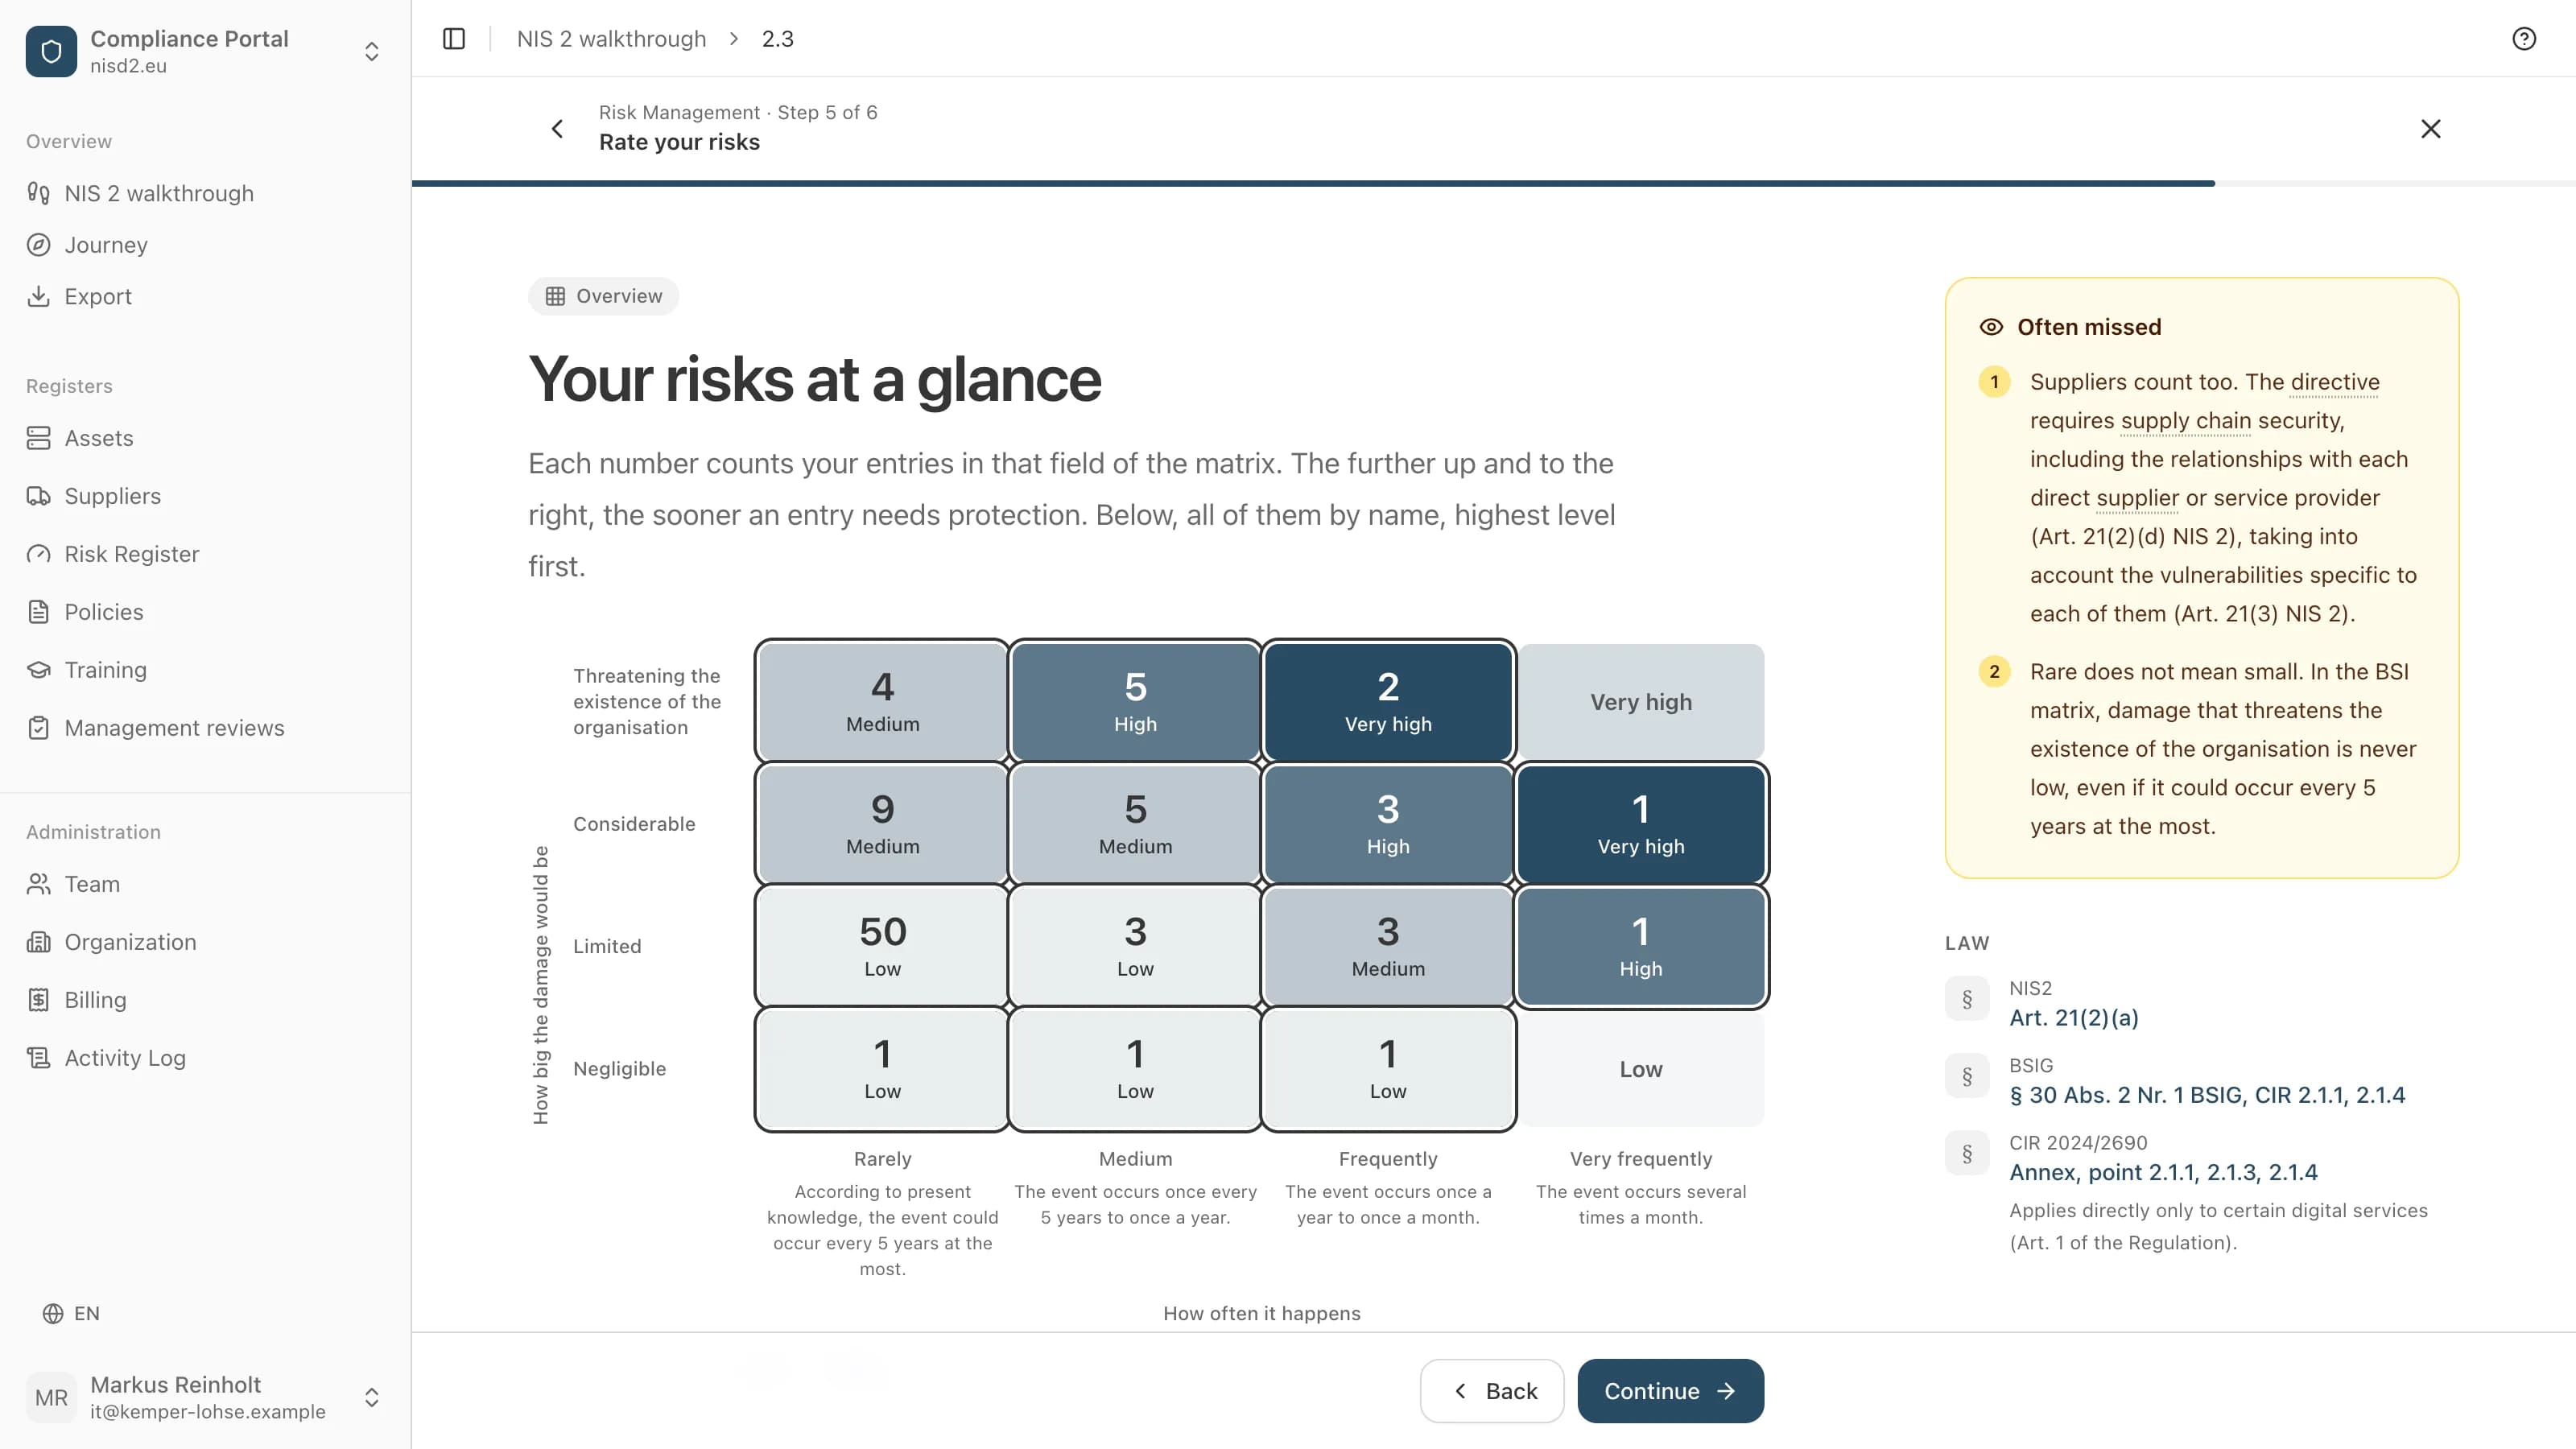
Elenca ciò che hai e valuta i rischi
Prima l'elenco: il software, i dispositivi, i servizi e i processi da cui dipende la tua attività. Poi, per ogni voce, cosa può succedere e quanto sarebbe grave. Quanto devi essere approfondito dipende dalle dimensioni e dal rischio della tua azienda (§ 30(1), secondo periodo, BSIG). Ciò che decidi lo metti per iscritto (terzo periodo).
- Base giuridica
- Art. 21(2)(a), (i) NIS 2 · § 30(2) nn. 1, 9 BSIG (DE)
- Chi
- Responsabile IT, con i reparti
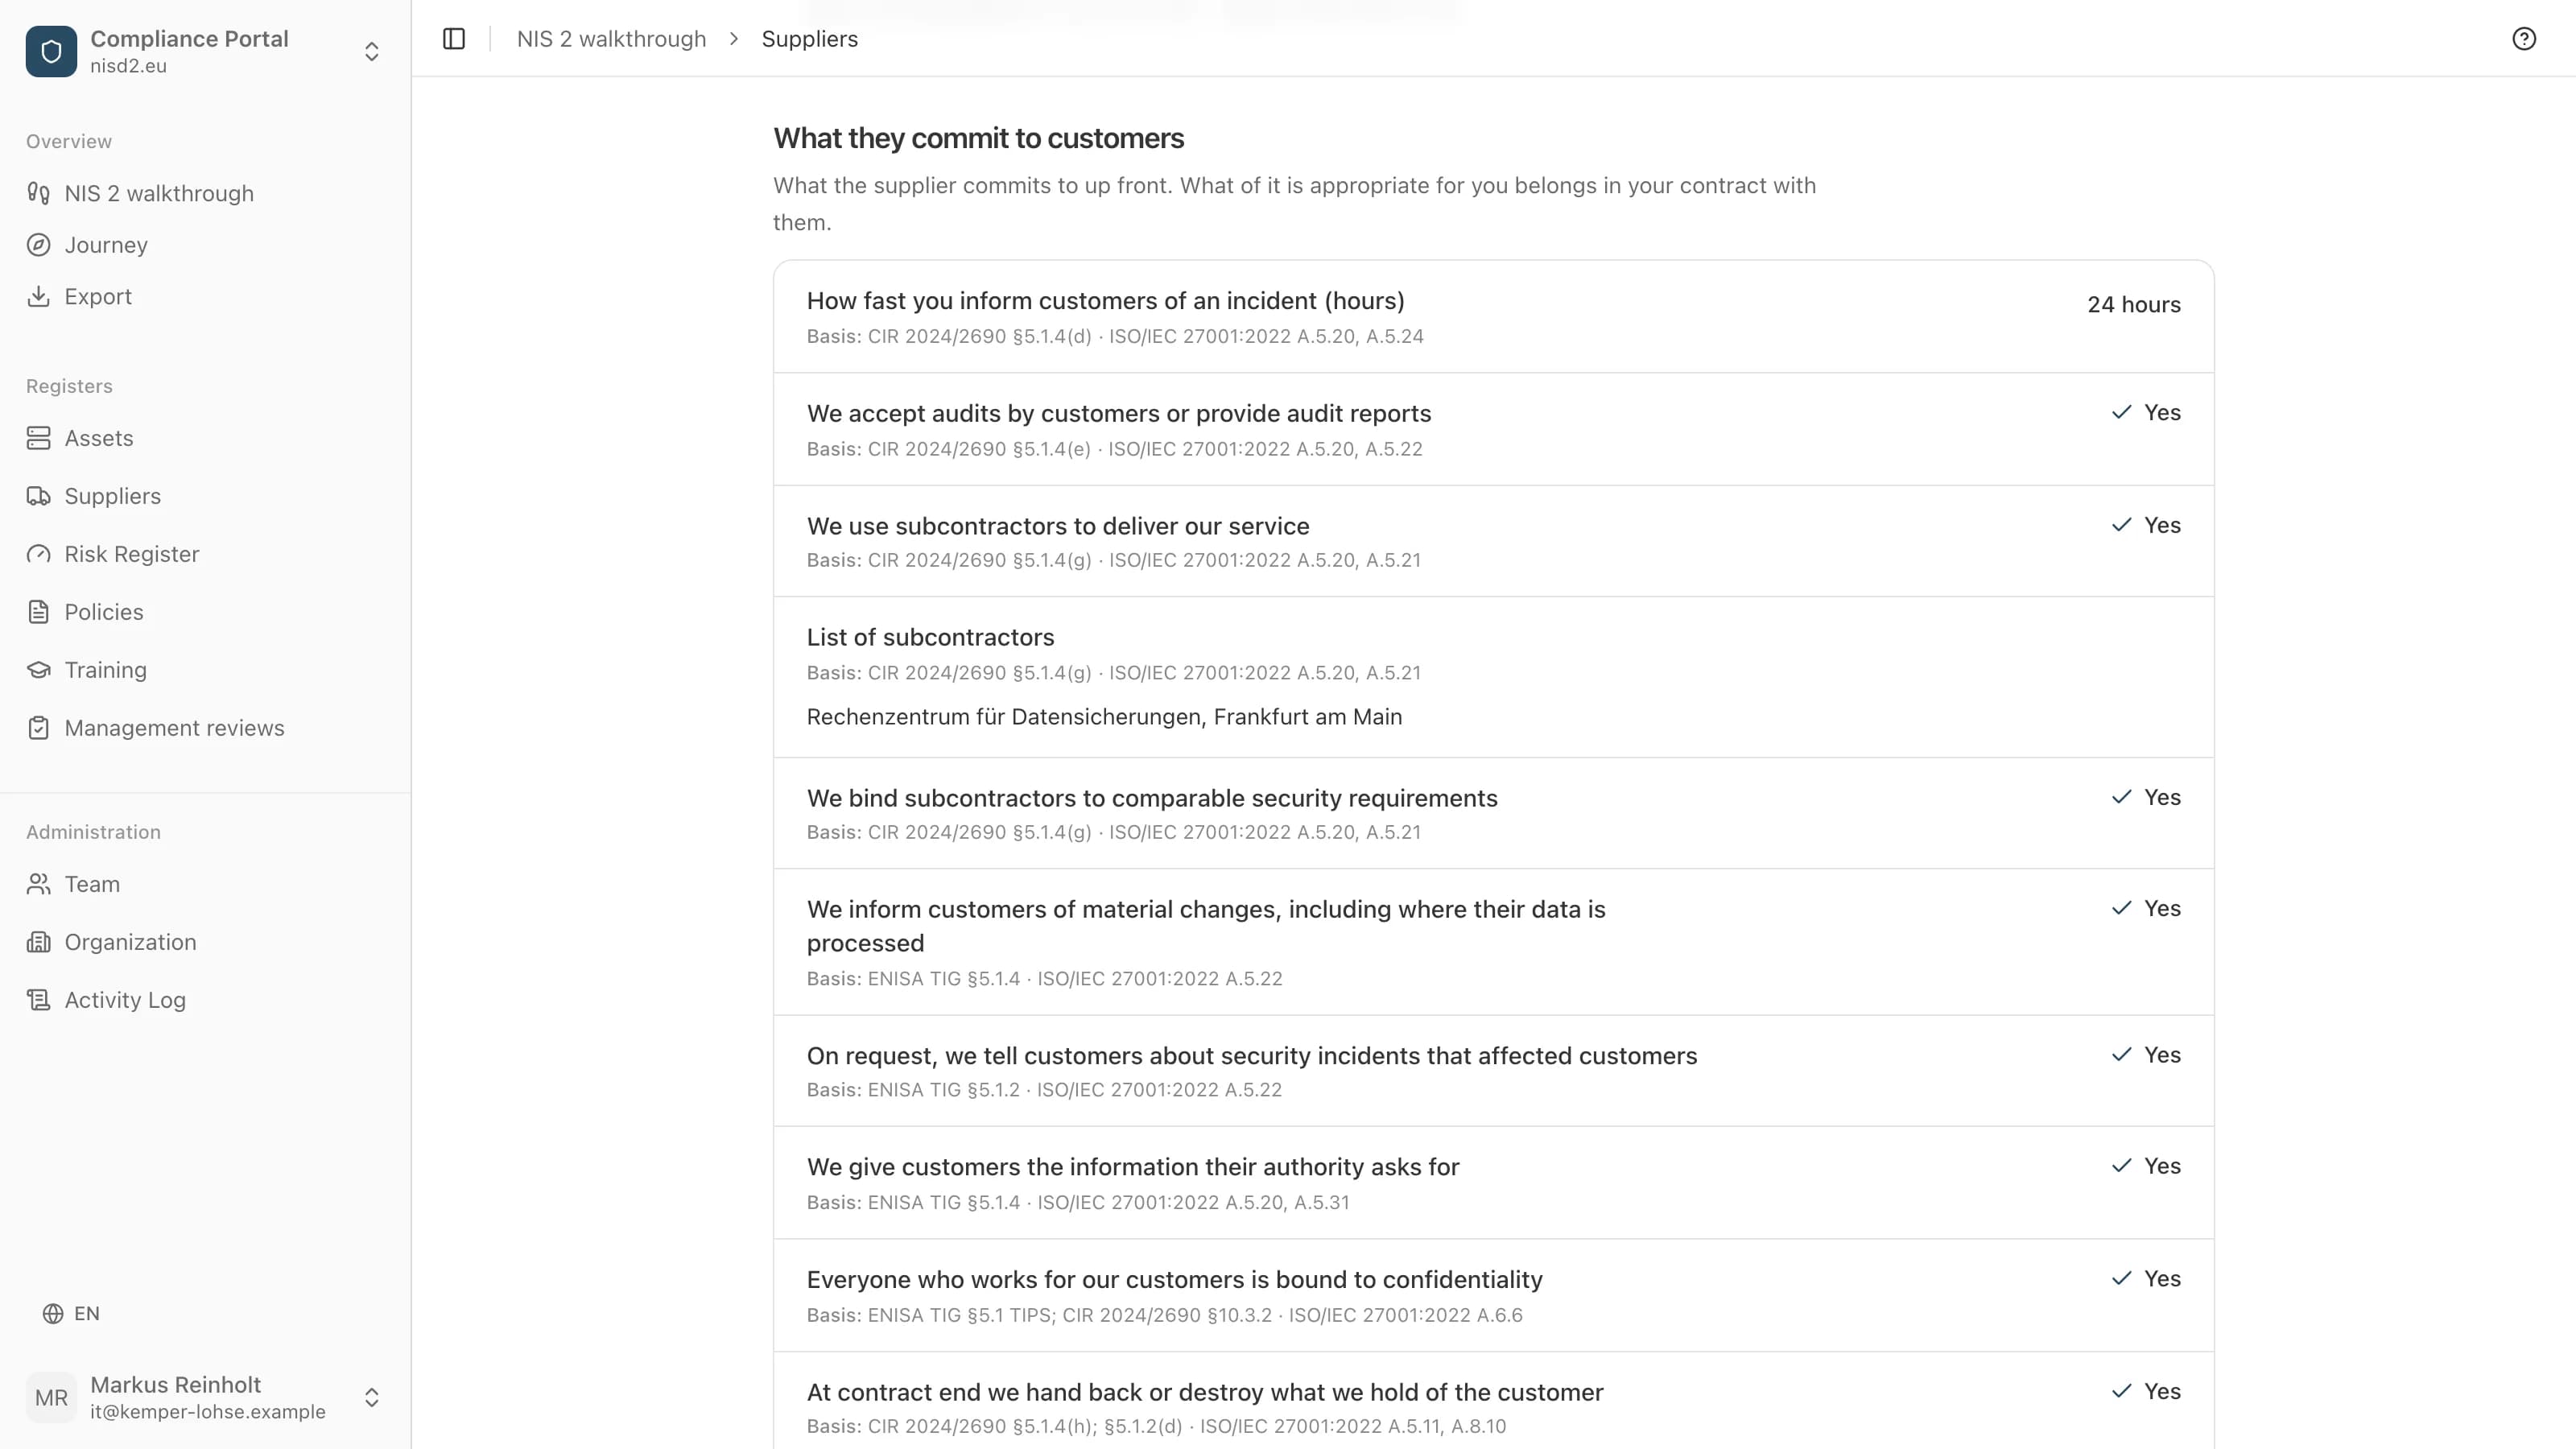
Coinvolgi i tuoi fornitori
Si intendono tutti i fornitori diretti e i fornitori di servizi, non solo l'IT. Annota chi lavora per te, quanto la tua attività dipende da chi e cosa hai concordato con loro sulla sicurezza.
- Base giuridica
- Art. 21(2)(d) NIS 2 · § 30(2) n. 4 BSIG (DE)
- Chi
- Acquisti o responsabile IT
Metti in atto le misure e mettile per iscritto
Il § 30(2) BSIG indica dieci aree, dalla gestione degli incidenti di sicurezza, passando per i backup e la catena di approvvigionamento, fino al secondo fattore all'accesso. Quanto debba essere approfondita ogni misura dipende da dimensioni e rischio. Gli incidenti significativi li notifichi all'ufficio di notifica comune del BSI e dell'Ufficio federale per la protezione della popolazione e l'assistenza in caso di catastrofi: un preallarme entro 24 ore, una notifica dell'incidente entro 72 ore e una relazione finale un mese dopo la notifica (§ 32(1) BSIG).
- Base giuridica
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Chi
- Responsabile IT o responsabile della sicurezza delle informazioni
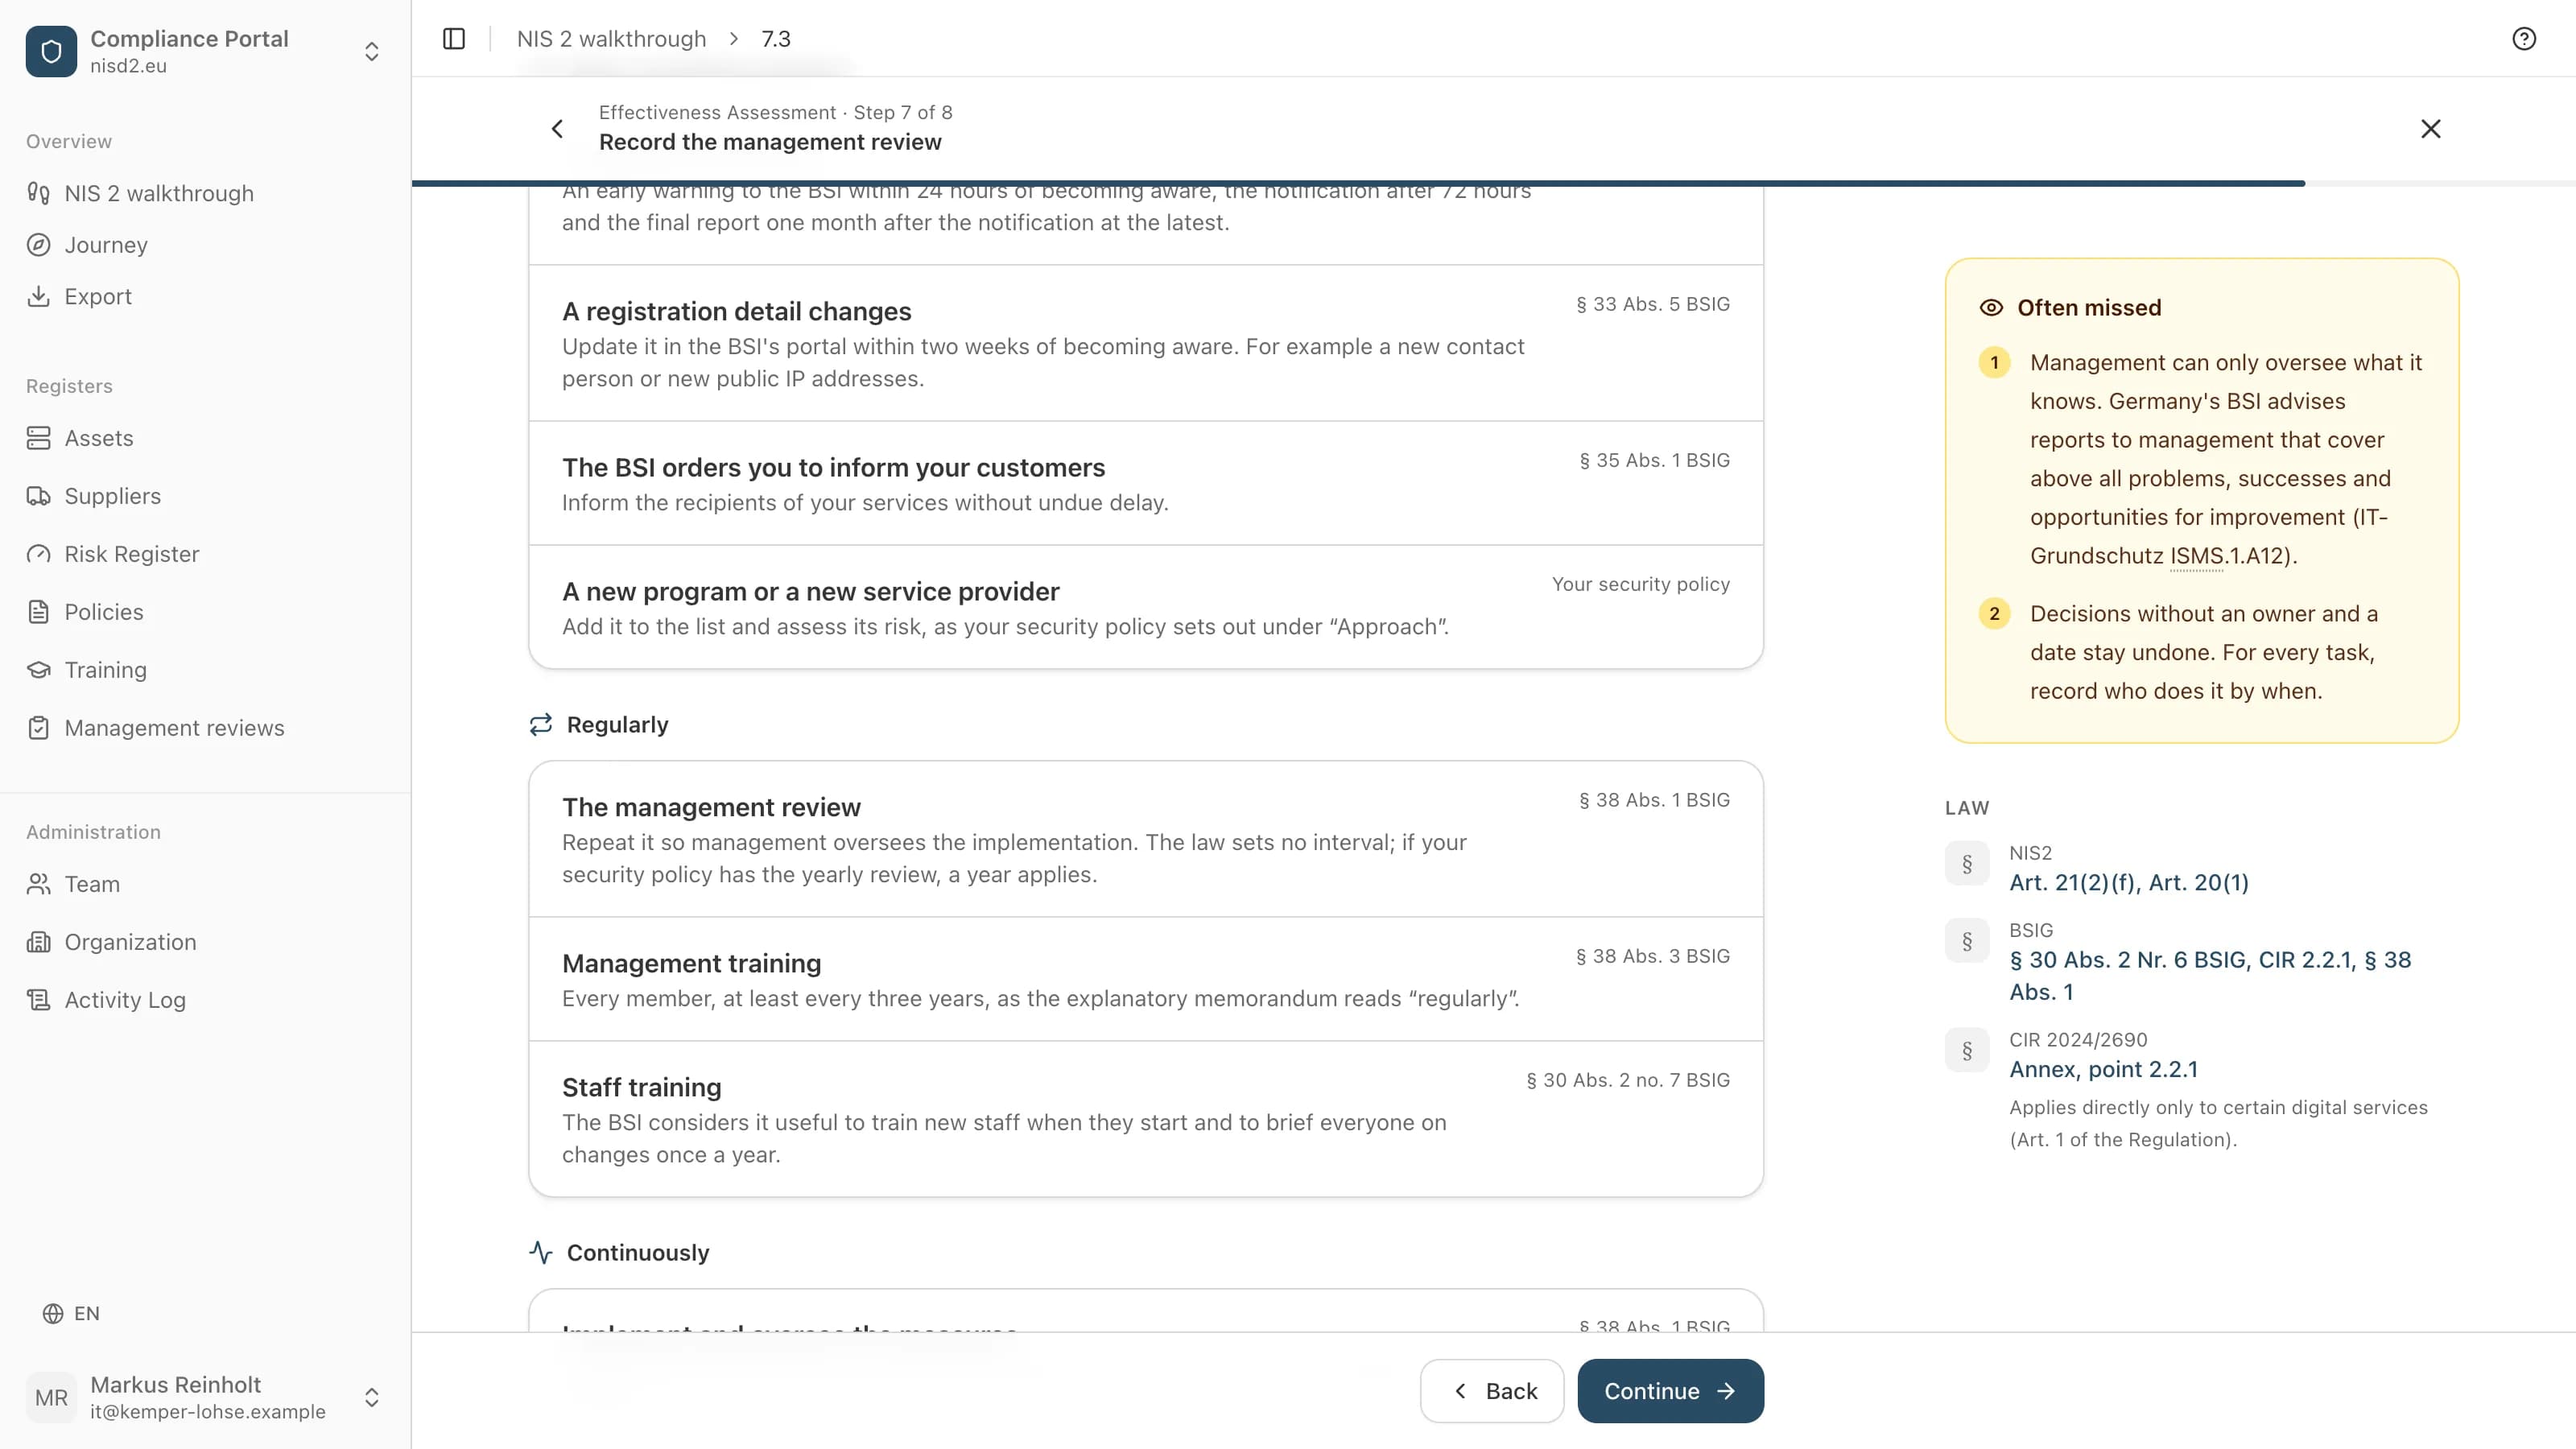
Approva l'attuazione e vigila su di essa
La direzione è tenuta ad attuare le misure e a vigilare sulla loro attuazione (§ 38(1) BSIG). La direttiva UE richiede anche che approvi le misure (Art. 20(1) NIS 2). La legge non stabilisce con quale frequenza la direzione verifica lo stato.
- Base giuridica
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Chi
- La direzione, di persona
Cosa significa per un'azienda con 50-150 dipendenti
I sette passi valgono per ogni azienda che rientra nell'ambito. Quanto lavoro richiede ciascuno dipende da dimensioni e rischio.
Due passi restano personalmente alla direzione: la formazione, e l'approvazione con la vigilanza. Gli altri di solito li svolgono il responsabile IT, gli acquisti o un fornitore di servizi IT.
La registrazione è il passo con una scadenza fissa: al più tardi tre mesi dopo che la tua azienda rientra nell'ambito. Gli altri obblighi si applicano dallo stesso giorno.
§ 30(1), secondo periodo · § 33(1) · § 38 BSIG
Un esempio
Un'azienda inventata: un produttore di macchine per l'imballaggio con 110 dipendenti e un amministratore.
Verifica: la costruzione di macchinari figura nell'allegato 2 del BSIG. Con 110 dipendenti l'azienda è un soggetto importante.
Registrazione: per le tasse ha già un certificato di organizzazione ELSTER. Lo usa per registrarsi nel portale del BSI.
Formazione: l'amministratore segue un corso di formazione per la direzione e annota data e contenuti.
Elenco: il responsabile IT annota da cosa dipende l'attività: ERP, software di progettazione, controllo della produzione, posta elettronica. Per ogni voce valuta cosa può succedere.
Fornitori: gli acquisti partono dall'elenco della contabilità fornitori. Il fornitore di servizi IT e il fornitore dell'ERP sono in cima.
Misure: da qui nascono la politica di sicurezza e il piano di risposta agli incidenti. Il piano dice anche chi notifica un incidente.
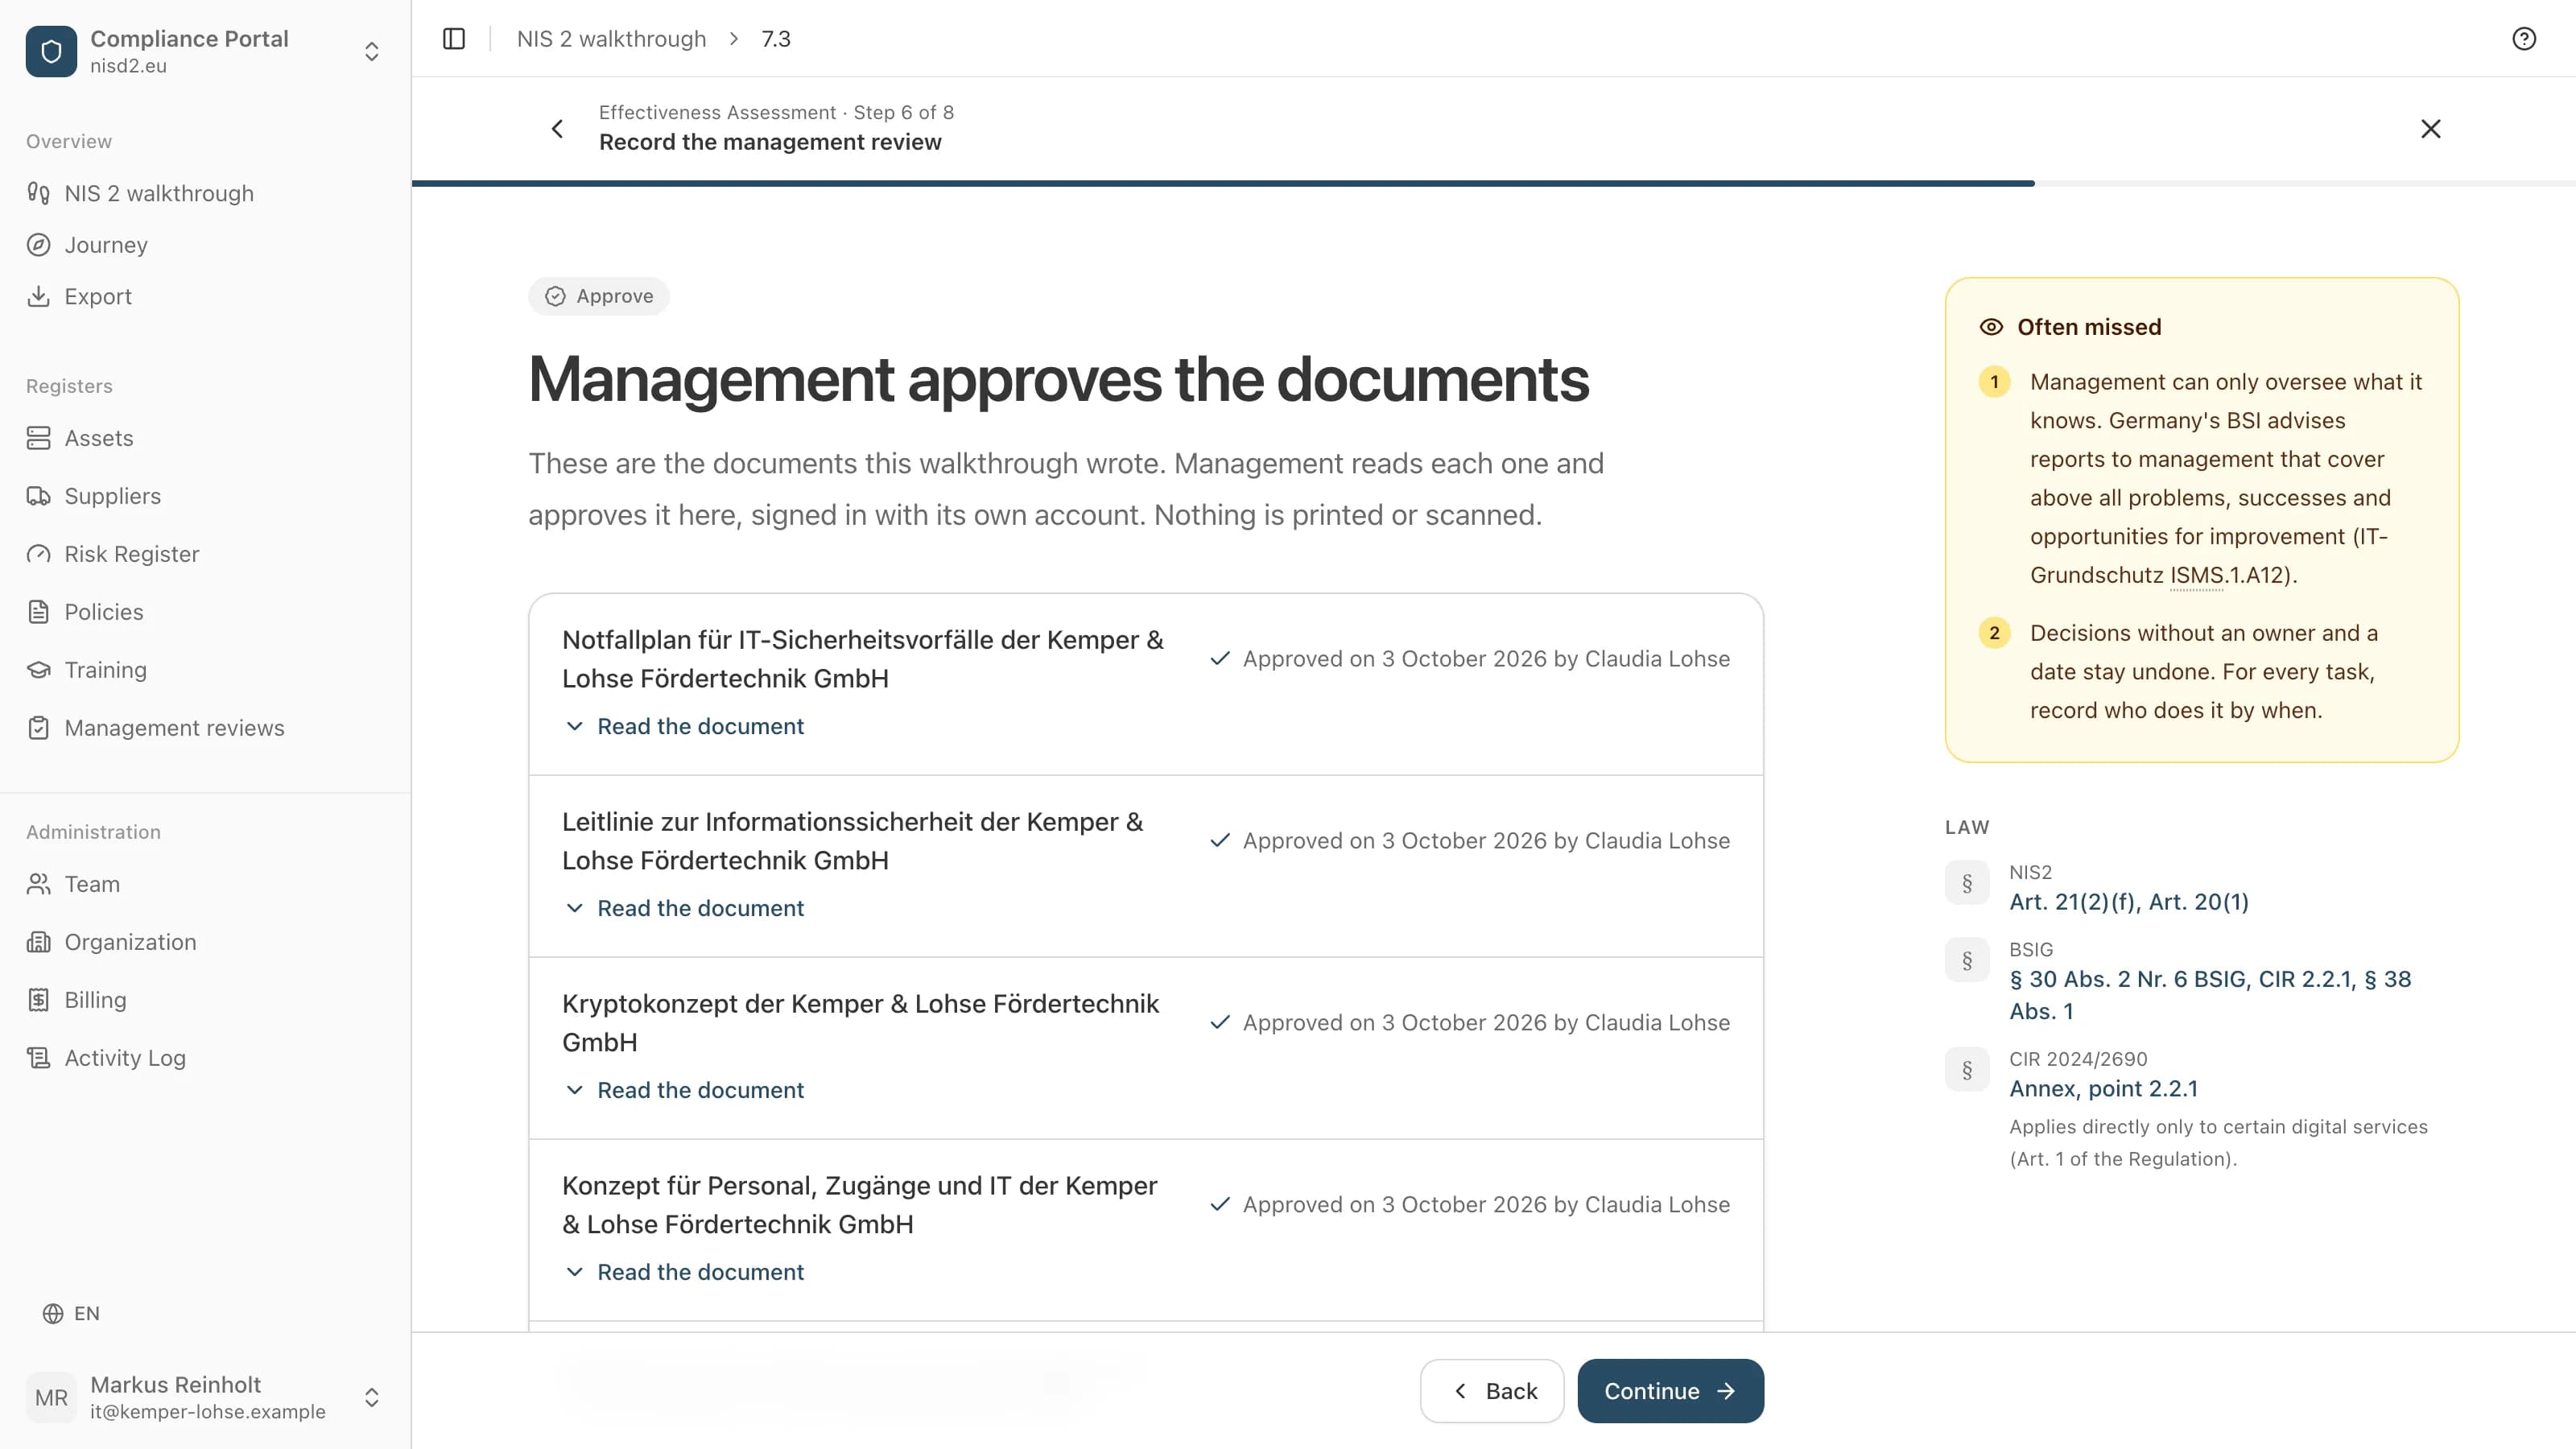
Approvazione: l'amministratore legge i documenti e li approva. Una volta all'anno verifica lo stato con il responsabile IT; l'intervallo l'ha scelto l'azienda.
Come lo fa il percorso guidato
Il percorso guidato su nisd2.eu ti accompagna nell'attuazione in quest'ordine, un passo alla volta.
20 passi. I gestori di impianti critici ne hanno uno in più.
Accanto a ogni passo c'è la norma, spiegata con parole semplici.
Ciò che non puoi ancora fare, lo metti da parte e prosegui.
Se decidi di non attuare un punto, scrivi il perché. Anche questa decisione la firma la direzione.
Alla fine la direzione approva i documenti nell'app, accedendo con il proprio account. Nome e data compaiono poi su ogni documento.
Domande frequenti
Cosa contiene una roadmap NIS2?
Sette passi: verificare se la NIS2 si applica, registrarsi presso il BSI, formare la direzione, elencare ciò che hai e valutare i rischi, coinvolgere i fornitori, mettere in atto le misure e metterle per iscritto, approvare e vigilare.
Quali passi deve fare la direzione in prima persona?
La formazione e la vigilanza sull'attuazione (§ 38(1) e (3) BSIG). Il resto del lavoro può affidarlo ad altri, ma non l'obbligo di assicurarsi che venga fatto.
Quali scadenze ci sono?
La registrazione va fatta al più tardi tre mesi dopo che la tua azienda rientra nell'ambito (§ 33(1) BSIG). Gli incidenti significativi si notificano entro 24 ore, 72 ore e un mese (§ 32(1) BSIG). Le misure si applicano dal giorno in cui la tua azienda rientra nell'ambito.
Ci serve una certificazione come la ISO 27001?
La legge non la richiede. Metti per iscritto ciò che attui (§ 30(1), terzo periodo, BSIG). Un certificato può sostenere le tue prove.
Fonti
- Legge sul BSI (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Direttiva (UE) 2022/2555 (NIS 2), Art. 2, 3, 20, 21, 23, EUR-Lex
- Relazione illustrativa al NIS2UmsuCG, stampato del Bundestag 21/1501, p. 154 (sul § 38(3))
- BSI: verifica dell'ambito NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: guida al certificato di organizzazione ELSTER, info.mein-unternehmenskonto.de
Quanto costa il percorso guidato
4800 € netti all'anno, più IVA
Rimborso entro 30 giorniCon fattura, da pagare entro 30 giorni. Annullamento entro i primi 30 giorni: fattura annullata o rimborso.
Implementazione guidata della NIS 2, passo dopo passo
Una cronologia di modifiche e approvazioni da mostrare alla tua autorità di vigilanza
Scadenze e promemoria per ogni requisito
Questionario di sicurezza per i tuoi fornitori
Esportazione in PDF o CSV in qualsiasi momento
Ti hanno affidato NIS2?
Ti guidiamo passo dopo passo. Tu compili, noi spieghiamo ogni punto con parole semplici, e alla fine firma la direzione.
