NIS2-stappenplan: zeven stappen om NIS2 in te voeren, voor de directie
Zeven stappen, in de volgorde waarin ze aan bod komen: nagaan of NIS2 geldt, registreren bij het BSI, de directie laten trainen, opschrijven wat u hebt, uw leveranciers betrekken, de maatregelen invoeren, en ten slotte goedkeuren en toezicht houden. Bij elke stap staat wie hem doet en welke bepaling hem eist.



Nagaan of NIS2 voor u geldt
Of uw bedrijf geldt als essentiële of belangrijke entiteit, hangt af van sector, aantal medewerkers en omzet. In Duitsland leidt de toets van het BSI u door de vragen. Volgens het BSI is de uitkomst niet juridisch bindend. Bij twijfel geeft een juridische beoordeling van het afzonderlijke geval uitsluitsel.
- Wettelijke grondslag
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Wie
- De directie of iemand die zij aanwijst
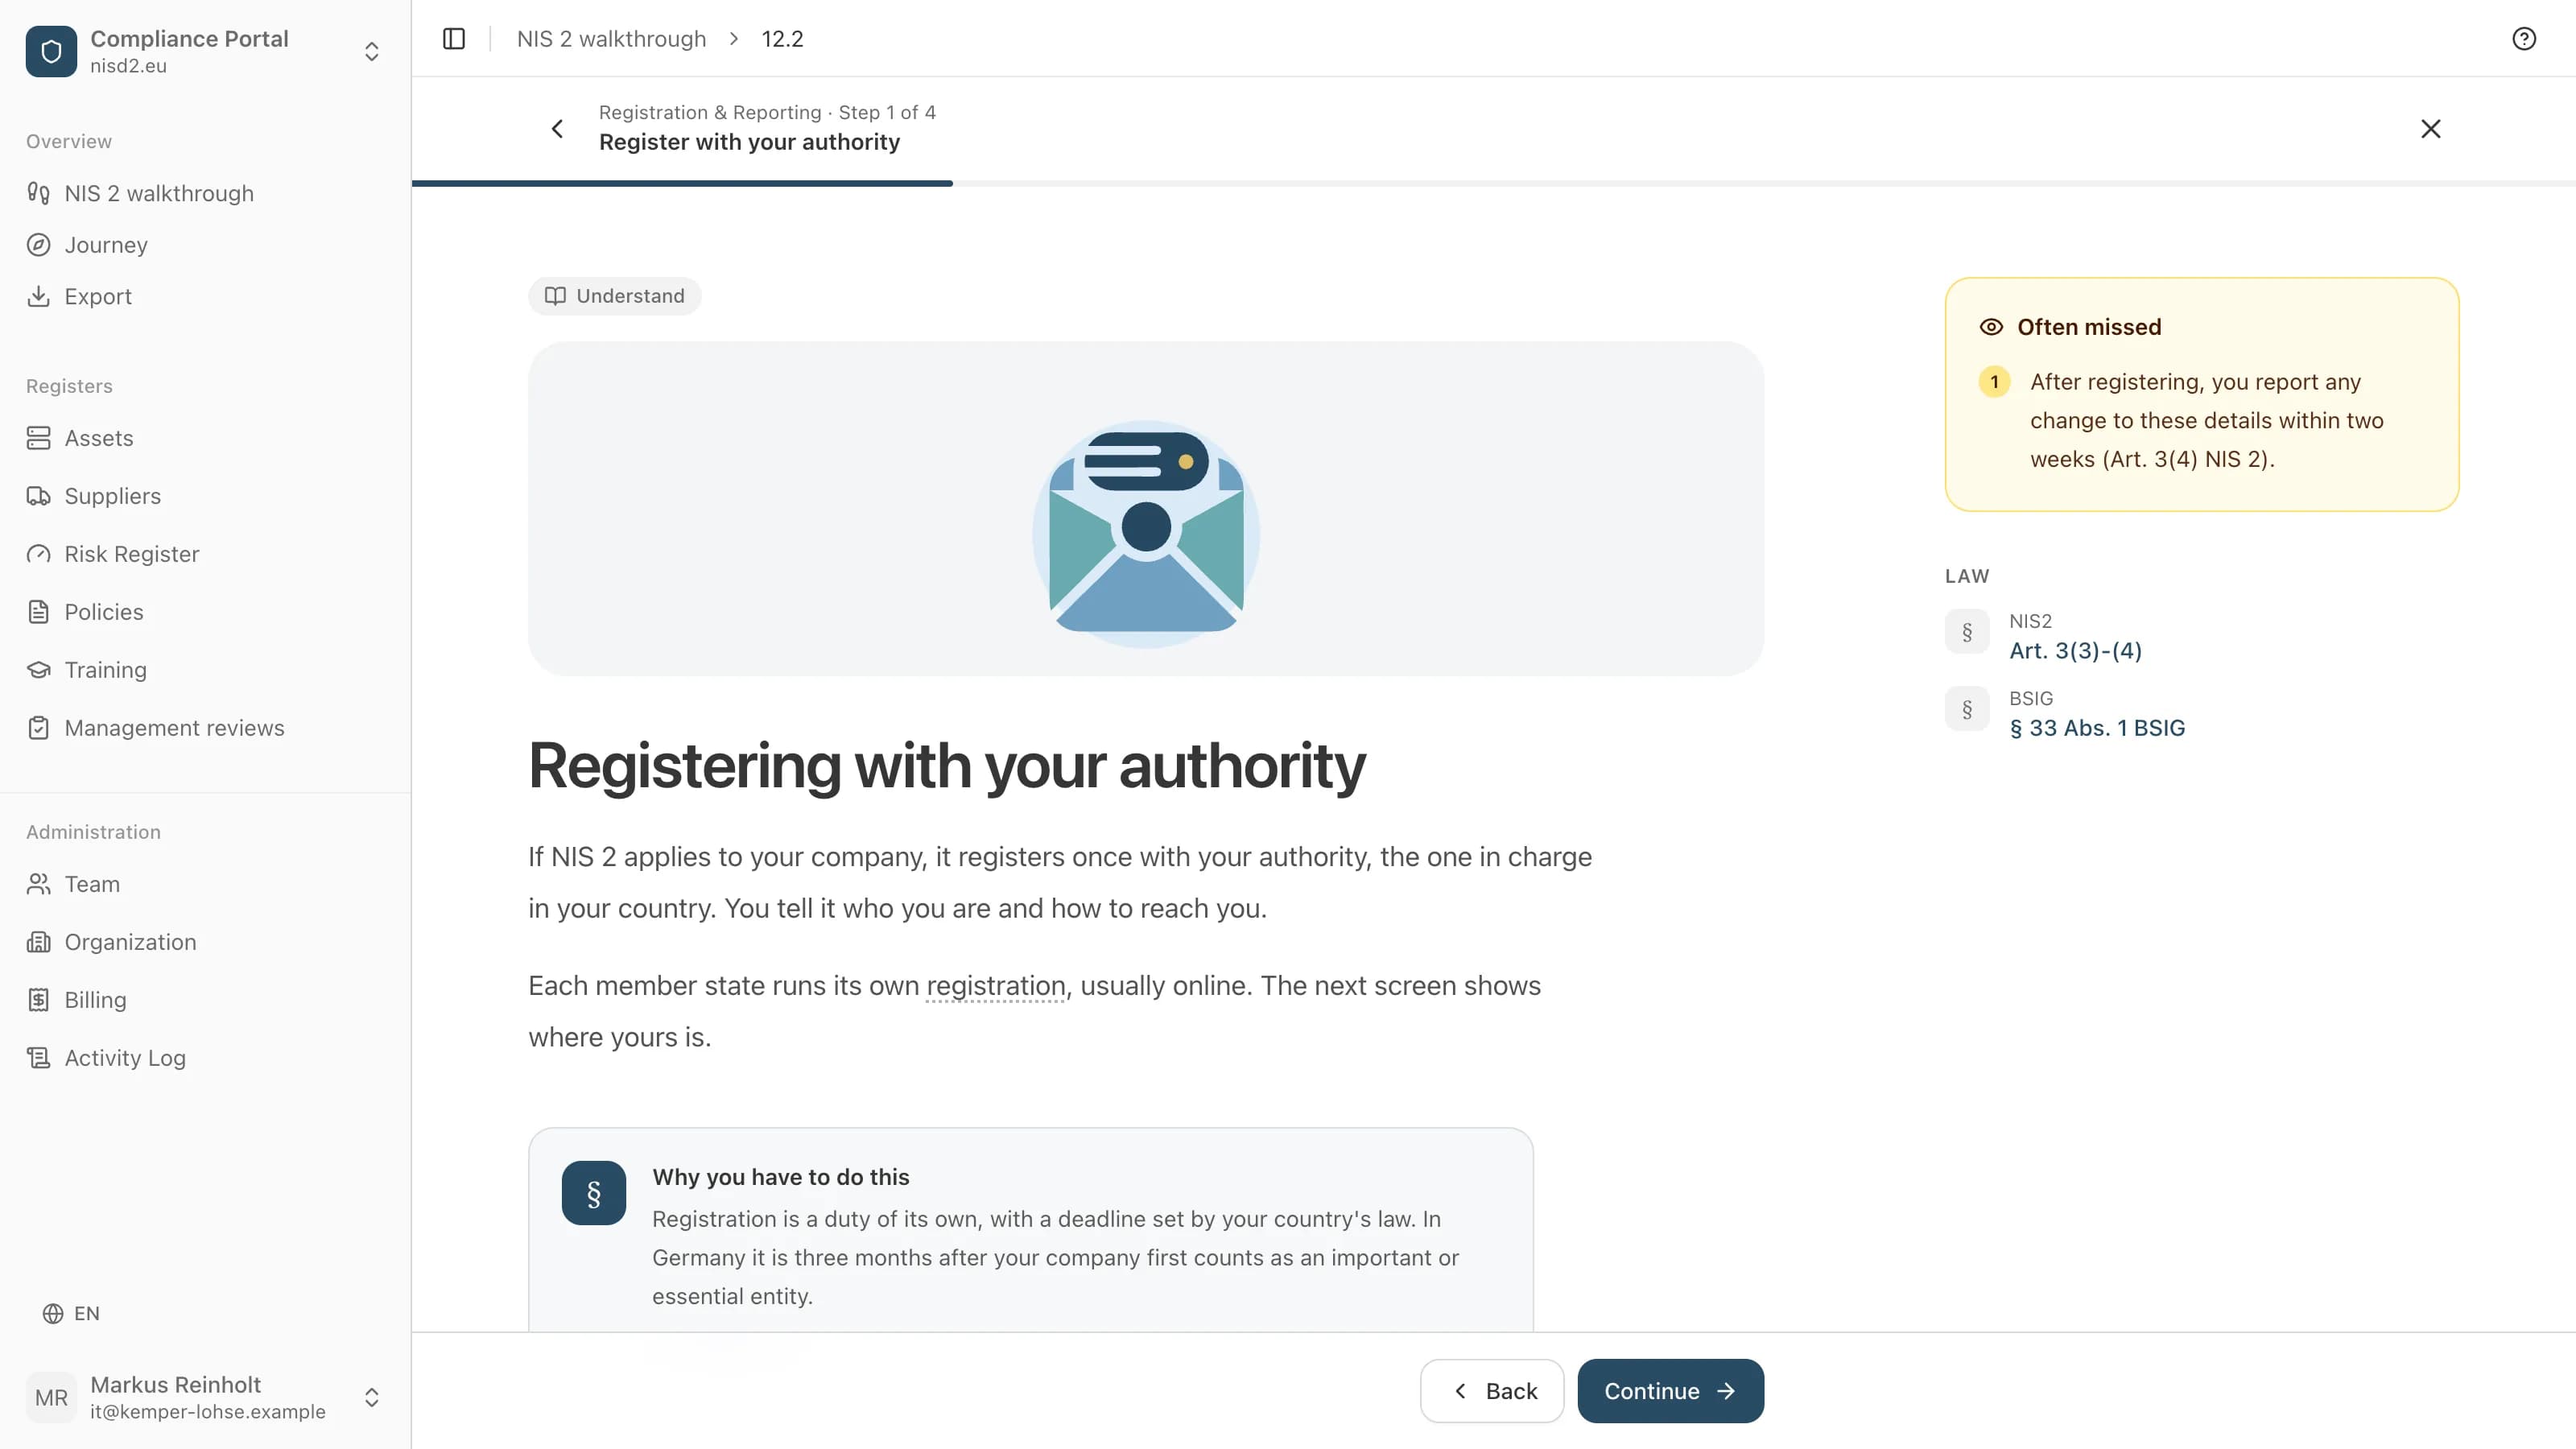
Registreren bij uw instantie
Uiterlijk drie maanden nadat uw bedrijf eronder valt, registreert u het bij het BSI, via het portaal van het BSI met uw bedrijfsaccount. Een bestaand organisatiecertificaat van ELSTER, bijvoorbeeld van de belastingaangifte, kunt u opnieuw gebruiken. Een nieuw certificaat wordt per brief geactiveerd; volgens Mein Unternehmenskonto duurt dat minstens vijf werkdagen. Hebt u vestigingen in andere EU-landen, dan registreert u zich ook daar.
- Wettelijke grondslag
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Wie
- Wie het bedrijfsaccount (ELSTER) beheert
De directie laten trainen
Elk lid van de directie volgt regelmatig een training, om risico's en praktijken voor risicobeheer in de informatiebeveiliging te herkennen en te beoordelen. De wet noemt geen ritme. De memorie van toelichting leest “regelmatig” als een training die minstens om de drie jaar wordt aangeboden. De wet eist geen minimumduur en geen erkenning van de aanbieder.
- Wettelijke grondslag
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Wie
- De directie, persoonlijk
Opschrijven wat u hebt en de risico's beoordelen
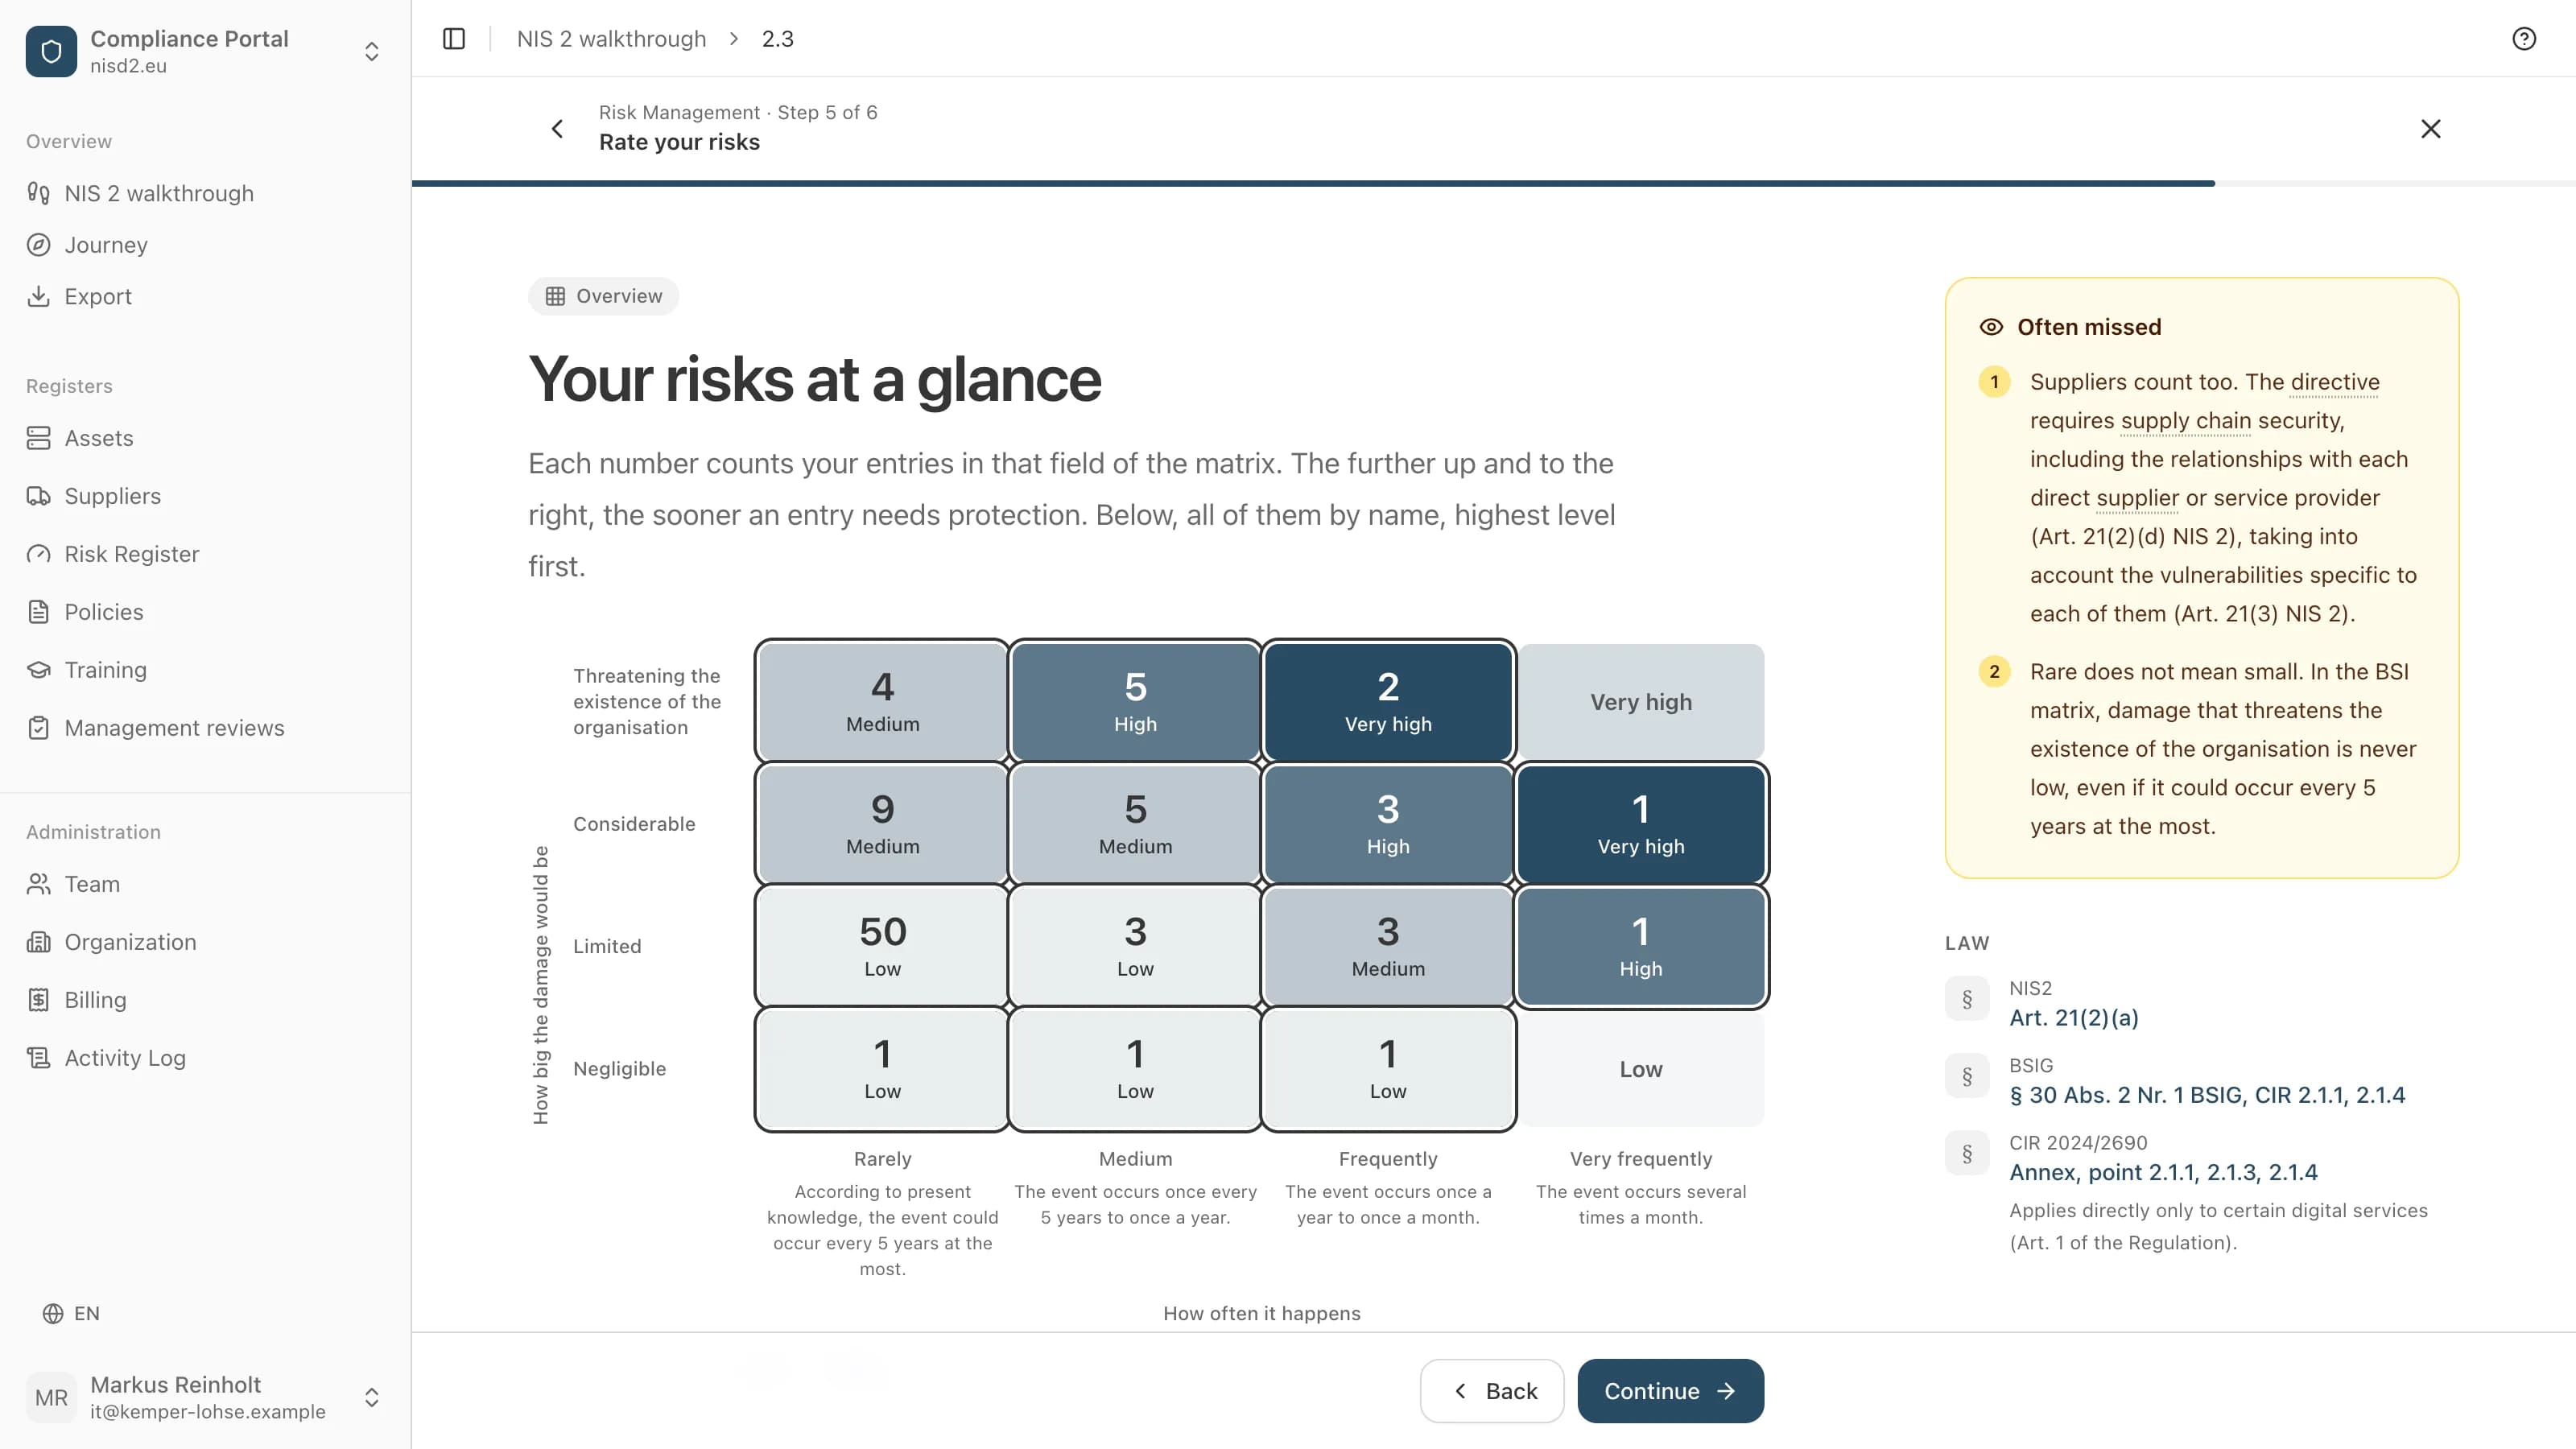
Eerst de lijst: de software, apparaten, diensten en processen waarvan uw bedrijf afhangt. Daarna per onderdeel wat er kan gebeuren en hoe ernstig dat zou zijn. Hoe grondig u moet zijn, hangt af van de omvang en het risico van uw bedrijf (§ 30(1), tweede zin, BSIG). Wat u besluit, legt u vast (derde zin).
- Wettelijke grondslag
- Art. 21(2)(a), (i) NIS 2 · § 30(2) nrs. 1, 9 BSIG (DE)
- Wie
- IT-verantwoordelijke, met de afdelingen
Uw leveranciers betrekken
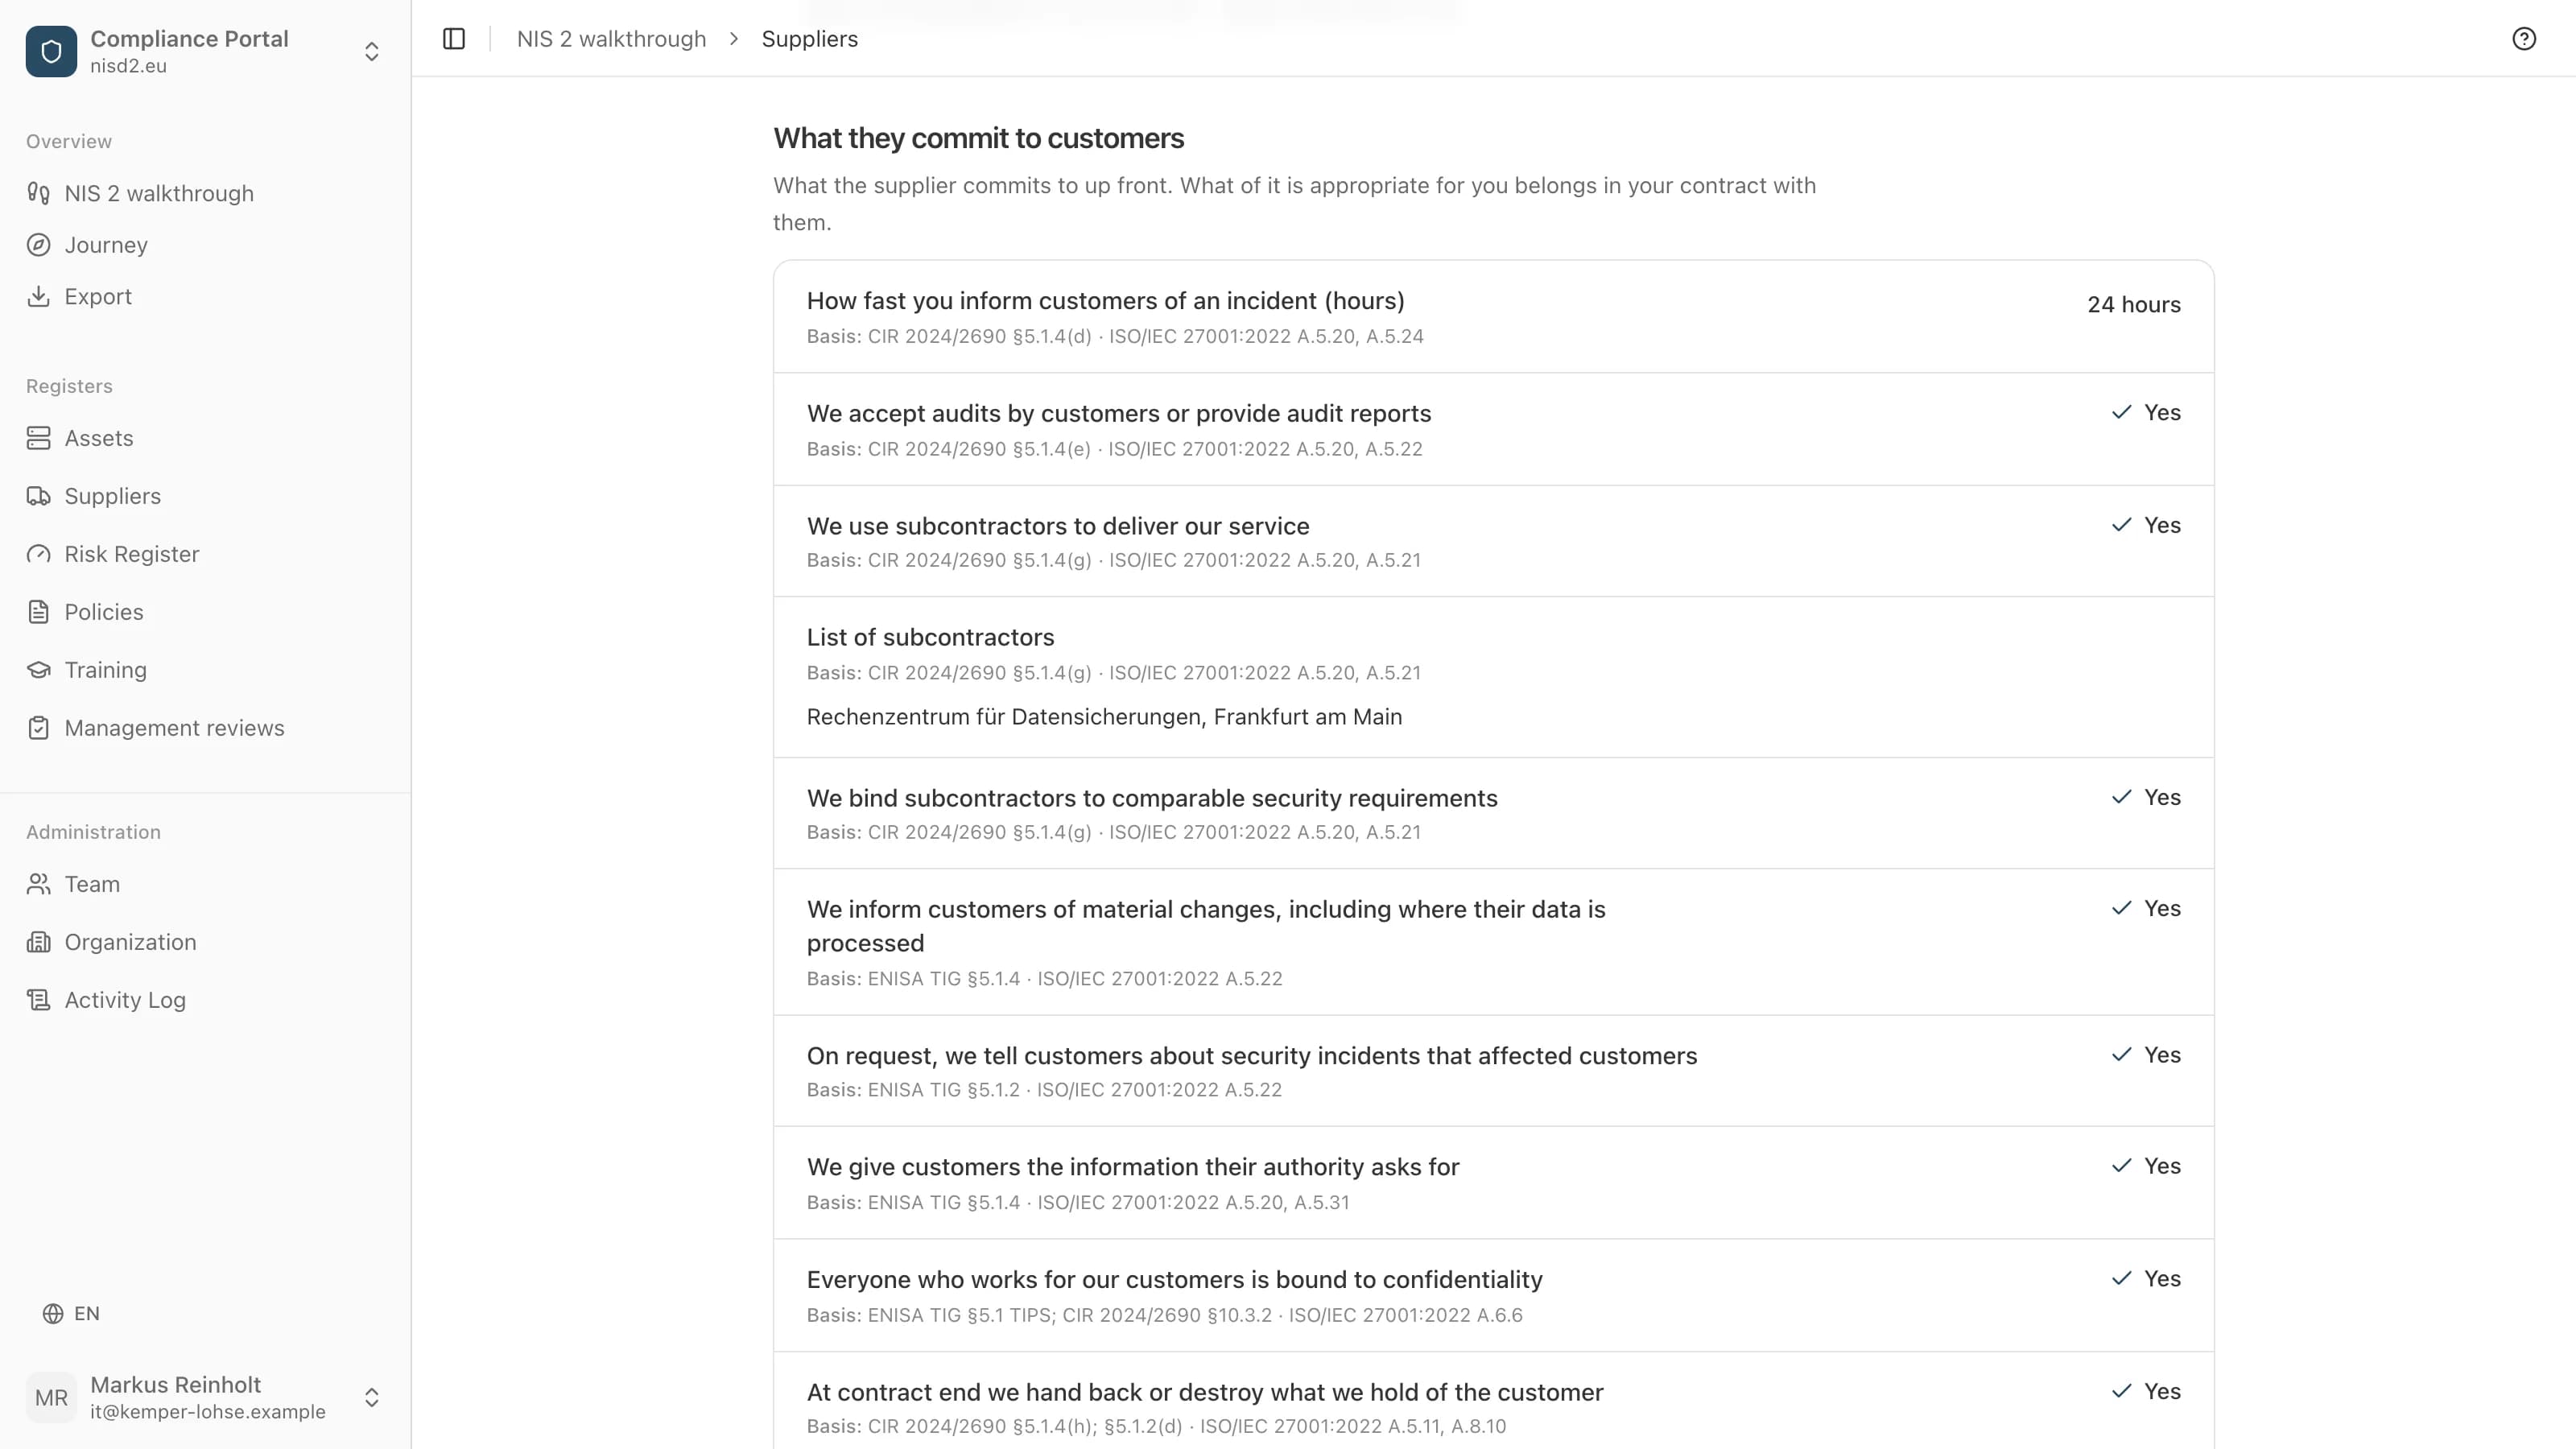
Het gaat om alle directe leveranciers en dienstverleners, niet alleen om de IT. Leg vast wie voor u werkt, hoe sterk uw bedrijf van wie afhangt en wat u met hen over beveiliging hebt afgesproken.
- Wettelijke grondslag
- Art. 21(2)(d) NIS 2 · § 30(2) nr. 4 BSIG (DE)
- Wie
- Inkoop of IT-verantwoordelijke
De maatregelen invoeren en vastleggen
§ 30(2) BSIG noemt tien gebieden, van de afhandeling van beveiligingsincidenten via back-ups en de toeleveringsketen tot een tweede factor bij het inloggen. Hoe grondig elke maatregel moet zijn, hangt af van omvang en risico. Significante incidenten meldt u bij het gezamenlijke meldpunt van het BSI en het Bundesamt für Bevölkerungsschutz und Katastrophenhilfe: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindrapport een maand na de incidentmelding (§ 32(1) BSIG).
- Wettelijke grondslag
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Wie
- IT-verantwoordelijke of informatiebeveiligingsfunctionaris
Goedkeuren en toezicht houden op de invoering
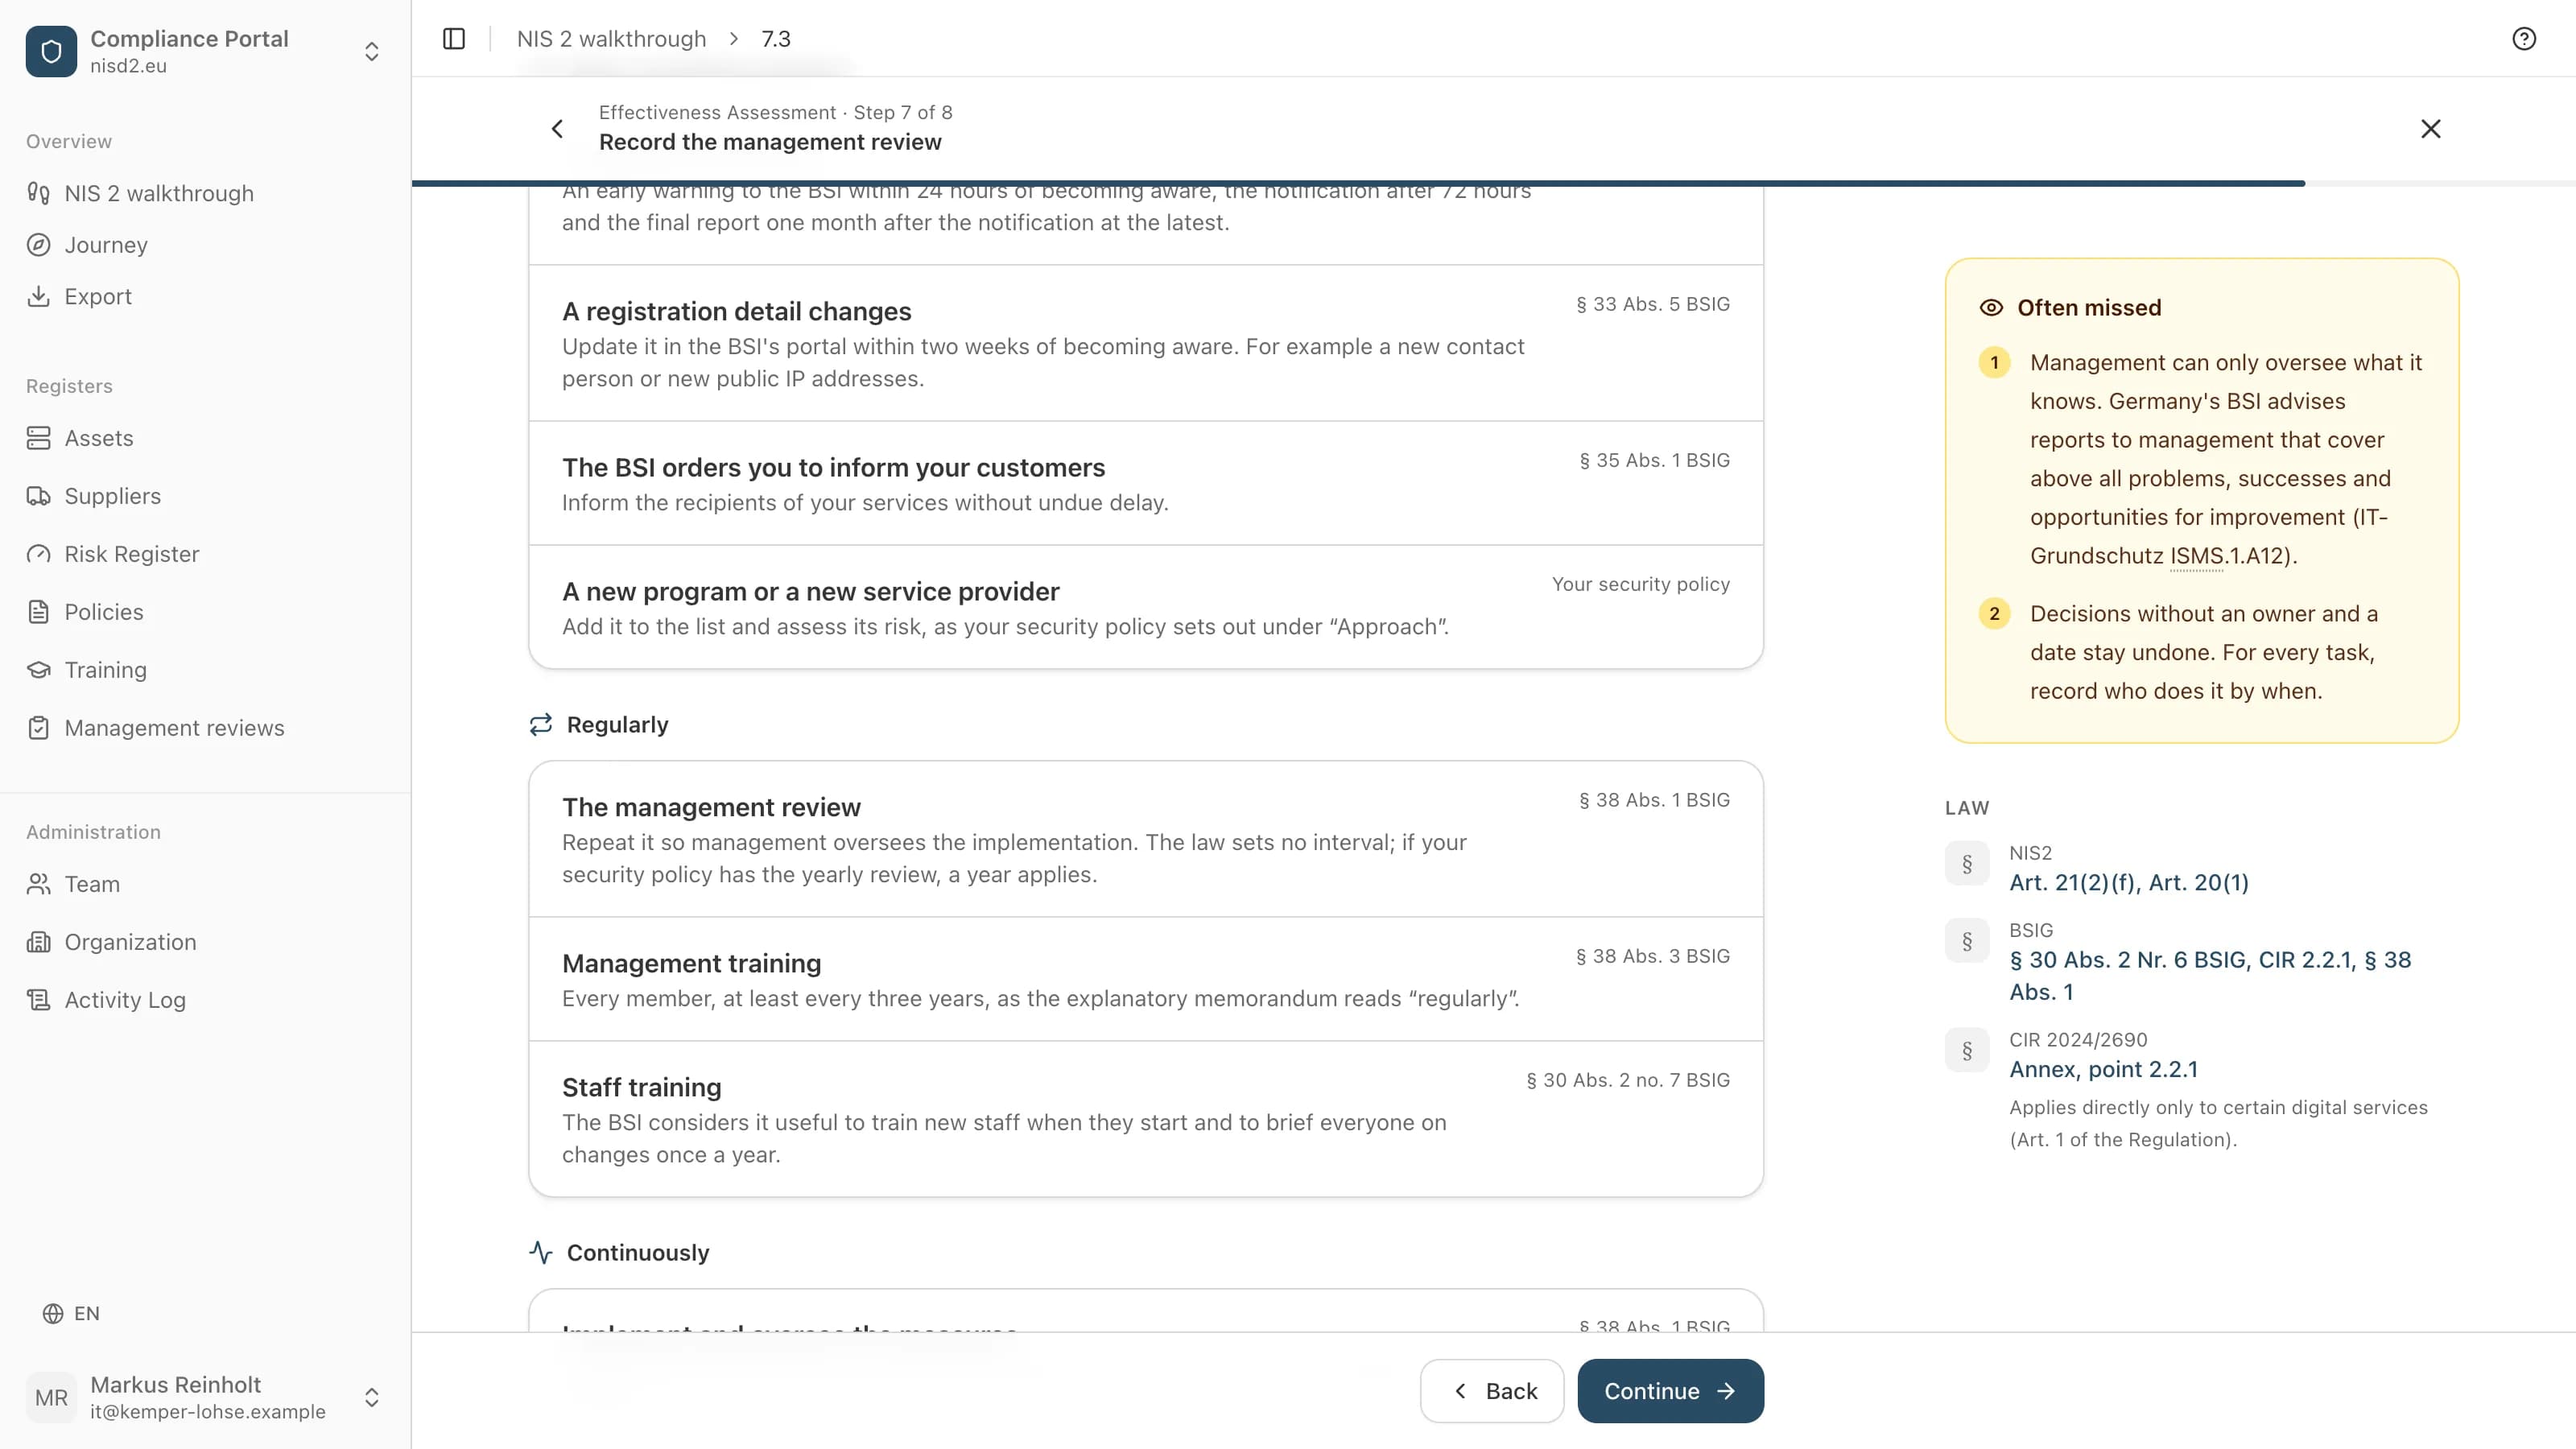
De directie is verplicht de maatregelen in te voeren en toezicht te houden op de invoering (§ 38(1) BSIG). De EU-richtlijn eist bovendien dat zij de maatregelen goedkeurt (art. 20(1) NIS 2). De wet legt niet vast hoe vaak de directie de stand beoordeelt.
- Wettelijke grondslag
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Wie
- De directie, persoonlijk
Wat dit betekent bij 50 tot 150 medewerkers
De zeven stappen gelden voor elk bedrijf dat eronder valt. Hoeveel werk elke stap kost, hangt af van omvang en risico.
Twee stappen blijven persoonlijk bij de directie: de training, en de goedkeuring met het toezicht. De andere doet meestal de IT-verantwoordelijke, de inkoop of een IT-dienstverlener.
De registratie is de stap met een vaste termijn: uiterlijk drie maanden nadat uw bedrijf eronder valt. De andere plichten gelden vanaf dezelfde dag.
§ 30(1), tweede zin · § 33(1) · § 38 BSIG
Een voorbeeld
Een verzonnen bedrijf: een maker van verpakkingsmachines met 110 medewerkers en één directeur.
Nagaan: machinebouw staat in bijlage 2 van de BSIG. Met 110 medewerkers is het bedrijf een belangrijke entiteit.
Registreren: het heeft al een organisatiecertificaat van ELSTER voor de belastingen. Daarmee registreert het zich in het portaal van het BSI.
Trainen: de directeur volgt een training voor de directie en legt datum en inhoud vast.
Opschrijven: de IT-verantwoordelijke schrijft op waarvan het bedrijf afhangt: ERP, ontwerpsoftware, productiebesturing, e-mail. Per onderdeel beoordeelt hij wat er kan gebeuren.
Leveranciers: de inkoop begint met de lijst uit de crediteurenadministratie. De IT-dienstverlener en de leverancier van het ERP staan bovenaan.
Maatregelen: daaruit ontstaan het beveiligingsbeleid en het incidentresponsplan. Het plan zegt ook wie een incident meldt.
Goedkeuren: de directeur leest de documenten en keurt ze goed. Eens per jaar beoordeelt hij de stand met de IT-verantwoordelijke; dat ritme heeft het bedrijf zelf gekozen.
Zo gaat het in de doorloop
De doorloop op nisd2.eu leidt u in deze volgorde door de invoering, stap voor stap.
20 stappen. Exploitanten van kritieke installaties hebben er één meer.
Naast elke stap staat de wet, in eenvoudige woorden uitgelegd.
Wat nog niet lukt, zet u opzij en u gaat verder.
Besluit u een punt niet in te voeren, dan schrijft u op waarom. Ook dat besluit ondertekent de directie.
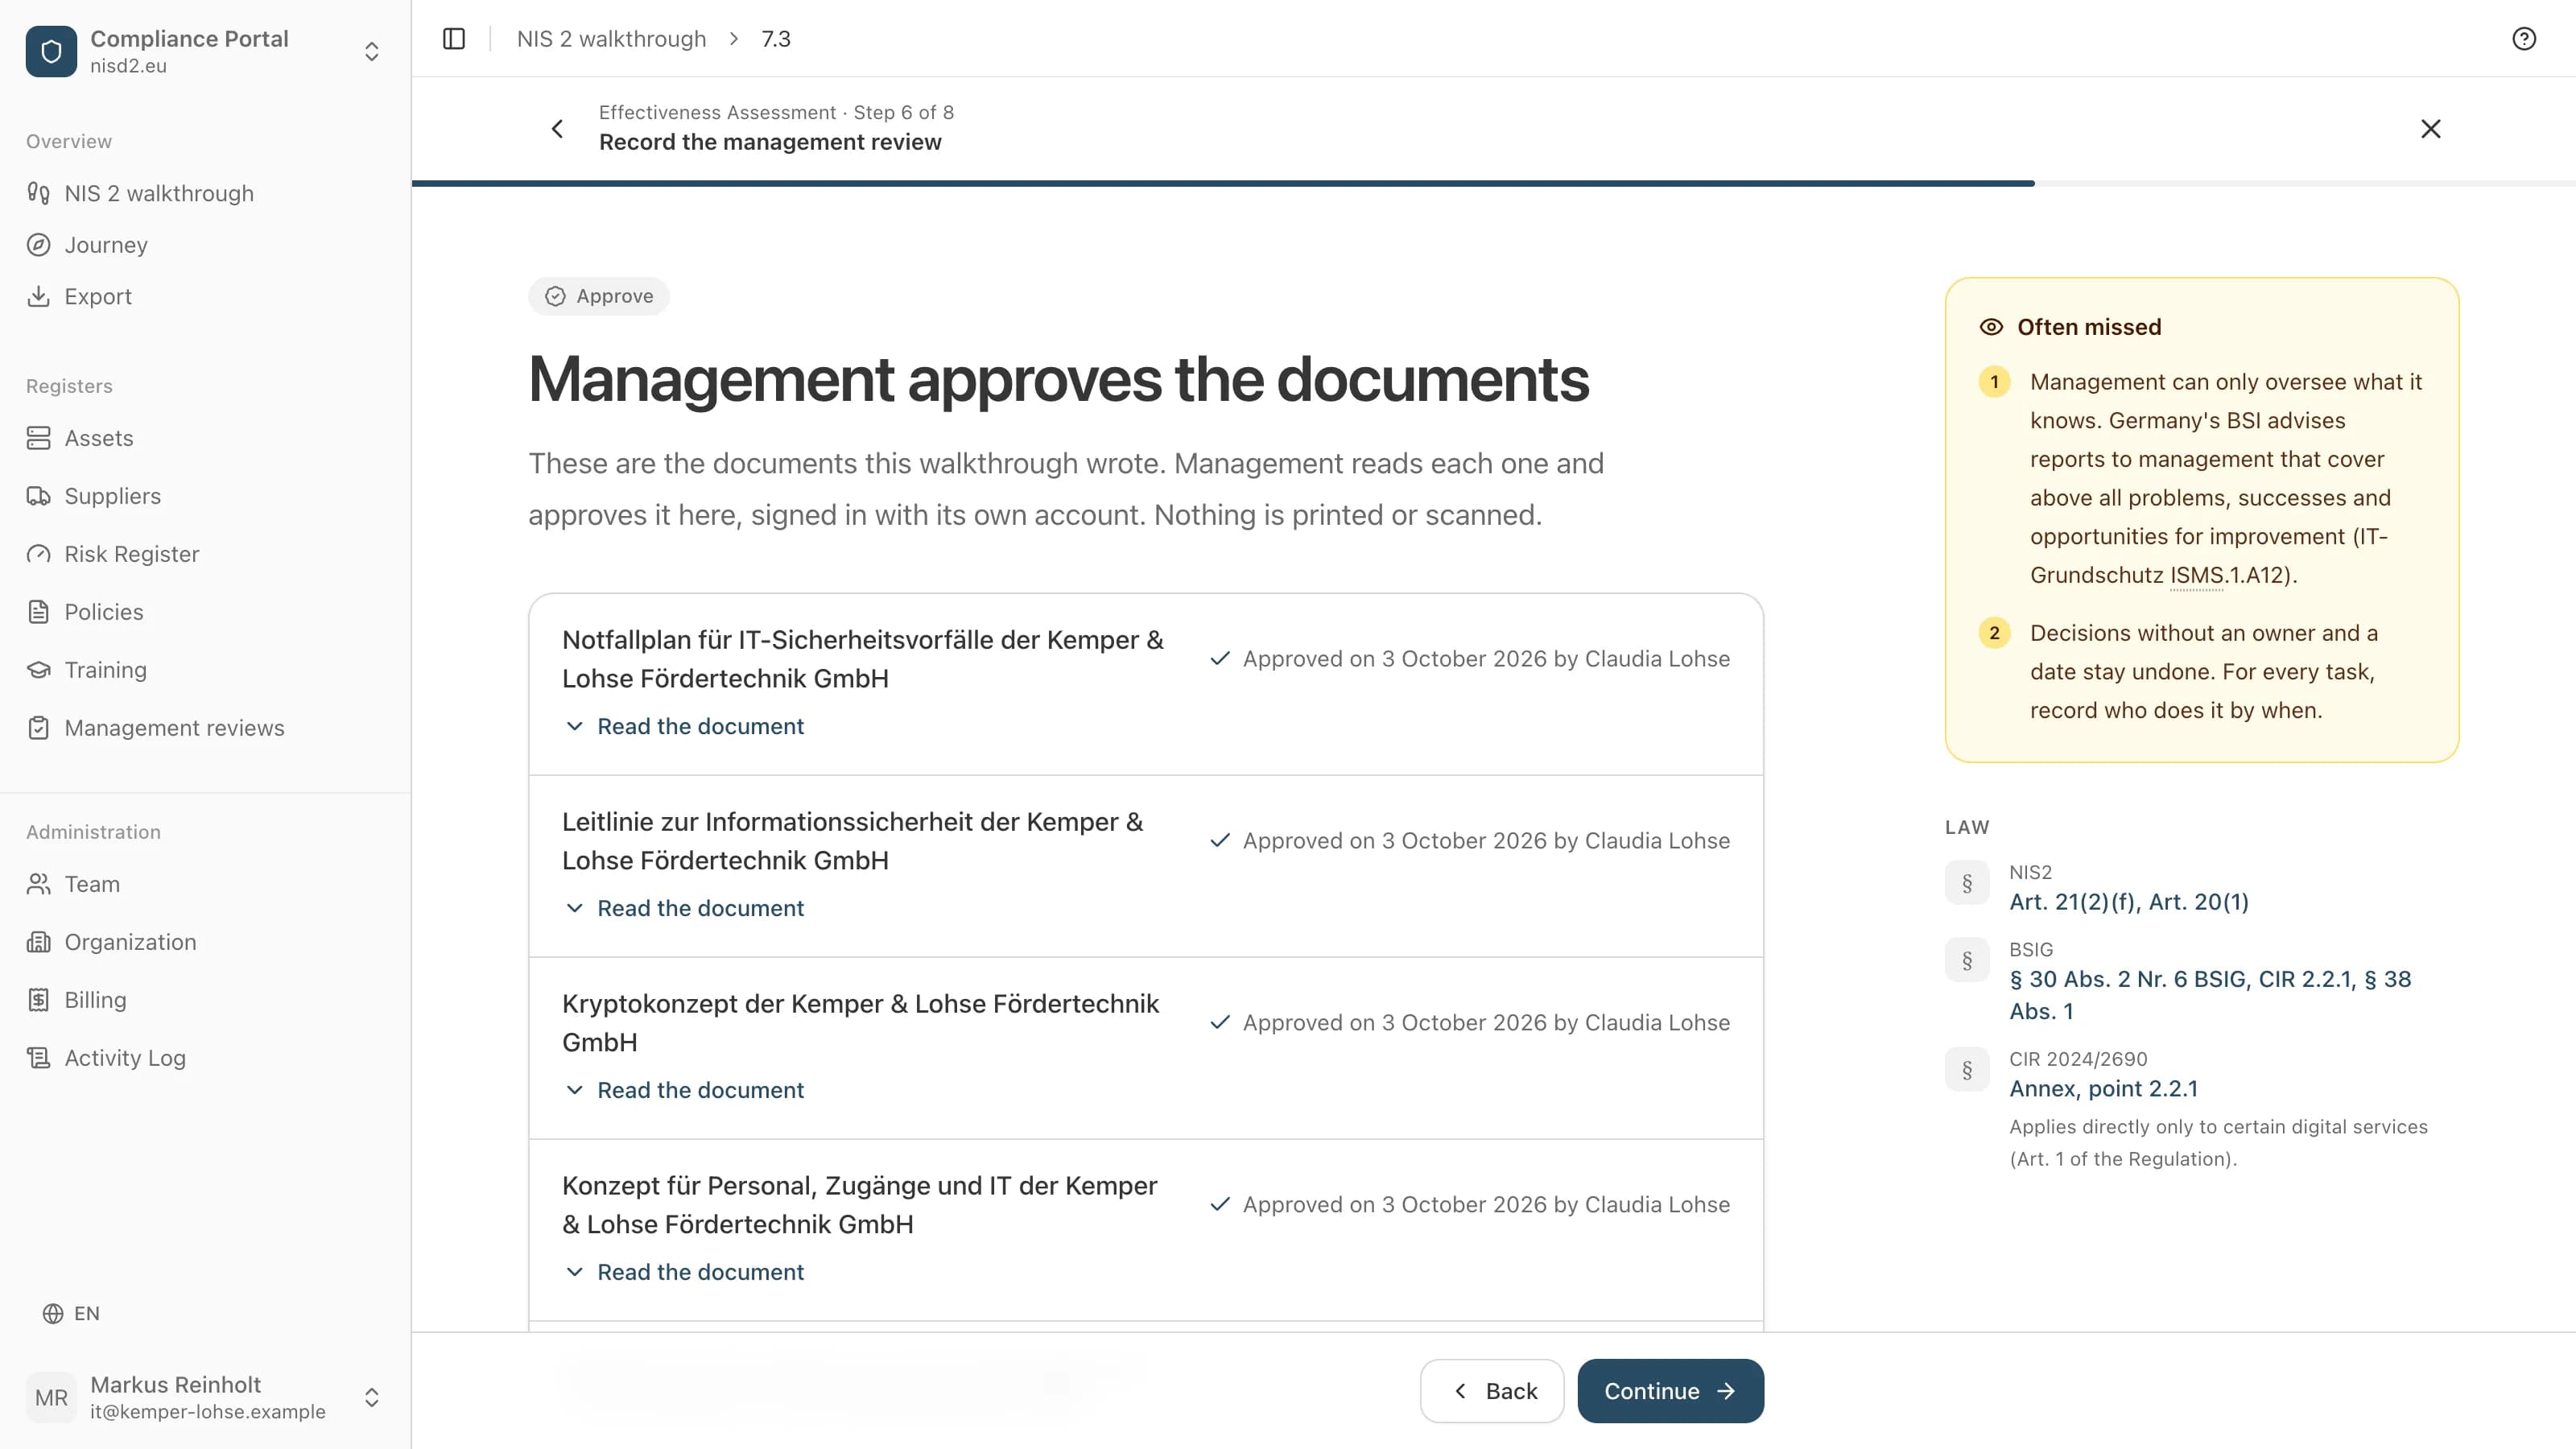
Aan het eind keurt de directie de documenten goed in de app, ingelogd met een eigen account. Naam en datum staan daarna op elk document.
Veelgestelde vragen
Wat hoort in een NIS2-stappenplan?
Zeven stappen: nagaan of NIS2 geldt, registreren bij het BSI, de directie laten trainen, opschrijven wat u hebt en de risico's beoordelen, uw leveranciers betrekken, de maatregelen invoeren en vastleggen, goedkeuren en toezicht houden.
Welke stappen moet de directie zelf doen?
De training en het toezicht op de invoering (§ 38(1) en (3) BSIG). De rest van het werk kan zij overdragen, maar niet de plicht om ervoor te zorgen dat het gebeurt.
Welke termijnen zijn er?
De registratie moet uiterlijk drie maanden nadat uw bedrijf eronder valt (§ 33(1) BSIG). Significante incidenten meldt u binnen 24 uur, 72 uur en een maand (§ 32(1) BSIG). De maatregelen gelden vanaf de dag waarop uw bedrijf eronder valt.
Hebben we een certificering zoals ISO 27001 nodig?
De wet eist er geen. U legt schriftelijk vast wat u invoert (§ 30(1), derde zin, BSIG). Een certificaat kan uw bewijs ondersteunen.
Bronnen
- BSI-wet (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Richtlijn (EU) 2022/2555 (NIS 2), art. 2, 3, 20, 21, 23, EUR-Lex
- Memorie van toelichting bij de NIS2UmsuCG, Bundestag-drukwerk 21/1501, p. 154 (over § 38(3))
- BSI: toets of NIS 2 van toepassing is, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: hulp bij het organisatiecertificaat van ELSTER, info.mein-unternehmenskonto.de
Wat de doorloop kost
€ 4.800 netto per jaar, excl. btw
30 dagen geld terugOp factuur, betaling binnen 30 dagen. Opzeggen in de eerste 30 dagen: factuur geannuleerd of geld terug.
Begeleide NIS 2 implementatie, stap voor stap
Een geschiedenis van wijzigingen en goedkeuringen, om aan uw toezichthouder te tonen
Deadlines en herinneringen per vereiste
Beveiligingsvragenlijst voor uw leveranciers
Export naar PDF of CSV, op elk moment
Moet u zich met NIS2 bezighouden?
We begeleiden u stap voor stap. U vult in, wij leggen elk punt in eenvoudige woorden uit, en aan het eind tekent de directie.
