Grundlagen
Was bedeutet das eigentlich alles?
Was ist NIS 2?
EU-Richtlinie 2022/2555 in fünf Minuten erklärt.
§ 30 BSIG: die zehn Maßnahmen für Cybersicherheit
Die zehn Risikomanagementmaßnahmen aus § 30 Abs. 2 BSIG, ihr Verhältnis zu Artikel 21 NIS 2 und zur CIR (EU) 2024/2690, Verhältnismäßigkeit und Bußgelder.
§ 32 BSIG: die Meldepflicht für erhebliche Sicherheitsvorfälle
Frühe Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung einen Monat danach. Was erheblich ist, wo Sie melden und das Verhältnis zur DSGVO.
§ 38 BSIG Wortlaut und Erklärung, Absatz für Absatz
Absatz 1 umsetzen und überwachen, Absatz 2 Haftung nach Gesellschaftsrecht, Absatz 3 regelmäßige Schulung der Geschäftsleitung, mit dem Wortlaut.
CIR 2024/2690 — die technische Verordnung
Die EU-Durchführungsverordnung, die NIS 2 für bestimmte digitale Anbieter konkretisiert.
IT-Grundschutz und NIS 2
Wie sich der BSI-Standard zur deutschen NIS 2 Umsetzung verhält.
IT-Sicherheitspflicht erklärt
Was Geschäftsführer rechtlich schulden — neben NIS 2 auch im Gesellschaftsrecht.
Glossar
Begriffe rund um NIS 2, BSIG, CIR und Cybersicherheit.
Häufige Fragen zu NIS 2
Die Fragen, die wir am häufigsten zu NIS 2 hören.
ENISA Technical Implementation Guidance und NIS 2
Was die EU-Cybersicherheitsagentur ENISA unter NIS 2 tut, was die Technical Implementation Guidance (TIG) ist und wie sie zur Durchführungsverordnung 2024/2690 passt.
Erheblicher Sicherheitsvorfall nach NIS 2 und CIR 2024/2690
Artikel 23(3) NIS 2 nennt zwei Auslöser. CIR 2024/2690 quantifiziert die Schwellenwerte für bestimmte digitale Anbieter. Für andere Sektoren bleiben sie unbestimmt.
CSIRT-Netzwerk und EU-CyCLONe nach Artikel 15 und 16 NIS 2
Wie die nationalen CSIRTs operativ zusammenarbeiten und wie EU-CyCLONe großflächige Cyberkrisen koordiniert.
Koordinierte Risikobewertungen kritischer Lieferketten nach Artikel 22 NIS 2
Was Artikel 22 verlangt: gemeinsame EU-Bewertung der Cybersicherheitsrisiken bestimmter kritischer IKT-Lieferketten durch Kooperationsgruppe, Kommission und ENISA.
NIS 2 für die Geschäftsführung in fünf Minuten
Die kürzeste belastbare Zusammenfassung von NIS 2 für Geschäftsführung, Vorstand und Aufsichtsrat. Was Artikel 20 verlangt, was im Audit zählt, was nicht delegierbar ist.
Was sich von NIS 1 zu NIS 2 geändert hat
Erweiterung des Anwendungsbereichs, neue Governance-Pflichten, härtere Meldepflichten, höhere Bußgelder. Die wichtigsten Verschiebungen zwischen Richtlinie 2016/1148 und 2022/2555.
Was ist das BSI?
Bundesamt für Sicherheit in der Informationstechnik, errichtet nach §1 BSIG. Unter NIS 2 die zuständige Behörde, die Meldestelle und der Träger des nationalen CSIRT.
Das BSI-Meldeportal
Eine Plattform für zwei NIS 2 Pflichten: Erstregistrierung nach §33 BSIG und Meldung erheblicher Sicherheitsvorfälle nach §32 BSIG. Zugang über ELSTER-Organisationszertifikat.
Was ist ein Asset unter NIS 2?
Ein Asset unter NIS 2 ist alles, was Informationen verarbeitet, speichert oder überträgt. Art. 21(2) und CIR 2024/2690 verlangen ein Inventar; BSI 200-2 §8.1 erlaubt Gruppierung gleichartiger Objekte.
Was ist ein ISMS und brauche ich eins für NIS 2?
Ein ISMS ist die Art und Weise, wie eine Organisation Informationssicherheit steuert. NIS 2 nennt das Wort nicht, aber Art. 21(2) verlangt genau das, was ein ISMS leistet. ISO 27001 Zertifizierung ist nicht verpflichtend.
Tem de tratar da NIS2?
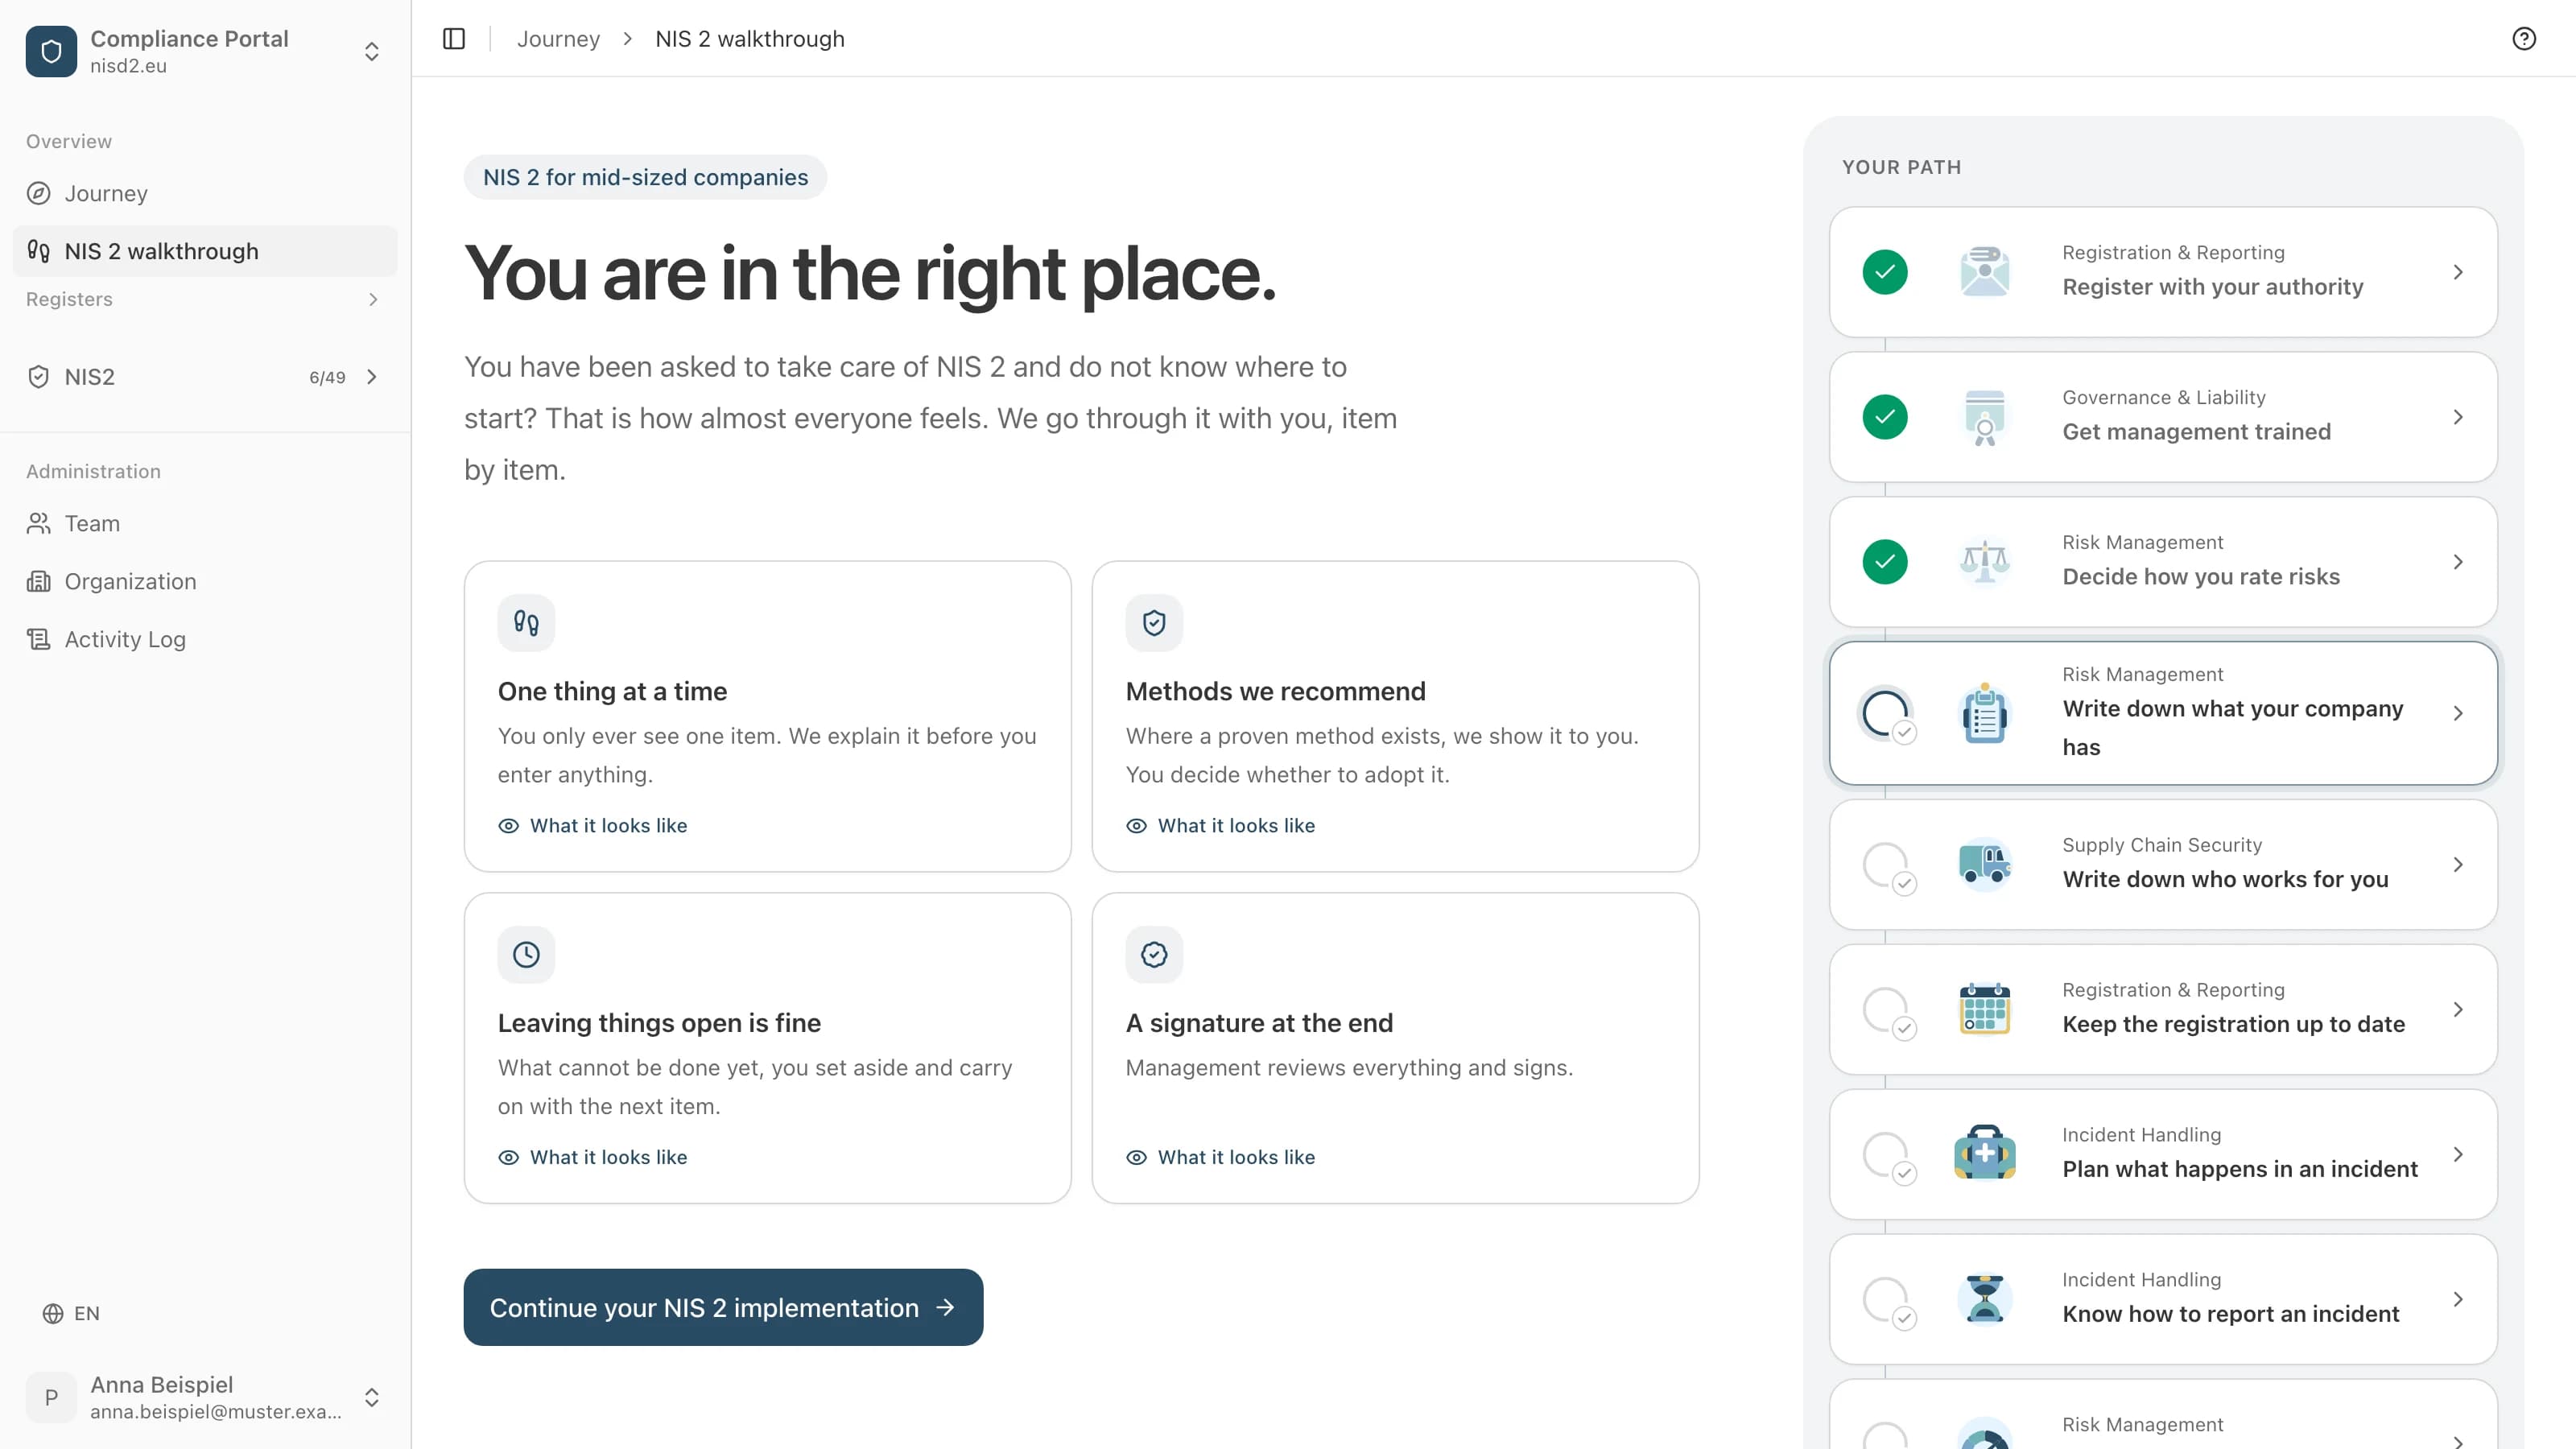
Acompanhamos passo a passo. Preenche, nós explicamos cada ponto em palavras simples e, no fim, a direção assina.