NIS2 Roadmap: sieben Schritte zur Umsetzung, für die Geschäftsleitung
Sieben Schritte, in der Reihenfolge, in der sie anfallen: prüfen, ob NIS2 gilt, beim BSI registrieren, die Geschäftsleitung schulen, erfassen, was Sie haben, die Lieferanten einbeziehen, die Maßnahmen umsetzen und am Ende freigeben und überwachen. Zu jedem Schritt steht, wer ihn erledigt und welche Vorschrift ihn verlangt.



Prüfen, ob NIS2 für Sie gilt
Ob Ihr Unternehmen als besonders wichtige oder wichtige Einrichtung gilt, hängt von Sektor, Beschäftigtenzahl und Umsatz ab. In Deutschland führt die Betroffenheitsprüfung des BSI durch die Fragen. Ihr Ergebnis ist nach Angabe des BSI nicht rechtlich bindend. Im Zweifel klärt eine rechtliche Prüfung des Einzelfalls.
- Rechtsgrundlage
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Wer
- Geschäftsleitung oder eine beauftragte Person
Bei Ihrer Behörde registrieren
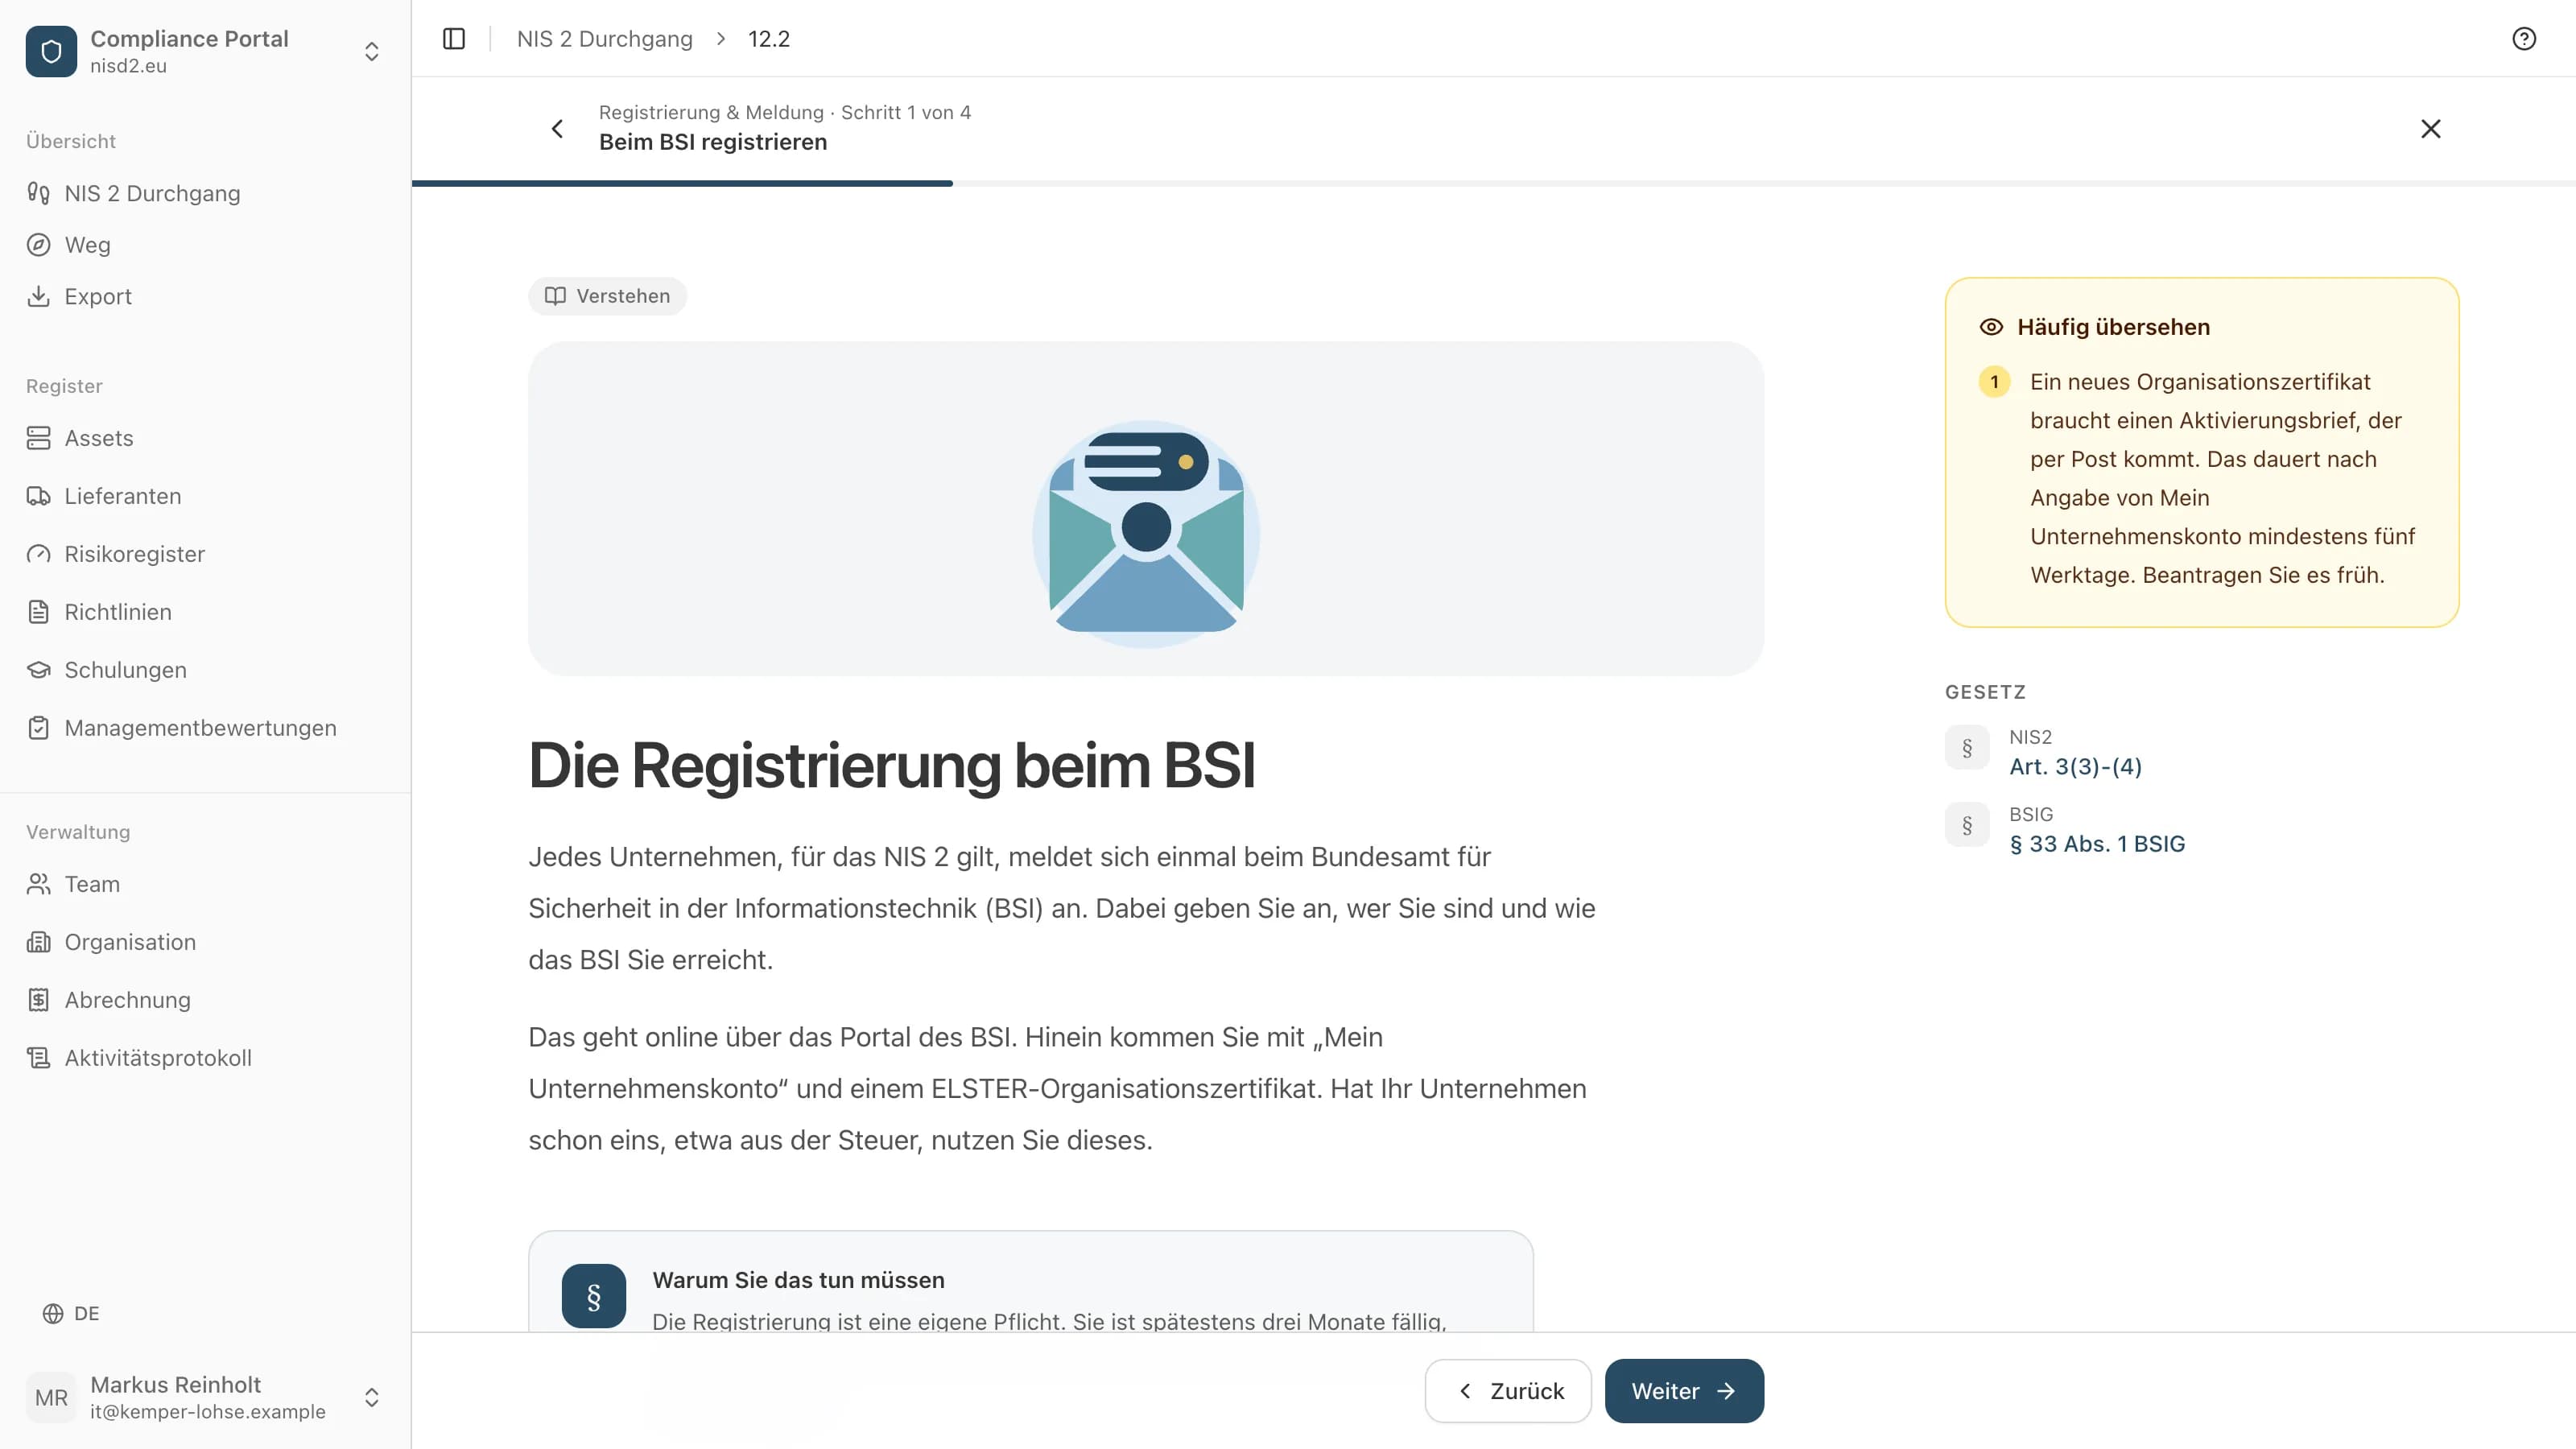
Spätestens drei Monate, nachdem Ihr Unternehmen als Einrichtung gilt, melden Sie es beim BSI an, über das BSI-Portal mit Ihrem Unternehmenskonto. Ein vorhandenes ELSTER-Organisationszertifikat, etwa aus der Steuer, lässt sich weiterverwenden. Ein neues wird per Aktivierungsbrief freigeschaltet; das dauert nach Angabe von Mein Unternehmenskonto mindestens fünf Werktage. Haben Sie Niederlassungen in weiteren EU-Staaten, registrieren Sie sich auch dort.
- Rechtsgrundlage
- Art. 3 Abs. 4 NIS 2 · § 33 BSIG (DE)
- Wer
- Wer das Unternehmenskonto (ELSTER) führt
Die Geschäftsleitung schulen
Jedes Mitglied der Geschäftsleitung nimmt regelmäßig an Schulungen teil, um Risiken und Praktiken des Risikomanagements in der Informationssicherheit zu erkennen und zu bewerten. Einen Abstand nennt das Gesetz nicht. Die Gesetzesbegründung liest „regelmäßig“ als Schulungen, die mindestens alle drei Jahre angeboten werden. Eine Mindestdauer und eine Zulassung des Anbieters verlangt das Gesetz nicht.
- Rechtsgrundlage
- Art. 20 Abs. 2 NIS 2 · § 38 Abs. 3 BSIG (DE)
- Wer
- Geschäftsleitung, persönlich
Erfassen, was Sie haben, und die Risiken bewerten
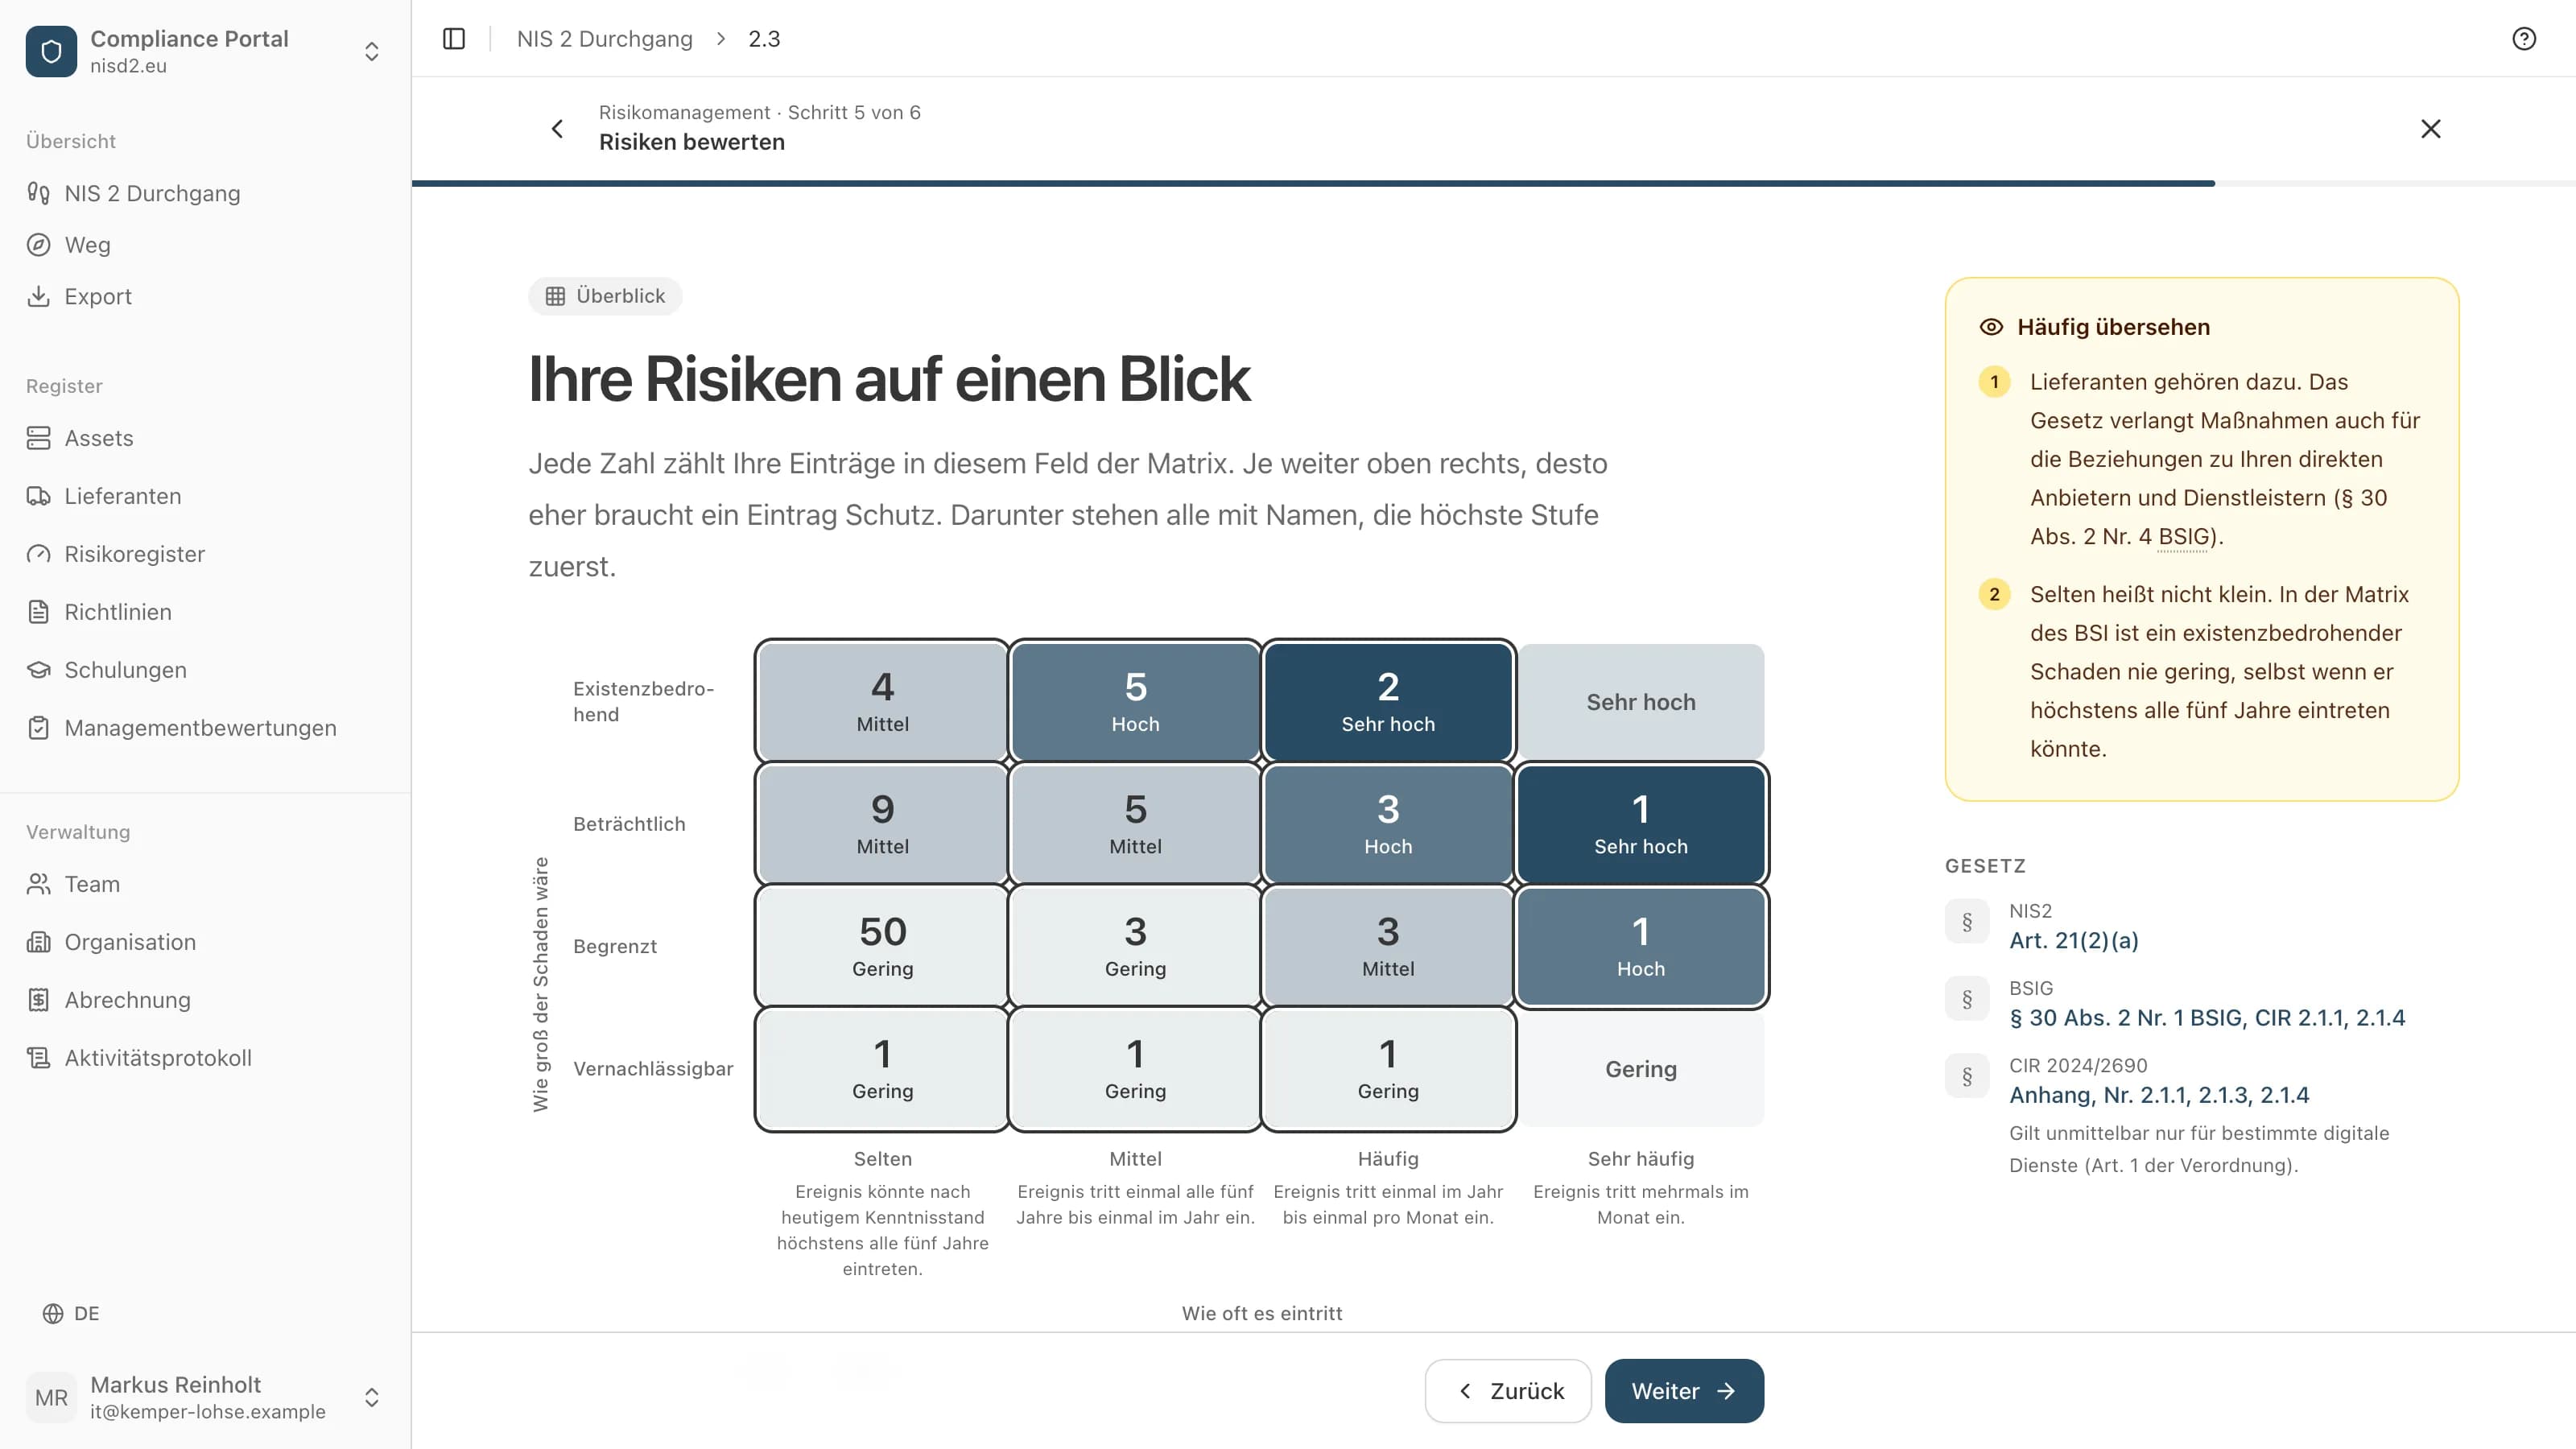
Zuerst die Liste: Programme, Geräte, Dienste und Abläufe, von denen Ihr Betrieb abhängt. Dann für jeden Eintrag, was passieren kann und wie schwer es wiegt. Wie gründlich, richtet sich nach Größe und Risiko Ihres Unternehmens (§ 30 Abs. 1 Satz 2 BSIG). Was Sie entscheiden, halten Sie fest (Satz 3).
- Rechtsgrundlage
- Art. 21 Abs. 2 Buchst. a, i NIS 2 · § 30 Abs. 2 Nr. 1, 9 BSIG (DE)
- Wer
- IT-Leitung, mit den Fachabteilungen
Die Lieferanten einbeziehen
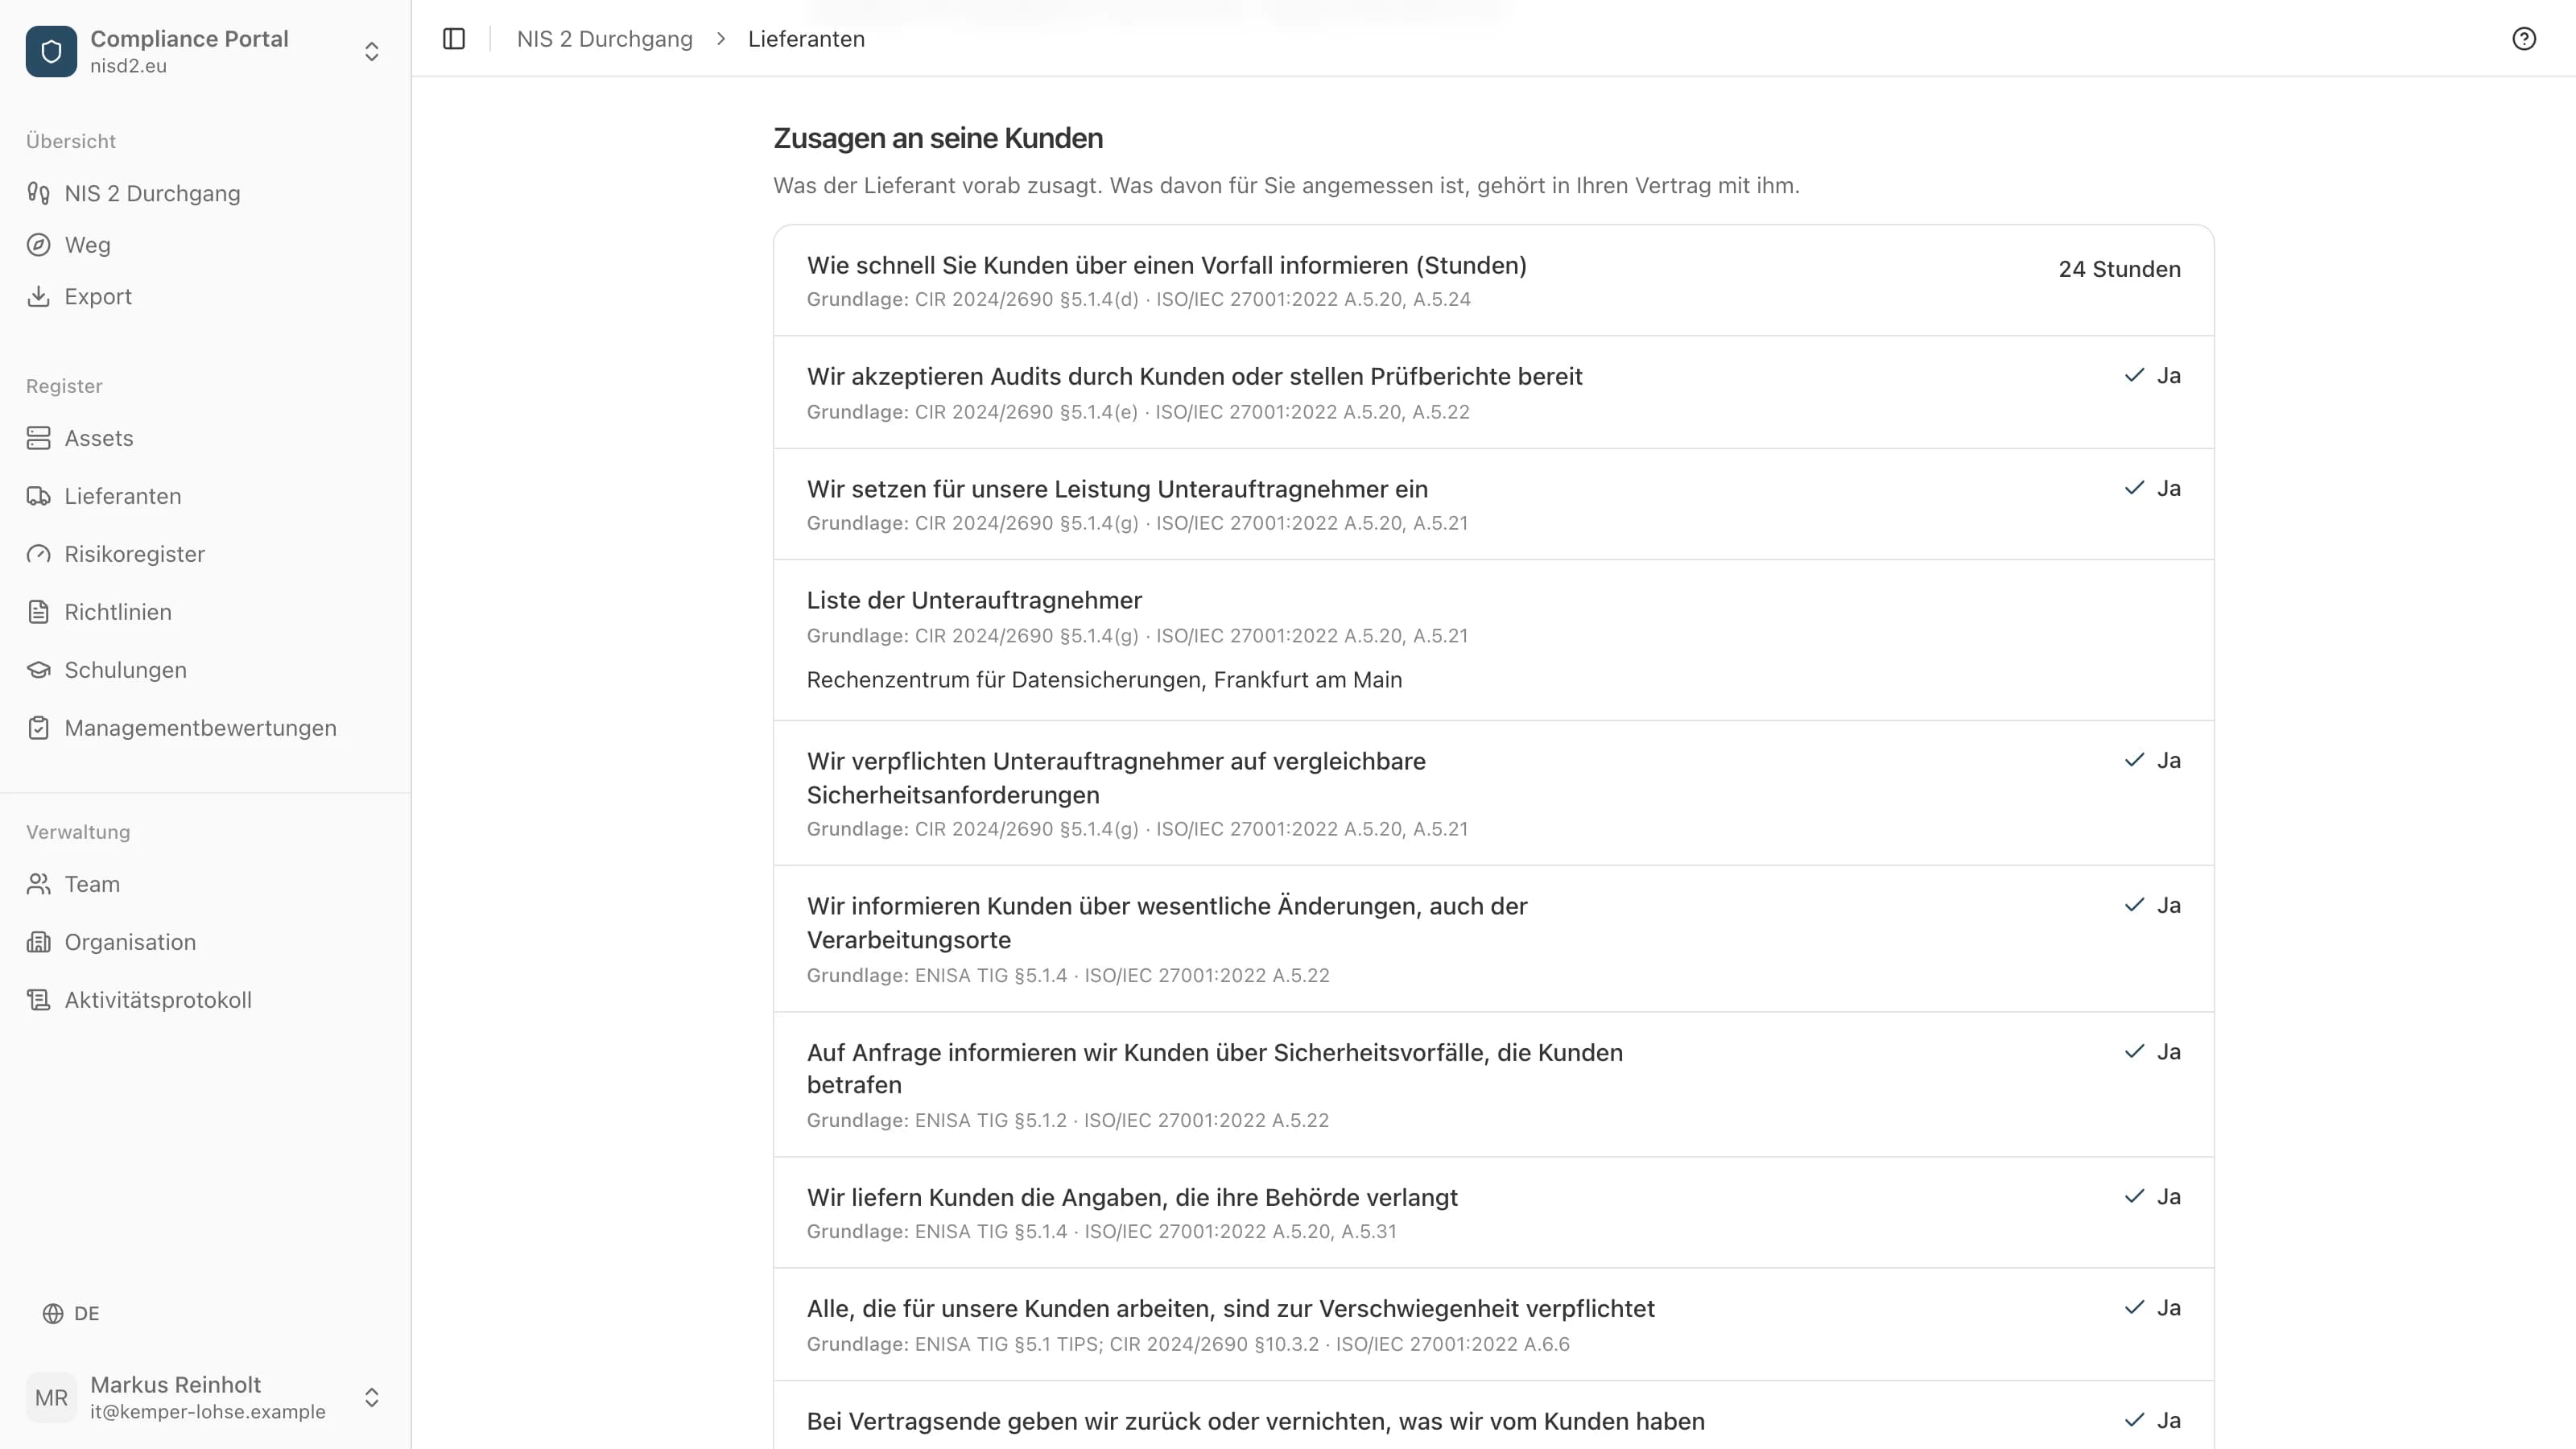
Gemeint sind alle unmittelbaren Anbieter und Diensteanbieter, nicht nur die IT. Halten Sie fest, wer für Sie arbeitet, wie sehr Ihr Betrieb von wem abhängt und was Sie mit ihm zur Sicherheit vereinbart haben.
- Rechtsgrundlage
- Art. 21 Abs. 2 Buchst. d NIS 2 · § 30 Abs. 2 Nr. 4 BSIG (DE)
- Wer
- Einkauf oder IT-Leitung
Die Maßnahmen umsetzen und festhalten
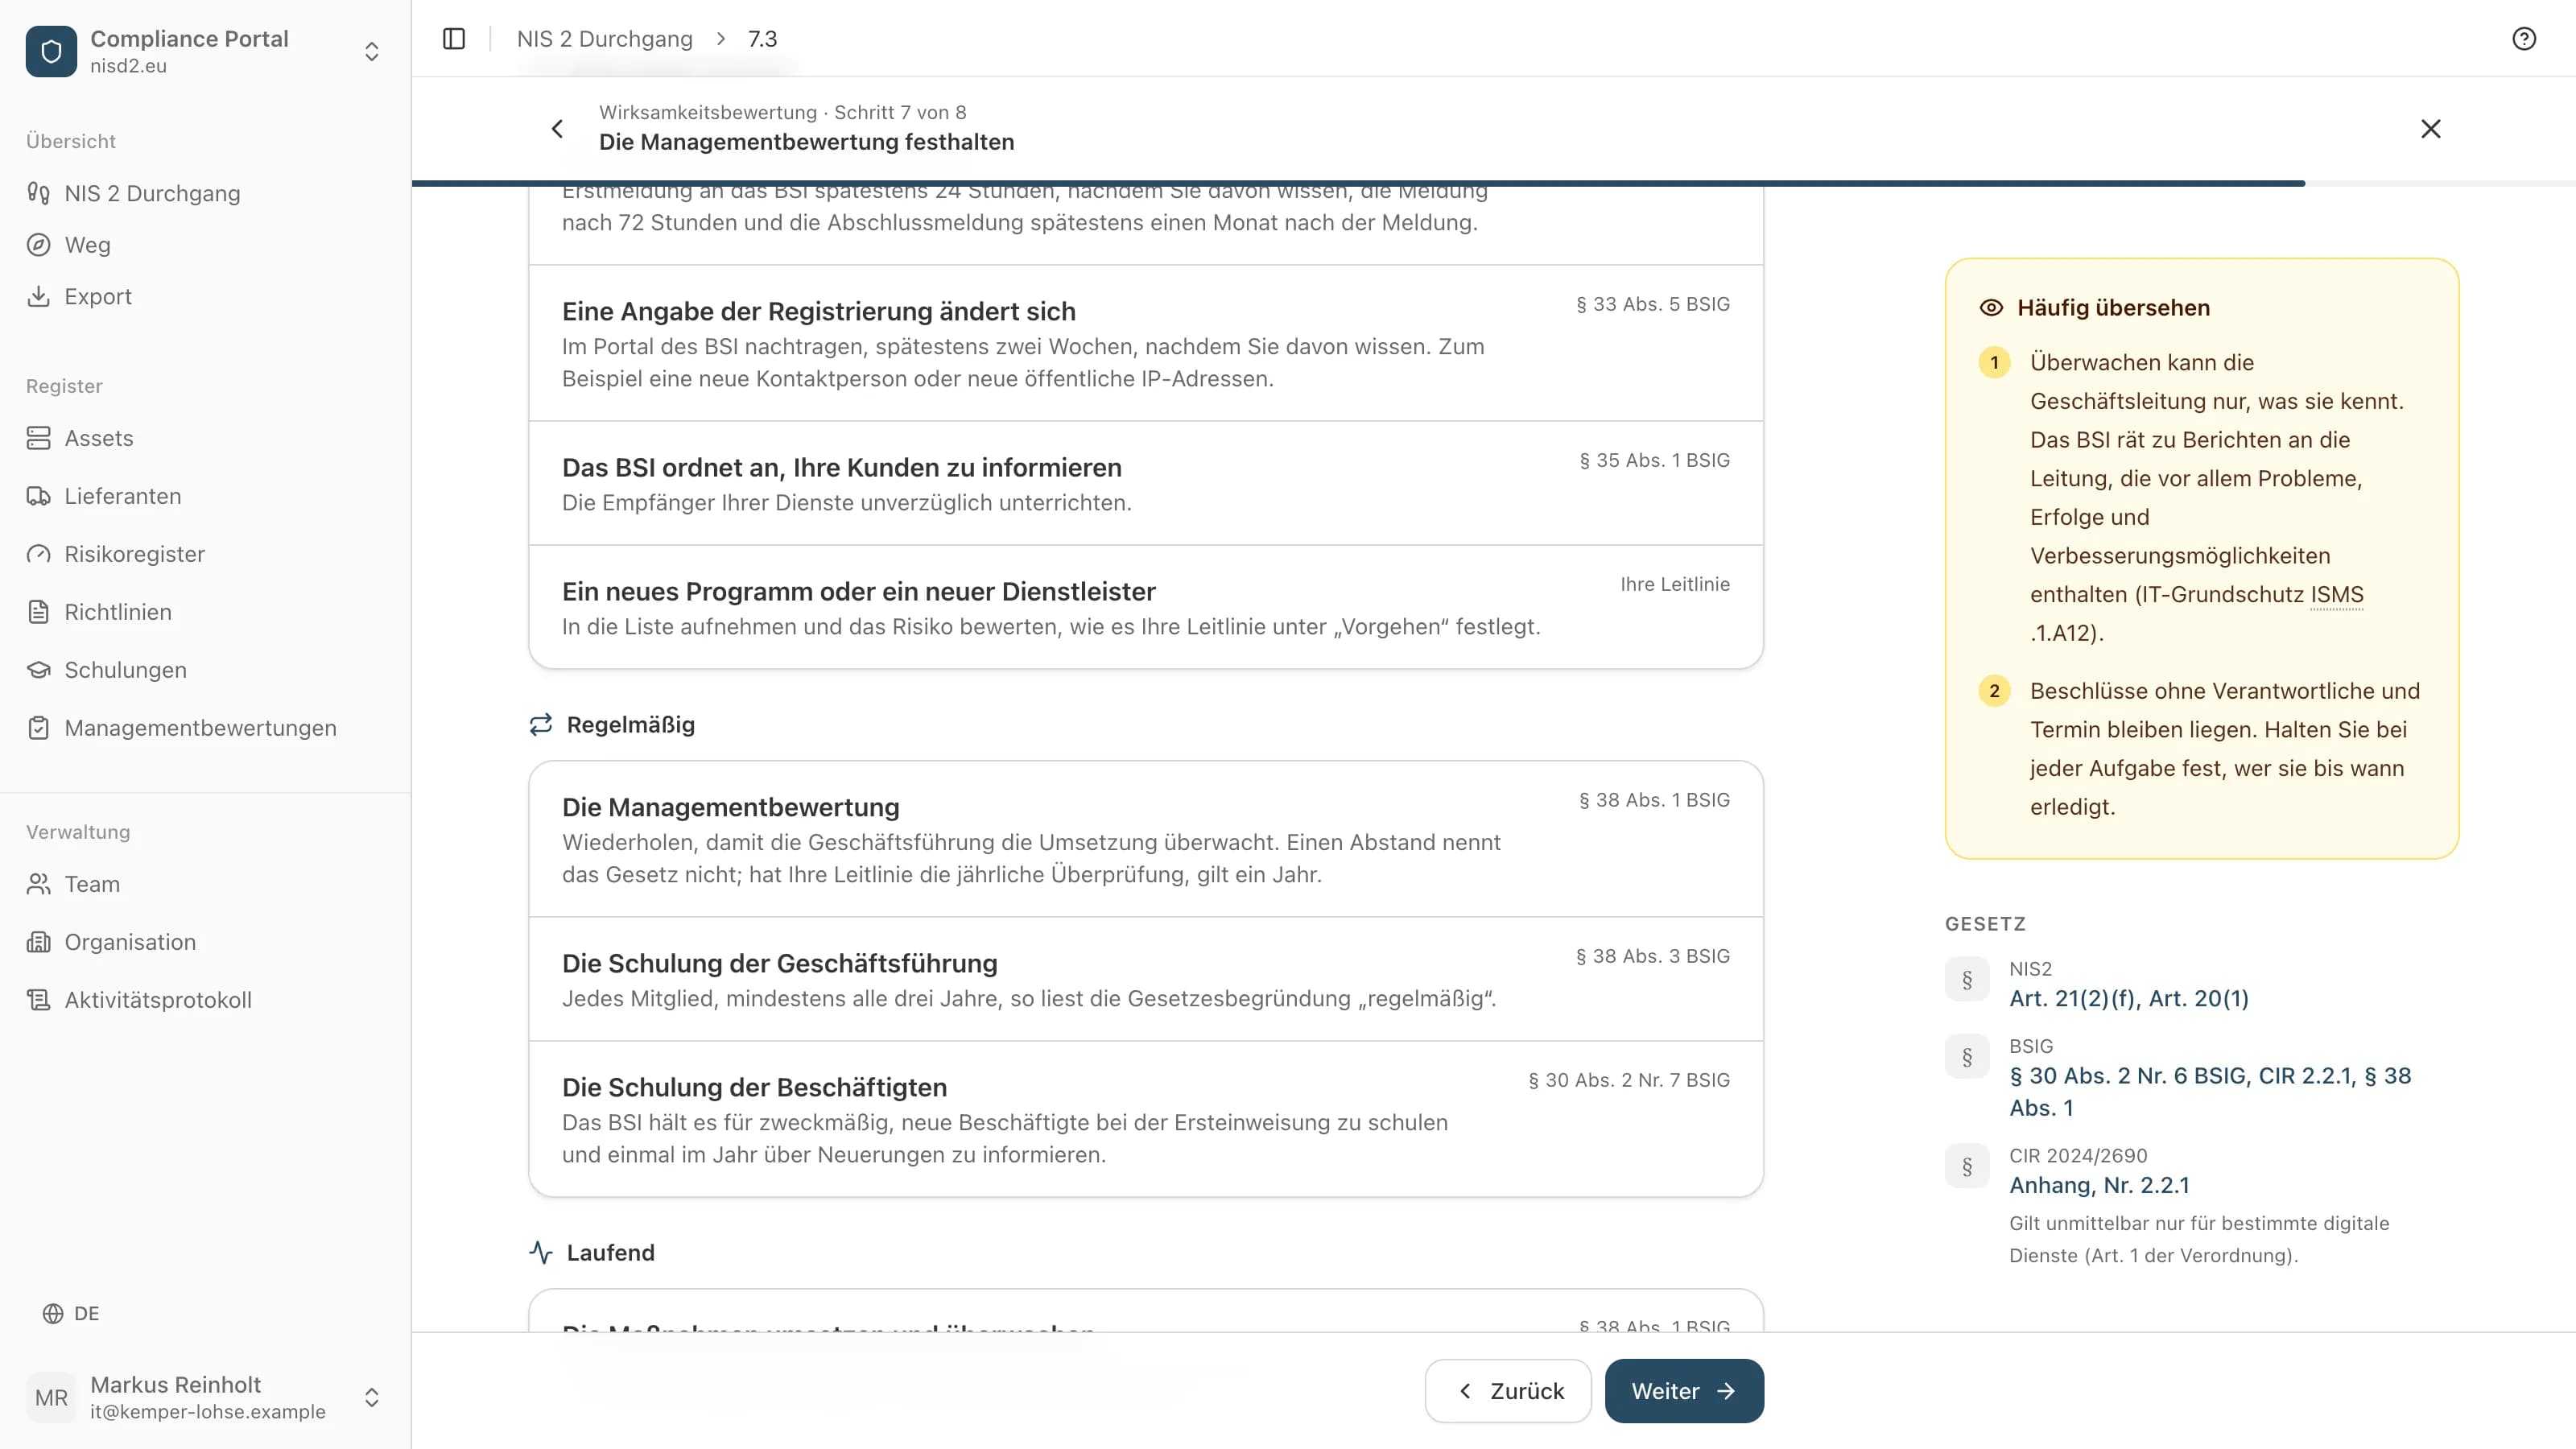
§ 30 Abs. 2 BSIG nennt zehn Bereiche, vom Umgang mit Sicherheitsvorfällen über Datensicherung und Lieferkette bis zum zweiten Faktor bei der Anmeldung. Wie gründlich jede Maßnahme sein muss, richtet sich nach Größe und Risiko. Erhebliche Sicherheitsvorfälle melden Sie an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe: eine frühe Erstmeldung binnen 24 Stunden, eine Meldung binnen 72 Stunden und eine Abschlussmeldung einen Monat nach der Meldung (§ 32 Abs. 1 BSIG).
- Rechtsgrundlage
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Wer
- IT-Leitung oder Informationssicherheitsbeauftragte
Freigeben und die Umsetzung überwachen
Die Geschäftsleitung ist verpflichtet, die Maßnahmen umzusetzen und ihre Umsetzung zu überwachen (§ 38 Abs. 1 BSIG). Die EU-Richtlinie verlangt außerdem, dass sie die Maßnahmen billigt, also freigibt (Art. 20 Abs. 1 NIS 2). Wie oft sie den Stand prüft, legt das Gesetz nicht fest.
- Rechtsgrundlage
- Art. 20 Abs. 1 NIS 2 · § 38 Abs. 1 BSIG (DE)
- Wer
- Geschäftsleitung, persönlich
Was das für ein Unternehmen mit 50 bis 150 Beschäftigten heißt
Die sieben Schritte gelten für jedes betroffene Unternehmen. Wie viel Arbeit in jedem steckt, richtet sich nach Größe und Risiko.
Zwei Schritte bleiben persönlich bei der Geschäftsleitung: die Schulung und die Freigabe mit der Überwachung. Die anderen erledigen meist die IT-Leitung, der Einkauf oder ein IT-Dienstleister.
Eine feste Frist hat vor allem die Registrierung: spätestens drei Monate, nachdem Ihr Unternehmen betroffen ist. Die übrigen Pflichten gelten ab demselben Tag.
§ 30 Abs. 1 Satz 2 · § 33 Abs. 1 · § 38 BSIG
Ein Beispiel
Eine erfundene Firma: ein Hersteller von Verpackungsmaschinen mit 110 Beschäftigten und einem Geschäftsführer.
Prüfen: Maschinenbau steht in Anlage 2 des BSIG. Mit 110 Beschäftigten ist die Firma eine wichtige Einrichtung.
Registrieren: Für die Steuer hat sie schon ein ELSTER-Organisationszertifikat. Damit registriert sie sich im BSI-Portal.
Schulen: Der Geschäftsführer besucht eine Schulung für die Geschäftsleitung und hält Datum und Inhalt fest.
Erfassen: Der IT-Leiter schreibt auf, wovon der Betrieb abhängt: ERP, Konstruktion, Steuerung der Fertigung, E-Mail. Für jeden Eintrag bewertet er, was passieren kann.
Lieferanten: Der Einkauf beginnt mit der Liste aus der Buchhaltung. Der IT-Dienstleister und der Anbieter des ERP stehen oben.
Maßnahmen: Daraus entstehen die Leitlinie und der Notfallplan. Darin steht auch, wer einen Vorfall meldet.
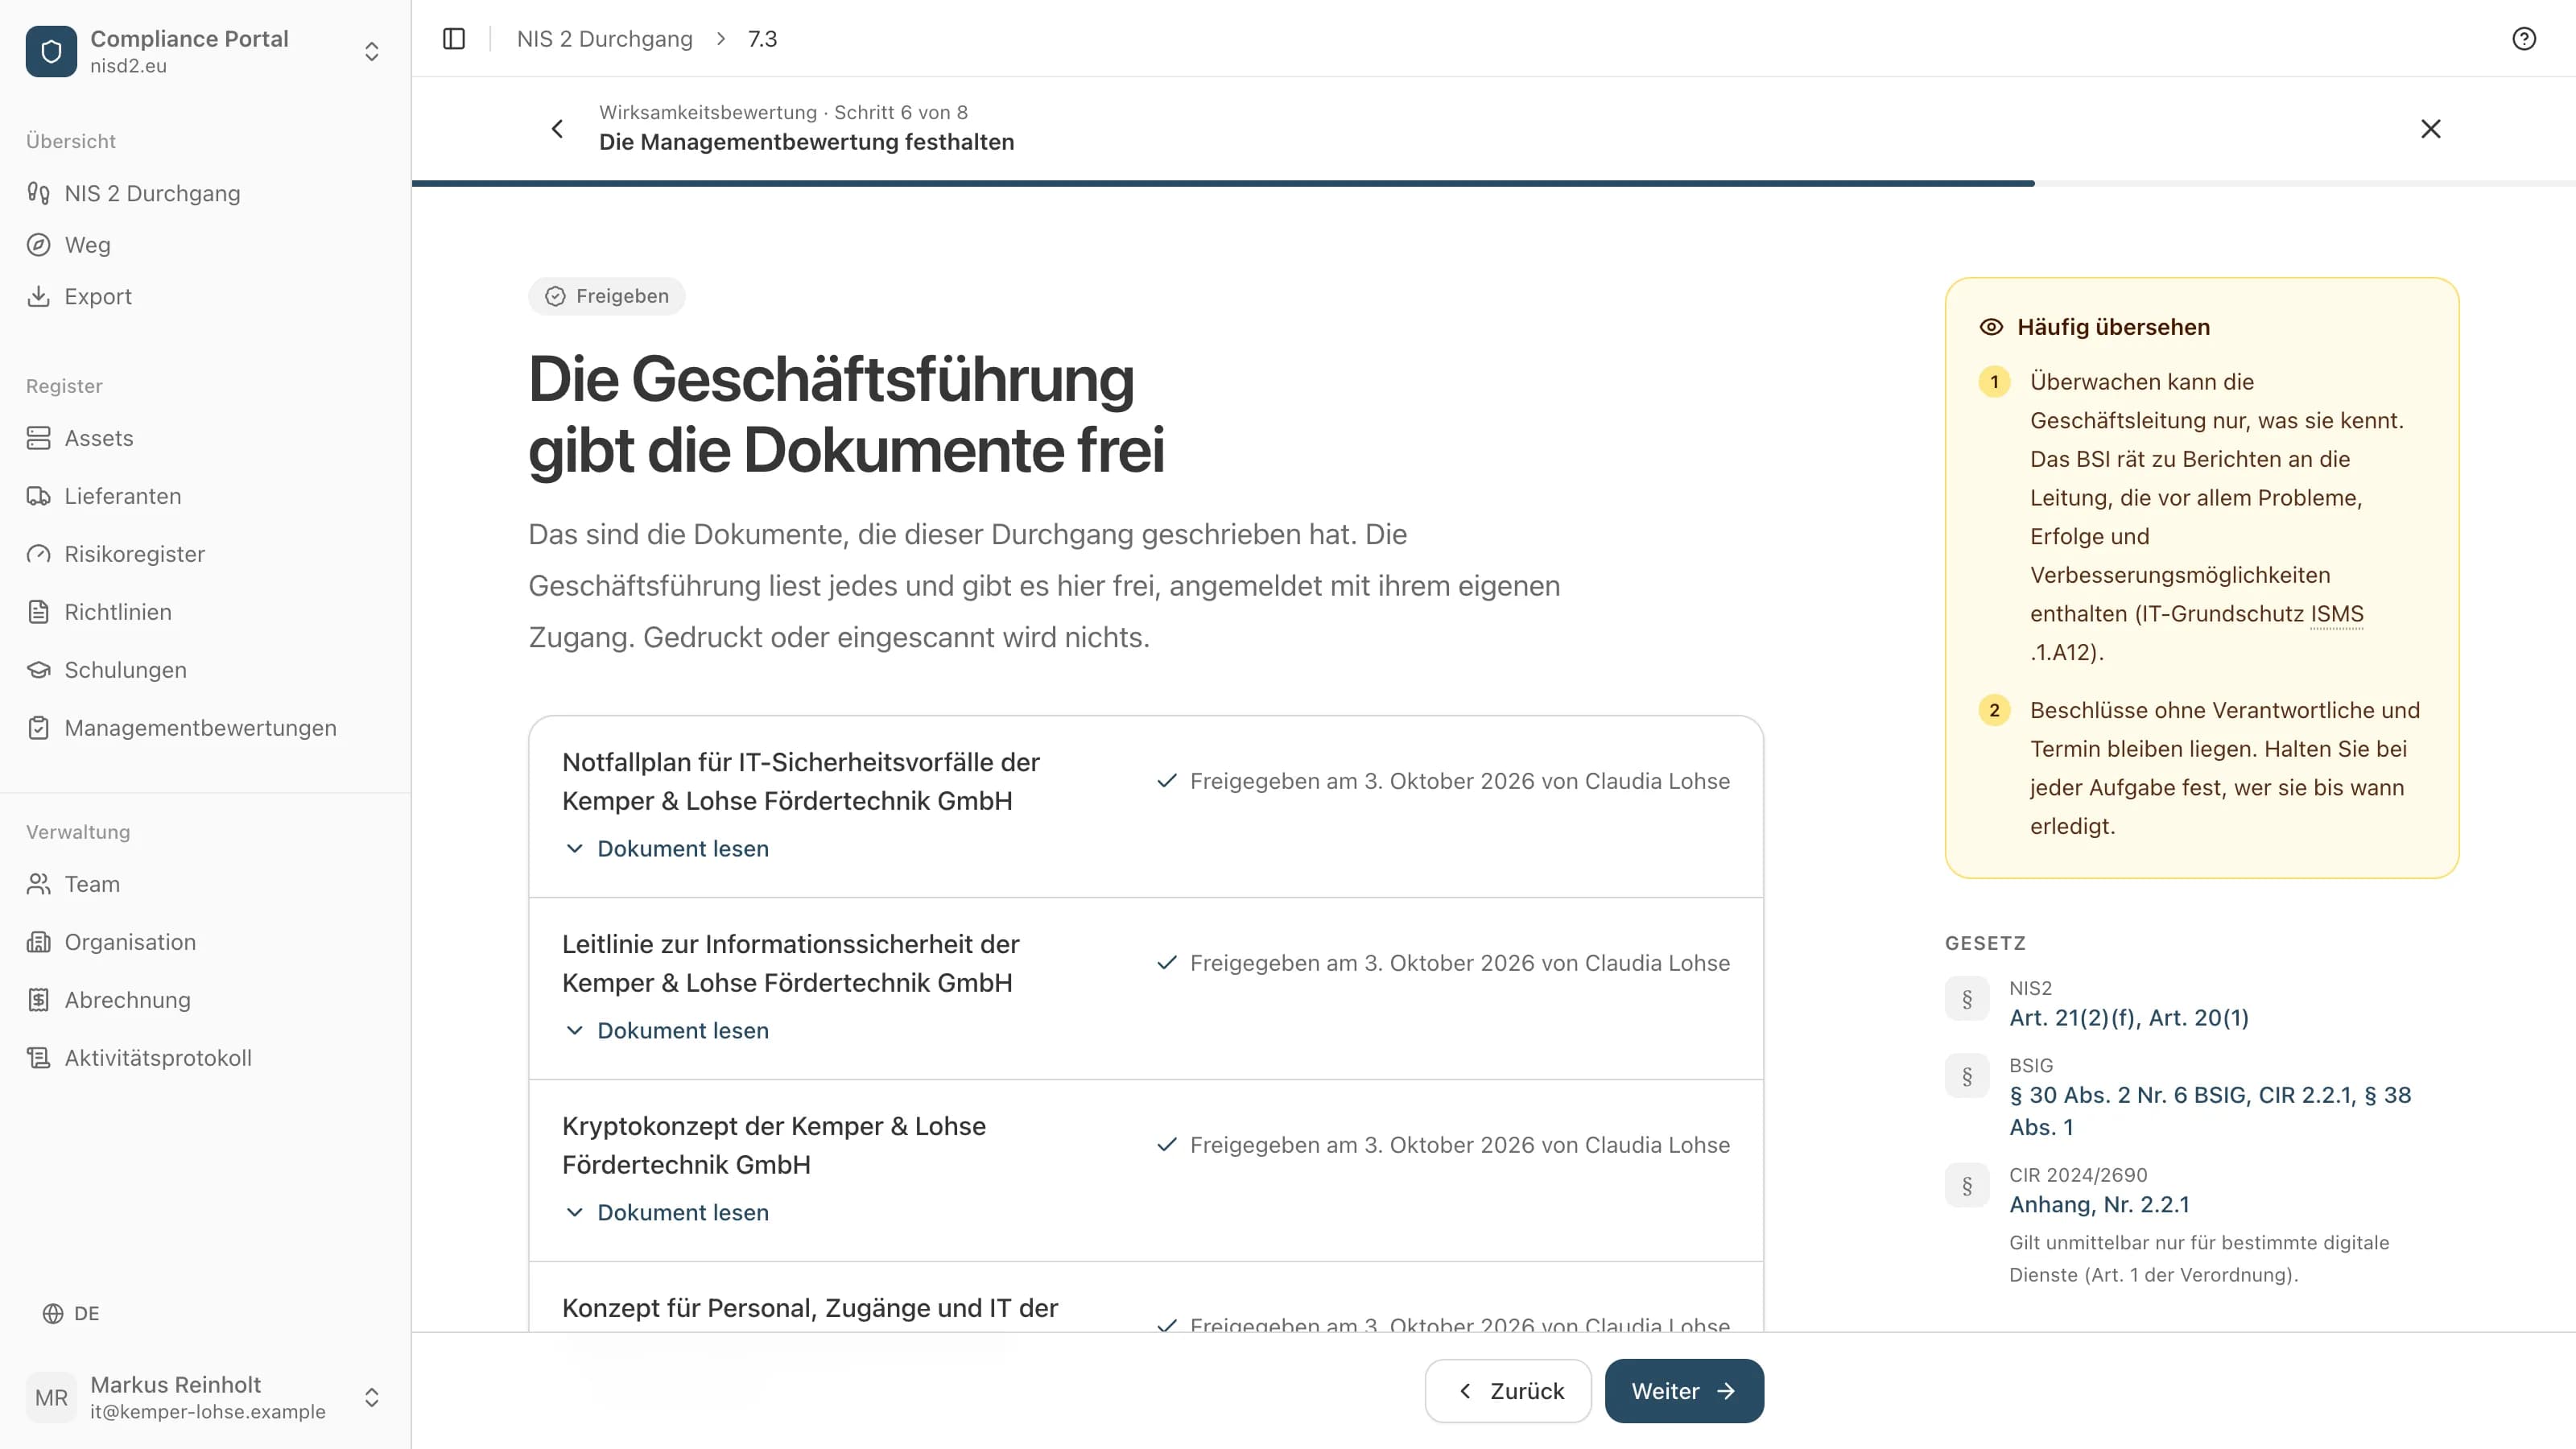
Freigeben: Der Geschäftsführer liest die Dokumente und gibt sie frei. Einmal im Jahr prüft er mit dem IT-Leiter den Stand; den Abstand hat die Firma selbst gewählt.
So geht das im Durchgang
Der Durchgang auf nisd2.eu führt in dieser Reihenfolge durch die Umsetzung, einen Schritt nach dem anderen.
20 Schritte. Betreiber kritischer Anlagen haben einen Schritt mehr.
Neben jedem Schritt steht die Vorschrift, in einfachen Worten erklärt.
Was noch nicht geht, legen Sie zur Seite und machen weiter.
Wollen Sie einen Punkt bewusst nicht umsetzen, schreiben Sie auf, warum. Die Geschäftsleitung unterschreibt diese Entscheidung mit.
Am Ende gibt die Geschäftsleitung die Dokumente in der App frei, angemeldet mit dem eigenen Zugang. Name und Datum stehen danach auf jedem Dokument.
Häufige Fragen
Was gehört in eine NIS2 Roadmap?
Sieben Schritte: prüfen, ob NIS2 gilt, beim BSI registrieren, die Geschäftsleitung schulen, erfassen, was Sie haben, und die Risiken bewerten, die Lieferanten einbeziehen, die Maßnahmen umsetzen und festhalten, freigeben und überwachen.
Welche Schritte muss die Geschäftsleitung selbst erledigen?
Die Schulung und die Überwachung der Umsetzung (§ 38 Abs. 1 und 3 BSIG). Die übrige Arbeit kann sie abgeben, die Pflicht, dafür zu sorgen, nicht.
Welche Fristen gibt es?
Die Registrierung ist spätestens drei Monate fällig, nachdem Ihr Unternehmen betroffen ist (§ 33 Abs. 1 BSIG). Erhebliche Vorfälle melden Sie binnen 24 Stunden, 72 Stunden und einem Monat (§ 32 Abs. 1 BSIG). Die Maßnahmen gelten ab dem Tag, an dem Ihr Unternehmen betroffen ist.
Brauchen wir eine Zertifizierung wie ISO 27001?
Das Gesetz verlangt keine. Was Sie umsetzen, halten Sie schriftlich fest (§ 30 Abs. 1 Satz 3 BSIG). Ein Zertifikat kann den Nachweis stützen.
Quellen
- BSI-Gesetz (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Richtlinie (EU) 2022/2555 (NIS 2), Art. 2, 3, 20, 21, 23, EUR-Lex
- Gesetzesbegründung zum NIS2UmsuCG, BT-Drs. 21/1501, S. 154 (zu § 38 Abs. 3)
- BSI: Betroffenheitsprüfung NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: Hilfe zum ELSTER-Organisationszertifikat, info.mein-unternehmenskonto.de
Was der Durchgang kostet
4.800 € netto im Jahr, zzgl. USt.
30 Tage Geld zurückAuf Rechnung, 30 Tage Zahlungsziel. Kündigung in den ersten 30 Tagen: Rechnung storniert oder Geld zurück.
Geführte NIS 2 Umsetzung, Schritt für Schritt
Verlauf der Änderungen und Freigaben, vorzeigbar beim BSI
Fristen und Erinnerungen je Anforderung
Sicherheitsfragebogen an Ihre Lieferanten
Export als PDF oder CSV, jederzeit
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.
